
 #1

 floatingguy/cve-2017-5123
Linux 内核利用
 wh0amitz/s4utomato
通过Kerberos将服务账户提升至LocalSystem

 safebuffer/pe-linux
Linux 权限提升审计工具,可自动进行系统枚举、内核漏洞检查、密码收集、日志分析及定时任务审查,适用于渗透测试。
 blacksnufkin/rusty-playground
我在学习恶意软件开发时编写的一些 Rust 程序
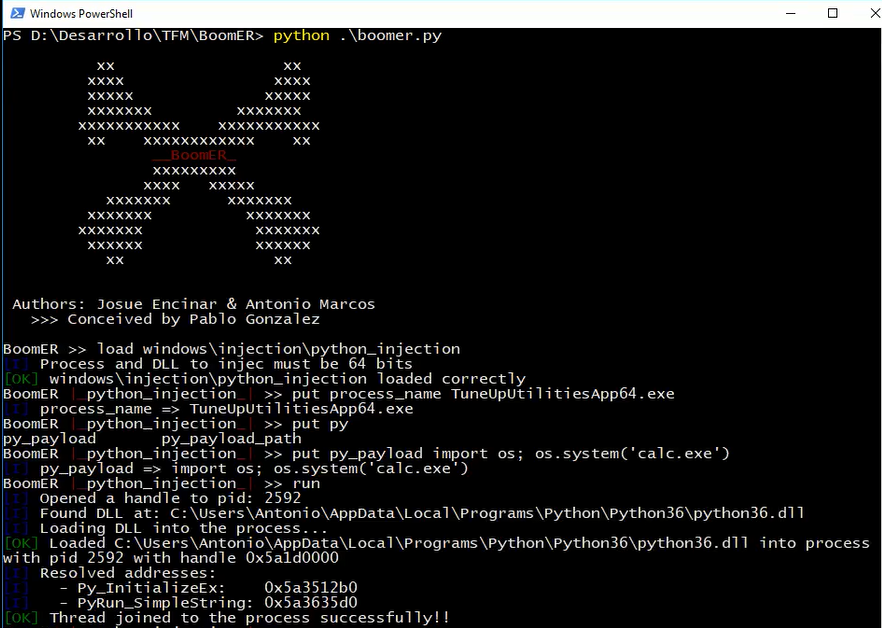 josue87/boomer
用于利用本地漏洞的框架
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 本地权限提升内核漏洞利用。CVE-2020-12446(eneio64.sys)
 ewilded/cve-2023-38041-poc
Ivanti Pulse Secure Client Connect 本地权限提升 CVE-2023-38041 概念验证
 trevocastles/cve-2026-31431-copy-fail
CVE-2026-31431 的漏洞利用 PoC,利用 AF_ALG 和 splice() 覆盖 Linux 页缓存,并在内存中修补 /usr/bin/su,从而将非特权用户提权至 root。
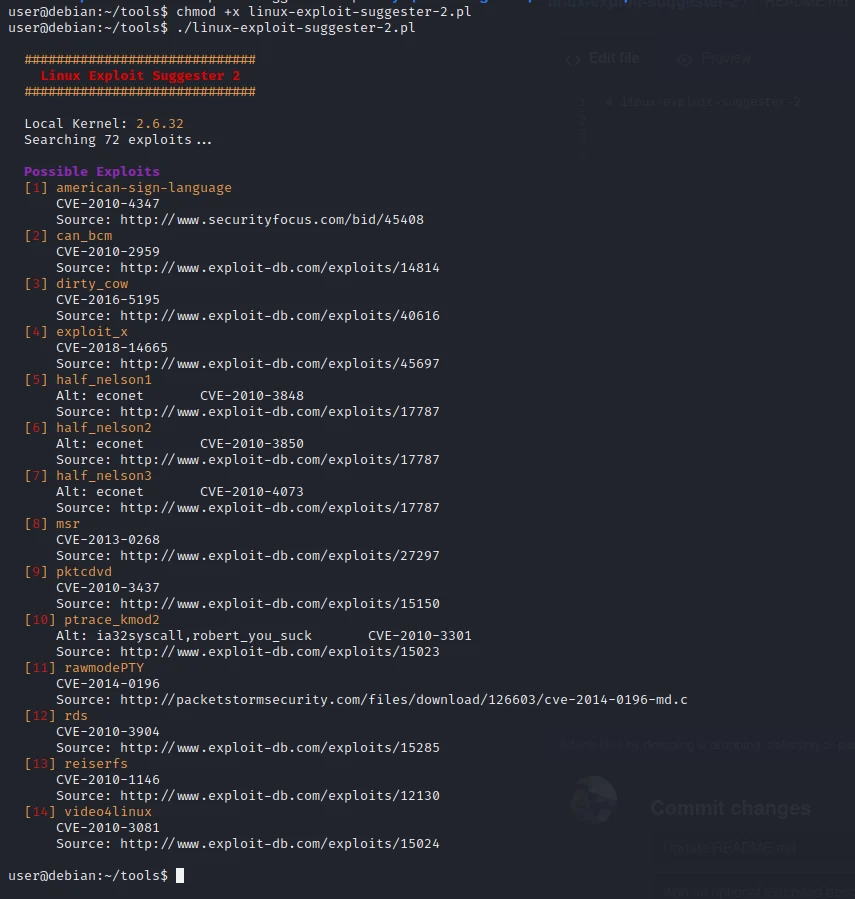 h3x0v3rl0rd/linux-exploit-suggester-2
后渗透利用工具,用于扫描内核/操作系统版本与配置,以推荐适用的本地权限提升漏洞利用。
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux平台提权漏洞集合
 the-viper-one/psmapexec
用 PowerShell 主宰 Active Directory。
 r3nhat/grat2
我们开发了GRAT2命令与控制(C2)项目,用于学习目的。
 yolop0wn/postdump
C# 工具,用于 LSASS 小型转储,具备多种逃避技术,包括间接系统调用、ETW 修补以及通过驱动程序或 WER 故障绕过 PPL。支持加密/内存中的凭据解析。
 depthsecurity/relayking-depth
主宰域名。传递至王者。
 h4wkst3r/adokit
模块化攻击工具包,利用 Azure DevOps REST API 进行侦察、权限提升和持久化,使用窃取的 Cookie 或 PAT。









