
 #1

 marginresearch/foisted
MikroTik v6.x.x 远程越狱
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499(GhostLock)rtmutex remove_waiter() UAF 本地提权 PoC,适用于高通 Android 4.19 内核(Redmi K40 / 骁龙 870 级别),基于 LD_PRELOAD
 cdk-team/cdk
📦 使K8s、Docker和Containerd的安全测试更容易。
 kr0no/bloodhound-shell
一个用于 BloodHound API 的交互式命令行 shell。
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
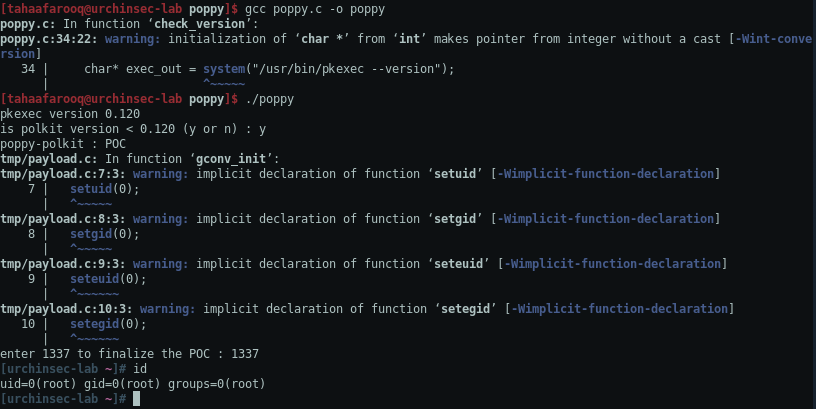 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 ripits-sec/couchpotato
Windows 权限提升工具,可修补 ETW 和 AMSI,并使用间接系统调用滥用 SeImpersonatePrivilege,将服务账户或管理员提升至 NT SYSTEM。
 0xblackash/cve-2026-81000
CVE-2026-81000(TUNderflow)研究仓库,该漏洞是 Linux 内核 TUN/TAP 接收 headroom 整数下溢,可导致本地权限提升,包含 PoC、根因分析和实验环境搭建。
 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 adaptix-framework/adaptixc2
AdaptixC2 是一款高度模块化的高级红队工具包
 abraxas/veneficus-implant-public
恶意软件0day。完整杀伤链恶意软件:漏洞利用、横向移动、C2、持久化。Rust转换为伪代码——如果你够聪明,可以自己构建。
 kurtulusakyuz/ionstack_s21
针对 Samsung Galaxy S21 上 CVE-2026-43499 的漏洞利用链研究
 sgswzglwlx/vivo-root-build
为vivo/iQOO设备构建针对CVE-2026-43499的root漏洞利用,利用KASLR绕过和CFI操纵等内核技术实现权限提升。
 mwr-cybersec/pxethief
PXEThief 是一套工具集,可从 Microsoft Endpoint Configuration Manager 的操作系统部署功能中提取密码。
 mindcrypt/powerglot
Powerglot 使用多语言脚本编码攻击性 PowerShell 脚本。这是一款攻击性安全工具,可用于隐写木马、权限提升、横向移动、反向 Shell 等。
 agppp/cve-2019-5736-poc
getshell 测试
 kuniyal08/dirty-frag-cve-2026-43284
关于 Dirty Frag 的报告,这是一个 Linux 本地提权(LPE)漏洞链,允许非特权用户获得 root 访问权限。









