#1
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager 身份验证绕过(CVE-2024-29849)
 ricardojoserf/whoamialternatives
获取当前用户名的不同方法,无需使用 whoami
 0xdezzy/cve-2019-11539
针对 Pulse Secure Connect 认证后 RCE 漏洞的利用工具
 nccgroup/scomdecrypt
SCOMDecrypt 是一款用于解密 SCOM 服务器中存储的 RunAs 凭据的工具。
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC 持久化 & CVE-2024-49039 通过任务计划程序
 rotarydrone/globalunprotect
解密 GlobalProtect 配置和 Cookie 文件。
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 通过路径遍历实现权限提升
 secnigma/cve-2021-3560-polkit-privilege-esclation
针对CVE-2021-3560 polkit权限提升的自动化Bash PoC。利用dbus时序攻击注入sudo用户,并在易受攻击的Linux发行版上获取root shell。
 horizon3ai/vrealizeloginsightrce
针对 VMSA-2023-0001 中所述漏洞的 RCE POC
 almorabea/polkit-exploit
使用 polkit 进行权限提升 - CVE-2021-3560
 mncoppola/rpef
抽象化并加速为消费级/SOHO路由器原始固件镜像植入后门的过程。
 papermtn/gitlab-watchman
在 GitLab 中查找暴露的机密和个人数据
 davidtavarez/pinky
pinky - PHP 迷你 RAT(远程管理工具)
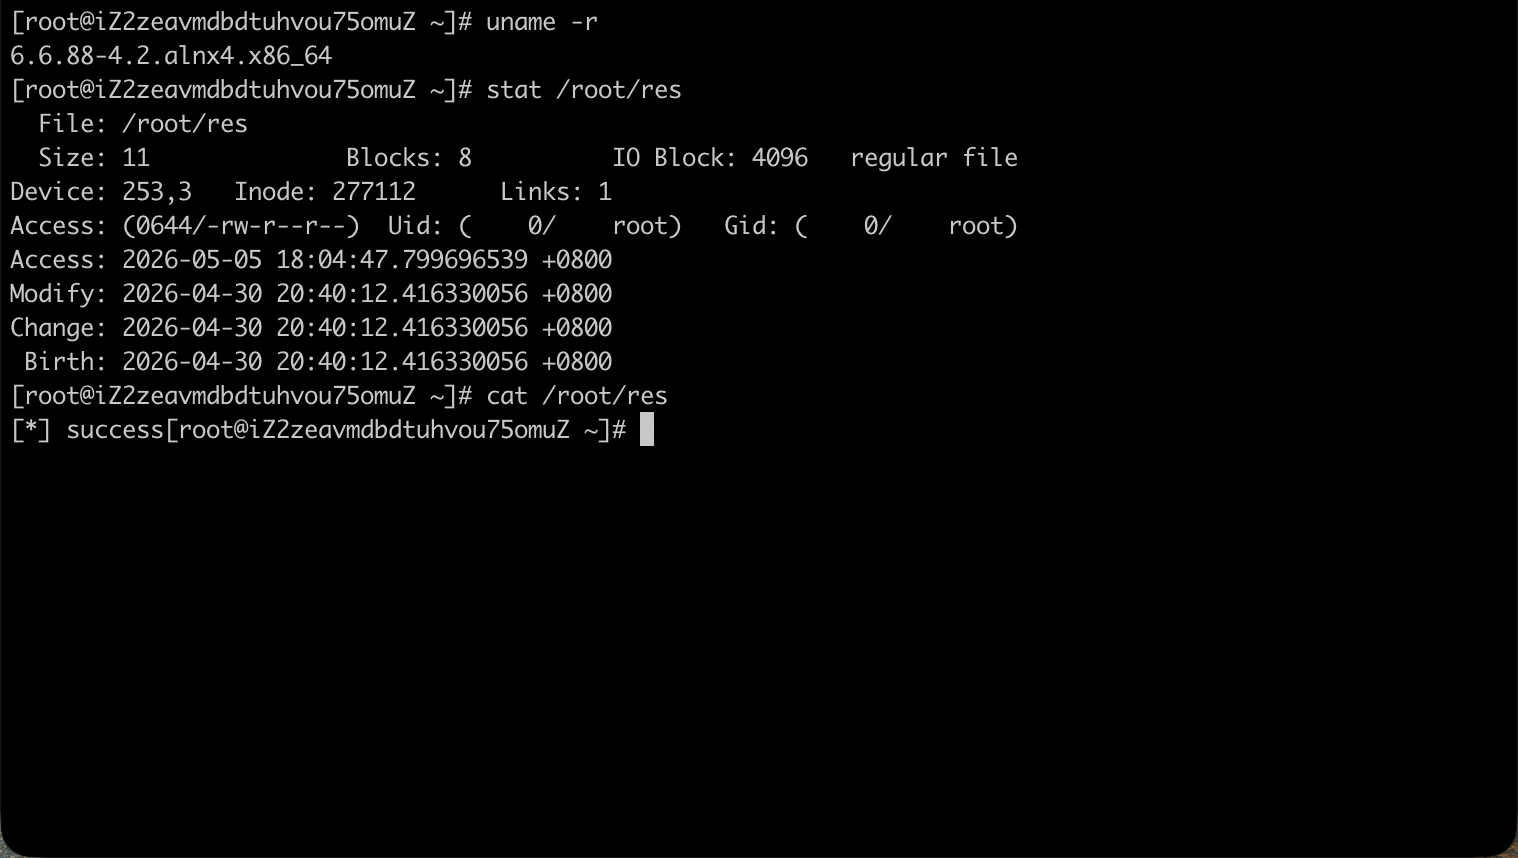 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC:通过 CVE-2026-31431 页缓存损坏 + 共享镜像层,实现完全非特权容器逃逸至 Kubernetes 节点级代码执行。已在阿里云 ACK、Amazon EKS 和 Google GKE 上验证。
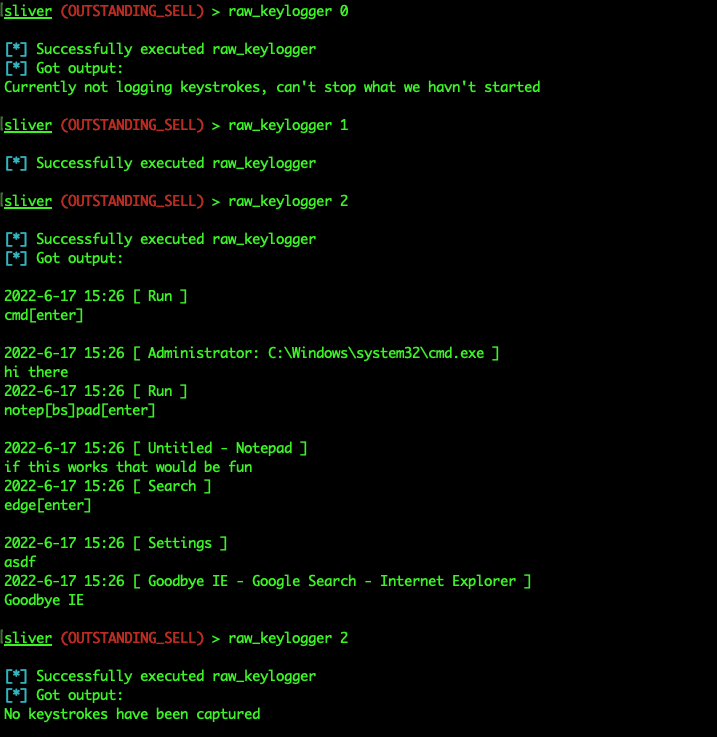 trustedsec/sliverkeylogger
用于 Sliver C2 植入框架的 Windows 键盘记录模块,使用 Raw Input 捕获按键,并向操作员提供启动、停止和检索命令。
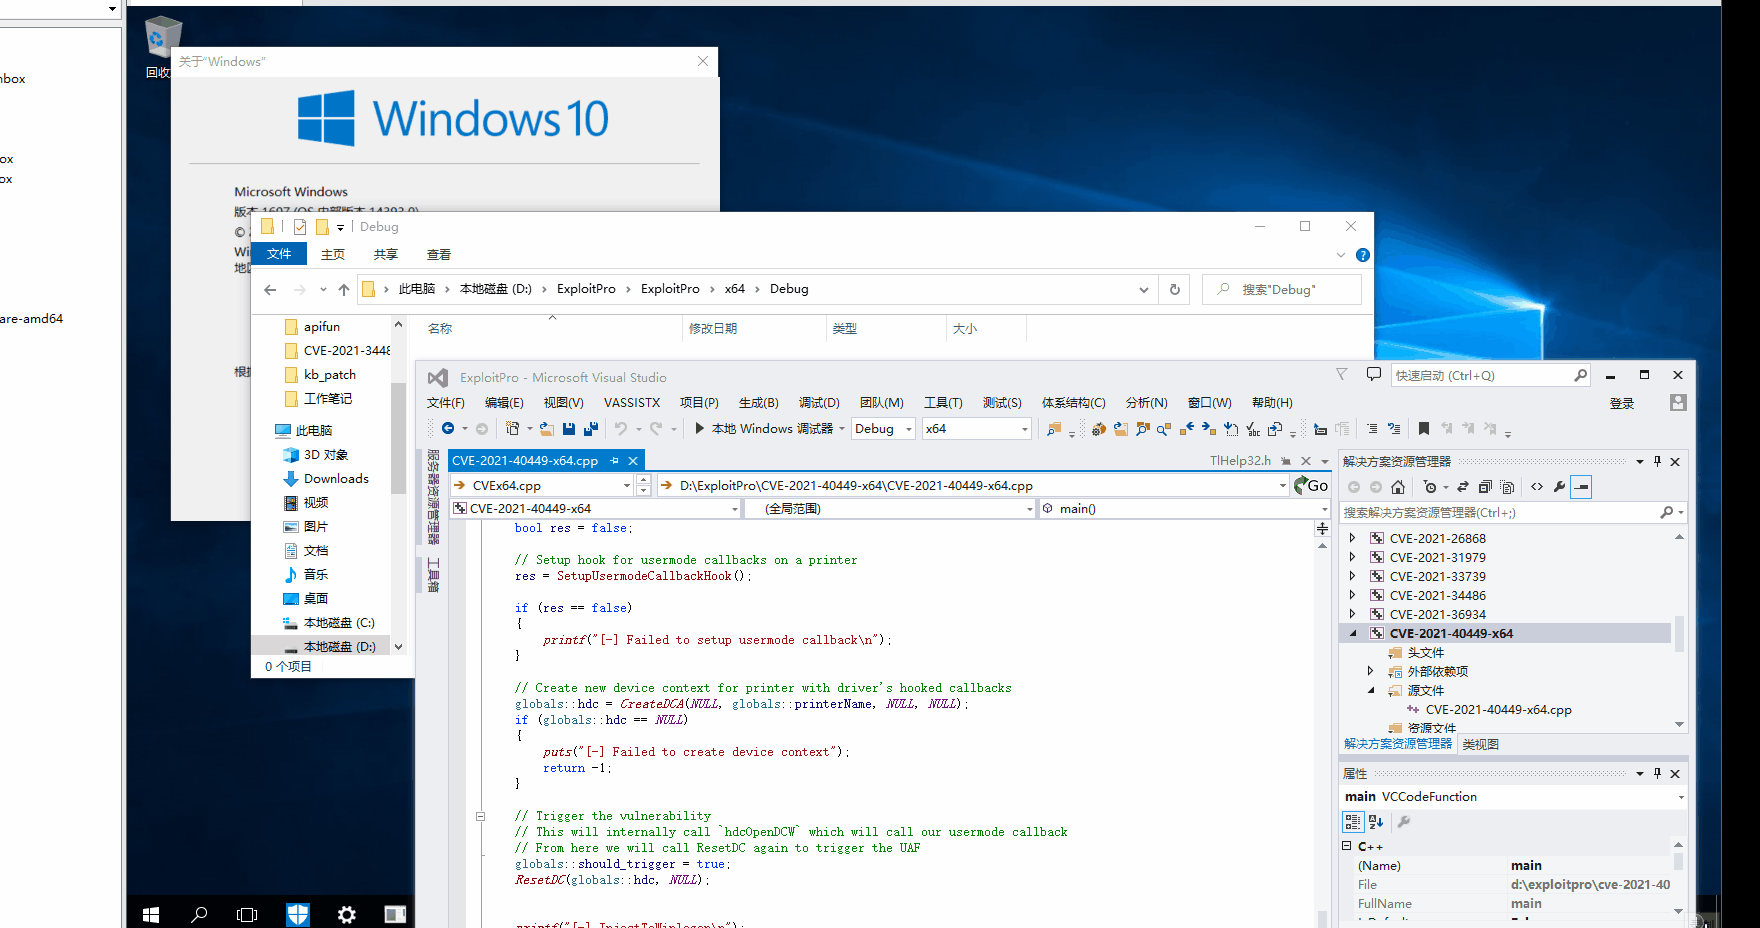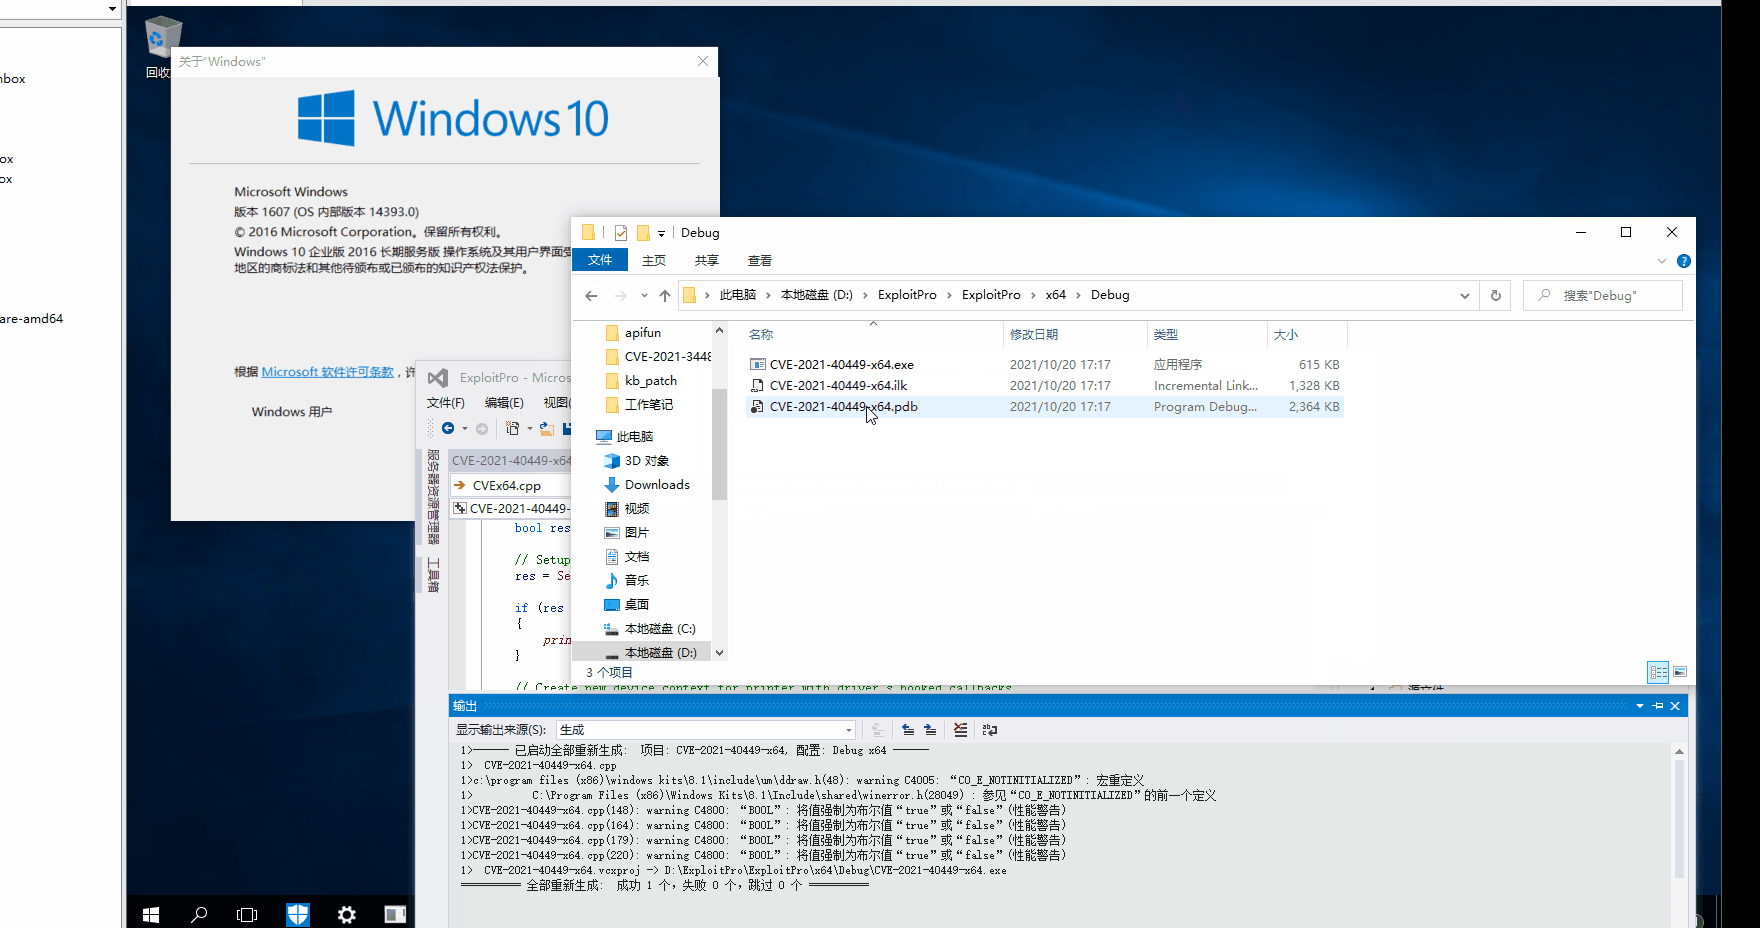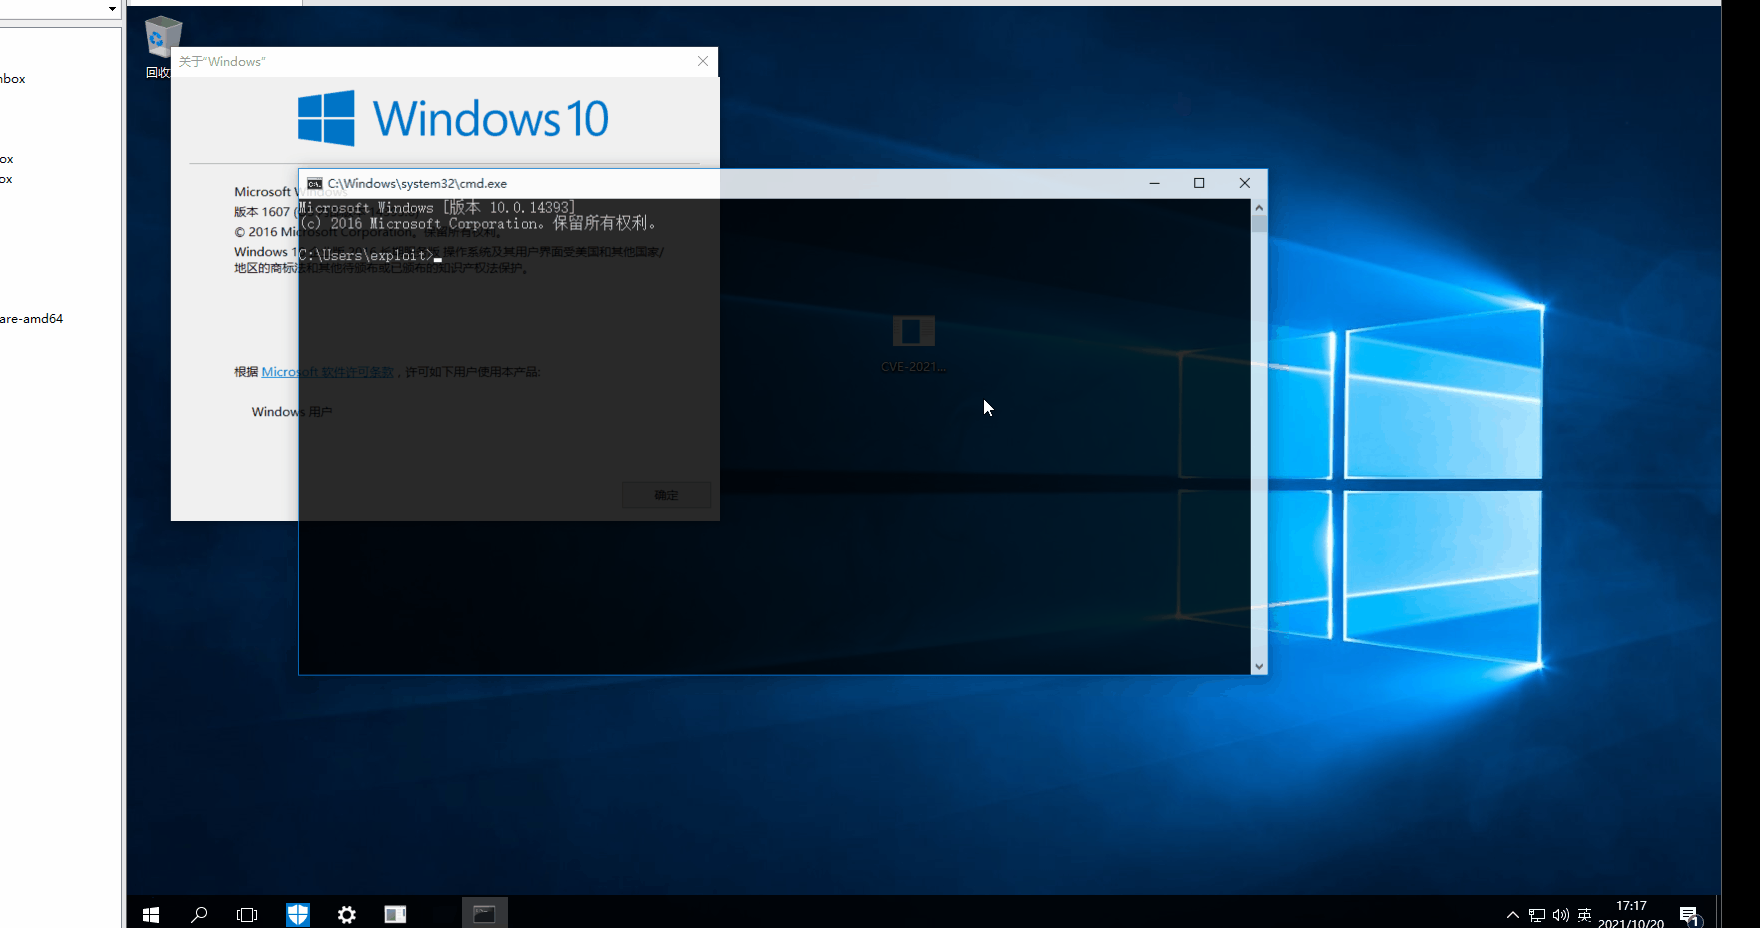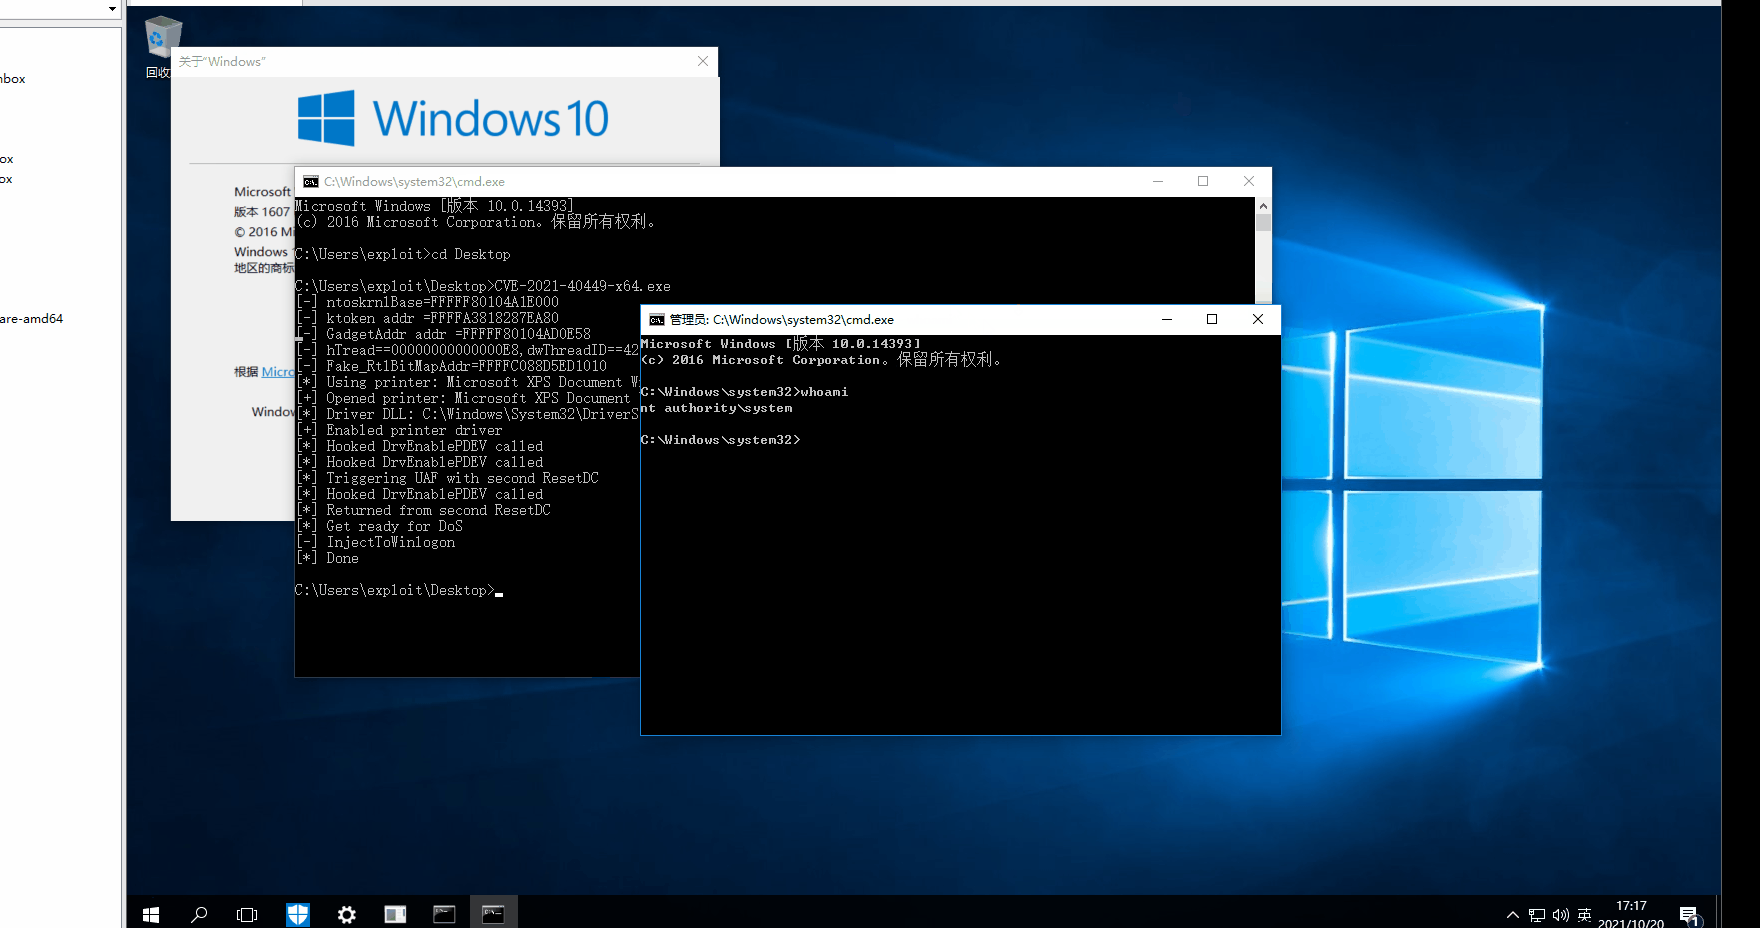 kalendsi/cve-2021-40449-exploit
Windows 10 14393 LPE