#1
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 虚拟机逃逸
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) 信标对象文件(BOF),用于利用 AMD 的 Ryzen Master 驱动程序(版本 17)进行内核利用。
 wh04m1001/cve-2023-29343
Sysmon 14.14中任意文件写入的概念验证利用,滥用Windows服务跟踪实现权限提升。
 sec-consult/aggrokatz
Aggrokatz 是 Cobalt Strike 的一个攻击者插件扩展,它使 pypykatz 能够远程与信标进行交互,并允许其解析 LSASS 转储文件和注册表配置单元文件,以提取凭据和其他存储的机密信息,而无需下载文件,也无需将可疑代码上传到信标。
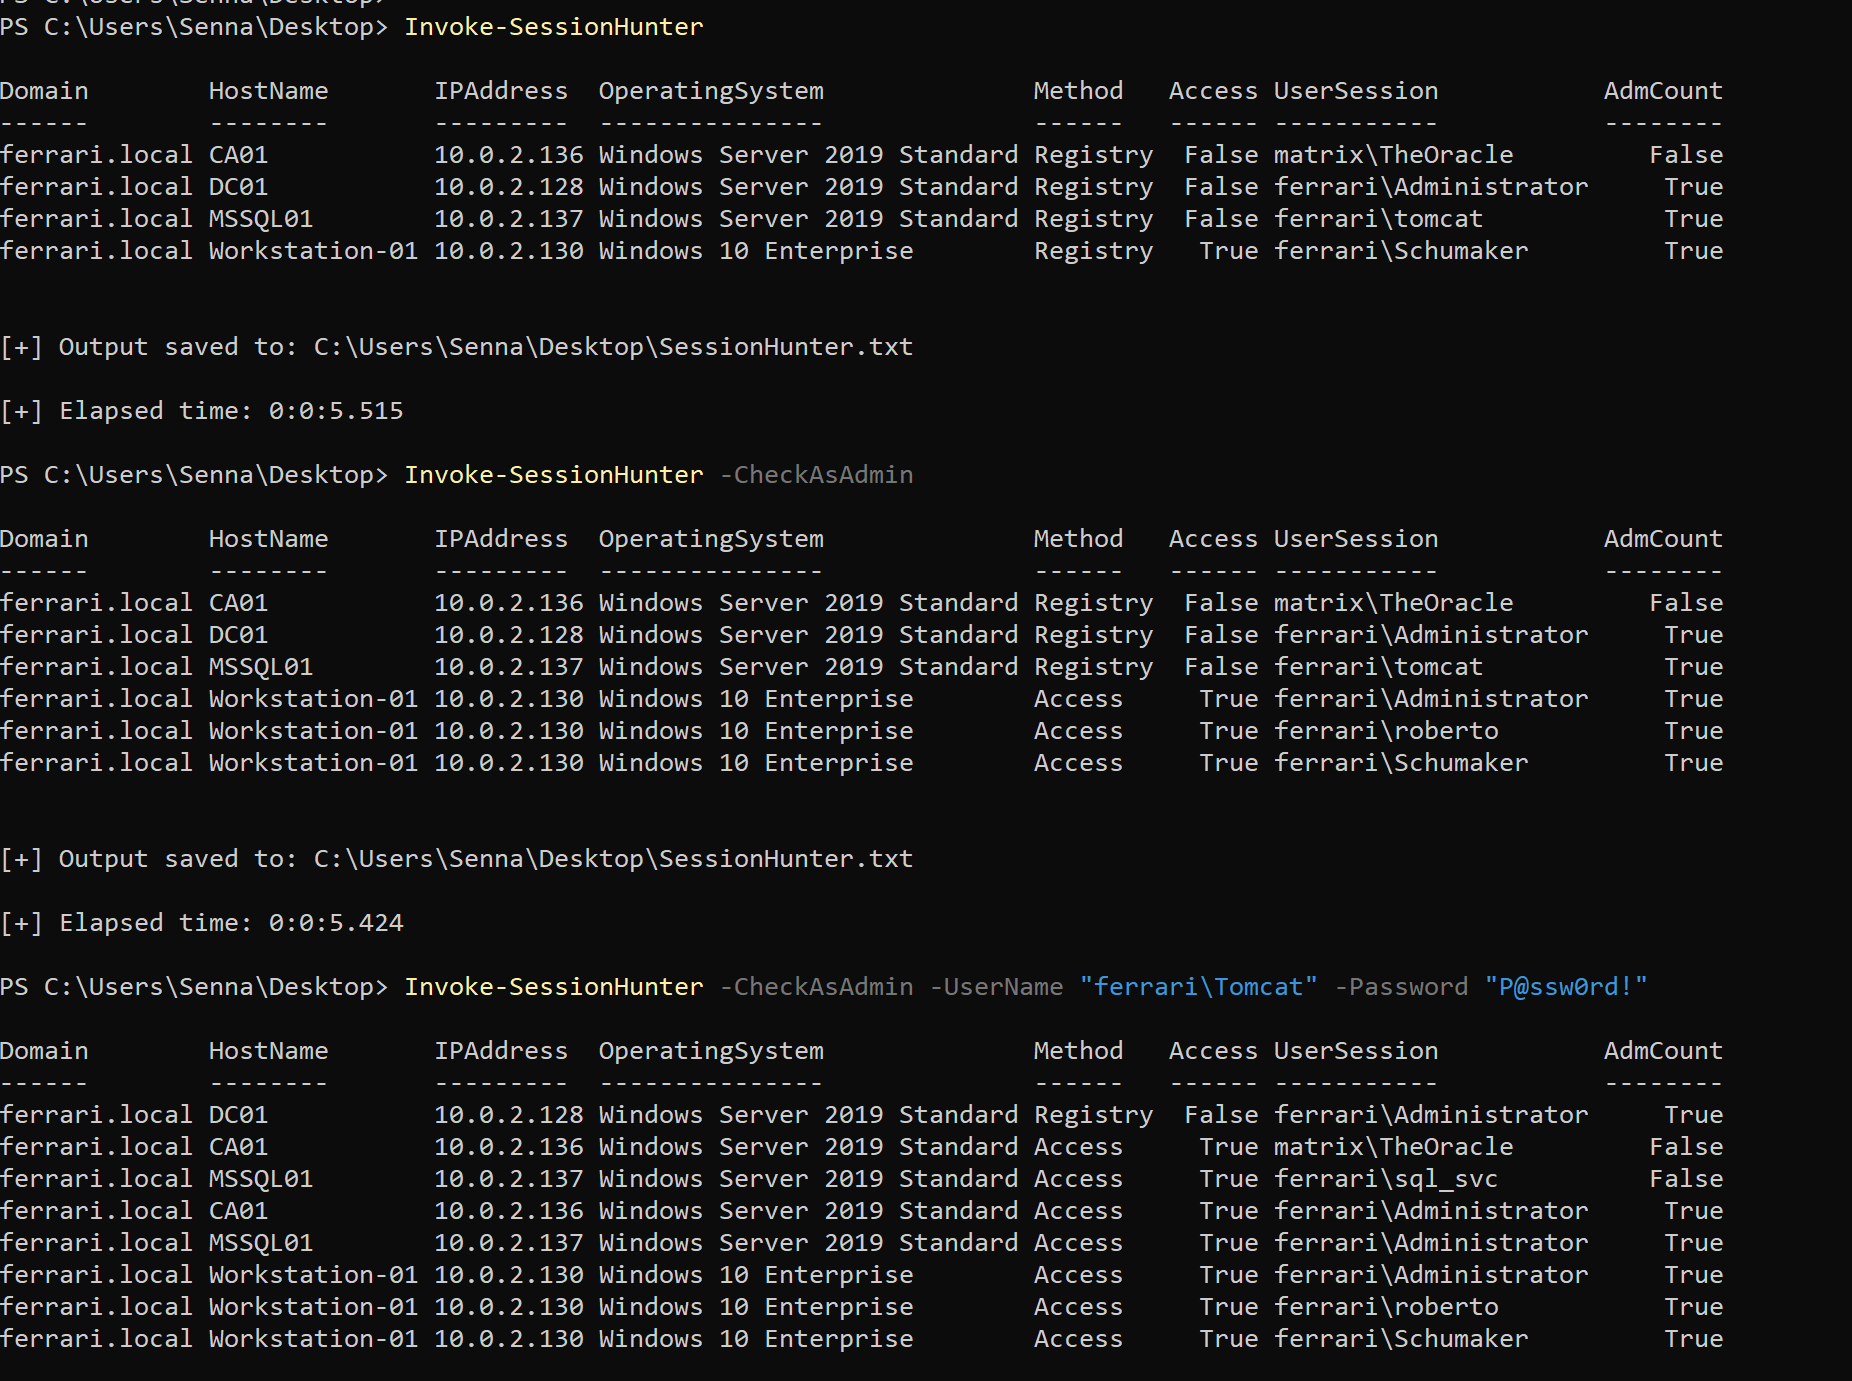 leo4j/invoke-sessionhunter
检索并显示远程计算机上活动用户会话的信息。无需管理员权限。

 logisek/evilmist
EvilMist 是一套旨在支持云渗透测试与红队行动的脚本和实用工具合集。该工具包有助于识别错误配置、评估权限提升路径,并模拟攻击技术。EvilMist 旨在简化以云为重点的红队工作流程,并提升云基础设施的整体安全态势。
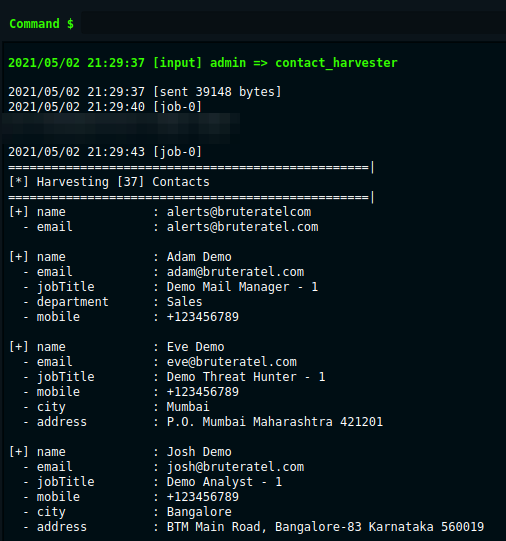 paranoidninja/brc4-bof-artillery
用于 Windows 后渗透的 Brute Ratel C4 BOF 集合:进程内存访问、NetNTLMv2 哈希检索、联系人收集以及加密/解密。
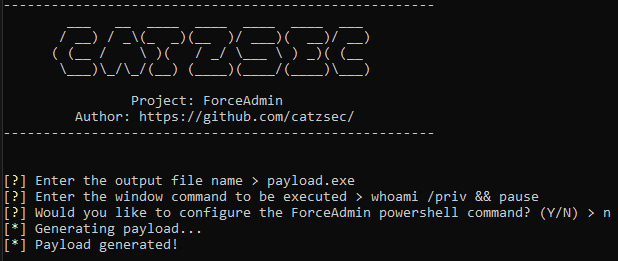 catzsec/forceadmin
⚡ 创建无限UAC提示,强制用户以管理员身份运行 ⚡
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 bazad/rootsh
针对 OS X 10.10.5 的本地权限提升漏洞(CVE-2016-1828)。
 r3ggi/electroniz3r
接管 macOS Electron 应用的 TCC 权限
 smokeme/airstrike
可自定义的 Stage0 C2 框架,提供 C 和 Rust 代理模板、Flask 后端以及 React 仪表板,用于构建和运营你自己的 C2 代理。
 ghostbyt3/windriver-exp
此仓库包含存在漏洞的 Windows 驱动程序的 PoC。
 jimywork/cromos
Cromos 是一款用于从 Chrome 网上应用店下载合法扩展,并在应用程序后台注入代码的工具。
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
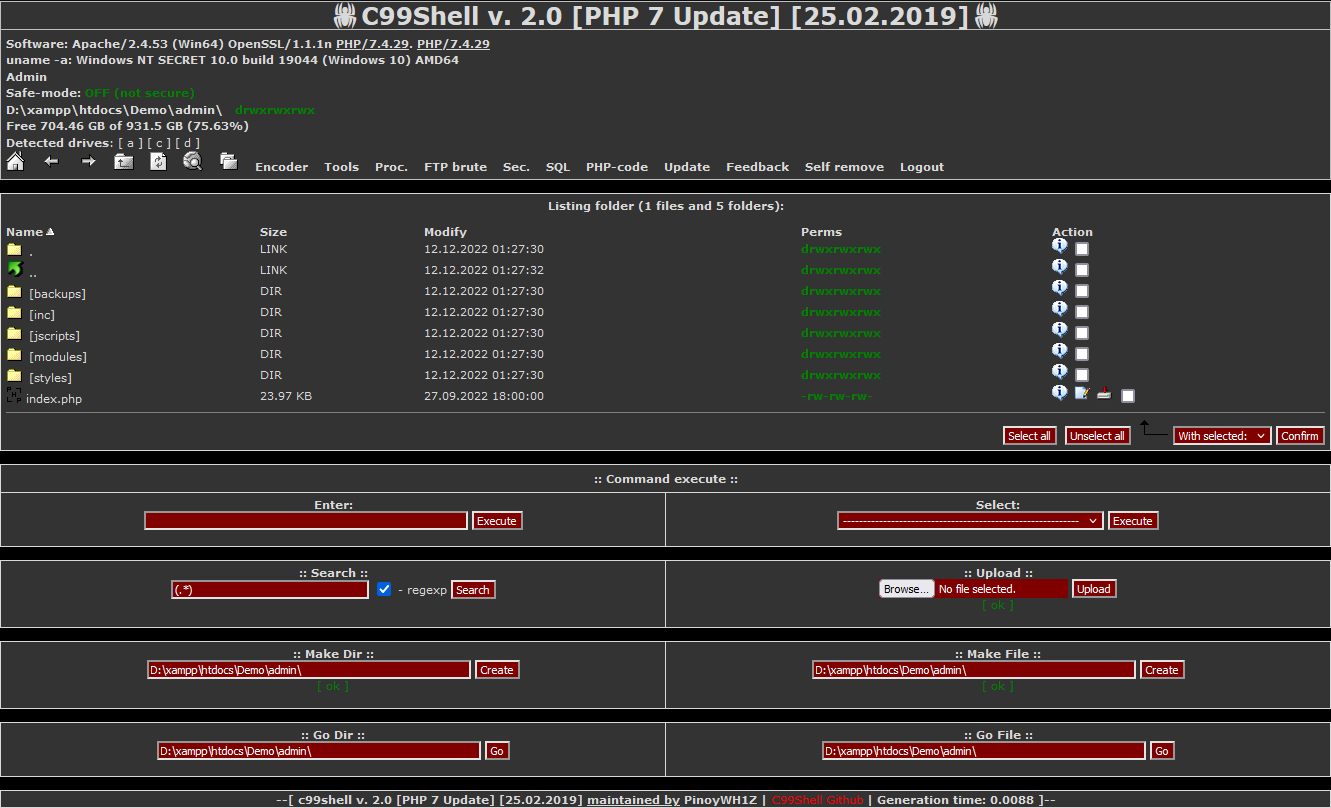 pinoywh1z/c99shell-php7
PHP 7 和安全构建更新版的流行 C99 变体 PHP Shell。