
 #1

 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge and Opera - 由 Maciej Pulikowski 报告的漏洞 - 系统环境变量泄露 - CVE-2022-0337
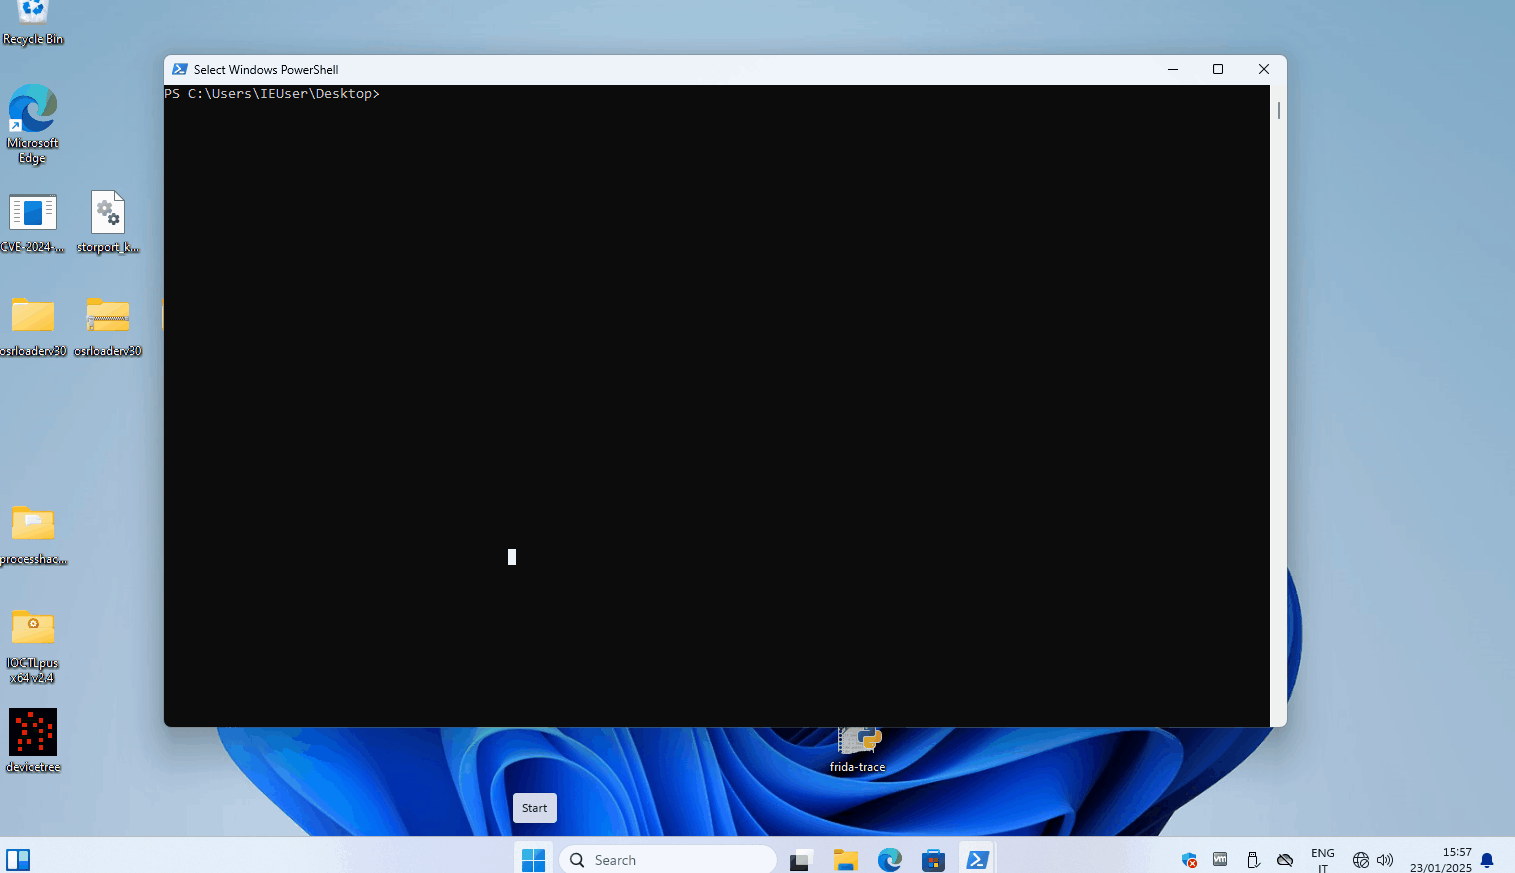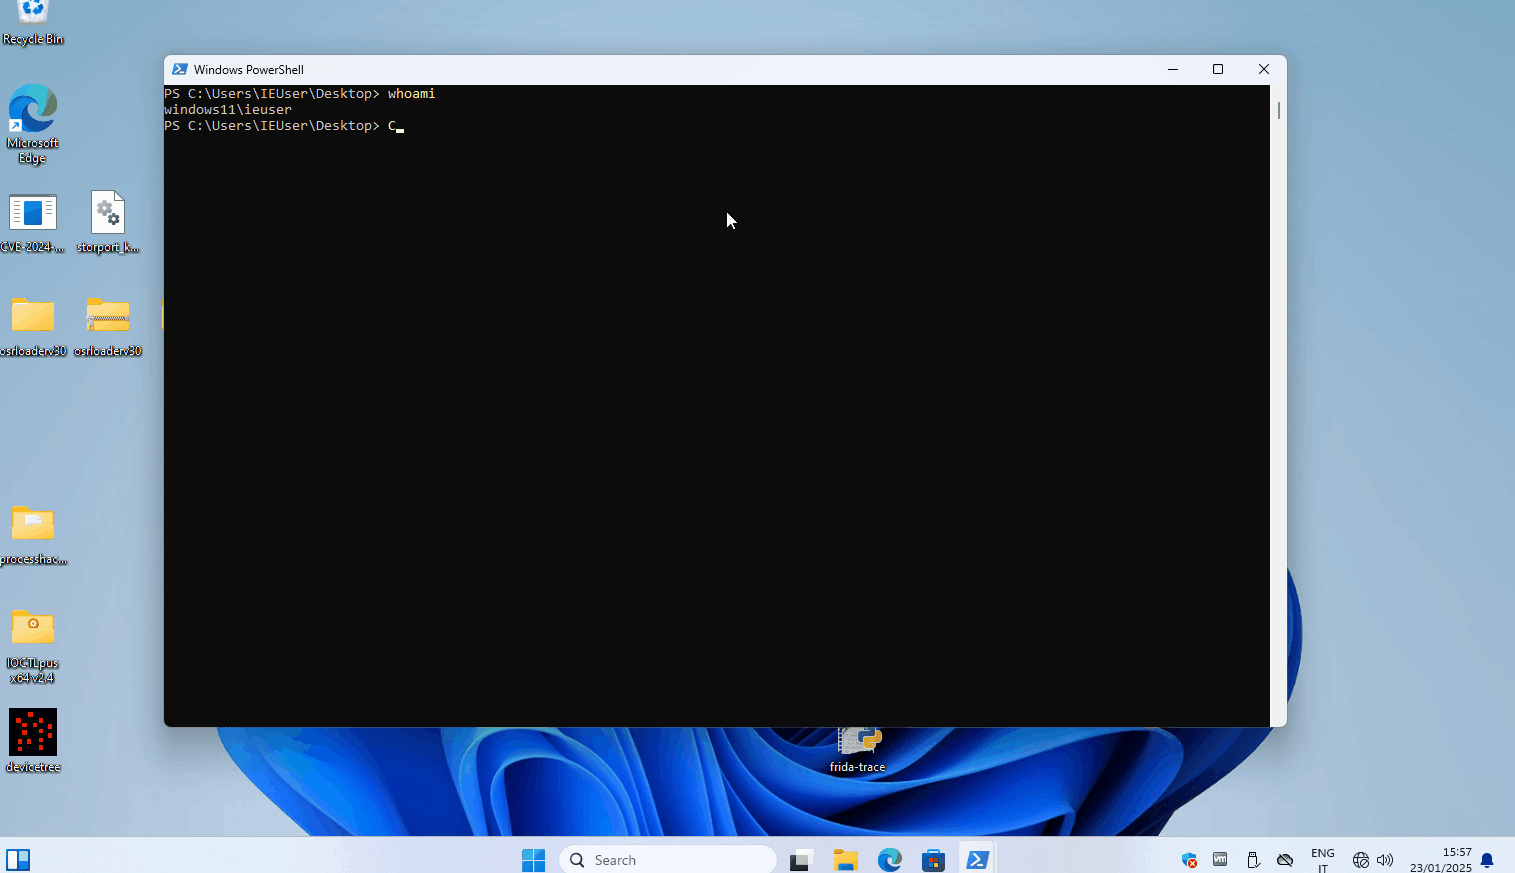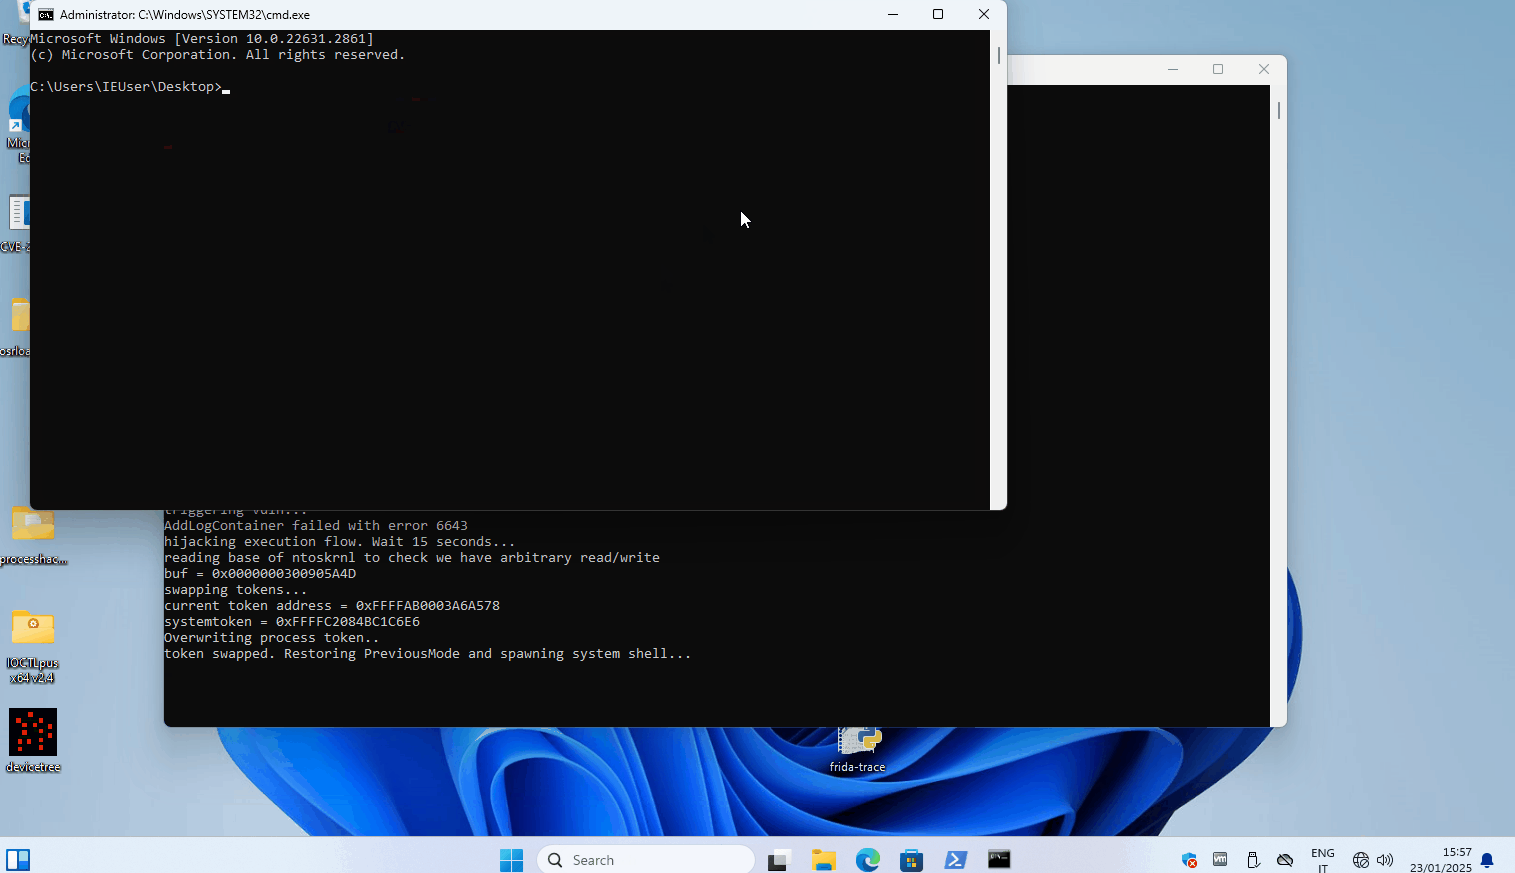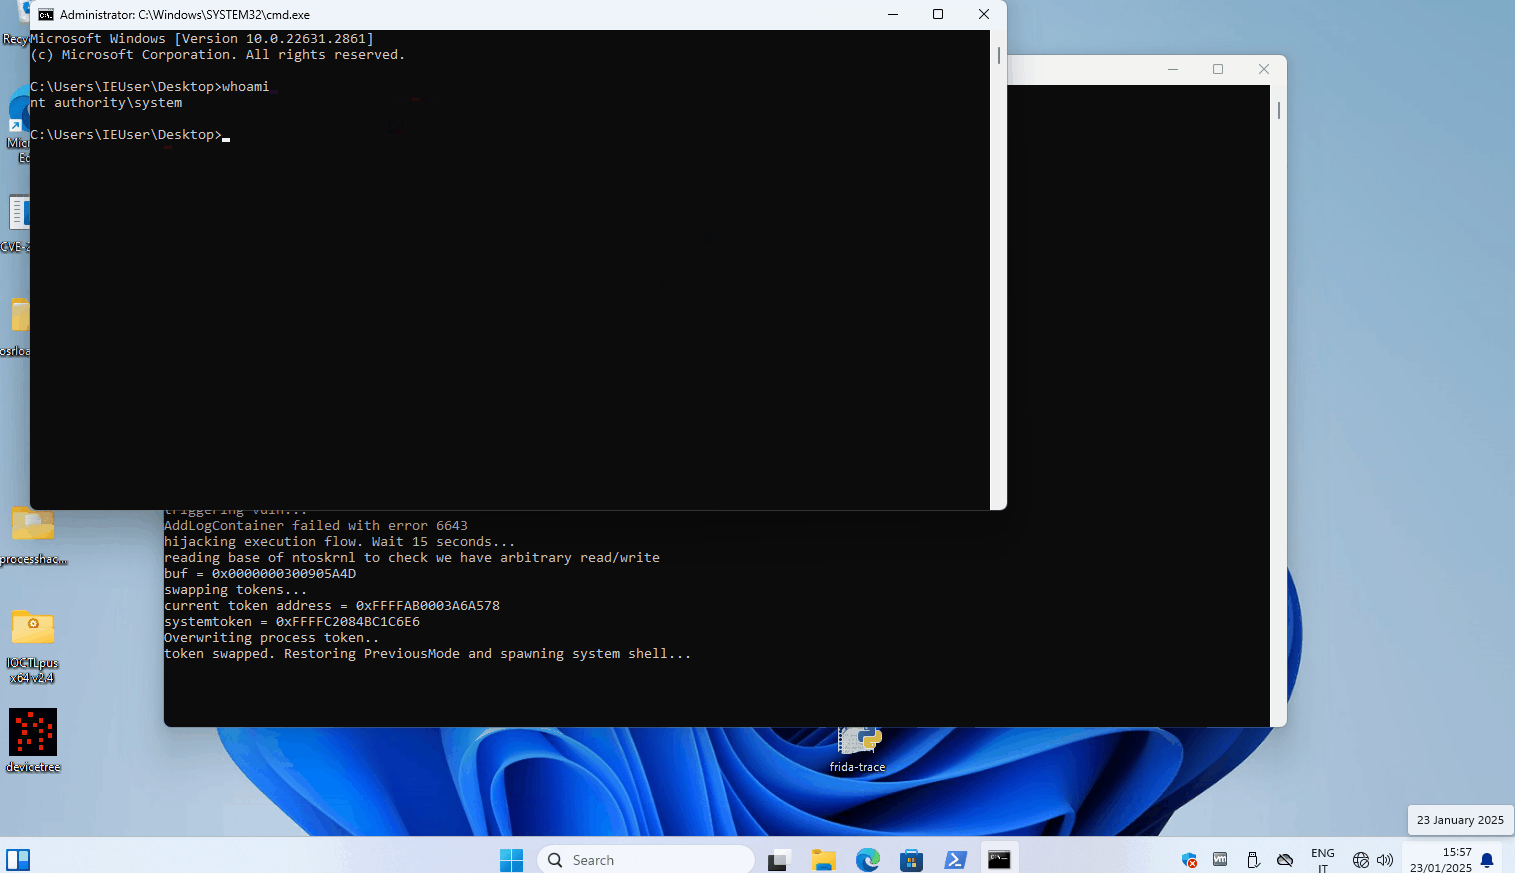 mrale98/cve-2024-49138-poc
CVE-2024-49138 的 POC 漏洞利用

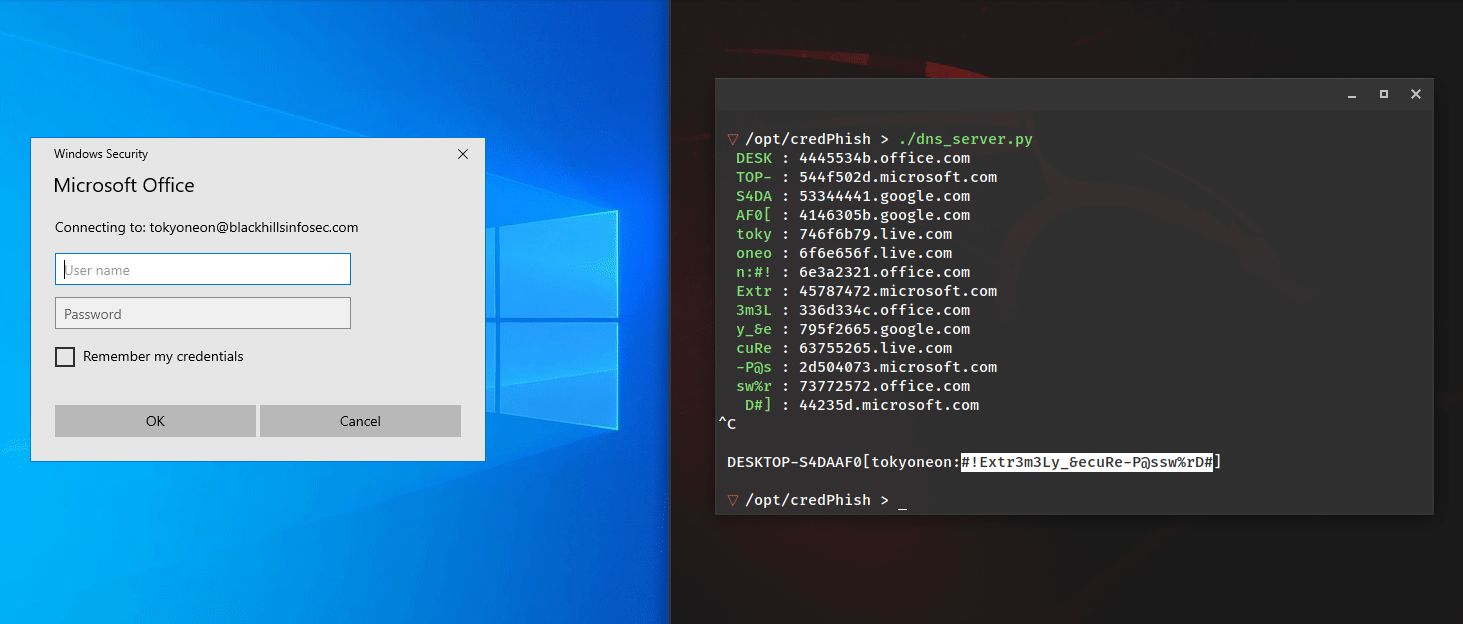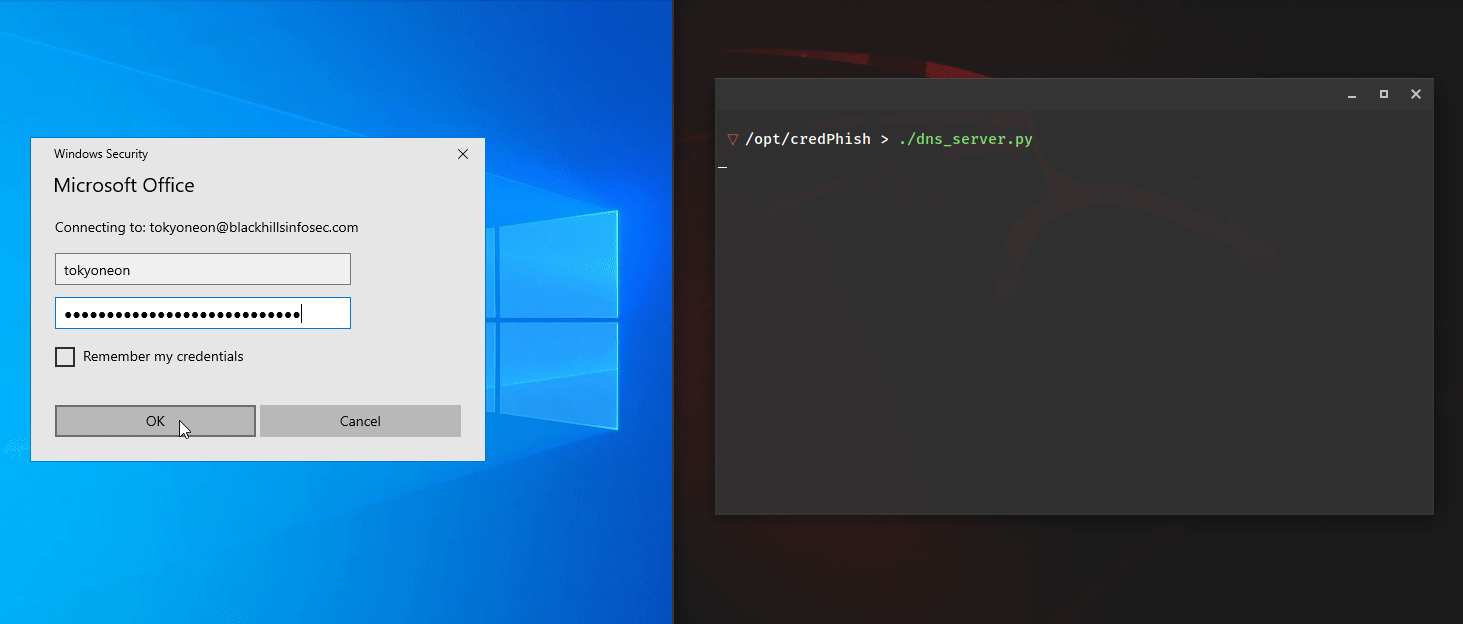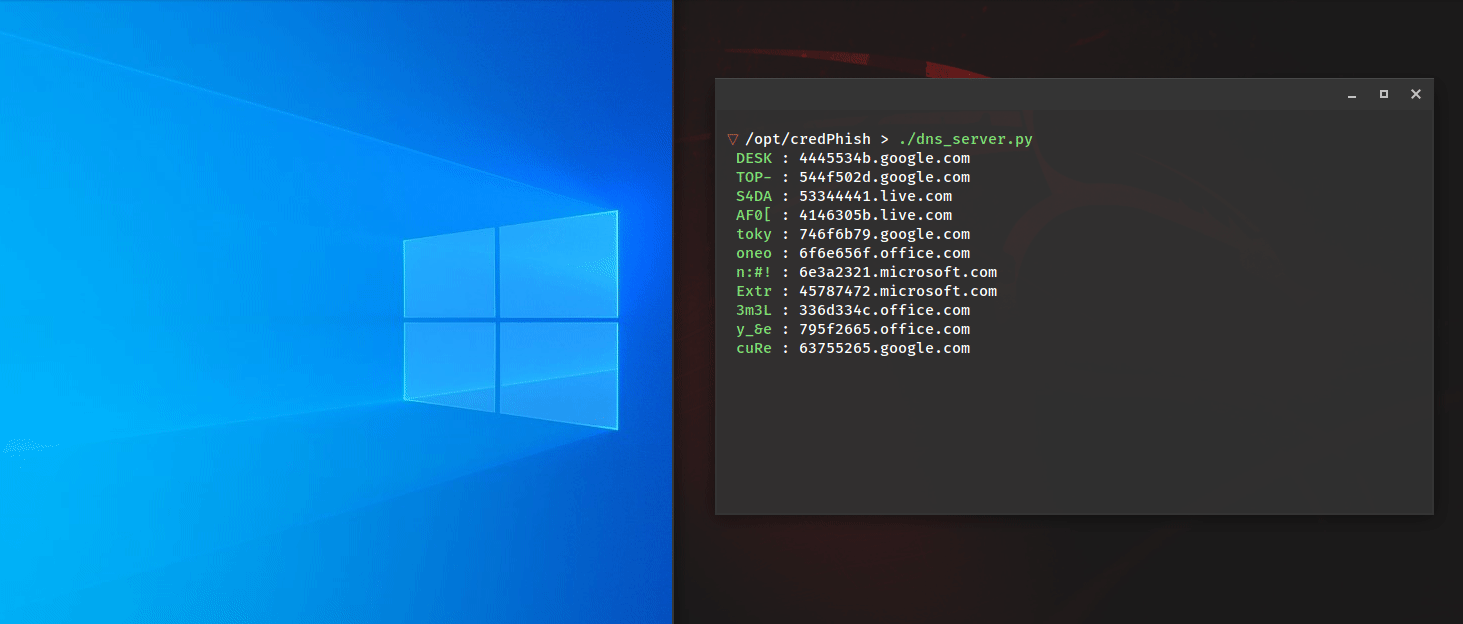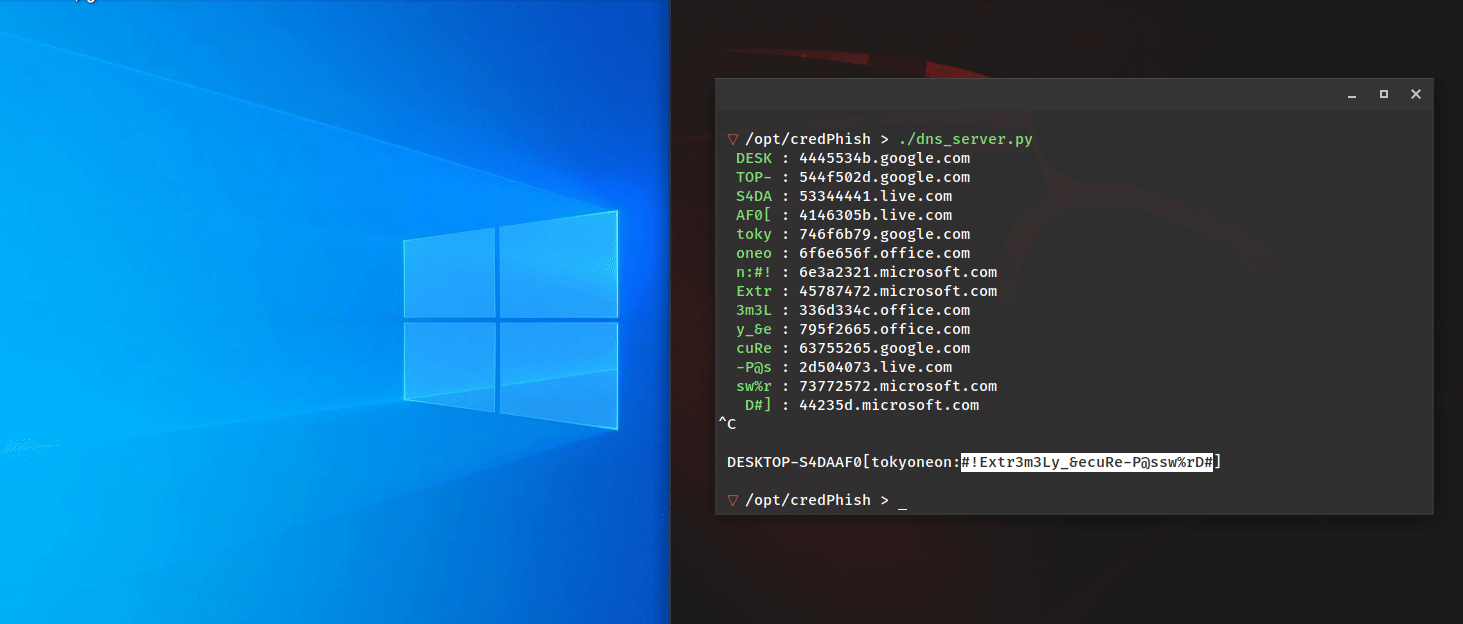 tokyoneon/credphish
利用CredentialPicker和Resolve-DnsName的PowerShell脚本,该脚本调用合法的凭据提示并通过DNS外泄捕获的密码。
 reveng007/sharpgmailc2
我们友好的 Gmail 将充当服务器,植入程序将通过 smtp 外传数据,并会通过 imap 协议从 C2 (Gmail) 读取命令
 potmdehex/multicast_bytecopy
iOS 15.0 - 15.1.1 的内核读写漏洞利用
 wh04m1001/cve-2025-48799
CVE-2025-48799 的概念验证漏洞利用程序,一种通过任意文件夹删除及符号链接处理实现 Windows 更新服务权限提升的漏洞,影响多驱动器 Windows 10/11 系统。
 gosecure/dllpasswordfilterimplant
具备外泄功能的DLL密码筛选器植入程序
 a-d-team/sharpmemshell
.NET in-memory webshell (memshell) payloads implemented via HttpListener and VirtualPath, compatible with the Godzilla 4.01 post-exploitation…
 jas502n/cve-2018-17182
针对 CVE-2018-17182 的 Linux 内核释放后使用(UAF)权限提升漏洞利用程序,可在受影响的内核(3.16 至 4.18.8)上获取 root shell 访问权限。包含概念验证(PoC)代码和编译说明。
 sud0woodo/dcomrade
用于枚举易受攻击的DCOM应用程序的Powershell脚本
 orange-cyberdefense/p3-loader
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
 rogue-kdc/cve-2019-0841
CVE-2019-0841 权限提升漏洞的 PoC 代码
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) 又名 Devious swiss army knife - 使用 DCOM 对象进行横向移动
 skelsec/evilrdp
RDP客户端,具有扩展控制功能,支持自动化鼠标、键盘和剪贴板操作,文件传输,SOCKS代理,以及通过PowerShell/Shell远程执行命令而无需上传文件。
 p0dalirius/extractbitlockerkeys
一个系统管理或后渗透脚本,用于从域中自动提取 BitLocker 恢复密钥。










