
 #1

 reverseclabs/physmem2profit
Physmem2profit 可用于通过远程分析物理内存来创建目标主机 LSASS 进程的 minidump。
 punk-security/smbeagle
SMBeagle - 文件共享审计工具。
 synacktiv/nord-stream
Nord Stream 是一款工具,允许你通过部署恶意流水线来提取存储在 CI/CD 环境中的机密信息。它目前支持 Azure DevOps、GitHub 和 GitLab。
 samybaiwir/dnslivery
通过 DNS 轻松传递文件和载荷
 cxnturi0n/convoc2
基于 Microsoft Teams 的 C2 基础设施。
 treehacks/botnet-hackpack
使用 C 语言构建一个基础的命令与控制(C2)僵尸网络
 twosevenonet/wsass
这是一个用于在现代 Windows 11 上转储 LSASS 进程的工具。
 forcequitos/bad_query
iOS 26.0–27.0b4 沙盒逃逸概念验证,可访问系统与应用容器路径,包括 App Group 和 PluginKitPlugin 目录。
 0x00pf/0x00sec_code
Educational repository of offensive security source code: remote shells, ELF injectors, crypters, memory injection, and droppers for Linux,…

 0xthirteen/staykit
Cobalt Strike 扩展,利用 SharpStay .NET 程序集实现后渗透持久化。提供通过注册表键、计划任务、WMI 事件、LNK 后门等方式的 GUI 驱动的持久化功能。
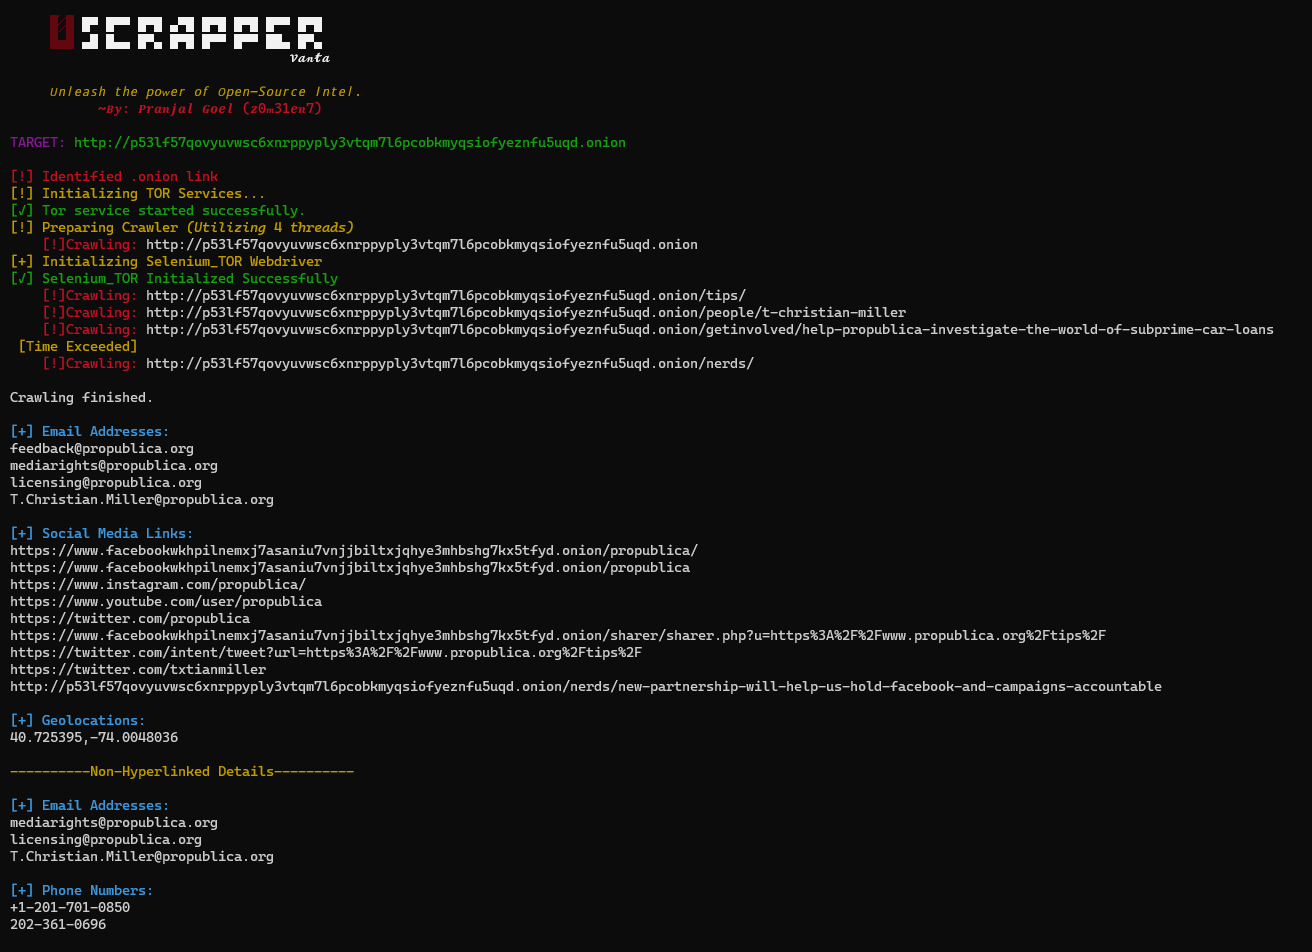 z0m31en7/uscrapper
Uscrapper Vanta:借助这款强大的开源工具,深入探索网络。轻松高效地从表层网络和深网来源中提取有价值的洞察。利用Vanta的先进功能,赋能您的数据挖掘与分析。快速、可靠、用户友好,Uscrapper Vanta是研究人员和分析师的终极选择。
 al1ex/linuxeelvation
Linux 提权(持续更新)

 daem0nc0re/vectorkernel
内核模式 rootkit 技术研究的概念验证。

 machine1337/telegramrat
跨平台Telegram RAT,通过Telegram通信以规避网络限制。









