
 #1

 nilotpalbiswas/auto-root-exploit
自动 Root 漏洞利用工具
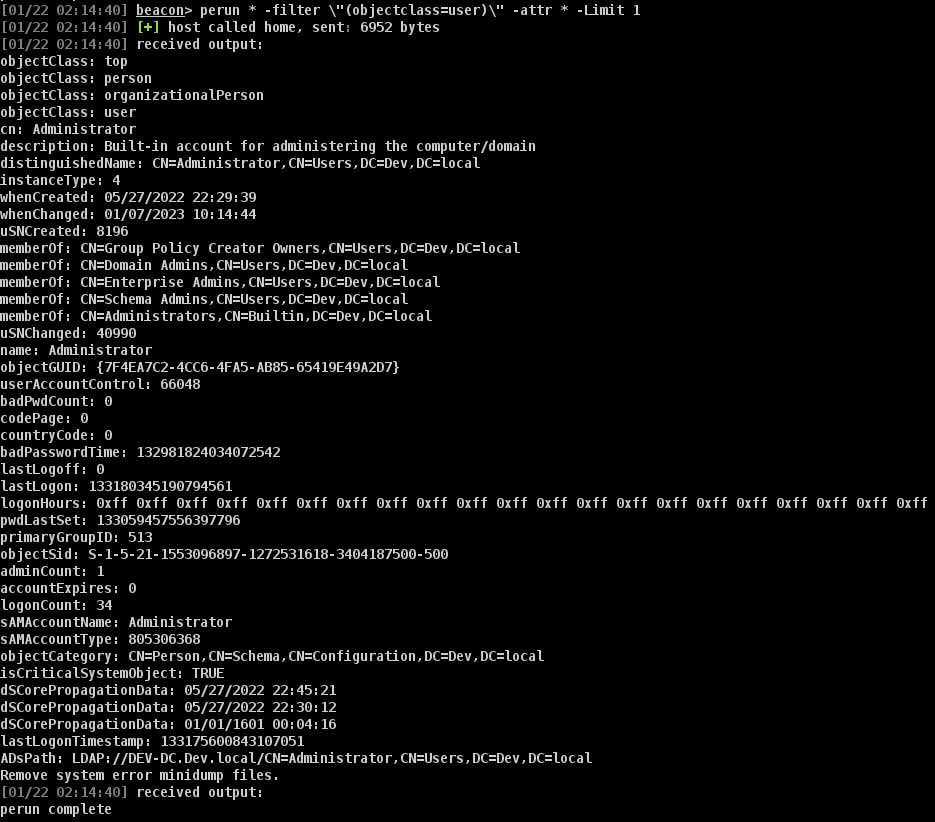 octoberfest7/inline-execute-pe
在CobaltStrike Beacons中执行非托管Windows可执行文件
 chudry/xerror
全自动渗透测试工具
 cyberark/kubesploit
Kubesploit 是一个跨平台的后期利用 HTTP/2 命令与控制服务器和代理,使用 Golang 编写,专注于容器化环境。
 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。

 empireproject/empire-gui
Empire 客户端应用程序
 fahrj/reverse-ssh
用于CTF等场景的静态链接SSH服务器,具有反向Shell功能
 dec0ne/hwsyscalls
HWSyscalls 是一种使用 HWBP、HalosGate 以及在 kernel32 上带有 HWBP 的合成蹦床来执行间接系统调用的新方法。
 mythicagents/thanatos
用 Rust 编写的 Mythic C2 agent,针对 Linux 和 Windows 主机。
 defaultnamehere/cookie_crimes
无需 root 权限或解密即可读取本地 Chrome 浏览器 cookies
 med0x2e/executeassembly
通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。
 bitsadmin/nopowershell
使用 C# 重新构建、用于红队行动的 PowerShell
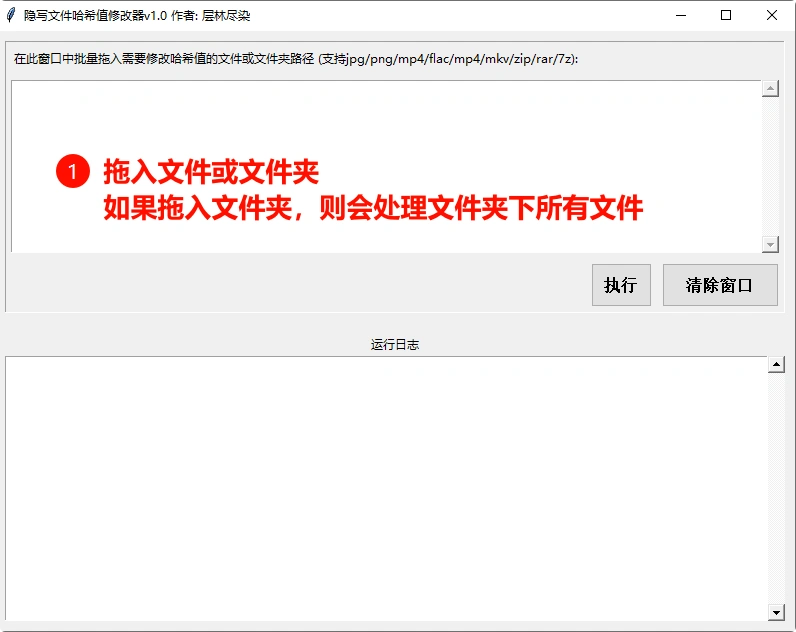 cenglin123/steganographiergui
将文件隐写进MP4/MKV文件中 (Embed files into MP4/MKV files.)
 not-sekiun/pyiris
PyIris 是一个用 Python 编写的模块化远程访问木马工具包,针对 Windows 和 Linux 系统。
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY 以及AV绕过、AMSI修补
 d4vinci/pyloggy
一个功能超越其他任何键盘记录器的 Python 键盘记录器 - 键盘记录、点击记录和屏幕截图









