

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
后渗透利用 — 第 95 页 | Kitploit
分类

后渗透利用

用于在受损系统和网络中维护访问、探索和扩大控制的工具。

Kitploit 推荐

精选工具

10 已选择
NetExec preview#1

NetExec

GitHubpennyw0rth/netexec
5.8k5小时49分前
impacket preview#2

impacket

GitHubfortra/impacket
16.0k8小时11分前
mimikatz preview#3

mimikatz

GitHubgentilkiwi/mimikatz
21.8k2天前
PEASS-ng preview#4

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k10小时31分前
Rubeus preview#5

Rubeus

GitHubghostpack/rubeus
5.1k11个月前
Seatbelt preview#6

Seatbelt

GitHubghostpack/seatbelt
4.7k1年前
Empire preview#7

Empire

GitHubbc-security/empire
5.2k1个月前
sliver preview#8

sliver

GitHubbishopfox/sliver
11.7k3天前
LaZagne preview#10

LaZagne

GitHubalessandroz/lazagne
11.0k1年前
PowerUpSQL preview#11

PowerUpSQL

GitHubnetspi/powerupsql
2.7k1年前
最新相关性最受欢迎最近更新
6181 结果
SudoStamp preview

SudoStamp

GitLabritwick7/sudostamp

在 Linux 工作站上通过 Android 手机的指纹批准 sudo。仅限局域网;ECDSA 密钥永不离开手机的 TEE,并通过 ssh-agent 协议与 pam_rssh 通信。

android-securityauthentication-authorizationprivilege-escalation+5
5天前
CVE-2026-102489 preview

CVE-2026-102489

GitHubhorizon3ai/cve-2026-102489

针对 Zammad 中 CVE-2026-102489 的概念验证漏洞利用:将 WebSocket 会话泄露串联为已认证会话劫持和未认证远程代码执行。
vulnerability-analysisexploitationweb-application-exploitation+4
621天前
EvilVM preview

EvilVM

GitHubjephthai/evilvm

基于Forth的编译器,以位置无关的x86_64 shellcode形式部署,提供通过TCP、HTTP、ICMP和SMB进行交互式REPL的远程代码执行代理。
exploit-frameworksreverse-engineeringscripting-automation+7
2095年前
galaxy-a37-root preview

galaxy-a37-root

GitHubimeiplus/galaxy-a37-root

Samsung Galaxy A37(A376BXXS4AZG4,内核 6.1.138-android14-11)的 CVE-2026-43499 漏洞利用载荷
android-securityprivilege-escalationvulnerability-analysis+5
1个月前
CVE-2026-69328 preview

CVE-2026-69328

GitHub0xf9b6a41ec/cve-2026-69328

Windows 权限提升漏洞利用程序,将 SprintCSP.dll 植入用户可写的 HKLM PATH 目录,以劫持 StorSvc 并以 SYSTEM 权限执行。

privilege-escalationvulnerability-analysisexploitation+4
1个月前
StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis preview

StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis

GitHubkaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis

StealC Stealer 逆向工程分析,这是一款信息窃取程序,利用 RuntimeBroker.exe 镂空、C2 基础设施和载荷提取。包含 cookies.sqlite、ShellExecuteEx 以及多个 C2 IP 地址。
ioc-managementdynamic-analysis-sandboxingreverse-engineering+7
31个月前
cve-2024-32019-PoC preview

cve-2024-32019-PoC

GitHubayub0x7/cve-2024-32019-poc

检查 Netdata ndsudo SUID PATH 权限提升暴露情况,针对 CVE-2024-32019,并在不使用武器化利用的情况下验证补丁。
defensive-toolsprivilege-escalationvulnerability-analysis+3
1年前
cve-2026-6471-postgres-logical-decoding-dlopen preview

cve-2026-6471-postgres-logical-decoding-dlopen

GitHubgoldendivider/cve-2026-6471-postgres-logical-decoding-dlopen

CVE-2026-6471 的概念验证漏洞利用,演示了通过 PostgreSQL 中的逻辑解码 dlopen 实现权限提升,以达到任意代码执行和超级用户后门的目的。
privilege-escalationvulnerability-analysisexploitation+4
1个月前
CVE-2026-62735 preview

CVE-2026-62735

GitHubhackspeak/cve-2026-62735

Windows HTTP.sys 整数溢出本地权限提升漏洞利用(CVE-2026-62735),通过非分页池溢出演示崩溃及获取完整 SYSTEM shell。仅供授权测试使用。
privilege-escalationexploit-frameworksvulnerability-analysis+3
71个月前
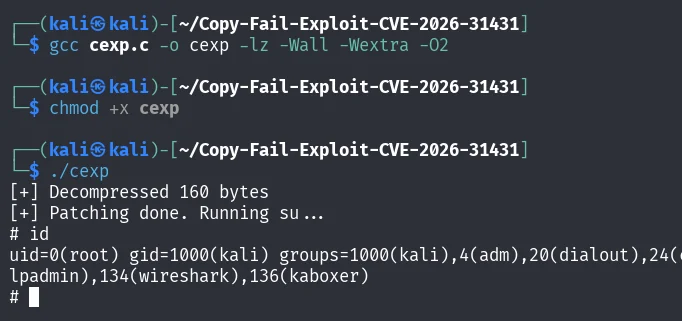
Linux-CopyFail-C-Version-CVE-2026-31431 preview

Linux-CopyFail-C-Version-CVE-2026-31431

GitHubbeatbeast007/linux-copyfail-c-version-cve-2026-31431

Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。
privilege-escalationexploit-frameworksexploitation+2
46个月前
CVE-2026-5530 preview

CVE-2026-5530

GitHubdavidrxchester/cve-2026-5530

CVE-2026-5530 的概念验证漏洞利用程序,针对 Ollama 的 Pull/Push API 中的 SSRF 漏洞,可通过恶意 OCI 注册表实现内部端点枚举及完整响应数据外泄。
vulnerability-analysisexploitationweb-application-exploitation+2
6个月前
GhostLock-H80GT preview

GhostLock-H80GT

GitHubyakidango-official/ghostlock-h80gt

荣耀 80 GT 权限提升 PoC:GhostLock(CVE-2026-43499)+ 自定义 KernelSU 模块加载
android-securityprivilege-escalationexploitation+2
301个月前
DutchOven preview

DutchOven

GitHubloosehose/dutchoven

以原生 C 和 BOF 形式实现的应用级 Windows 网络降级
post-exploitationnetwork-securityred-teaming+2
222个月前
CVE-2025-5781 preview

CVE-2025-5781

GitHubjasonbernier/cve-2025-5781

针对 FreePBX 中 CVE-2025-57819 的概念验证漏洞利用:通过 AJAX API 中的 SQL 注入执行任意 PHP 代码、创建持久化 WebShell,并触发反向 Shell。
persistence-mechanismsexploitationweb-application-exploitation+3
2个月前
EDRSandblast preview

EDRSandblast

GitHubwavestone-cdt/edrsandblast

利用有漏洞的已签名驱动程序,绕过EDR内核回调、对象回调、ETW TI提供程序以及用户态钩子,以实现LSASS内存转储和凭据提取。
defensive-toolsprivilege-escalationexploitation+2
1.8k2年前
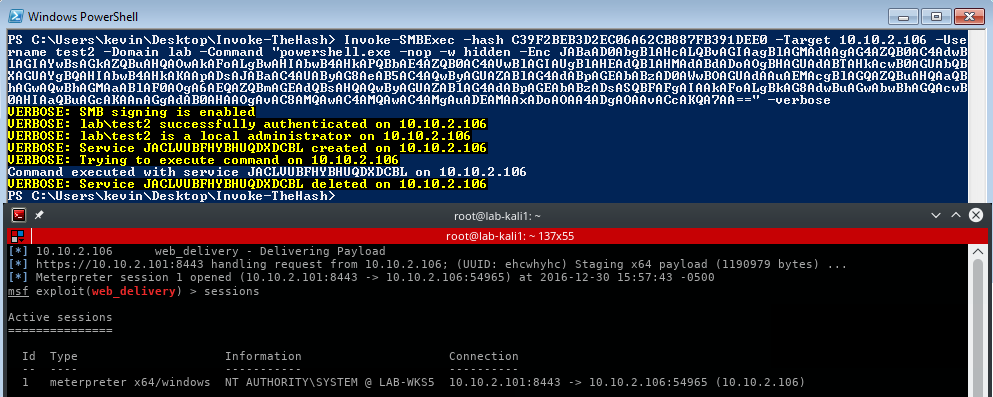
Invoke-TheHash preview

Invoke-TheHash

GitHubkevin-robertson/invoke-thehash

PowerShell Pass The Hash 实用工具
password-attackslateral-movementpost-exploitation+3
1.8k7年前
C3 preview

C3

GitHubreverseclabs/c3

Custom Command and Control (C3)。一个用于快速原型化自定义 C2 通道的框架,同时仍提供与现有攻击性工具包的集成。
penetration-testing-frameworksexploit-frameworksids-ips-evasion+6
1.8k9个月前
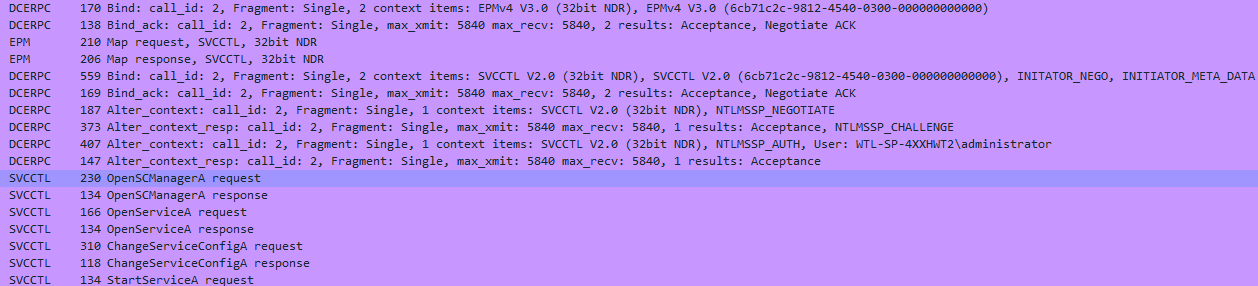
SCShell preview

SCShell

GitHubmr-un1k0d3r/scshell

无文件横向移动工具,依赖 ChangeServiceConfigA 执行命令。

exploitationlateral-movementpenetration-testing+2
1.7k3年前
上一页1…949596…100下一页









