
 #1

 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 h3x0v3rl0rd/php_reverse_shell
简单的 PHP 反弹 Shell 脚本,用于在目标系统上建立远程命令执行。非常适合渗透测试和安全评估。
 xiaohj233/ghostlock-x200-app
vivo X200 设备端一键 root App(Shizuku 授权 shell 域执行,CVE-2026-43499)
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 a2333c/dfroot
Android root tool for Samsung Galaxy S25 Ultra (SM-S938B) that chains DirtyFrag CVE-2026-43284 and CVE-2026-43499 to gain root automatically at boot…
 r0rt1z2/ghostlock
针对部分 Amazon 设备的内核 root 漏洞利用(CVE-2026-43499)
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
 v4bel/dirtyfrag
Linux内核权限提升漏洞利用,串联两个页缓存写入漏洞(CVE-2026-43284,CVE-2026-43500),在主流发行版上实现无需竞争条件的确定性root权限访问。
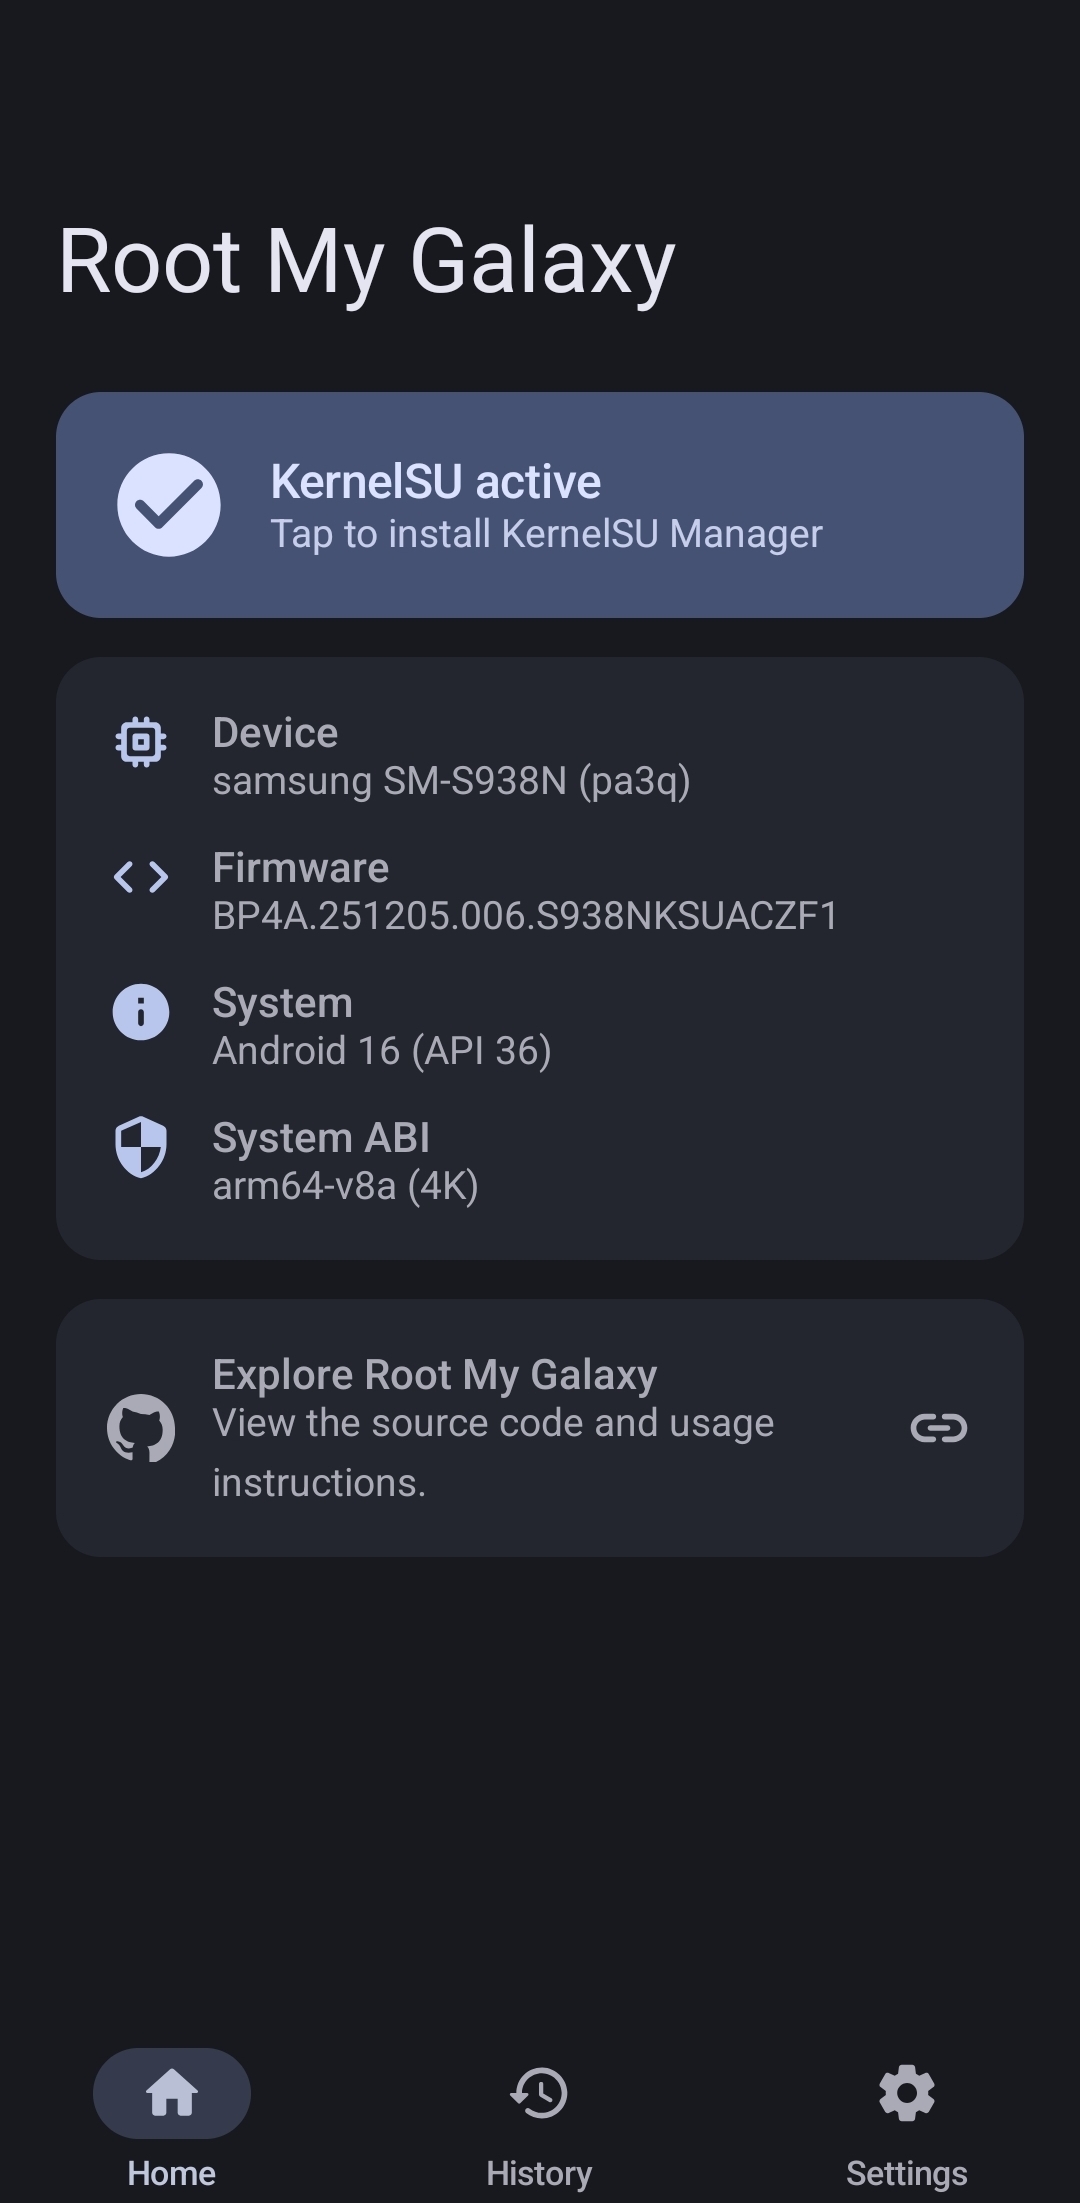 busung-dev/root-my-galaxy
适用于受支持的三星 Galaxy 固件的 KSU 安装器(CVE-2026-43499)
 mafifrizi/ares
自主红队交战平台,具备 MITRE ATT&CK 模块编排、DAG 攻击路径求解、OPSEC 控制、加密凭据保险库以及多格式报告功能。
 purpleailab/decepticon
红队自主黑客代理
 bmax121/apatch
Android 内核和 Android 系统的补丁








