
 #1

 azeemidrisi/phonesploit-pro
一款一体化黑客工具,用于远程接管Android设备。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。

 ivancabrera02/r2socks
通过 Cloudflare R2 对象存储隧道传输的 SOCKS5 代理,使用 Python 和无依赖的 C++ 代理通过加密的 R2 对象中继 TCP 流量以实现隐蔽访问。
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 satheesh575555/linux-4.19.72_cve-2023-0386
针对CVE-2023-0386的内核漏洞利用程序,这是一个Linux内核权限提升漏洞,为安全研究和测试提供了概念验证。
 capture0x/adstrike
AI 驱动的模块化 Active Directory 红队框架,用于授权渗透测试、AD 枚举、攻击路径分析、Kerberos/ADCS 工作流、报告、操作员自动化以及 MCP 服务器集成。
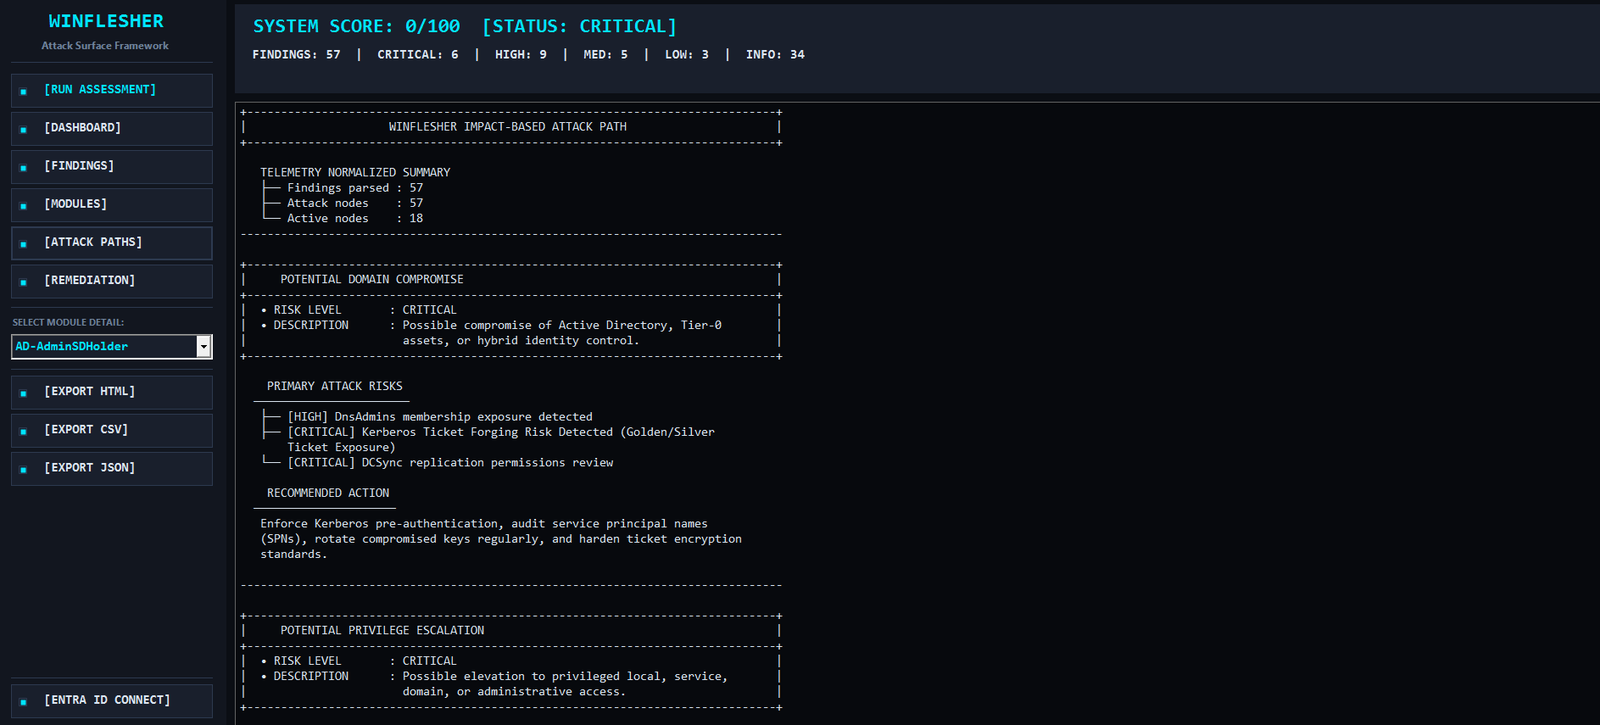 mindsflee/winflesher
自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - 权限提升 Awesome 脚本套件(带颜色)
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。







