#1
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全武器化的 NVIDIA Container Toolkit 漏洞利用
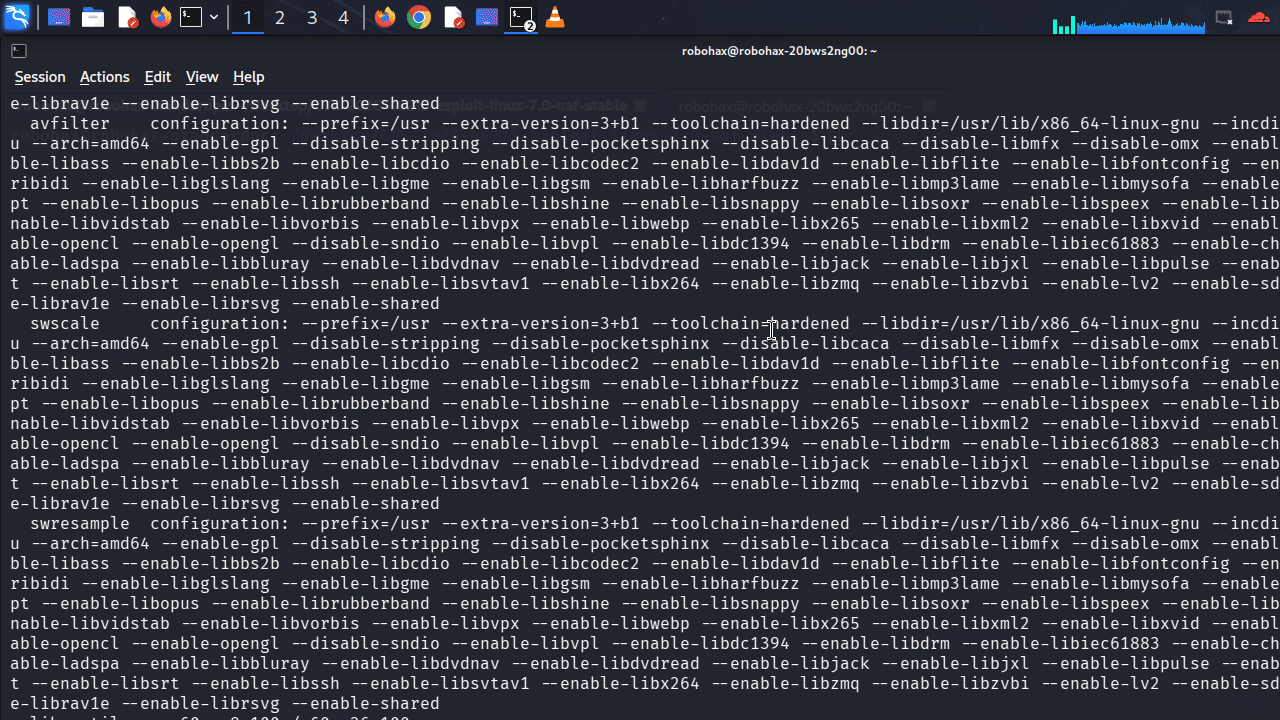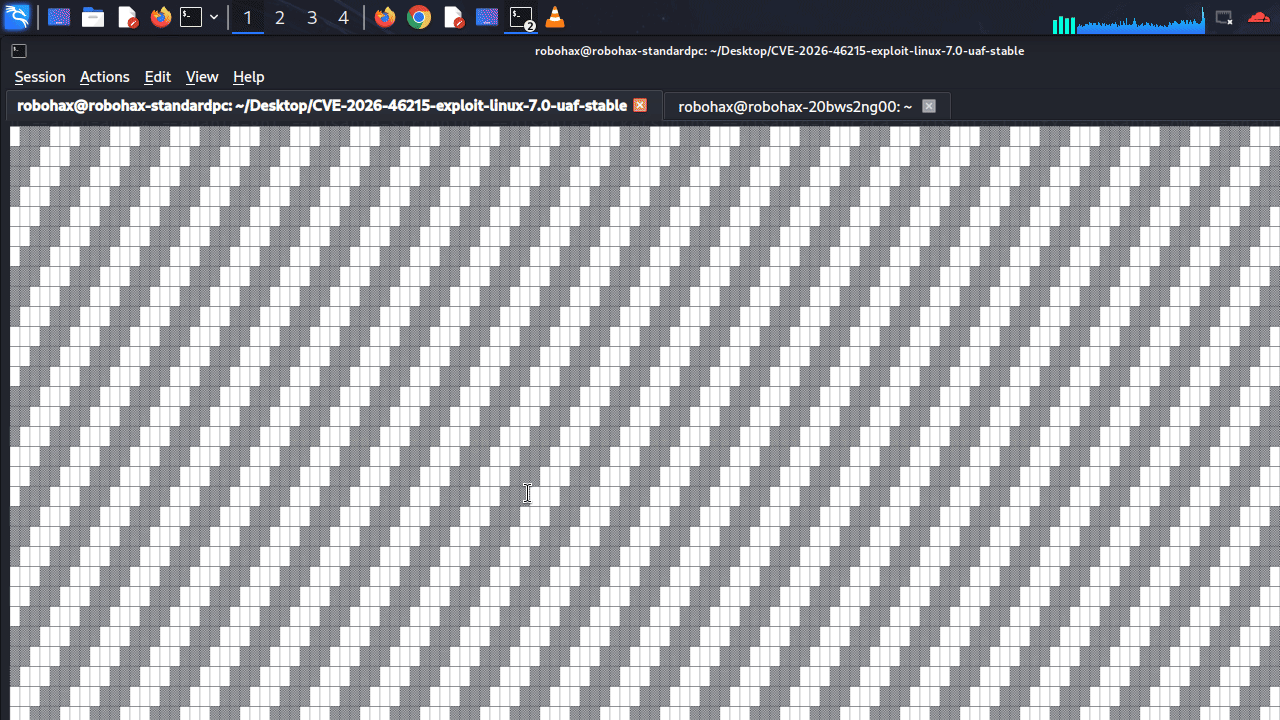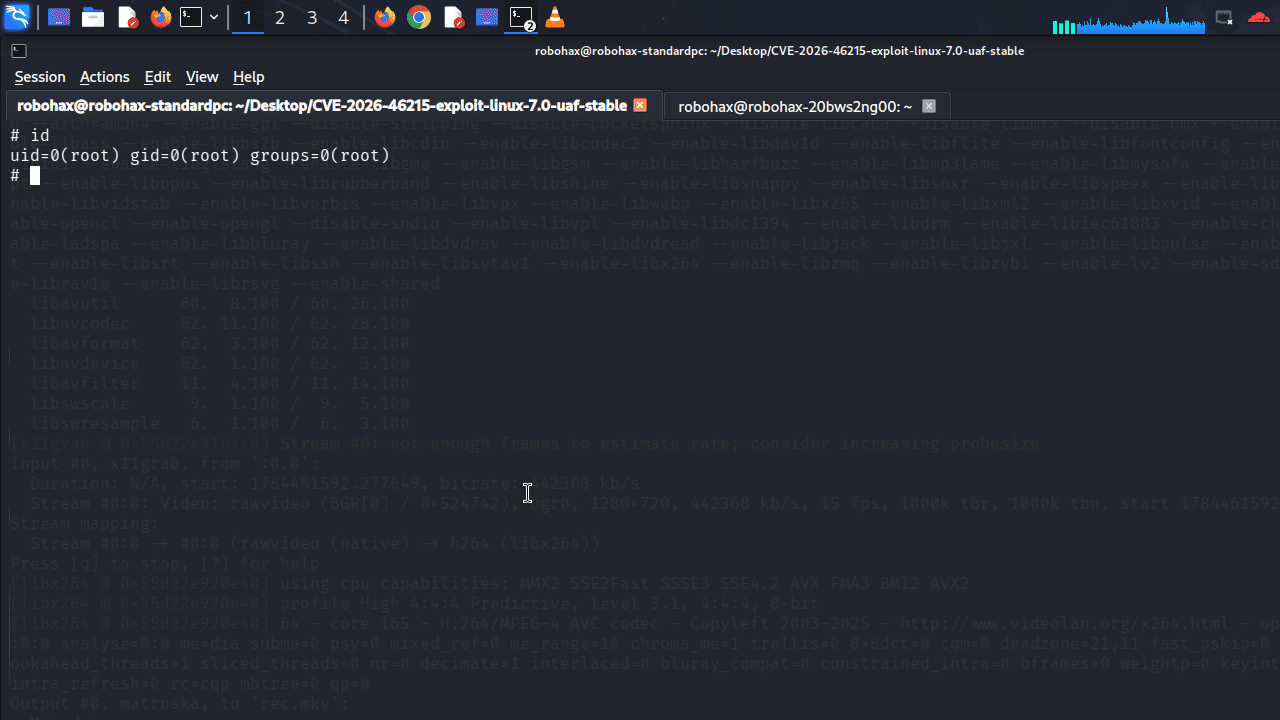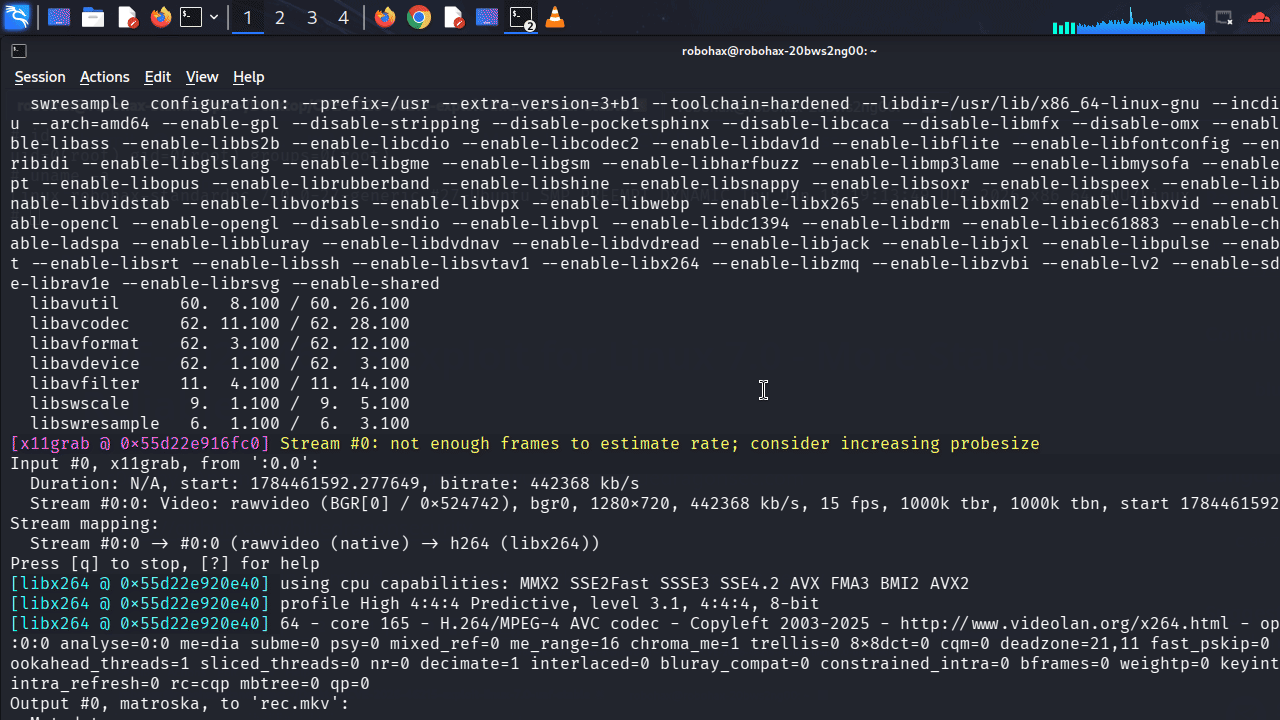 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)
 ihk-one/cve-2025-2502
逐步演示Lenovo PC Manager中的一个本地权限提升漏洞,利用系统服务的弱文件权限,通过替换有效载荷获得SYSTEM访问权限。
 fleralex/enseal
安全、临时的秘密共享,专为开发者设计。
 unknownpwn-zz/unknownpwn.github.io
信息安全爱好者兼疯子
 mr-zapi/cve-2024-54085
CVE 2024-54085 的 PoC
 dragon56yt/revshell
一个全面的教育性仓库,展示了Windows反向Shell植入的演变过程,从简单的概念验证(v1.0)到拥有150+条命令的全功能后渗透代理(v3.5)。包含C2监听器、详细的技术文档,以及用于事件响应训练的通用清理工具。
 proxydom/supahunter
针对配置错误的Supabase实例的自动化侦察和利用框架。功能包括模式枚举、基于Selenium的密钥提取、RLS绕过验证以及为安全研究人员提供的服务角色管理员转储。
 imbas007/poc-cve-2026-58048
安全研究项目
 5kr1pt/glpi-logbleed
CVE-2026-53629 的 PoC,GLPI 历史日志过滤器中的 SQL 盲注
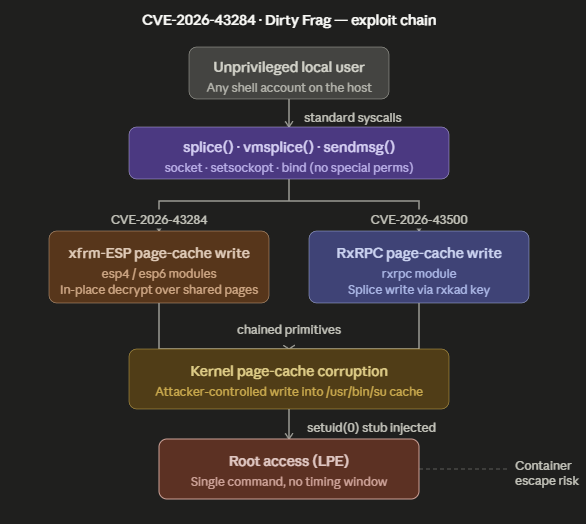 lucaspdiniz/cve-2026-43284
Dirty Frag - Linux 内核严重漏洞
 khin-96/n8n-cve-2025-68613-thm
关于利用CVE-2025-68613(n8n工作流自动化中的一个严重RCE漏洞)的教育性演练。涵盖表达式注入、沙箱逃逸、载荷开发以及通过TryHackMe实验室的检测策略。
 cwjchoi01/cve-2025-66678
CVE-2025-66678 的概念验证漏洞利用程序,通过一个存在漏洞的硬件实用驱动程序演示任意 MSR 和物理内存读写功能,以实现内核级权限提升至 SYSTEM。
 davidcarliez/cve-2026-62737-lab
通过 gdb 辅助的 ROP 令牌交换链,将低权限的 Windows 进程提升至 SYSTEM 权限,在仅限实验室的 QEMU 环境中演示 CVE-2026-62737。
 johenlastgen-jlg/cve-2026-11961
CVE-2026-11961 — UserRegistration:WordPress 用户注册 <= 5.2.2 权限提升。成员角色配置错误 → 未认证管理员创建 → 站点沦陷。CVSS 8.1
 sam00/poc-cve-2026-54121-certighost
针对 AD CS CVE-2026-54121 的漏洞利用工具包:低权限域用户可冒充域控制器、伪造证书,并通过 DCSync/Golden Ticket 攻击入侵域。
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
针对 CVE-2026-5555 的概念验证漏洞利用,演示通过 rshared 卷中的 /proc/self/fd 符号链接实现容器逃逸,从而覆盖主机文件并获得 root 权限。