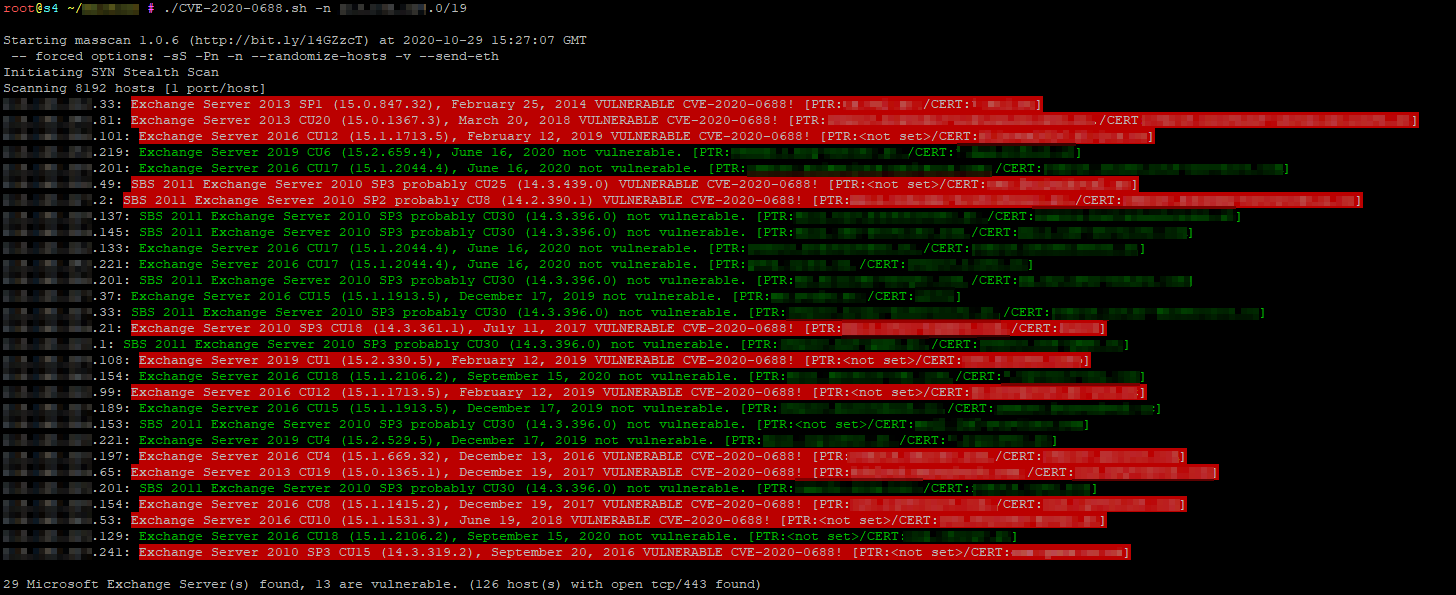
#1
 haishanzheng/cve-2019-0708-generate-hosts
基于CIDR的主机发现工具,使用nmap识别开放3389端口(RDP)的Windows机器,减少针对CVE-2019-0708漏洞扫描的目标IP。
 neutralwarrior/c-port-scanner
一款用C语言编写的端口扫描器,用于扫描目标IP的开放端口并显示结果。
 jeanback1/cve-2023-27163-exploit
SSRF 漏洞利用工具,针对 request-baskets 中的 CVE-2023-27163,可通过恶意 basket 转发实现内部端口扫描、云元数据探测和服务发现。
 ivoalbacete/kali-metasploitable
漏洞扫描、使用 Wireshark 进行流量分析,以及在安全网络环境中对 CVE-2011-2523(vsftpd 2.3.4)进行受控利用。
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 masjohncook/netsec-project
网络安全项目脚本 - 攻击CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
安全审计与漏洞分析 (CVE-2014-3566 和 CVE-2010-2333) 在本地网络基础设施和家用路由器中。
 parbatzone/reconvault
🔍 侦察笔记整理器,适用于漏洞赏金猎人和CTF玩家 —— 子域名、端口、端点、漏洞,全在一个地方。
 rek2/goenumerator
我用 GO 编写的个人工具,用于对目标进行常规的初步枚举步骤。
 cumakurt/tscan
基于 Python 的扫描器,用于检测并利用 CVE-2026-24061 telnetd 认证绕过漏洞,从而在存在漏洞的 GNU Inetutils 服务上获取 root shell 访问权限。
 lglznl/klaios
KLAIOS 是一个混合安全环境,融合了Kali Linux的进攻性工具包与加固的VPN地堡式隔离——并通过现代AI增强以实现更智能的工作流。
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
来自 CYBERDUDEBIVASH ECOSYSTEM 的授权高影响力工具,用于检测 CVE-2025-64155(FortiSIEM phMonitor 命令注入)。以合规的方式扫描开放端口和易受攻击的行为。
 x-projetion/cve-2023-4596-openssh-multi-checker
CVE-2024-6387-checker 是一个旨在检测已知安全漏洞 CVE-2024-6387 OpenSSH 的工具或脚本。CVE-2024-6387 OpenSSH 是通用漏洞披露(CVE)数据库中的一个条目,该数据库记录了在特定软件或系统中发现的安全弱点。
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 j0ey17/exploit_cve-2023-27163
针对 Requests Basket v1.2.1 及更早版本中服务器端请求伪造(SSRF)漏洞的概念验证(PoC)漏洞利用程序。
 isnic/prober
基于 Ansible 和 BATS 的自动化、可复现网络安全测试框架,用于从多个观测点验证 DNS、主机可用性、开放端口和 TLS 配置。