#1
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
CVE-2023-27163 的 PoC 与内部端口暴力破解器
 r4tw1z/cve-2024-6387
该脚本由 R4Tw1z 创建,旨在扫描 IP 地址,以检查其是否运行着可能存在漏洞的 OpenSSH 版本。该工具利用多线程来优化扫描性能,并同时处理多个 IP 地址。
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 nonosticisiguzo-command/nmap-scan-results
在 scanme.nmap.org 上发现了 200 多个漏洞,包括 CVE-2023-38408(9.8 严重)
 mafiosohack/offensive-lab-2
在易受攻击的Ubuntu虚拟机上进行的渗透测试演练。利用ProFTPD 1.3.3c后门(CVE-2010-4221)获取root访问权限并获取旗帜。包括Nmap枚举、Metasploit有效载荷设置以及用户哈希破解(John the Ripper)。
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
 rinaliyeva/metasploitable2-vsftpd-exploitation
项目:在Metasploitable 2上利用vsFTPd 2.3.4后门漏洞(CVE-2011-2523)
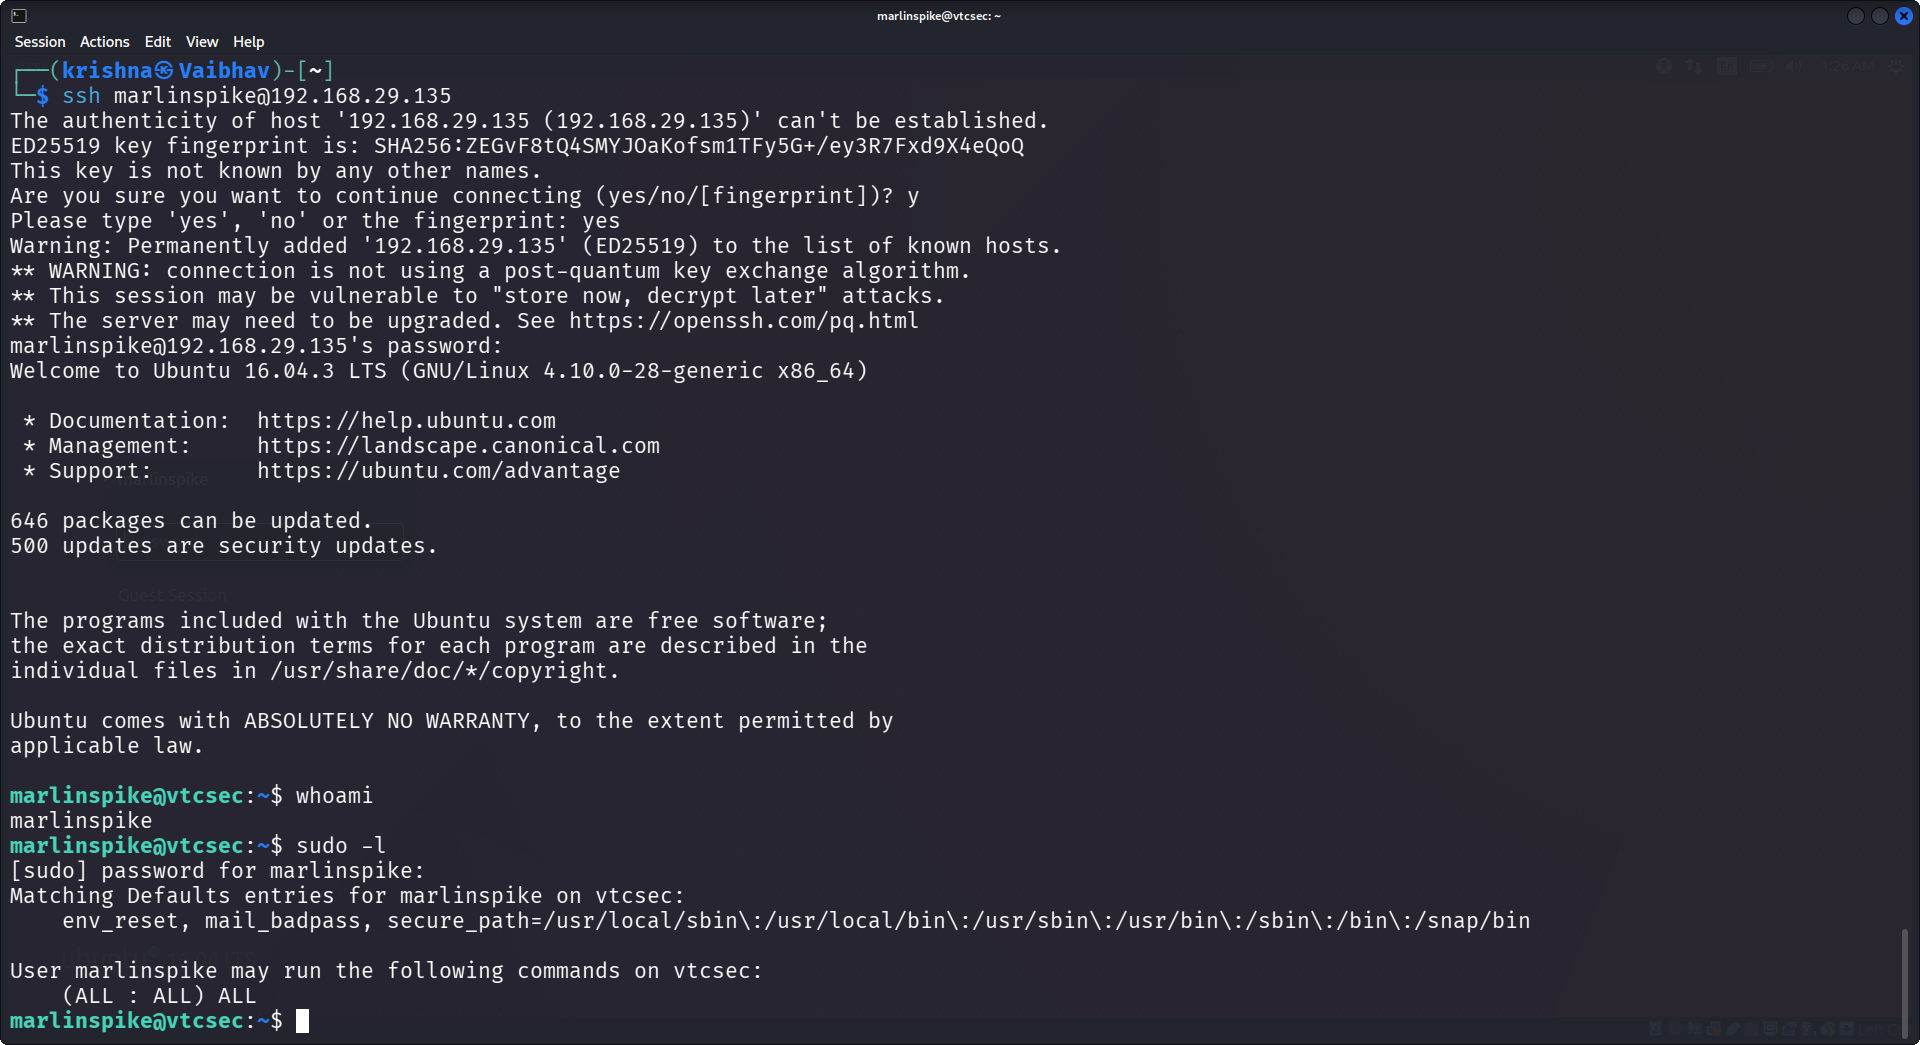 vaibhavkrishna12004/ubuntu-privesc-lab
完整的渗透测试工作流程:凭据暴力破解、SSH访问和权限提升(CVE-2021-4034)
 natsuki-engr/live-server-evil-crawler
Live Server VSCode 漏洞(CVE-2025-65717)演示
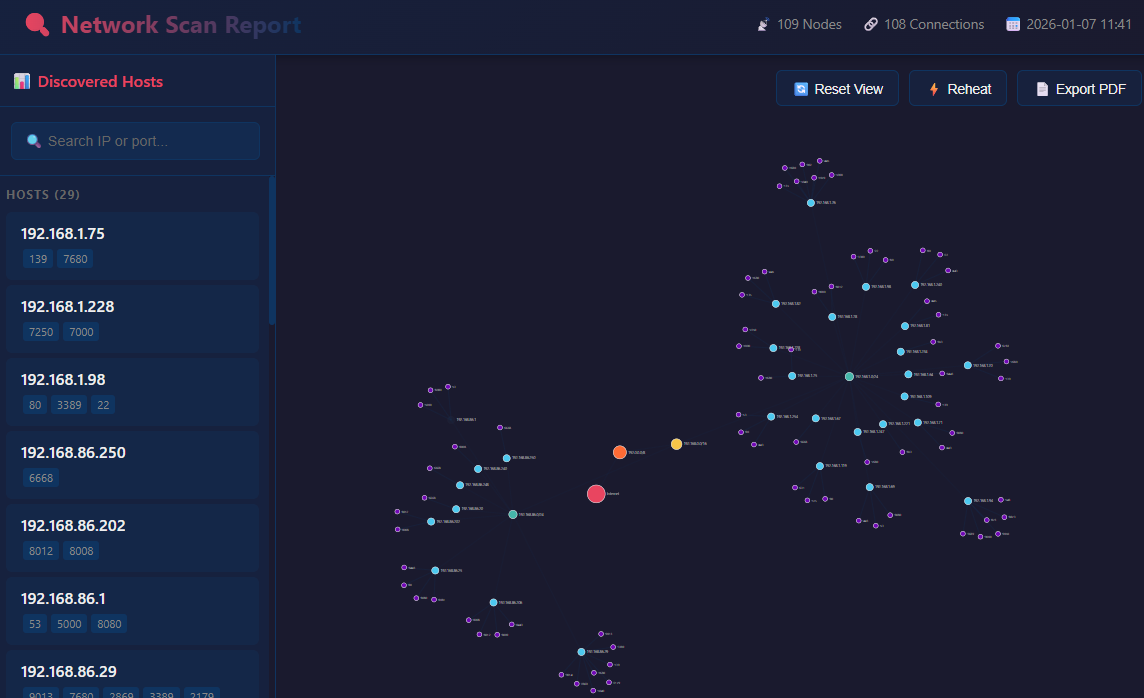 artofscripting/masscan-report
一个Python工具,可从masscan的JSON输出中生成基于React的交互式HTML可视化,包含D3.js力导向网络图。
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321需要Windows版ZMAP或BigEar
 reanimat0r/bpnd-libssh
多线程、可靠的 CVE-2018-10933 扫描器。
 wanlichangchengwanlichang/cve-2024-23692-rce
CVE-2024-23692 的漏洞利用程序,该漏洞是 Rejetto HTTP 文件服务器(HFS)2.3 及更低版本中的一个远程代码执行漏洞。包含使用 zmap 进行批量扫描以及基于 Go 的漏洞利用。
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 linkmjb/log4shell_scanner
快速简易的扫描器,探测常见端口以寻找 Log4Shell (CVE-2021-44228) 漏洞。
 rv4l3r3/log4v-vuln-check
此脚本用于快速检查您的服务器是否可能受到 CVE-2021-44228(log4j 漏洞)的影响。
 h3x0v3rl0rd/zenmap
图形化前端,为 Nmap 网络扫描器提供直观界面,支持网络发现、端口扫描和服务检测。