
 #1

 netalertx/netalertx
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。

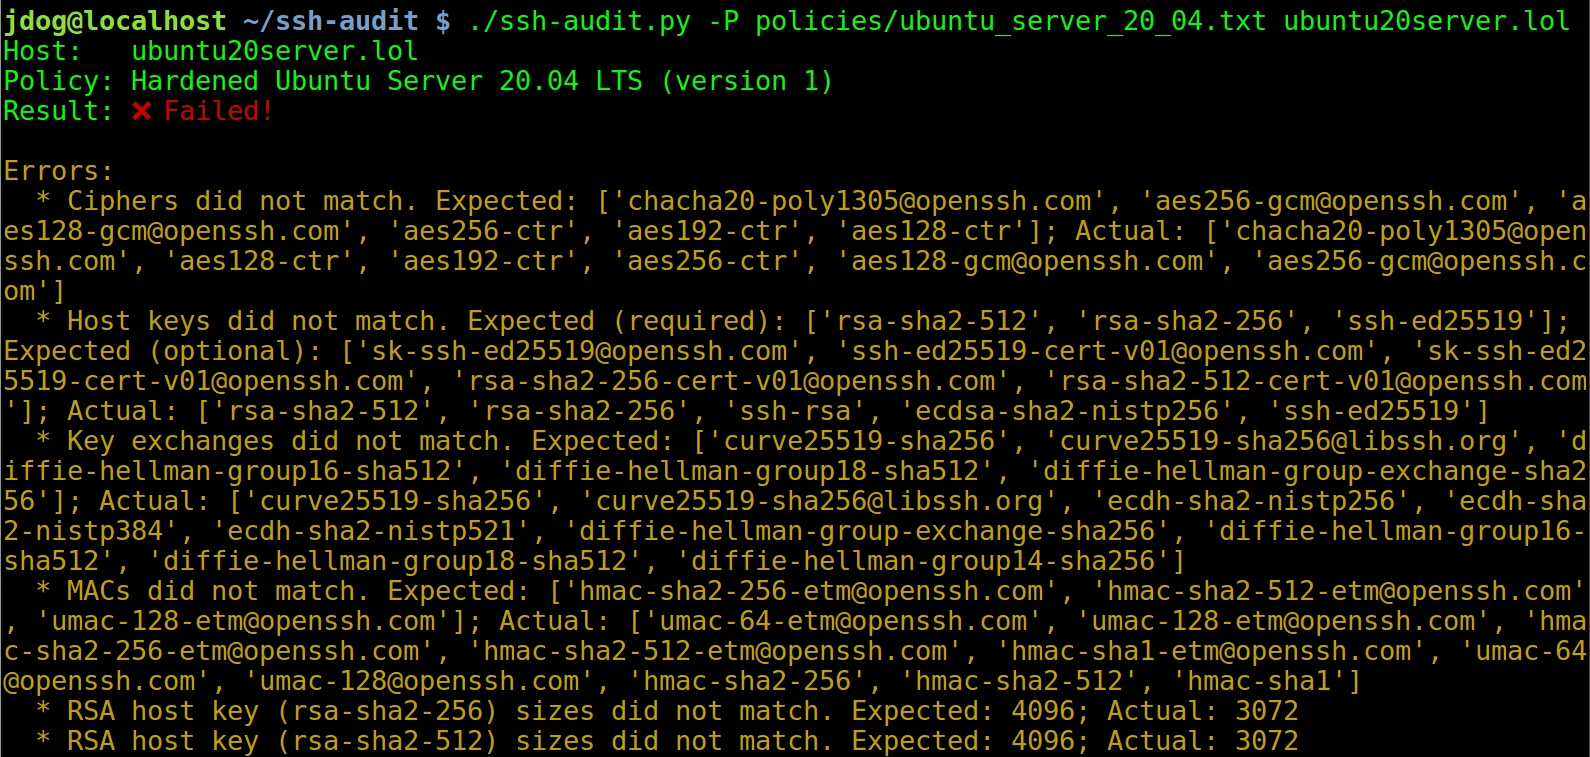 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
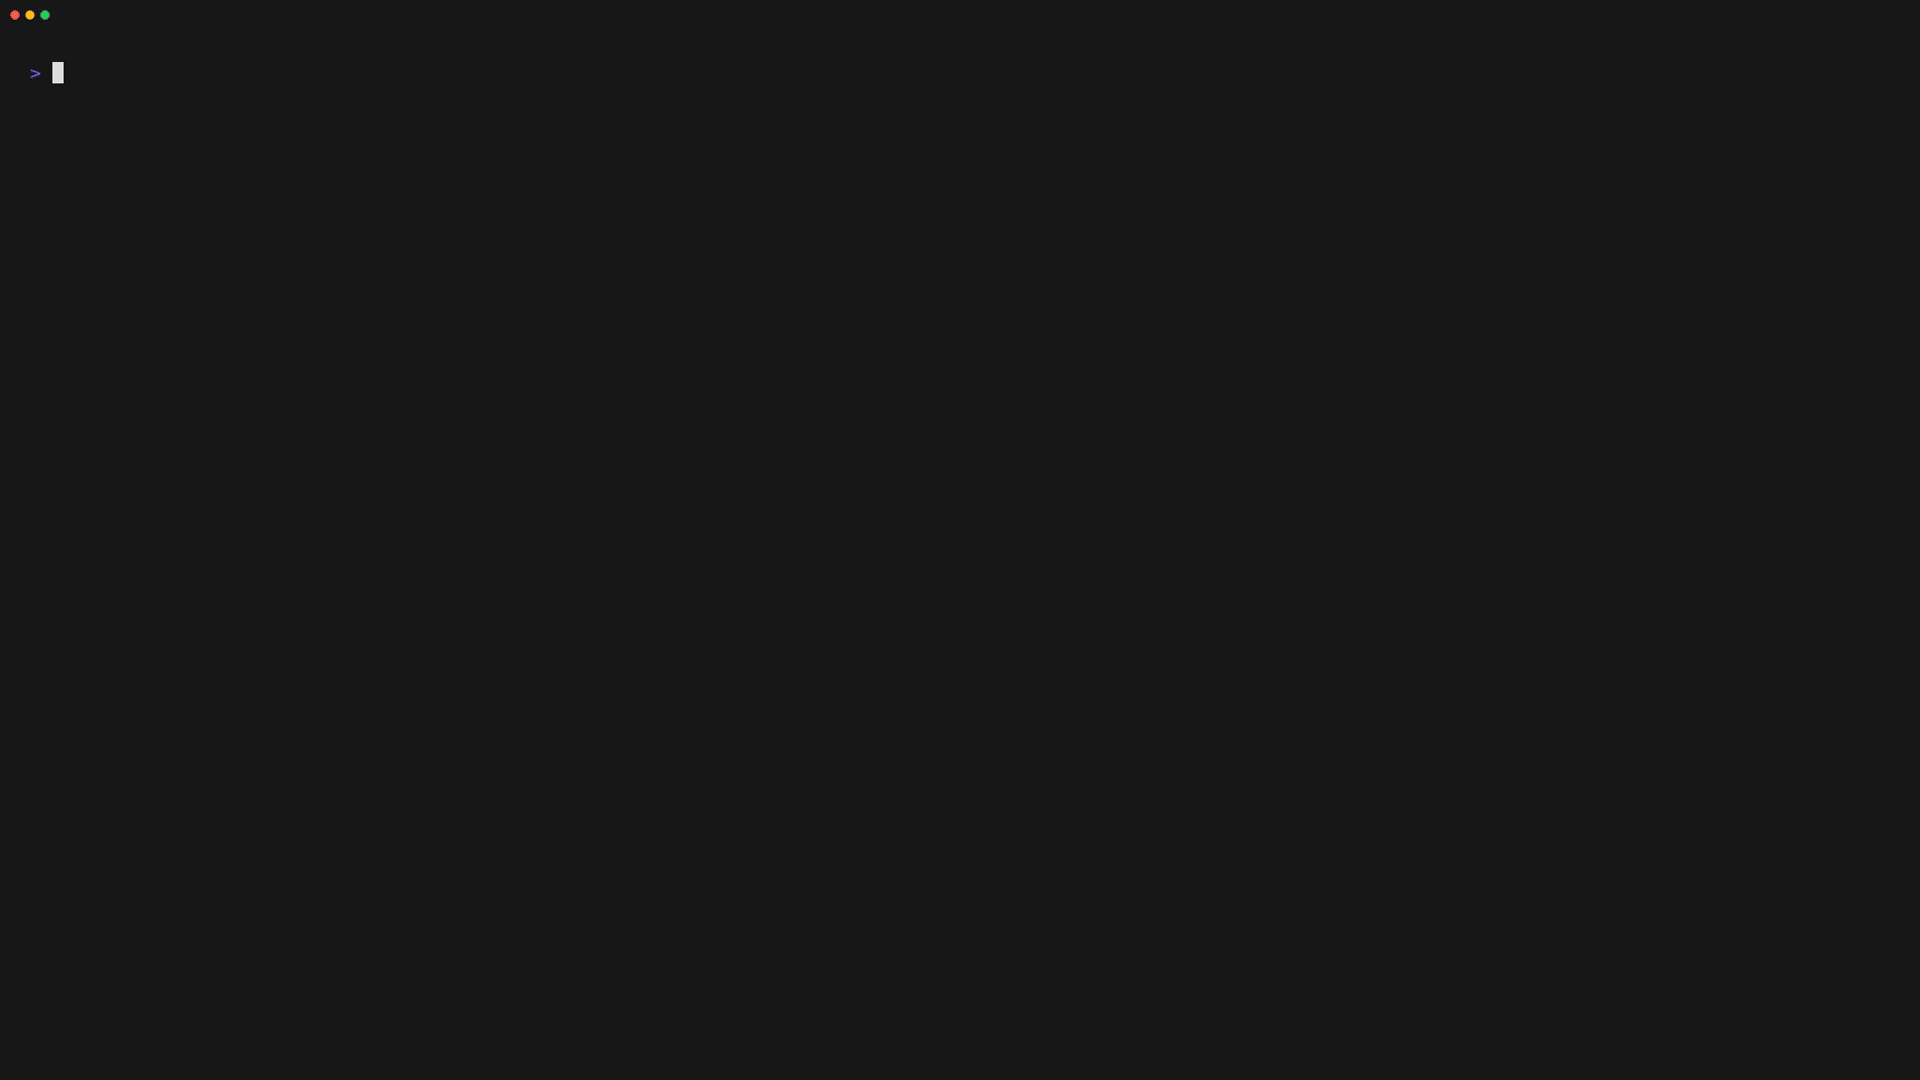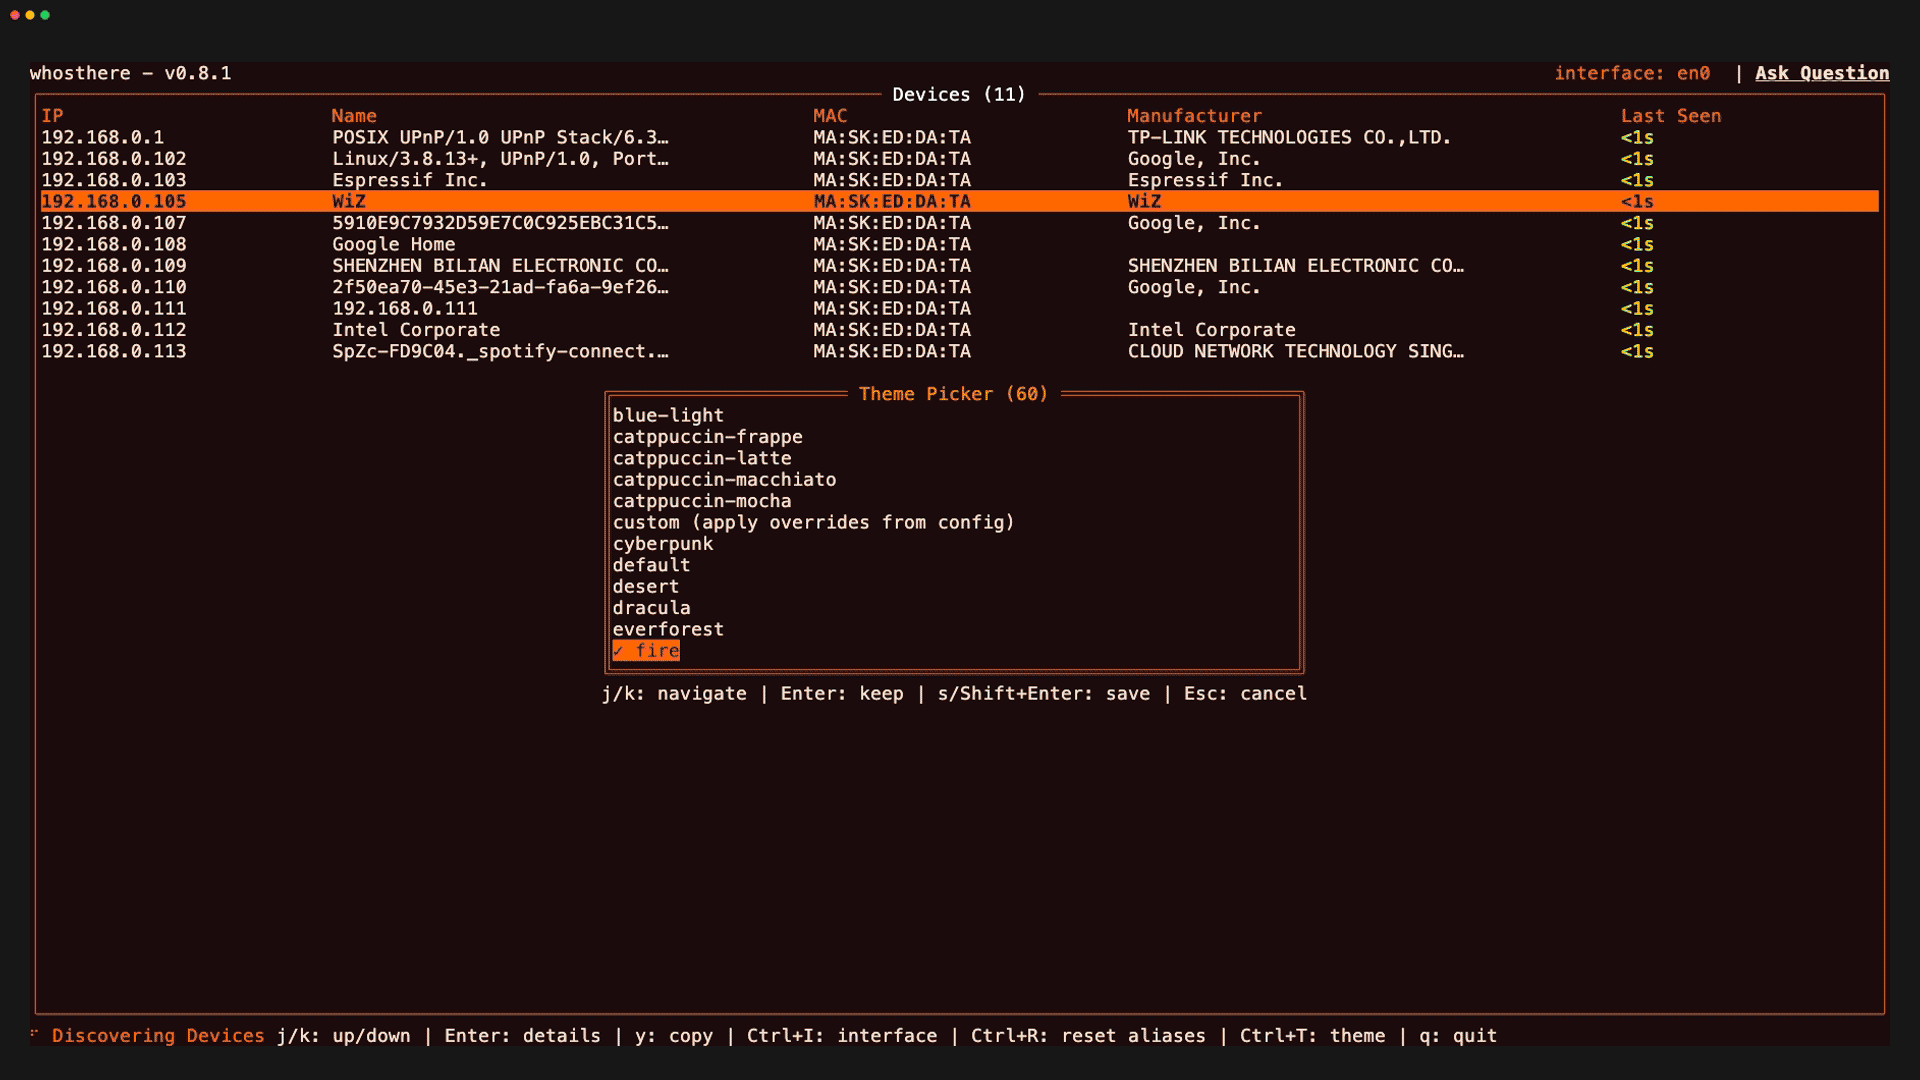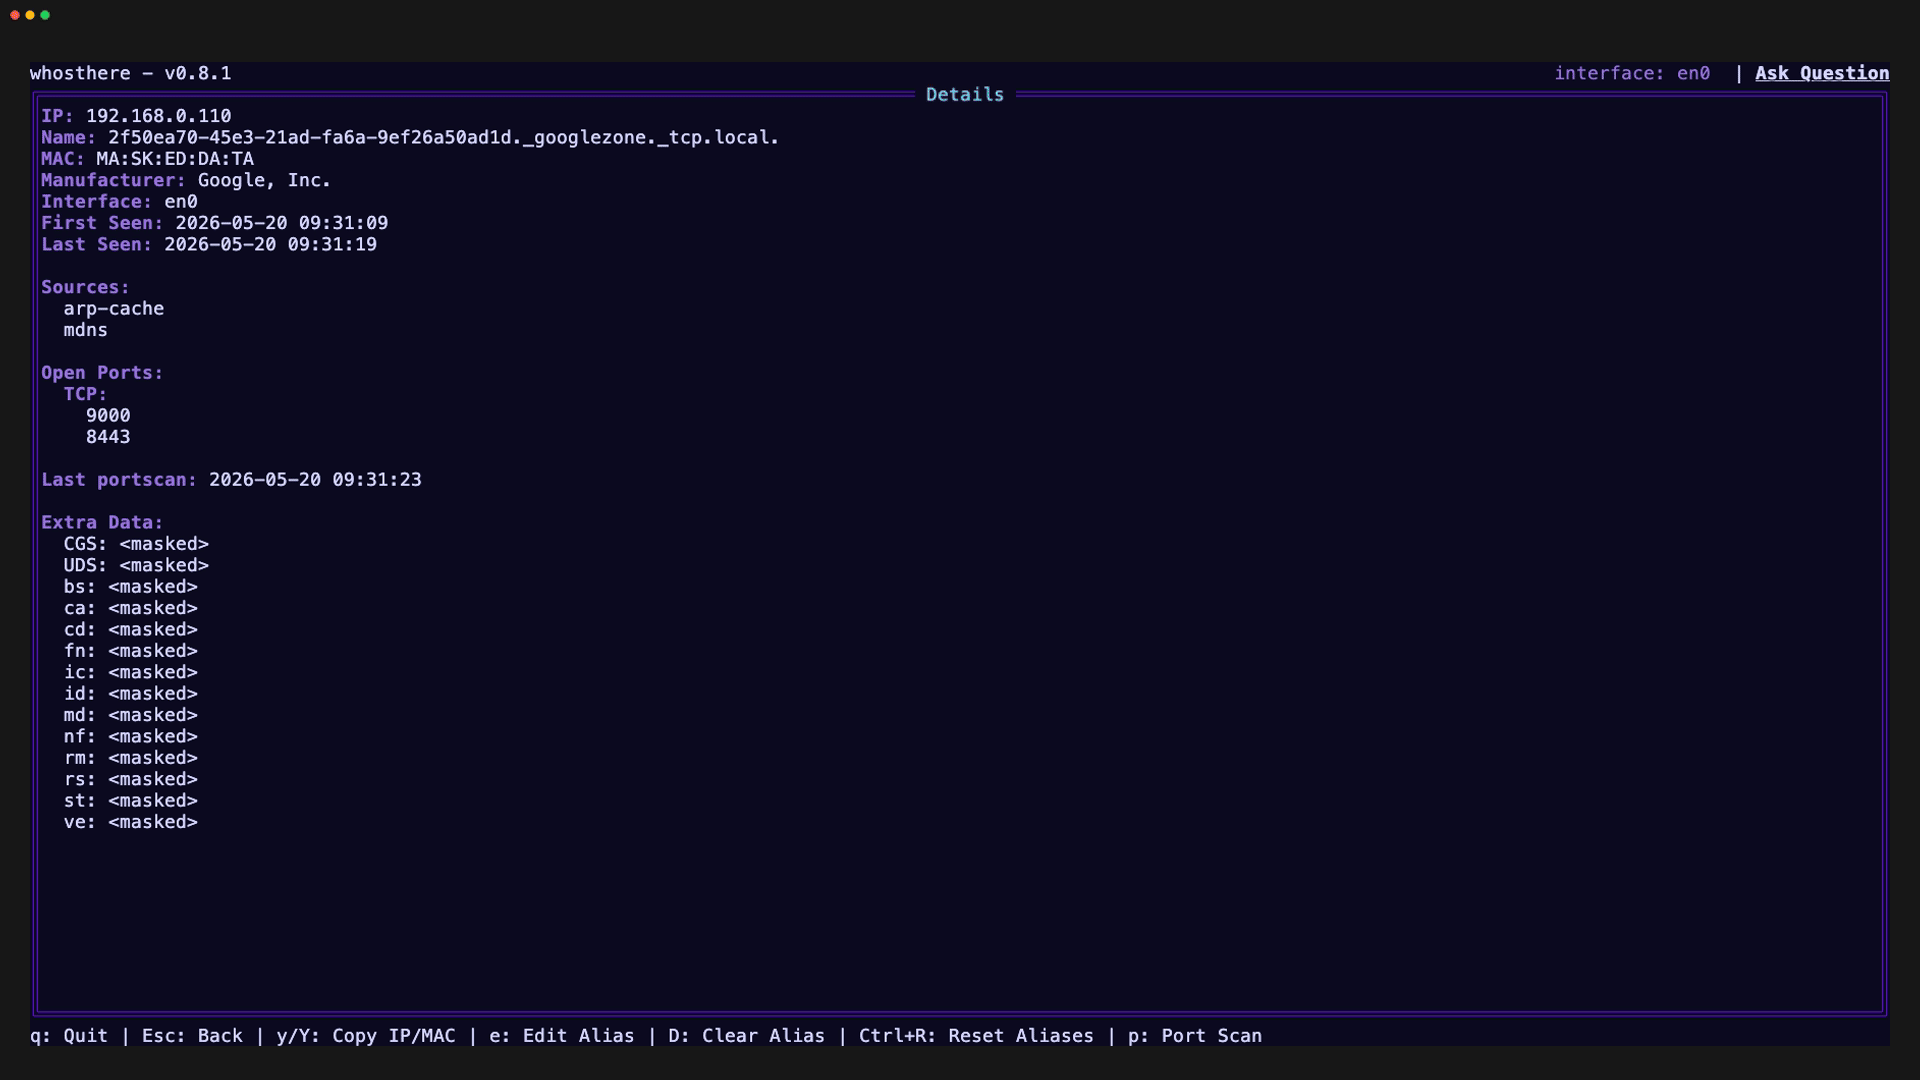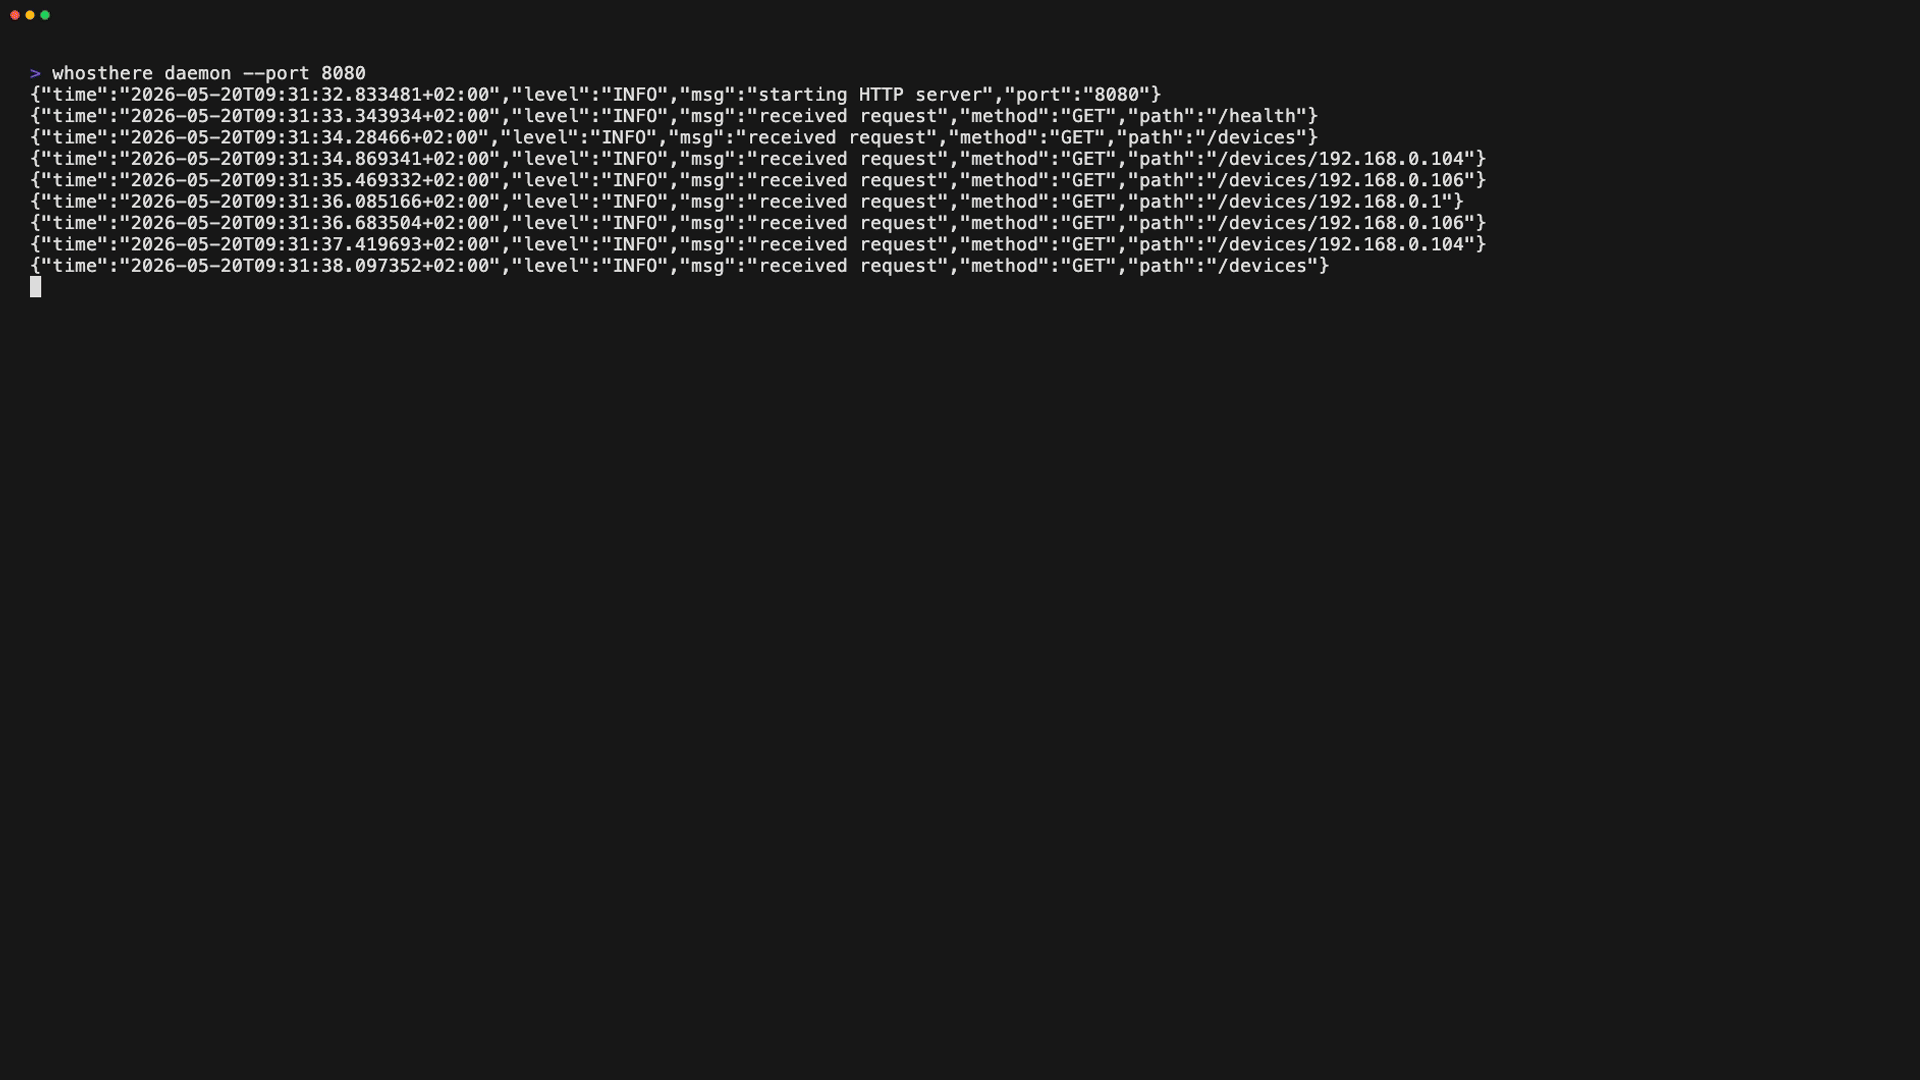 ramonvermeulen/whosthere
用Go编写的局域网发现工具,具有交互式终端用户界面(TUI)。以直观的方式发现、探索和理解你的局域网。咚咚咚.. 谁在那儿?🚪

 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
 karim852/kumo-domain-recon-tool
域名 OSINT 与安全侦察框架,并行运行 26 个模块,用于 DNS、端口、子域名、泄露凭据、暴露端点、CVE 和技术指纹识别。
 zmap/zmap
ZMap 是一个快速的单数据包网络扫描器,专为互联网范围的网络调查而设计。
 vavkamil/awesome-bugbounty-tools
精选的漏洞赏金工具目录,按类别分类:侦察、子域名枚举、端口扫描、内容发现、漏洞利用和漏洞扫描,供渗透测试人员使用。
 robertdavidgraham/masscan
TCP端口扫描器,异步发送SYN数据包,可在5分钟内扫描整个互联网。






