#1
 gvb84/pbscan
由于使用用户态TCP/IP协议栈,实现更快、更高效的无状态SYN扫描器和横幅抓取器。
 udpsycho/moodle-cve-2018-1042
利用 CVE-2018-1042 进行内部端口扫描的脚本。
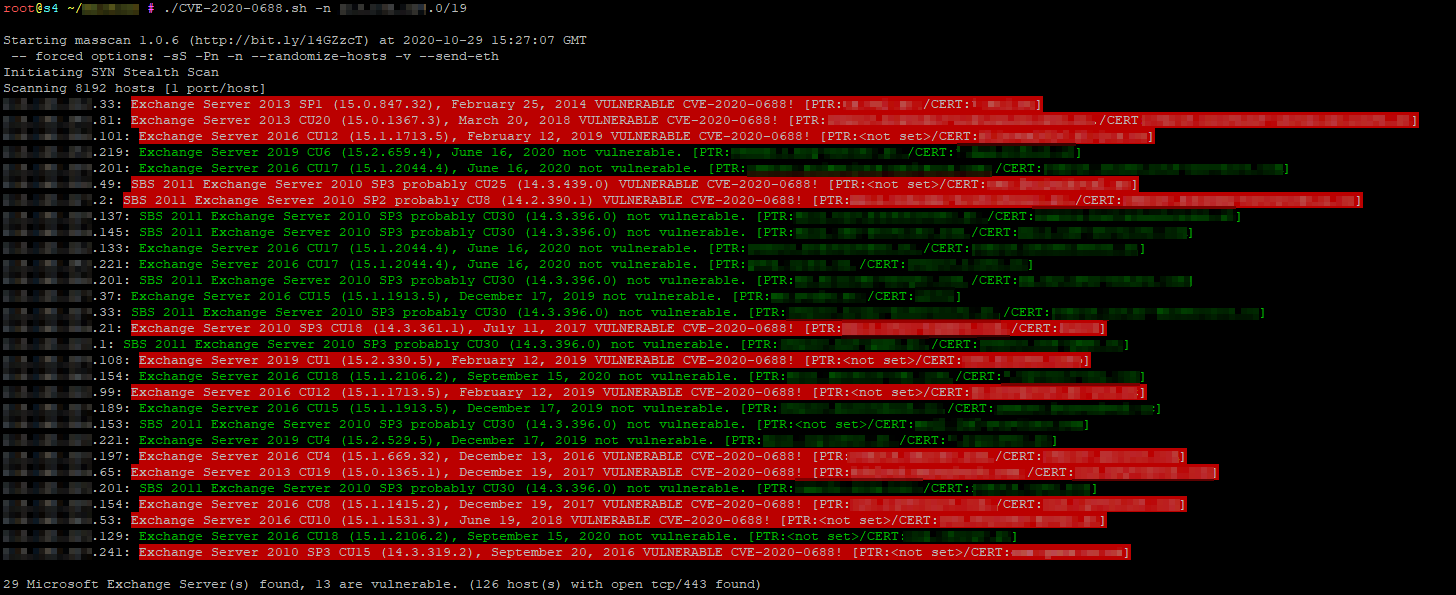 slsteff/cve-2020-0688-scanner
使用 masscan 扫描 Microsoft Exchange 版本
 jeanback1/cve-2023-27163-exploit
SSRF 漏洞利用工具,针对 request-baskets 中的 CVE-2023-27163,可通过恶意 basket 转发实现内部端口扫描、云元数据探测和服务发现。
 bitplugg/kitsune
🦊 nine-tailed 渗透测试框架 — nmap + msf + aircrack + sqlmap 集于一个 CLI · 25 个模块 · SQLite 会话 · TUI · REST API · pipx install
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…
 alechilczenko/kimi
基于微服务架构构建的攻击面发现工具,利用多线程实现快速、互联网规模的资产索引。
 knowledge-wisdom-understanding/recon
根据 Nmap 结果枚举目标
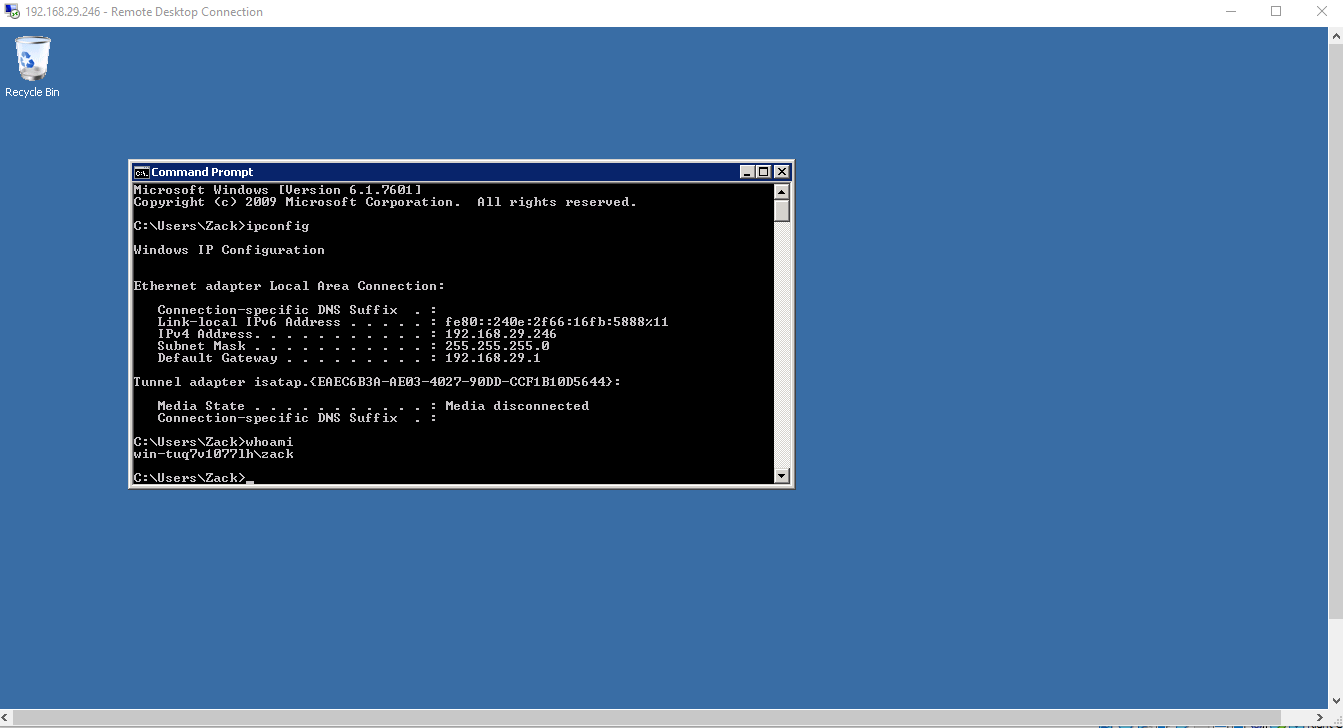 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
关于在 Windows Server 2008 R2 上利用 MS17-010 EternalBlue 漏洞的分步指南,涵盖侦察、漏洞利用、后渗透利用及修补说明。
 reanimat0r/bpnd-libssh
多线程、可靠的 CVE-2018-10933 扫描器。
 xdavidhu/portspider
🕷 一个超快多线程网络扫描器框架,支持模块化扩展。
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
来自 CYBERDUDEBIVASH ECOSYSTEM 的授权高影响力工具,用于检测 CVE-2025-64155(FortiSIEM phMonitor 命令注入)。以合规的方式扫描开放端口和易受攻击的行为。
 rv4l3r3/log4v-vuln-check
此脚本用于快速检查您的服务器是否可能受到 CVE-2021-44228(log4j 漏洞)的影响。
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
这是一个简单的脚本,用于自动化内部端口扫描,由于 requests-baskets v 1.2.1 中的 SSRF 漏洞。此脚本还可以帮助解决 hackthebox 上的 'SAU' 机器。
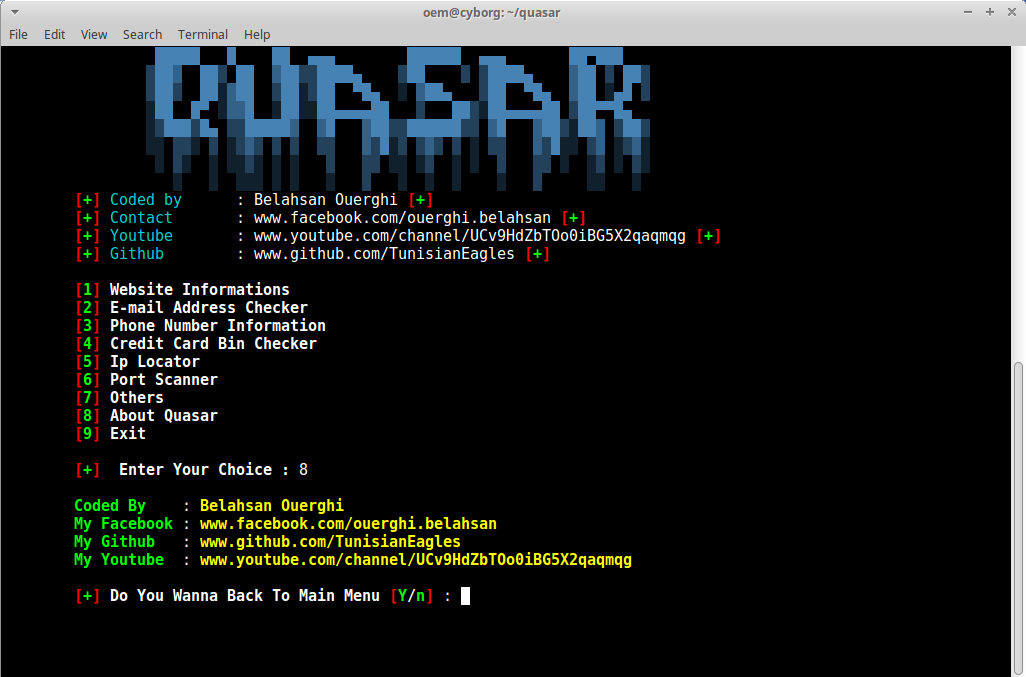 cyb0r9/quasar
模块化信息收集框架,适用于渗透测试人员,功能包括网站分析、邮箱/电话查询、信用卡BIN检查、IP地理位置和端口扫描。