#1
 d00movenok/htmlsmuggler
✉️ 用于红队操作的HTML走私生成器和混淆器
 dhmosfunk/7-zip-cve-2025-0411-poc
该仓库包含作为CVE-2025-0411 MotW绕过的一部分的POC场景。
 sobri3195/pegasus-neo
PEGASUS-NEO是一个全面的渗透测试框架,专为安全专业人员和道德黑客设计。它集成了多种安全工具和自定义模块,用于侦察、漏洞利用、无线攻击、Web黑客等等。
 jimywork/certstreamcatcher
该工具基于正则表达式,运用有效标准通过certstream实时检测钓鱼网站,并且还能检测punycode(IDNA)攻击。
 trufflesecurity/of-cors
使用域名仿冒和浏览器 Service Worker 探测漏洞赏金目标内部网络的自动 CORS 配置错误发现工具。
 brmkit/toastnotify-bof
滥用 Windows 通知推送进行娱乐与用户操控
 drew-sec/evilslackbot
用于红队演练的Slack机器人钓鱼框架
 praetorian-inc/oauthseeker
一个恶意OAuth应用程序,可用于针对Microsoft Azure和Office365用户的内部和外部钓鱼攻击。
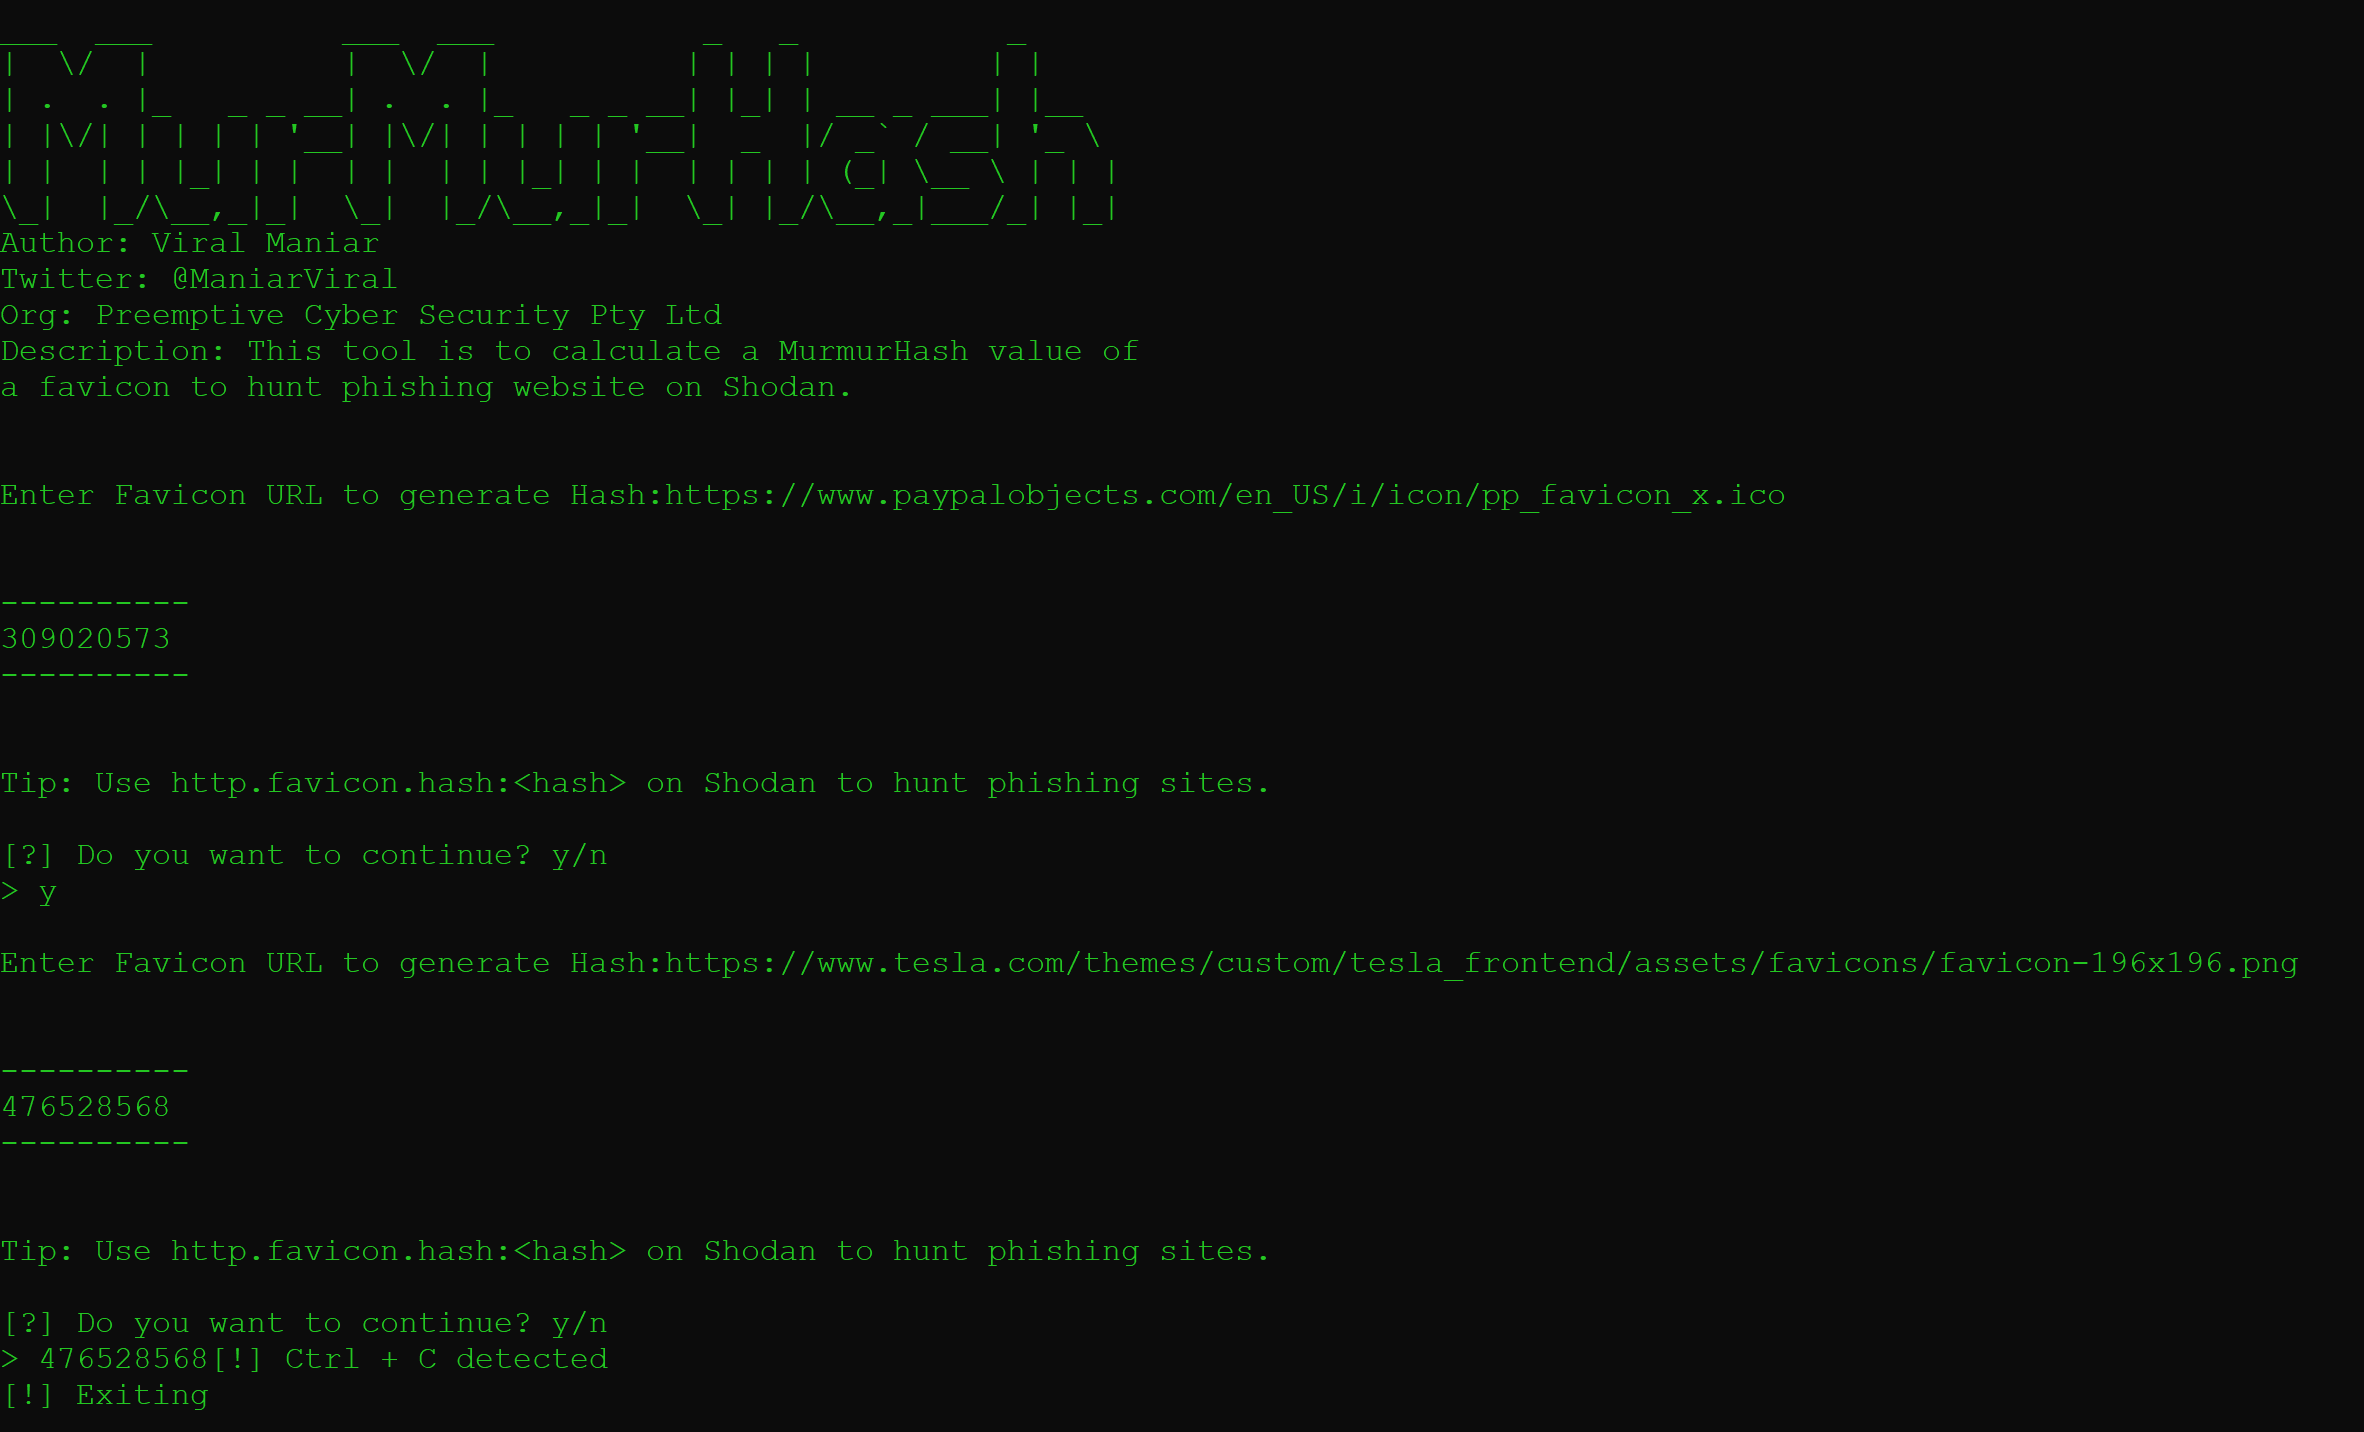 viralmaniar/murmurhash
这个小工具用于计算favicon的MurmurHash值,以便在Shodan平台上搜索钓鱼网站。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 telefonicatc2tech/typodetect
检测活跃域名变异以防范钓鱼和短信钓鱼。使用IANA顶级域名、区块链DNS验证和基于DoH的恶意软件报告。输出JSON或TXT报告。
 mrbrutti/cartero
具有CLI的模块化钓鱼框架,用于克隆网站、发送模板化电子邮件,以及通过电子邮件、短信、iMessage和LinkedIn发起钓鱼活动。