Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
钓鱼攻击 — 第 13 页 | Kitploit
分类

钓鱼攻击

钓鱼模拟、检测、分析和安全意识培训工具。

Kitploit 推荐

精选工具

10 已选择
gophish preview#1

gophish

GitHubgophish/gophish
14.1k2年前
evilginx2 preview#2

evilginx2

GitHubkgretzky/evilginx2
15.5k4个月前
social-engineer-toolkit preview#3

social-engineer-toolkit

GitHubtrustedsec/social-engineer-toolkit
15.2k4个月前
Modlishka preview#4

Modlishka

GitHubdrk1wi/modlishka
5.4k2个月前
muraena preview#5

muraena

GitHubmuraenateam/muraena
1.1k1年前
zphisher preview#6

zphisher

GitHubhtr-tech/zphisher
16.6k2年前
wifiphisher preview#7

wifiphisher

GitHubwifiphisher/wifiphisher
14.8k5个月前
chlonium preview#9

chlonium

GitHubrxwx/chlonium
3163年前
SocialFish preview#10

SocialFish

GitHubundeadsec/socialfish
4.8k5个月前
CredSniper preview#11

CredSniper

GitHubustayready/credsniper
1.4k6年前
最新相关性最受欢迎最近更新
328 结果
CVE-2025-59382-QNAP-Password-Reset-Account-Takeover preview

CVE-2025-59382-QNAP-Password-Reset-Account-Takeover

GitHubrat5ak/cve-2025-59382-qnap-password-reset-account-takeover

CVE-2025-59382 的概念验证和技术分析,这是一个 QNAP NAS 中的未授权密码重置 URL 注入漏洞,可实现从钓鱼到账户接管攻击链。

vulnerability-analysisexploitationweb-application-exploitation+3
13个月前
CVE-2026-33715 preview

CVE-2026-33715

GitHubromain-deperne/cve-2026-33715

针对 Chamilo LMS 中通过 install.ajax.php 实现的未认证 SSRF 和开放邮件中继的漏洞验证利用程序,可用于探测内部网络并发送钓鱼邮件。
reconnaissancevulnerability-analysisexploitation+2
1个月前
Yordam-Kutuphane-Otomasyonunda-Coklu-HTML-Enjeksiyonu preview

Yordam-Kutuphane-Otomasyonunda-Coklu-HTML-Enjeksiyonu

GitHubalkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu

CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - 在三个不同位置存在反射型 HTML 注入、表单操作劫持和凭据窃取(CWE-79)
vulnerability-analysisexploitationweb-application-exploitation+2
1个月前
CVE-2026-11113-SMTP-Header-Injection-in-Contact-Form preview

CVE-2026-11113-SMTP-Header-Injection-in-Contact-Form

GitHubgeorge0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form

用于 CVE-2026-11113 的概念验证漏洞利用程序,演示了通过未净化的电子邮件输入在 Flask 联系表单中实施 SMTP 头注入;包含存在漏洞的服务器和漏洞利用脚本。

vulnerability-analysisexploitationweb-application-exploitation+4
2个月前
cve-2023-23397-purple-team preview

cve-2023-23397-purple-team

GitHubpraneethnaidu1910-cmd/cve-2023-23397-purple-team

紫队项目,利用 CVE-2023-23397 Outlook NTLM 泄露漏洞并结合钓鱼投递,同时提供映射到 MITRE ATT&CK 攻击链的 Sigma/Wazuh 检测规则。
exploitationphishingeducation+3
2个月前
EmailXpose preview

EmailXpose

GitLabroxanne_ardary/emailxpose

EmailXpose 是一个开源的 AI 驱动的电子邮件安全系统,用于检测网络钓鱼、垃圾邮件、诈骗、恶意软件和社会工程攻击。它通过结合自然语言处理、行为分析和多模态智能来解析文本、图像和视频内容,从而超越了传统的电子邮件过滤器。该系统还包含高级功能,如发件人信任评分、附件沙箱隔离、可解释的风险报告,…

osintdynamic-analysis-sandboxingphishing+8
2个月前
BL00DYM4RY preview

BL00DYM4RY

GitLabtoxy4ny/bl00dym4ry

用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。

data-exfiltrationinformation-gatheringphishing+4
3个月前
thm-Moniker-Link-cve-2024-21413-writeup preview

thm-Moniker-Link-cve-2024-21413-writeup

GitHubshauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup

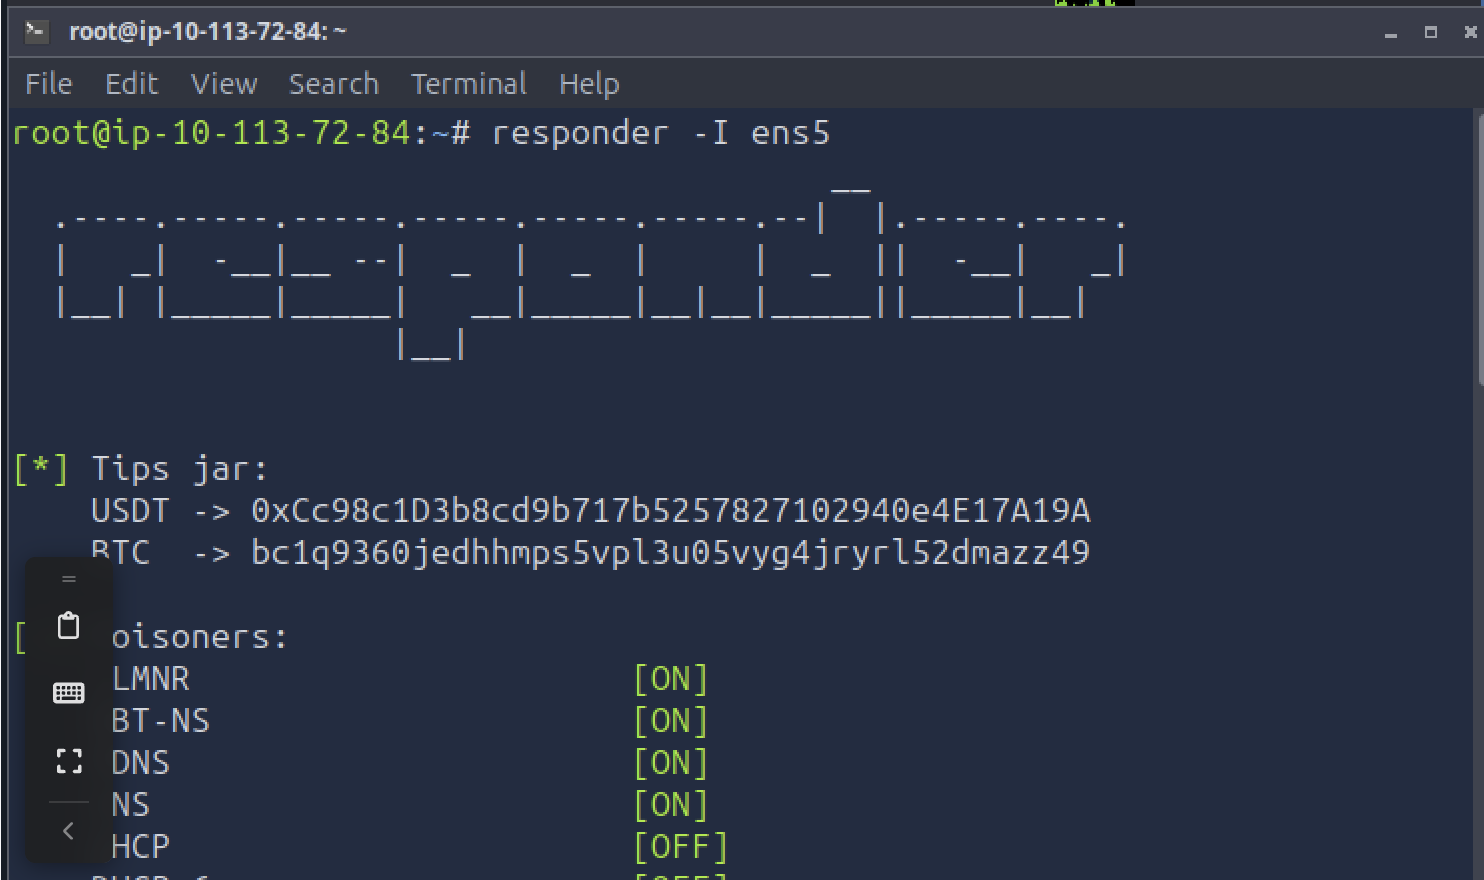
TryHackMe 房间演练:CVE-2024-21413,涵盖 Outlook Moniker Link 保护视图绕过、NTLM 哈希泄露以及使用 Responder 进行凭据捕获。
password-crackingvulnerability-analysisexploitation+6
1个月前
tryhackme-monikerlink-writeup preview

tryhackme-monikerlink-writeup

GitHubomarmahmoud1024/tryhackme-monikerlink-writeup

TryHackMe Moniker Link (CVE-2024-21413) 演练:绕过 Outlook 受保护的视图,进而通过精心构造的 moniker 链接捕获 NTLMv2 哈希。

phishing-toolsvulnerability-analysisexploitation+4
2个月前
CVE-2024-21413-Microsoft-Outlook-Moniker-Link-Vulnerability preview

CVE-2024-21413-Microsoft-Outlook-Moniker-Link-Vulnerability

GitHubh4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability

分析 CVE-2024-21413 Outlook Moniker Link 漏洞利用、通过 SMB 泄露 NetNTLMv2 凭据、使用 YARA/Wireshark 进行检测及缓解策略的实验室报告。
packet-sniffing-analysisvulnerability-analysisexploitation+6
2个月前
CVE-2019-13496 preview

CVE-2019-13496

GitHubfurqankhan1/cve-2019-13496

概念验证漏洞利用程序,演示了如何通过中间人攻击/SSL剥离、SAML响应重放以及注入JavaScript窃取凭证,来绕过One Identity Cloud Access Manager 8.1.3中的OTP。
ids-ips-evasionweb-application-exploitationphishing+3
26年前
FakeAuth preview

FakeAuth

GitHubatn1ght/fakeauth

创建伪造的身份验证提示,以捕获用户的明文密码。

password-attacksphishingsocial-engineering+1
35年前
CVE-2026-20841 preview

CVE-2026-20841

GitHubtangent65536/cve-2026-20841

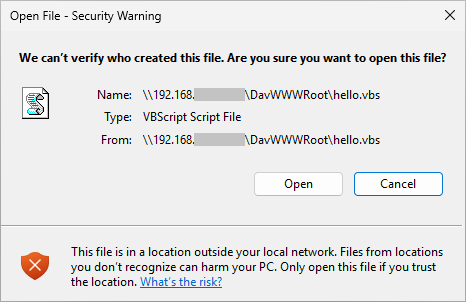
“Windows 记事本 RCE”的 PoC
payload-generationexploitationphishing
28个月前
SuiteCRM-RCE preview

SuiteCRM-RCE

GitHubmcorybillington/suitecrm-rce

关于 CVE-2020-28328: SuiteCRM 日志文件远程代码执行外加一些跨站脚本
vulnerability-analysisexploitationweb-application-exploitation+4
25年前
CyberPup preview

CyberPup

GitHubbrodsbytes/cyberpup

一个免费、开源、面向非技术人员的网络安全应用。

password-crackingphishingmobile-security+3
13个月前
CVE-2021-24545 preview

CVE-2021-24545

GitHubv35hr4j/cve-2021-24545

该插件未对用户Bio中允许的HTML进行消毒,允许用户使用恶意JavaScript代码,当任何人访问该用户在前端发布的帖子时,这些代码将被执行。因此,即使角色低至作者的用户也能对用户执行跨站脚本攻击,当管理员查看相关帖子时,可能导致权限提升。
privilege-escalationvulnerability-analysisexploitation+3
25年前
threatDemos preview

threatDemos

GitHubnictjh/threatdemos

全面的 Android 安全漏洞演示,涵盖 CVE-2017-13156 (Janus)、广播接收器利用、外部存储威胁和 root 设备攻击。面向开发者和研究人员的教育性 PoC,包含可运行代码、利用脚本和安全控制。待更新...
android-securityprivilege-escalationvulnerability-analysis+8
21年前
CVE-2018-13257 preview

CVE-2018-13257

GitHubgluxon/cve-2018-13257

概念验证漏洞利用CVE-2018-13257,演示如何在Blackboard Learn中通过恶意中介网站进行CAS主机头欺骗,以劫持用户会话。

web-application-exploitationphishingpenetration-testing+3
17年前
上一页1…121314…19下一页