#1

 undeadsec/socialfish
现代动态钓鱼工具包,适用于授权的红队演练。克隆登录页面,捕获凭据、Cookies和2FA验证码,配有实时操作面板和隧道支持。
 sanupl/cve-2024-34568
In LetterPress 插件 1.2.1 及更早版本中存在 Cookie 窃取漏洞。攻击者能够通过注入 JavaScript 代码窃取 Cookie。
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
教育性网络安全项目,演示CVE-2020-25213(WordPress文件管理器插件远程代码执行)的利用与缓解措施。包含恶意软件模拟、VAPT分析和安全补丁实施,在受控实验室环境中进行。
 infosecn1nja/red-teaming-toolkit
该仓库包含面向红队成员和威胁猎手的尖端开源安全工具(OST)。
 alessandrobertoldi/research
发布的安全研究仓库,包含关于域名劫持、2FA绕过和大规模欺骗技术的学术论文,由Alessandro Bertoldi及其合作者撰写。
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP Web Panel v2.0.90中反射型XSS漏洞(CVE-2025-69606)的概念验证,演示通过msg参数执行未经身份验证的任意JavaScript。
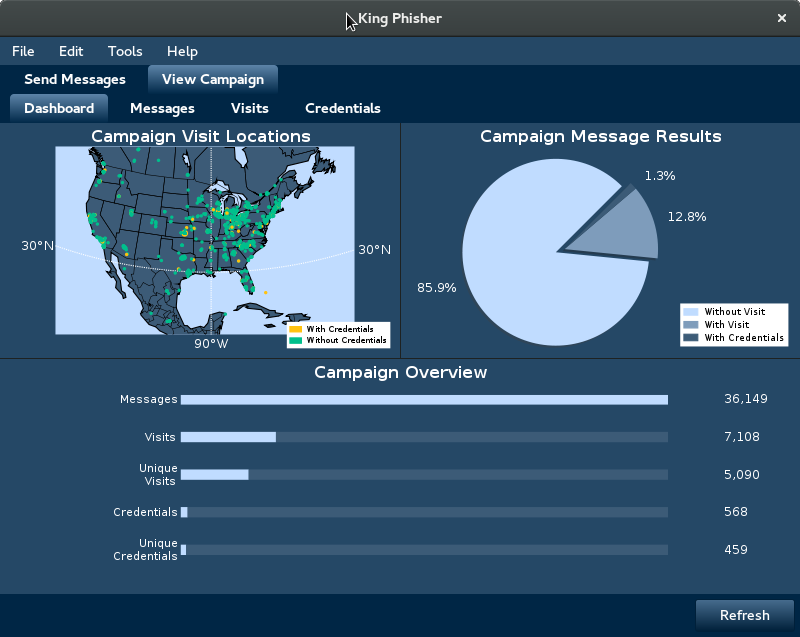 crimsonforge-io/king-phisher
模拟逼真的钓鱼活动,实现凭证窃取、邮件跟踪和登录页面克隆,用于安全意识培训及授权渗透测试。
 dev-lu/osint_toolkit
面向网络安全分析师的开源平台,具有众多威胁情报和检测工程特性。
 certtools/intelmq
IntelMQ 是面向 IT 安全团队的解决方案,使用消息队列协议收集和处理安全情报源。
 pushsecurity/browser-identity-attacks-matrix
攻击性安全驱动防御性安全。我们分享一系列SaaS攻击技术,帮助防御者了解他们面临的威胁。#nolockdown
 s0ld13rr/claude-code-backdoor
通过 settings.json 中的钩子后门 Claude Code。仅限授权使用!
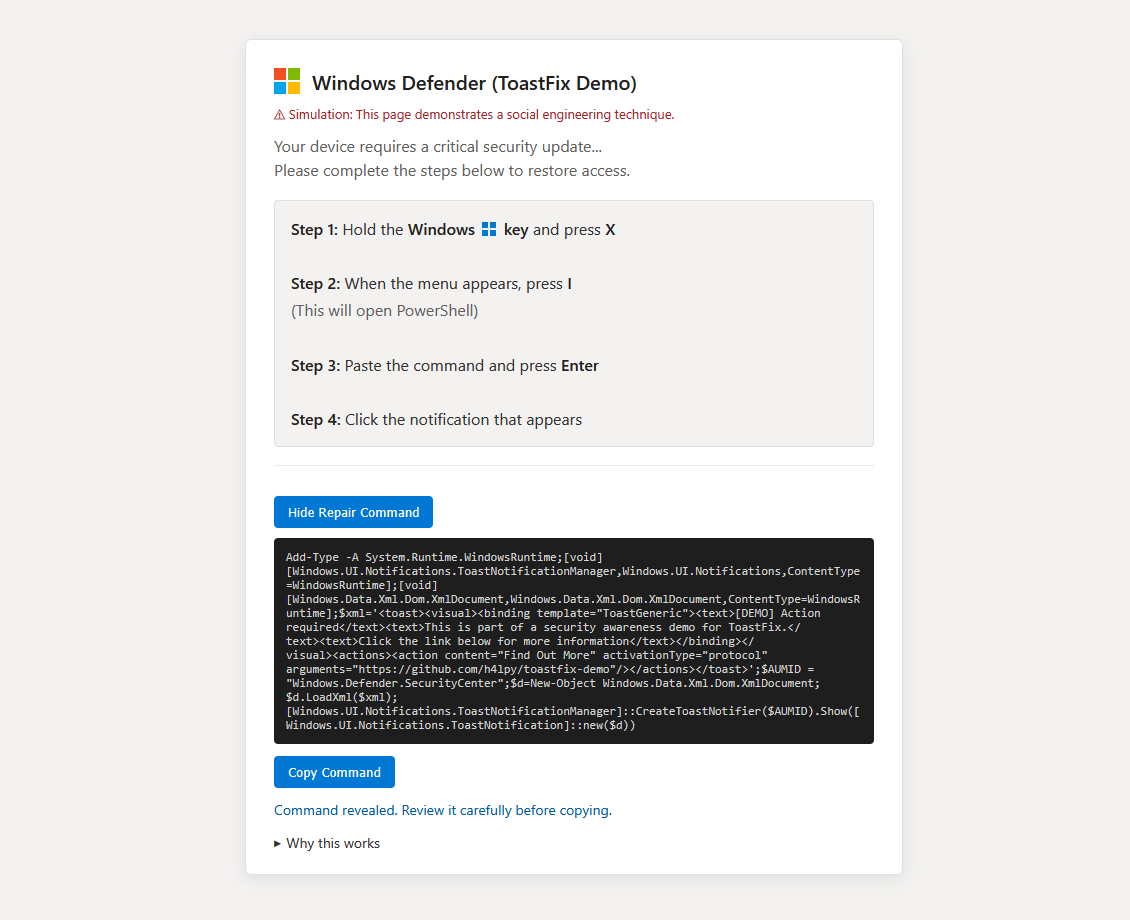 h4lpy/toastfix-demo
概念验证安全演示,展示 PowerShell 如何创建看似可信的 Windows 通知,并结合 ClickFix 风格的诱饵进行链式攻击。
 shndnth/cve-2022-30190
CVE-2022-30190 (Follina) 漏洞的教育性概念验证。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
 filipegaudard/cve-2026-33149-poc
CVE-2026-33149 的概念验证漏洞利用程序,针对 Tandoor Recipes 中的 Host 头注入漏洞,可实现邀请链接投毒和缓存投毒。包含主机接受、分页、模式及邀请投毒等模块。