#1
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
CVE-2025-59382 的概念验证和技术分析,这是一个 QNAP NAS 中的未授权密码重置 URL 注入漏洞,可实现从钓鱼到账户接管攻击链。
 chrismaddalena/cooper
一个用于摄取HTML并生成适用于钓鱼活动的HTML源码的Python工具。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
一个用于模拟针对性钓鱼活动的安全研究工具,利用CVE-2024-21413 (Moniker Link)。
 kaleth4/cve-2022-30190
针对CVE-2022-30190(Follina)的自动化PoC漏洞利用,生成恶意RTF/DOCX文件,滥用MSDT协议执行任意命令并通过PowerShell部署反向shell。
 kgretzky/evilginx2
独立的中间人攻击框架,用于钓鱼登录凭证及会话Cookie,可绕过双因素认证。
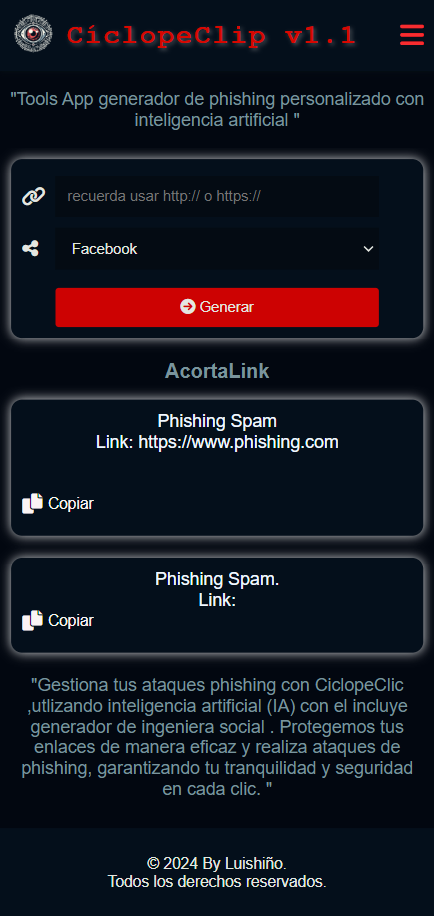 pericena/ciclopeclic
安全意识培训工具,用于授权钓鱼模拟和内部IT审计。
 trustedsec/social-engineer-toolkit
TrustedSec 的社会工程工具包 (SET) 仓库——所有新版本的 SET 都将部署在此。
 iwallplace/cve-2026-26897-ecoonline-deeplink
关于 CVE-2026-26897 的公开公告与 PoC — EcoOnline EHS Android(com.airsweb.v10)中的深度链接绕过,已在 0.2.500 版本中修复
 0n1con3/fluxer
FluxER - 在Termux中安装并运行Fluxion工具的bash脚本。用于执行WPA/WPA2审计和MITM审计的无线安全审计工具。
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
针对 CVE-2024-21413 的概念验证漏洞利用代码,这是一个严重的 Outlook RCE 漏洞,通过精心构造的 file:// 链接泄露 NetNTLMv2 哈希值,从而实现凭据窃取和横向移动。
 nickvourd/rti-toolkit
用于远程模板注入攻击和防御的PowerShell工具包。向Office Word文档中注入恶意链接用于钓鱼攻击,并包含供蓝队使用的识别模块。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 零点击 RCE 漏洞利用检测 (CVE-2025-21298) 演练
 wifiphisher/wifiphisher
针对红队演练和Wi-Fi安全测试的恶意接入点框架。通过执行邪恶双子、KARMA和已知信标攻击来达到中间人位置,随后发起自定义网络钓鱼活动以捕获凭据或投递载荷。
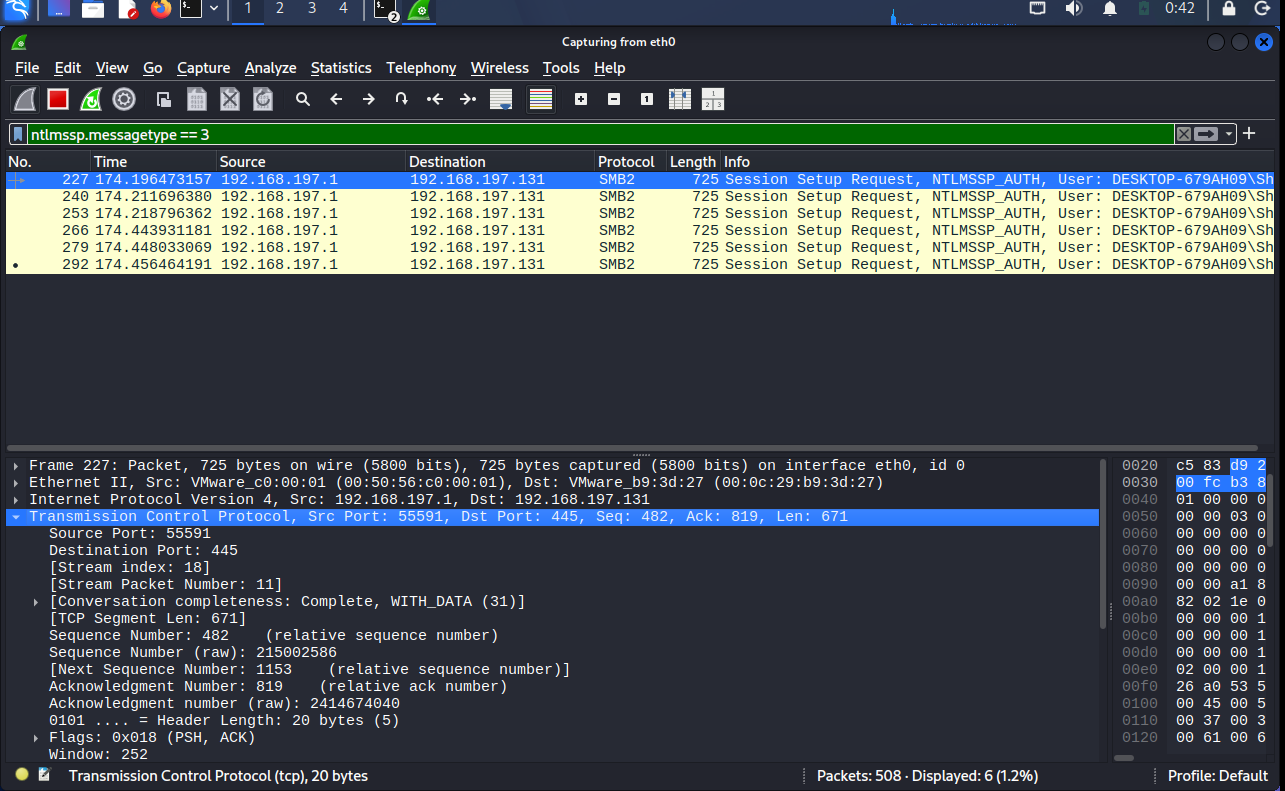 rahultb-sec/cve-2026-33829-writeup
漏洞案例研究:CVE-2026-33829 (Windows 截图工具 NTLM 强制)
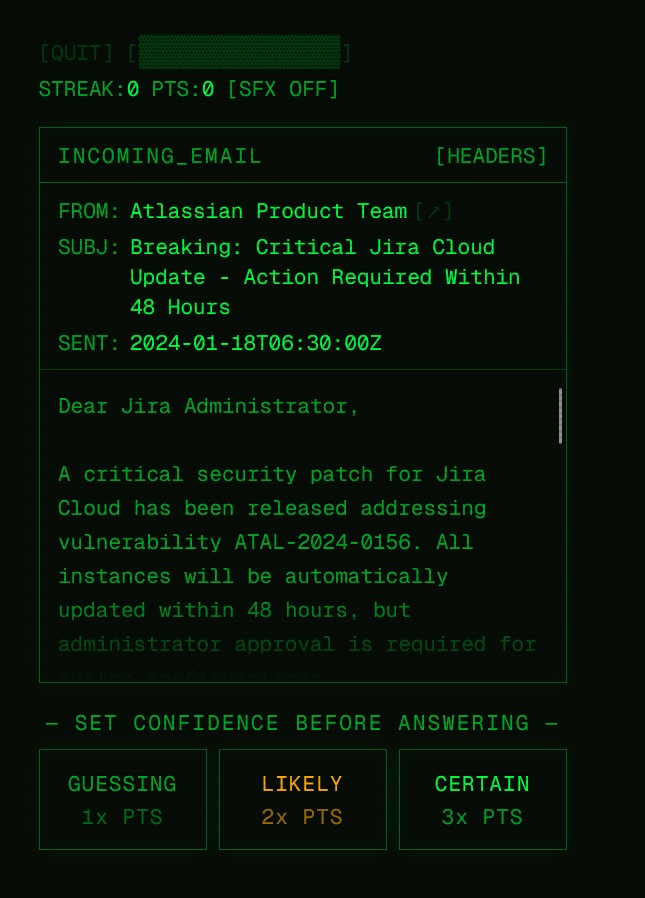 scottalt/ai-email-threat-research
一个网络安全研究游戏,用于衡量人类如何检测AI生成的钓鱼邮件。以复古终端体验的形式构建。