
 #1
 boredchilada/clickfix-simulator-2025
一个轻量级、自托管的“ClickFix”(ClearFake)社会工程学培训模拟工具。可安全模拟带有逼真诱饵和无害载荷的剪贴板注入攻击。
 jiep/offensive-ai-compilation
涵盖进攻性 AI(Offensive AI)的精选实用资源列表。
 cyb3rmik3/prompt-injection-email-samples
用于评估电子邮件安全控制和 AI 邮箱助手如何处理跨披露、数据外泄和工具发现意图的间接提示注入的开放 .eml 测试集。
 redbyte1337/credspy
通过公共 GetCredentialType API 进行 Entra ID 用户枚举和认证方法发现
 mattkeeley/spoofy
批量域名欺骗性检查器,使用权威的SPF和DMARC记录分析,结合自定义、经过实际测试的欺骗逻辑,并可选进行DKIM枚举。
 ilianazz/young-domain-guard
警告用户关于最近注册域名的浏览器扩展,以防止钓鱼攻击。查询RDAP检查域名年龄,并在可疑网站上显示视觉警报。

 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 fluxionnetwork/fluxion
自动化WPA/WPA2钓鱼工具,可捕获握手包、生成恶意接入点,并通过社会工程学诱使用户访问强制门户以窃取凭证。
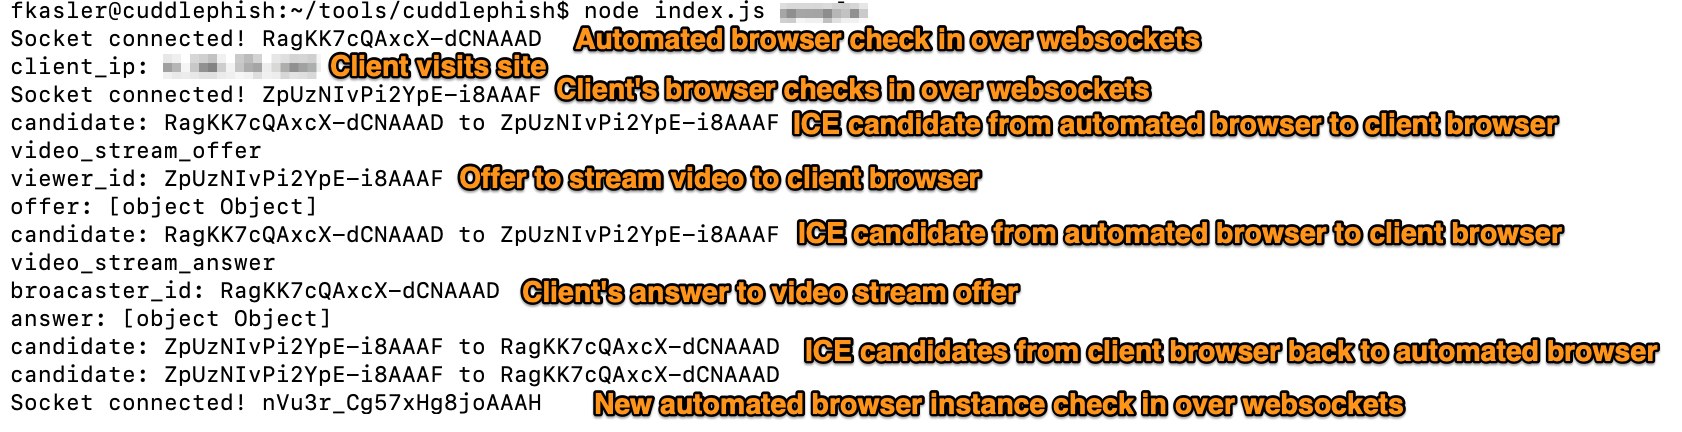 fkasler/cuddlephish
武器化的中间人浏览器 (BitM) 面向渗透测试人员
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe 房间演练:CVE-2024-21413,涵盖 Outlook Moniker Link 保护视图绕过、NTLM 哈希泄露以及使用 Responder 进行凭据捕获。
 ransomleak/training-security-awareness
开源交互式安全意识培训库,包含 130+ 个 SCORM 练习,涵盖网络钓鱼、语音钓鱼、BEC、MFA 疲劳和 OWASP AI/LLM 场景,适用于 LMS 部署。
 romain-deperne/cve-2026-33715
针对 Chamilo LMS 中通过 install.ajax.php 实现的未认证 SSRF 和开放邮件中继的漏洞验证利用程序,可用于探测内部网络并发送钓鱼邮件。
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - 在三个不同位置存在反射型 HTML 注入、表单操作劫持和凭据窃取(CWE-79)
 roxanne_ardary/emailxpose
EmailXpose 是一个开源的 AI 驱动的电子邮件安全系统,用于检测网络钓鱼、垃圾邮件、诈骗、恶意软件和社会工程攻击。它通过结合自然语言处理、行为分析和多模态智能来解析文本、图像和视频内容,从而超越了传统的电子邮件过滤器。该系统还包含高级功能,如发件人信任评分、附件沙箱隔离、可解释的风险报告,…
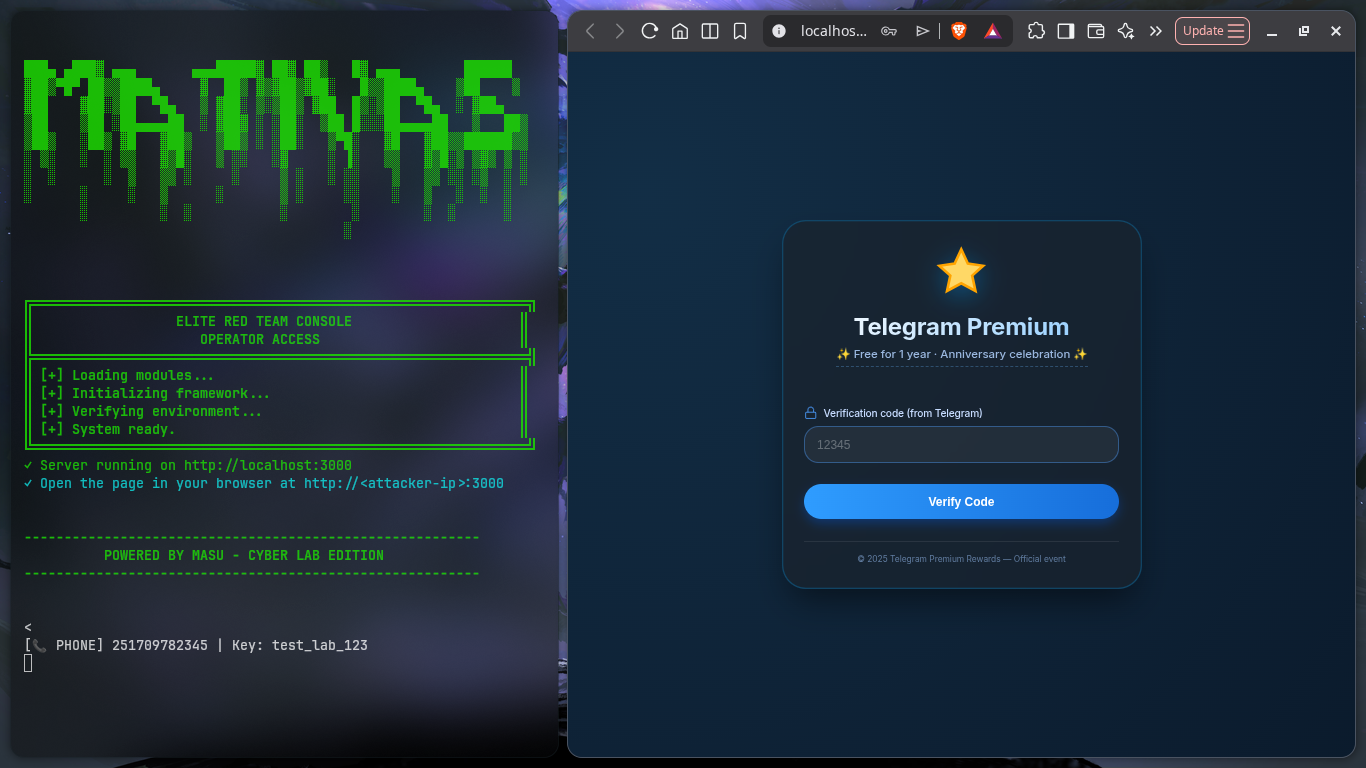 maty156/telegram-phish-simulator
针对网络安全培训与意识提升的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭证窃取。
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
紫队项目,利用 CVE-2023-23397 Outlook NTLM 泄露漏洞并结合钓鱼投递,同时提供映射到 MITRE ATT&CK 攻击链的 Sigma/Wazuh 检测规则。









