#1
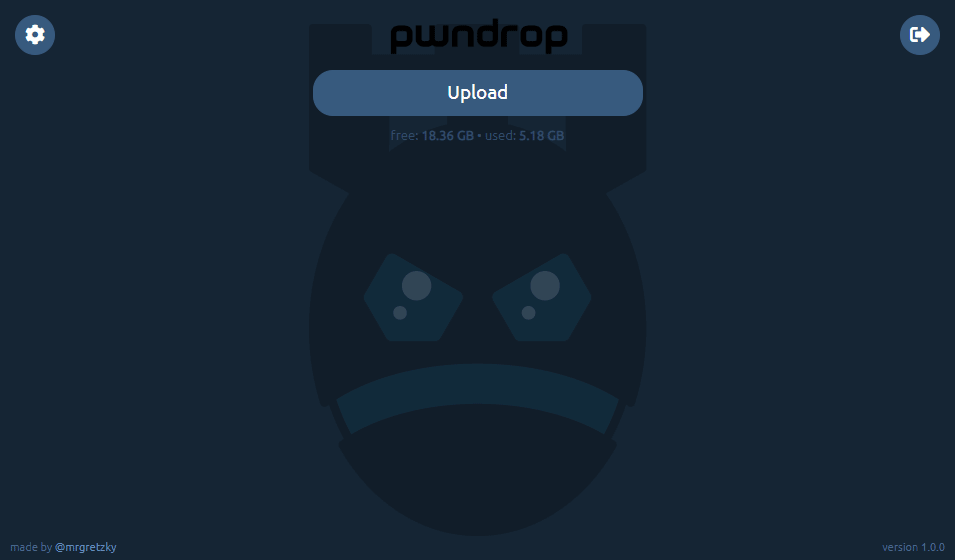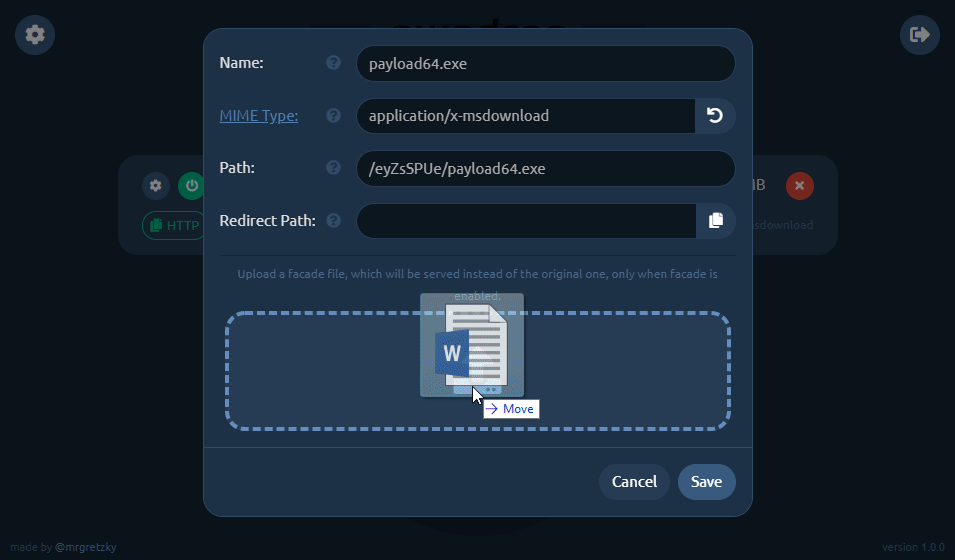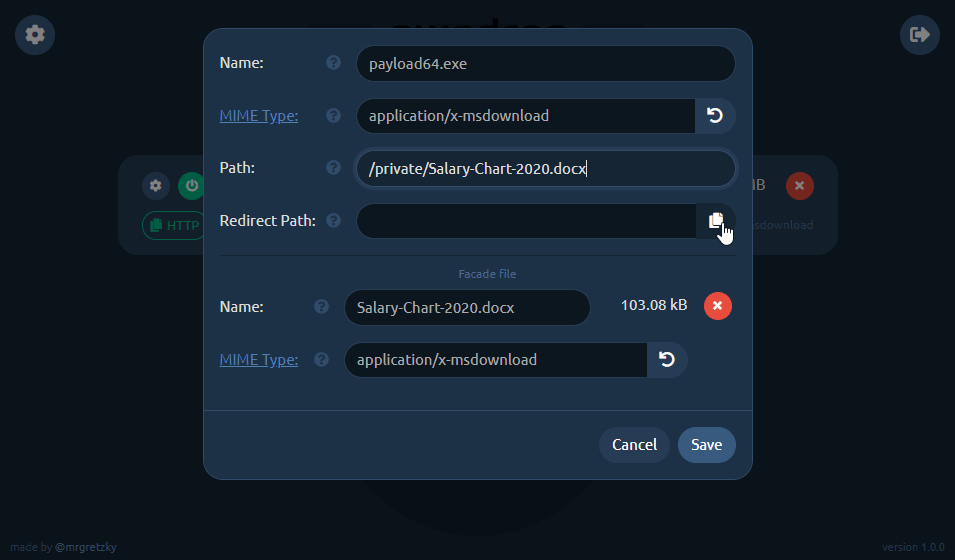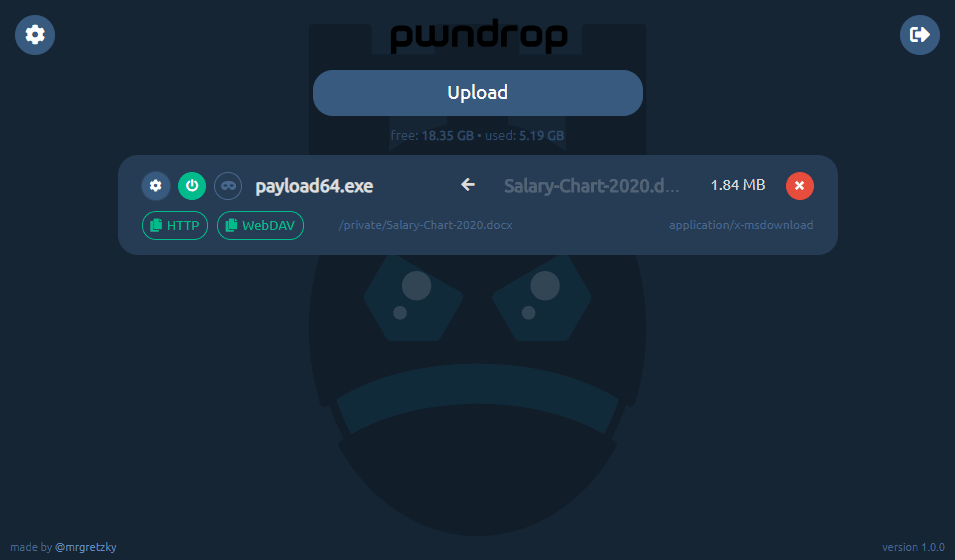
 kgretzky/pwndrop
自托管文件托管服务,专为红队设计,支持通过HTTP和WebDAV轻松上传和共享载荷。
 mdsecactivebreach/o365-attack-toolkit
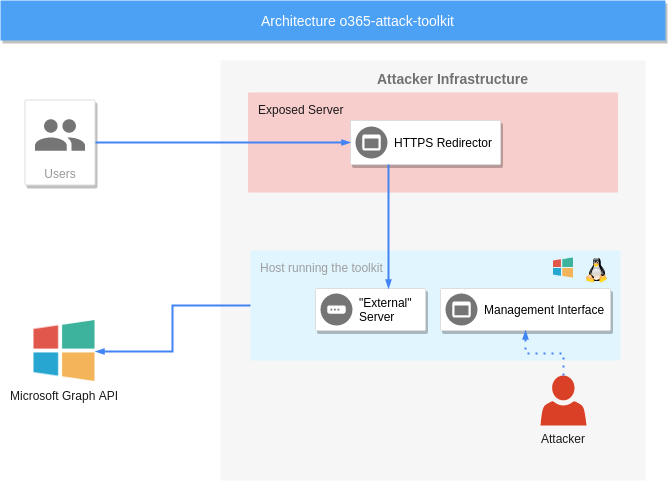
用于攻击Office365的工具包
 r00t-3xp10it/fakeimageexploiter
使用一个假的 image.jpg 来利用目标(隐藏已知文件扩展名)
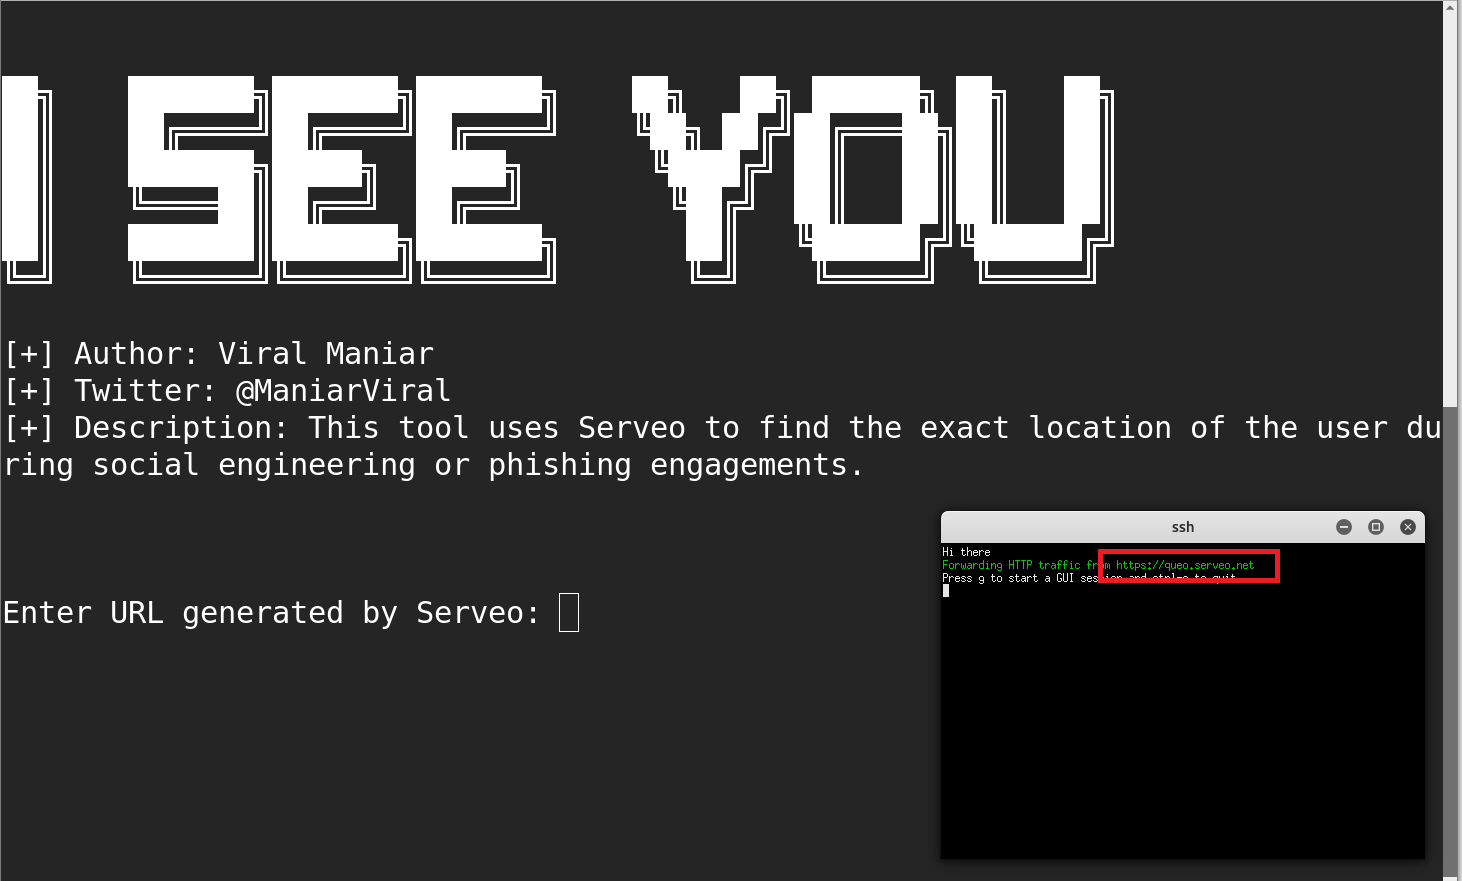 viralmaniar/i-see-you
ISeeYou 是一款基于 Bash 和 Javascript 的工具,用于在社会工程或网络钓鱼活动中查找用户的精确位置。利用精确的位置坐标,攻击者可以执行初步侦察,从而帮助其进行进一步的定向攻击。
 joelgmsec/evilnovnc
实时钓鱼平台,通过实时noVNC浏览器会话绕过双因素认证(2FA),捕获Cookies、保存的密码、浏览历史记录及下载的文件,用于红队操作。
 redbyte1337/graphspy
用于 Entra ID 和 M365 的初始访问及后渗透工具,具备基于浏览器的 GUI
 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 raikia/fiercephish
FiercePhish 是一个功能完整的网络钓鱼框架,用于管理所有钓鱼活动。它可以让你跟踪独立的钓鱼活动、安排邮件发送时间,以及更多功能。
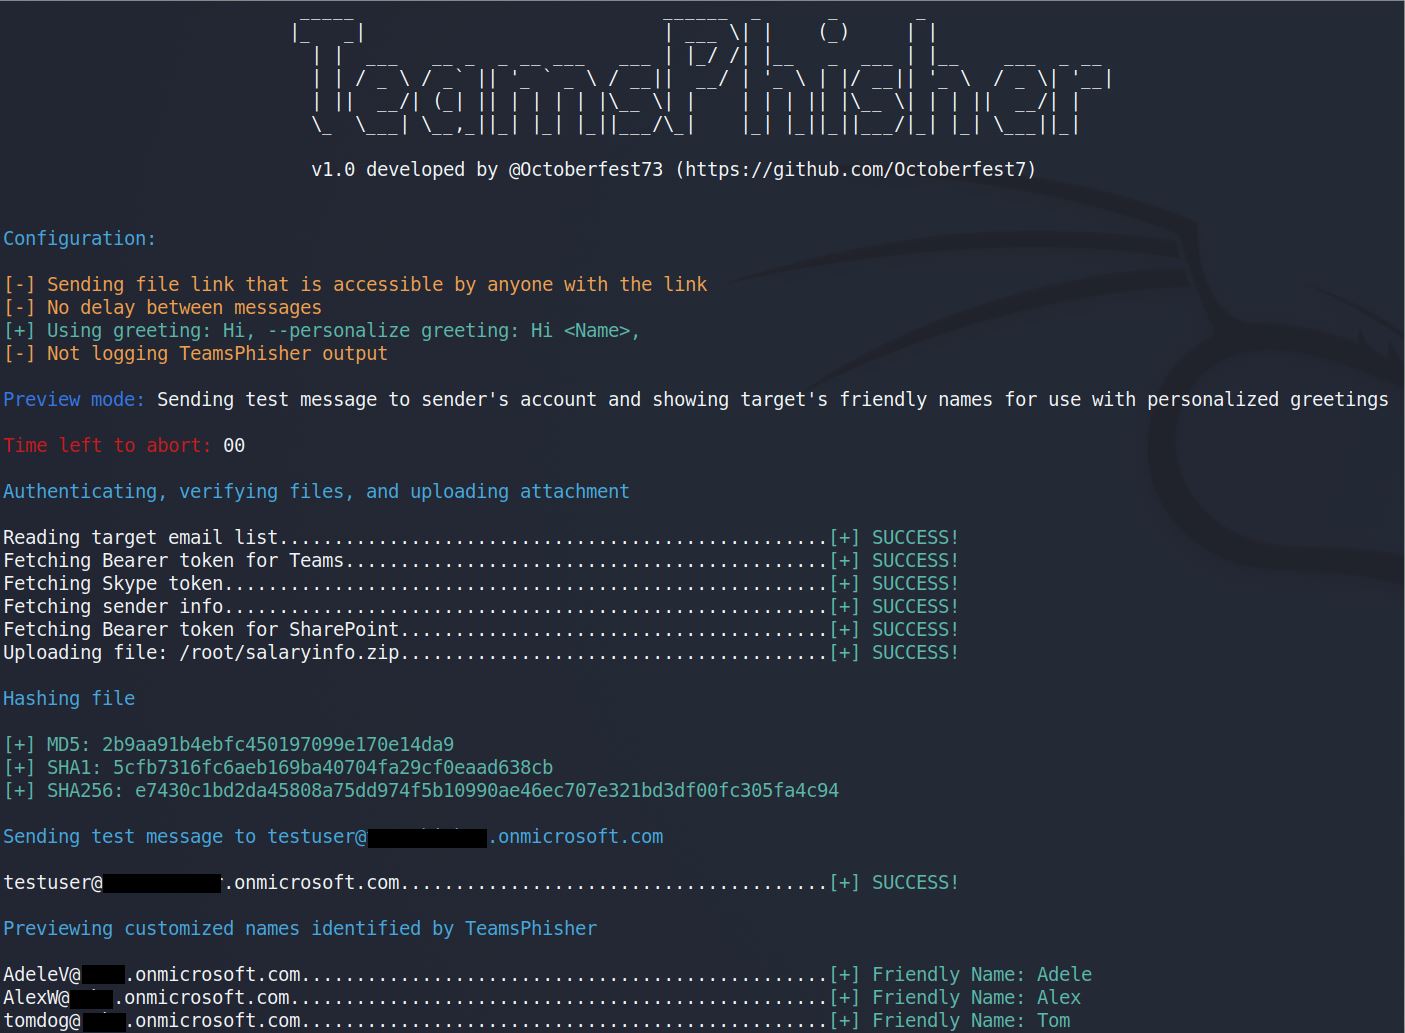 octoberfest7/teamsphisher
向Microsoft Teams用户发送钓鱼消息和附件
 kgretzky/evilginx
请使用新版本:https://github.com/kgretzky/evilginx2
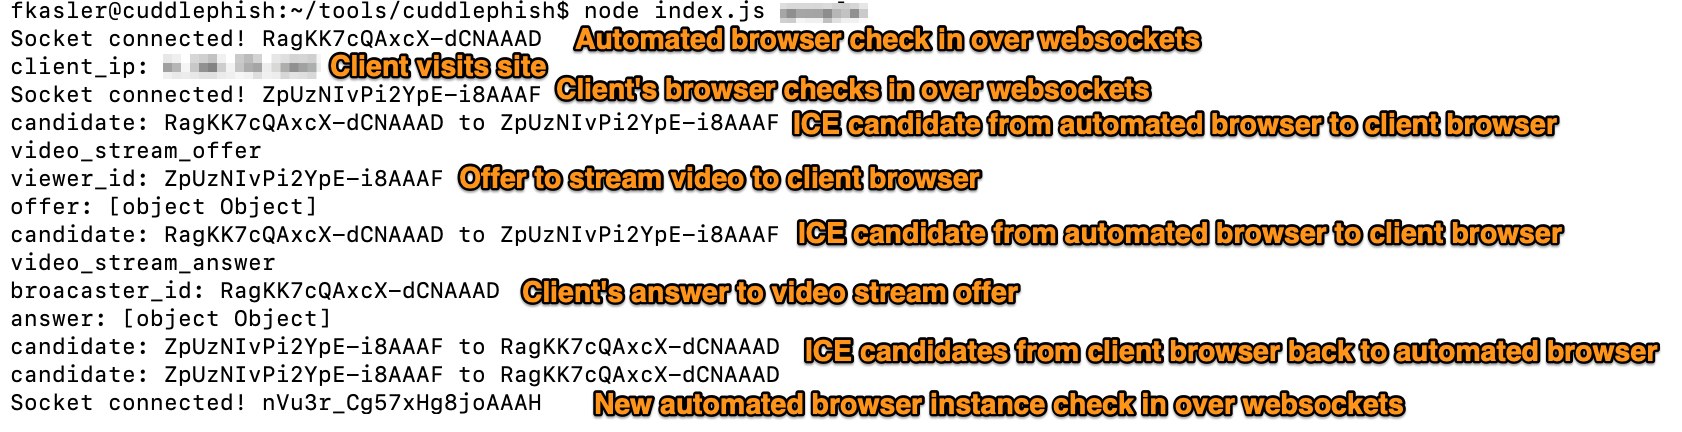 fkasler/cuddlephish
武器化的中间人浏览器 (BitM) 面向渗透测试人员
 mr-un1k0d3r/maliciousmacrogenerator
生成混淆的VBA宏,具备AV/沙箱逃避功能,用于命令执行载荷,支持域、磁盘、内存和进程检查。