#1

 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 idov31/silverseal
Linux 后渗透框架,带有 UEFI bootkit,可在现代 Linux 系统上持久且隐蔽地加载基于 Rust 的内核模块 rootkit。
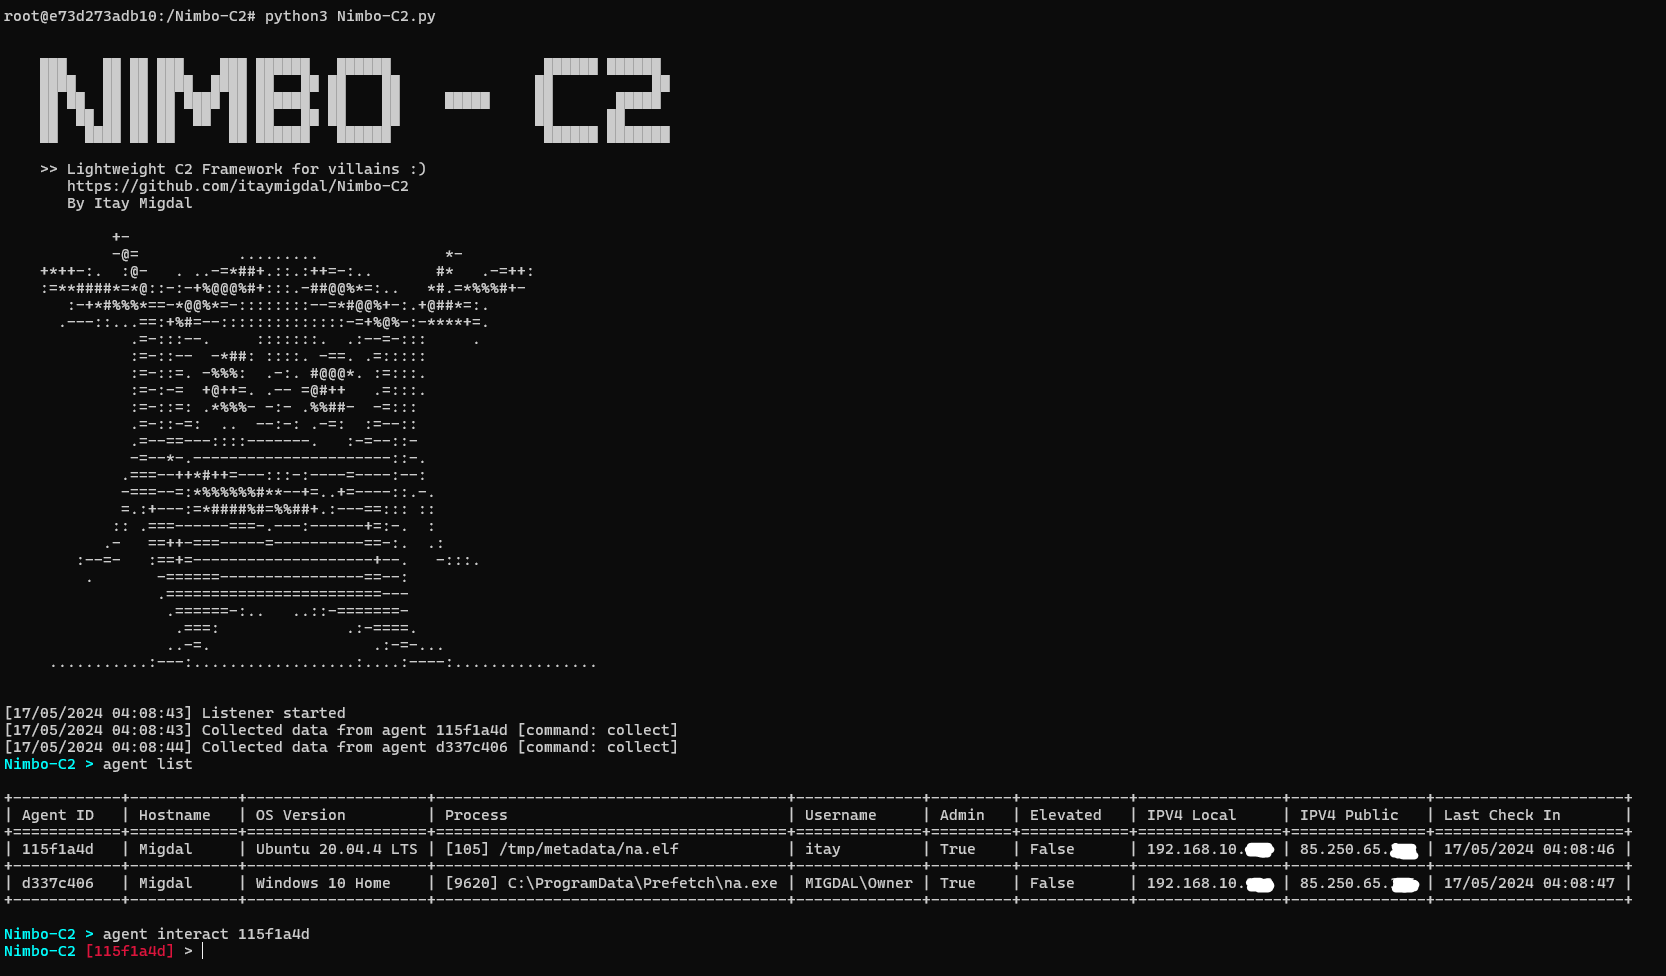 itaymigdal/nimbo-c2
Nimbo-C2 是又一个(简单且轻量级的)C2 框架

 xm0kht4r/av-edr-killer
通过利用易受攻击的驱动程序 (BYOVD) 终止 AV/EDR 进程
 r4wd3r/suborner
通过直接操作SAM和RID劫持创建具有管理权限的不可见Windows账户,绕过标准用户管理API和事件日志,实现隐蔽持久化。
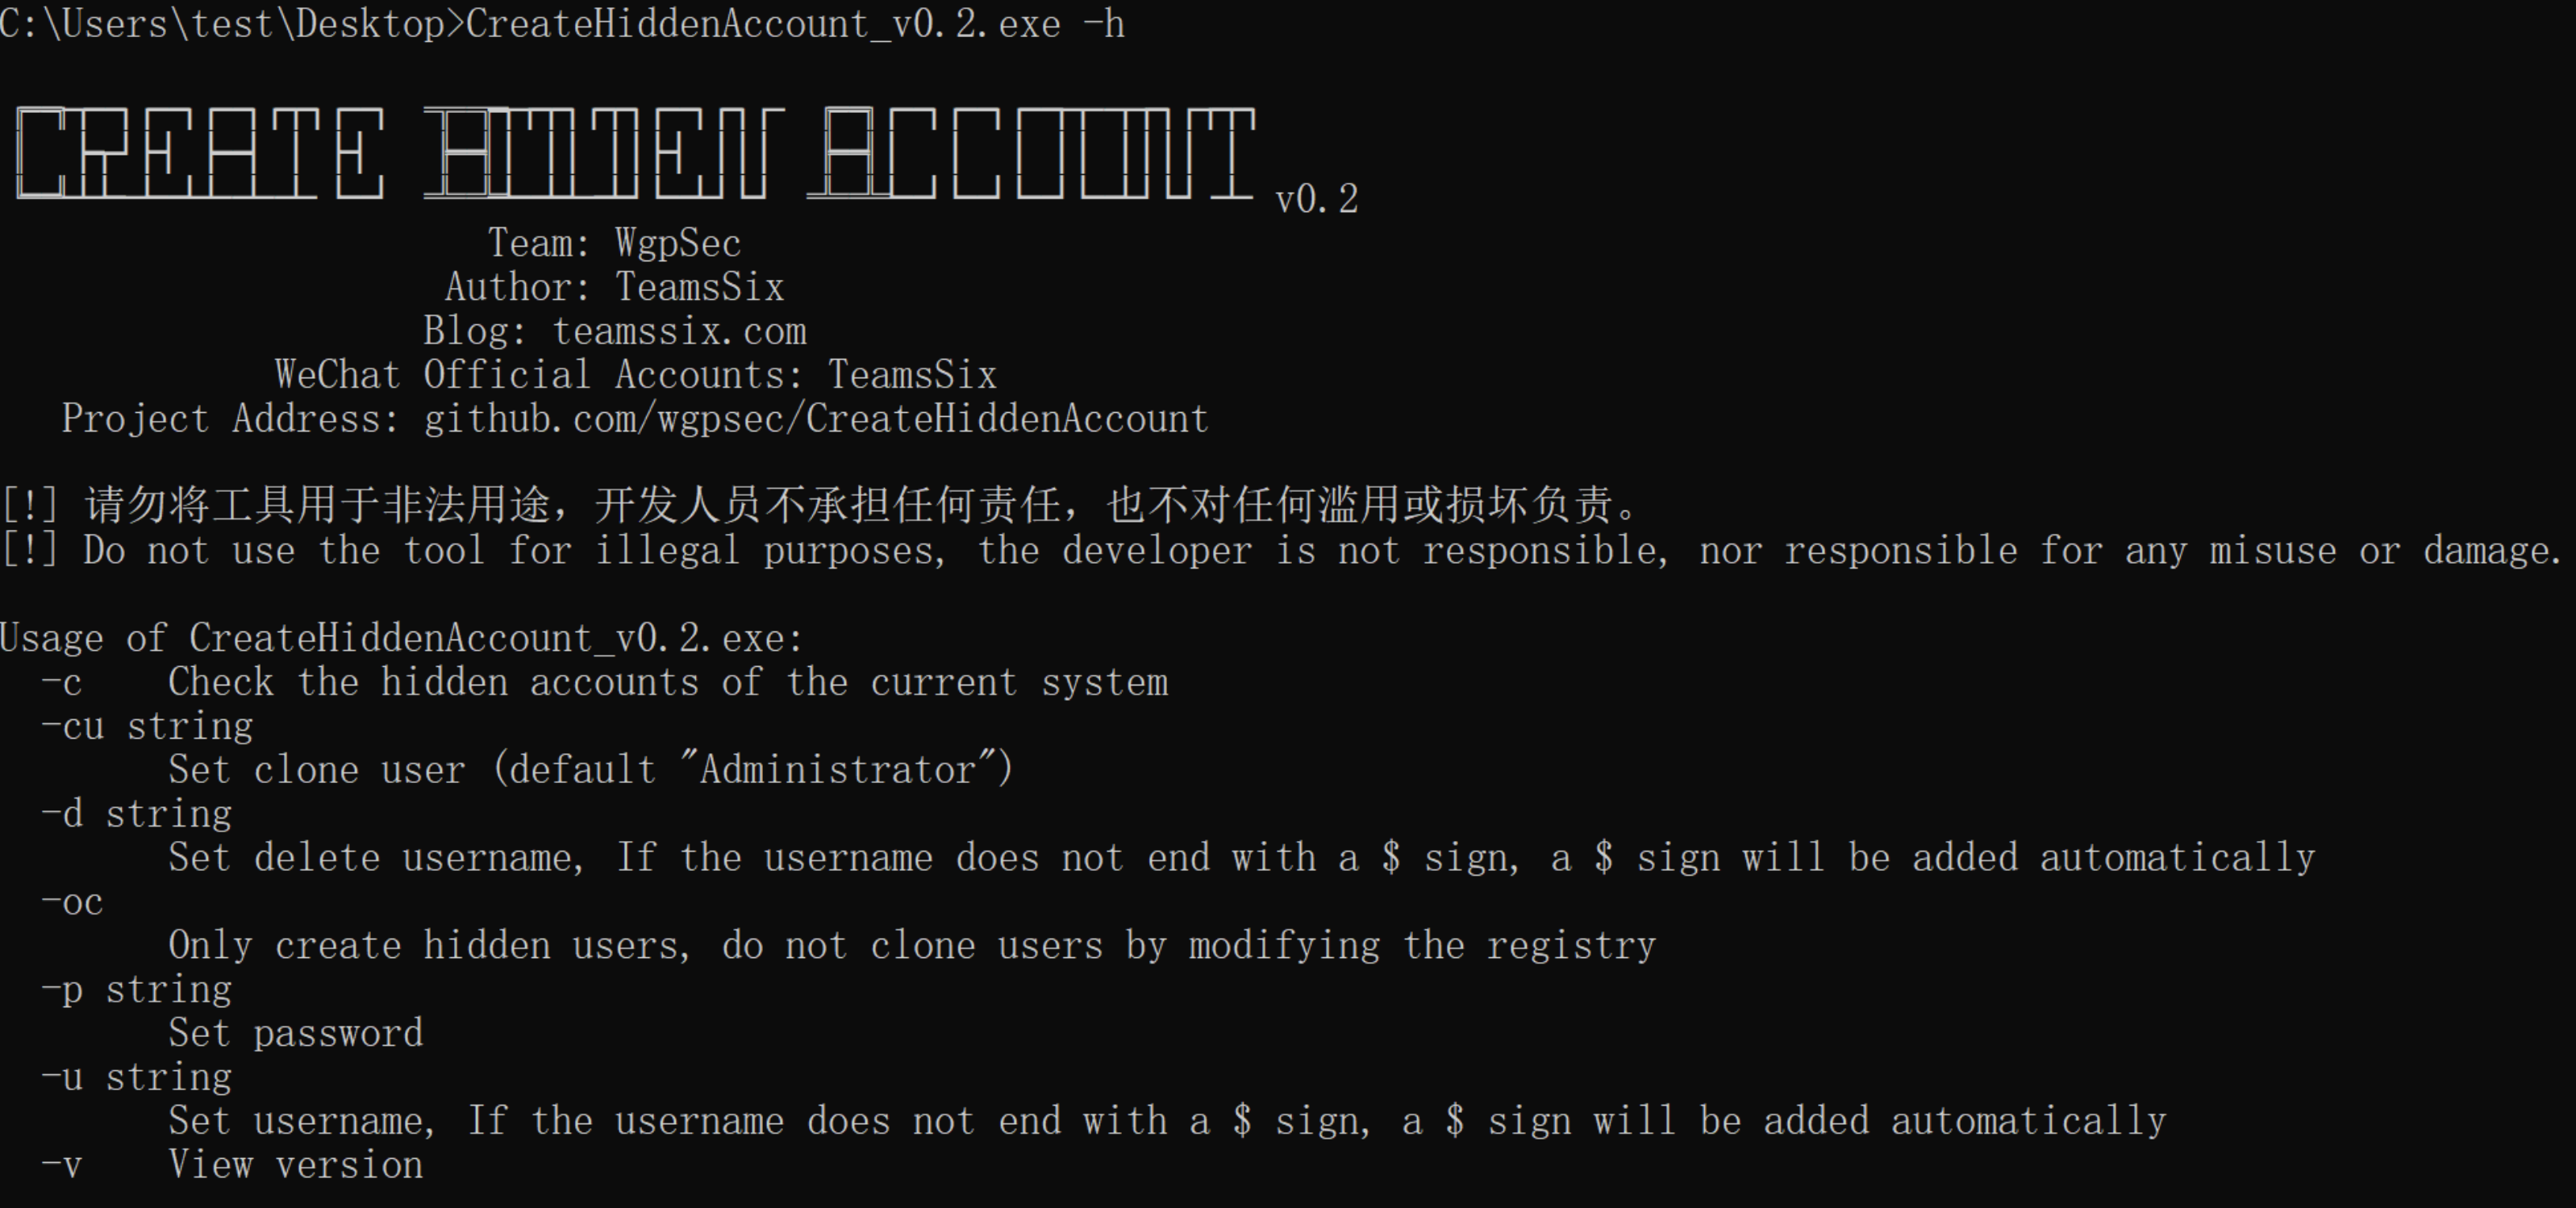 wgpsec/createhiddenaccount
一个使用注册表创建隐藏帐户的工具
 ignitetechnologies/mssql-pentest-cheatsheet
实用的 MSSQL 渗透测试速查表,涵盖枚举、链接服务器横向移动、权限提升、持久化,以及通过 xp_cmdshell、CLR 和 OLE 自动化执行命令。
 atomiczsec/adrenaline
与C2无关的BOF集合,按攻击链阶段分类。设计为小巧且模块化,支持快速执行和自动化。
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 gosecure/dllpasswordfilterimplant
具备外泄功能的DLL密码筛选器植入程序
 blacksnufkin/ghostdriver
又一个利用 BYOVD 的杀毒软件杀手工具
 n4kedturtle/persistbof
一个用于自动化红队常见持久化任务的BOF
 sailay1996/cdpsvclpe
通过 CdpSvc 服务实现 Windows 本地权限提升(可写 SYSTEM 路径 DLL 劫持)
 shadow-workers/shadow-workers
Shadow Workers 是一款免费开源的 C2 与代理工具,专为渗透测试人员设计,用于帮助利用 XSS 和恶意 Service Worker(SW)。
 octoberfest7/dropspawn_bof
CobaltStrike BOF,利用 DLL 应用程序目录劫持来生成 Beacons。
 0x09al/dns-persist
DNS-Persist 是一个后渗透代理,使用 DNS 进行命令与控制。