#1
 praetorian-inc/swarmer
一个工具,用于将Windows注册表导出文件转换为Windows配置单元文件,可用于替换NTUSER.MAN。
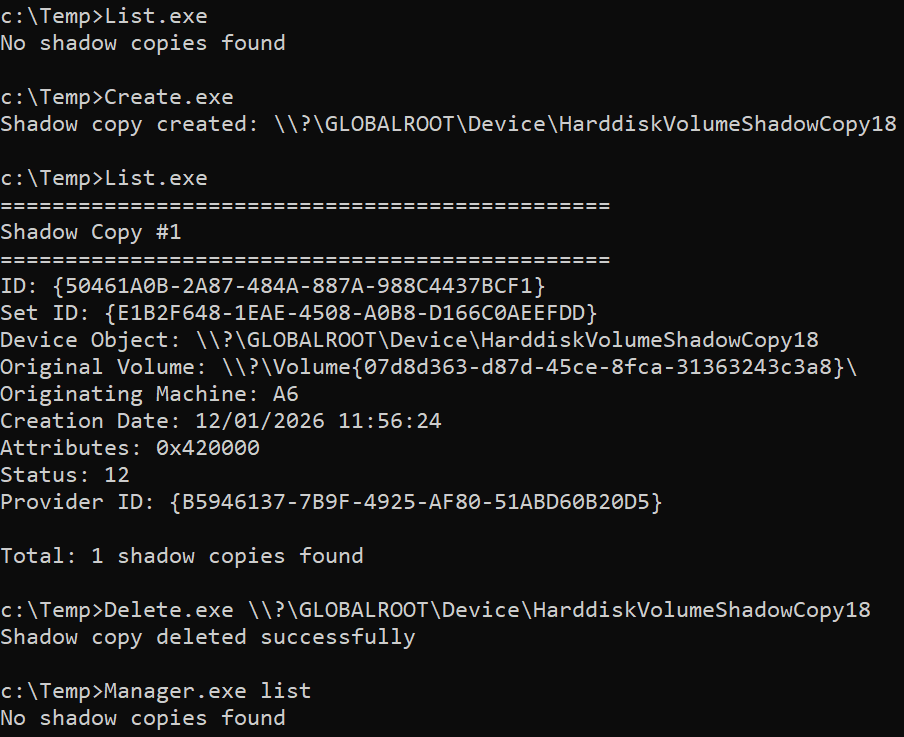 ricardojoserf/w11_shadow_copies
使用 C#、C++、Crystal 或 Python 通过 VSS API 管理卷影副本。适用于 Windows 11。
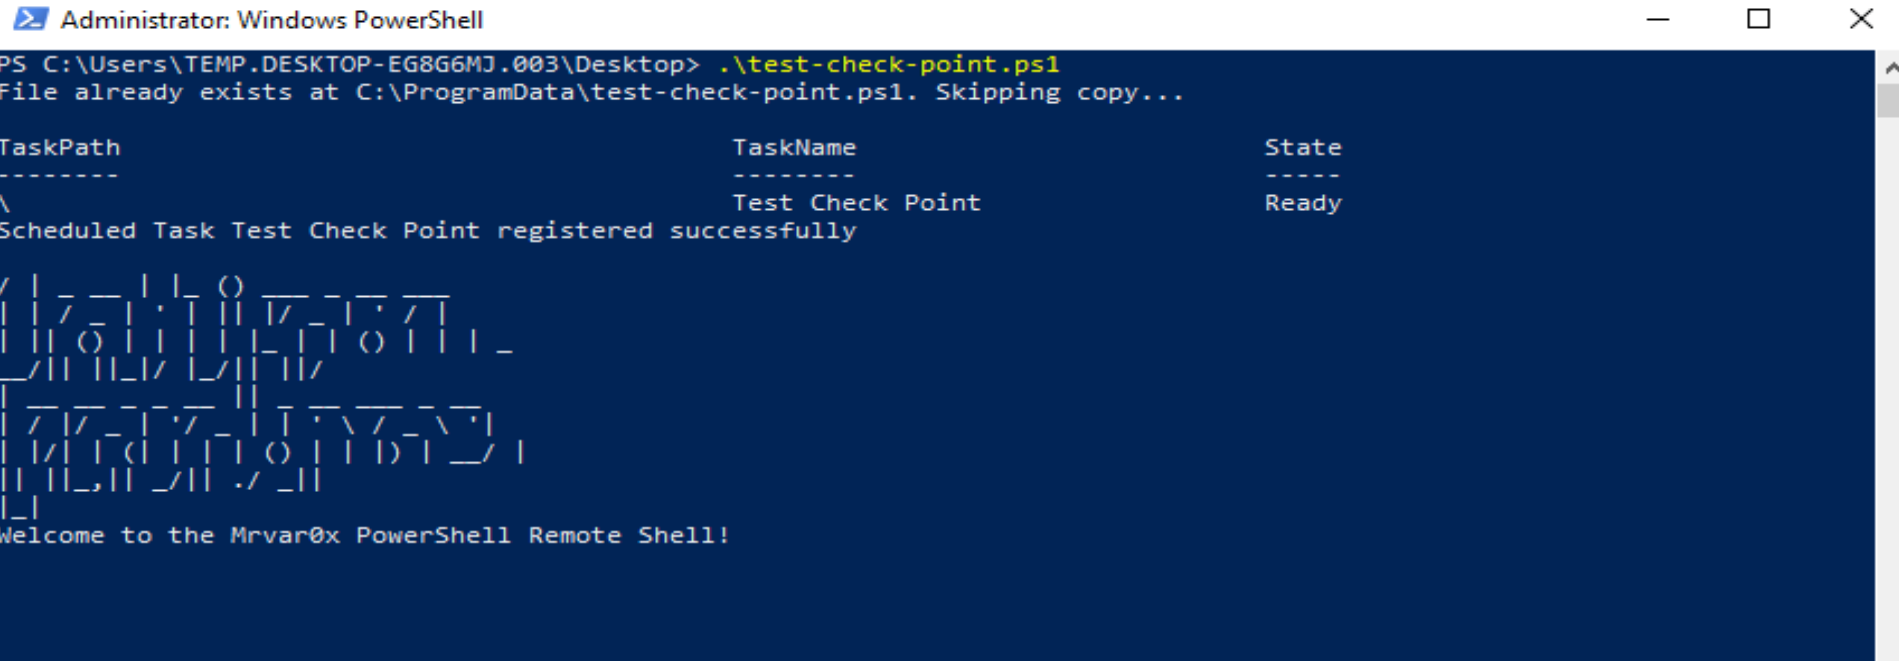 yehia-mamdouh/shell3er
基于PowerShell的反向Shell,具备后台任务执行、文件传输以及通过注册表和启动文件夹实现的双重持久化机制,适用于红队行动。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 al1ex/powershell-c2
Powershell-C2
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub 中,暴露所有者级别的共享访问密钥可导致对连接的 IoT 设备进行未经身份验证的远程代码执行(RCE)。概念验证。
 homjxi0e/cve-2017-4490-install-script-python-in-terminal-
后利用脚本,通过 .bashrc 实现持久化载荷投递与终端操作,包括利用网页分发的 Python 脚本进行破坏性显示及终端锁定。
 homjxi0e/cve-2017-4490-
实验性概念验证,演示使用figlet操纵.bashrc以在Linux系统上创建终端持久性和权限提升漏洞。
 fastmo/cve-2022-28672
CVE-2022-28672 Foxit PDF Reader 漏洞 - UaF - RCE - JIT Spraying
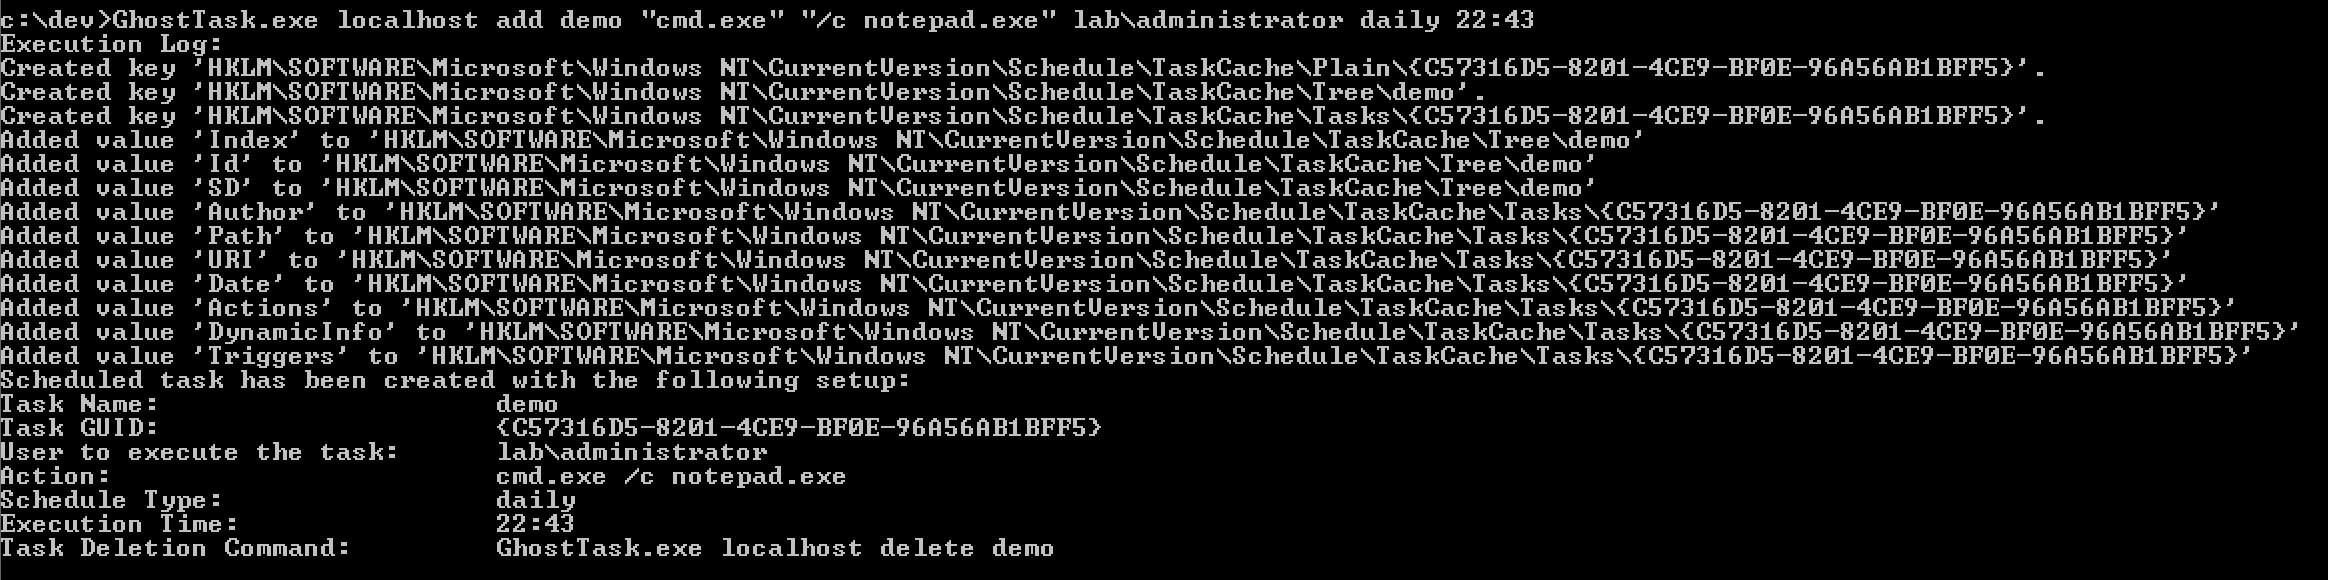 netero1010/ghosttask
该工具利用直接注册表操作来创建计划任务,而不触发通常的事件日志。
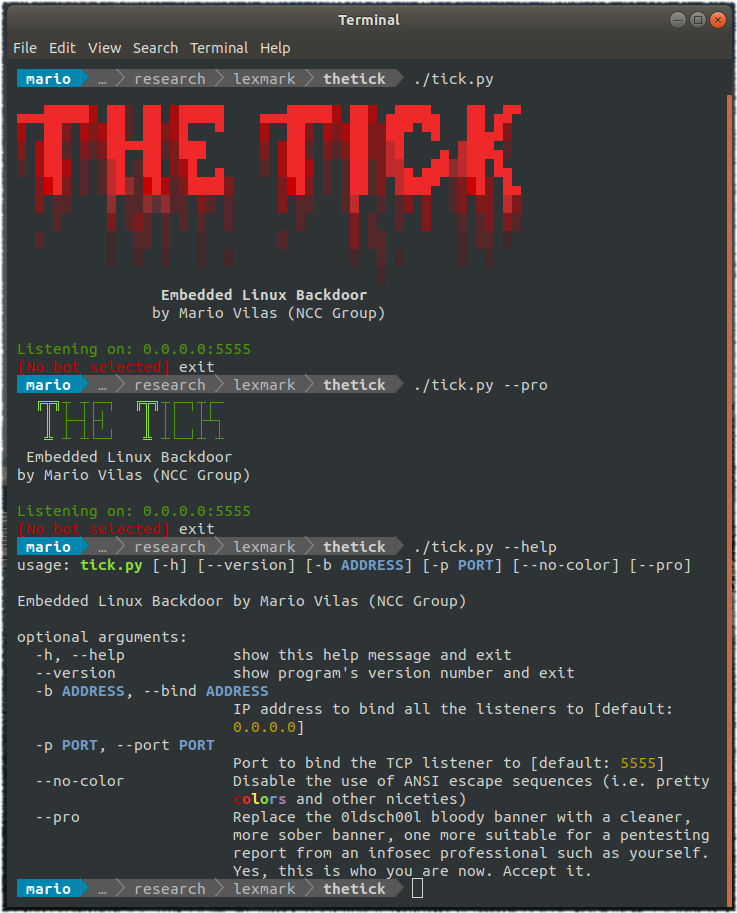 nccgroup/thetick
一个简单的嵌入式Linux后门。
 enigma0x3/powershell-c2
基于 PowerShell 的命令与控制框架,利用网站托管的载荷实现对 Windows 系统的持久远程访问和后渗透操作。
 knight0x07/winrar-cve-2025-8088-poc-rar
WinRAR 0day漏洞 CVE-2025-8088 PoC RAR压缩包
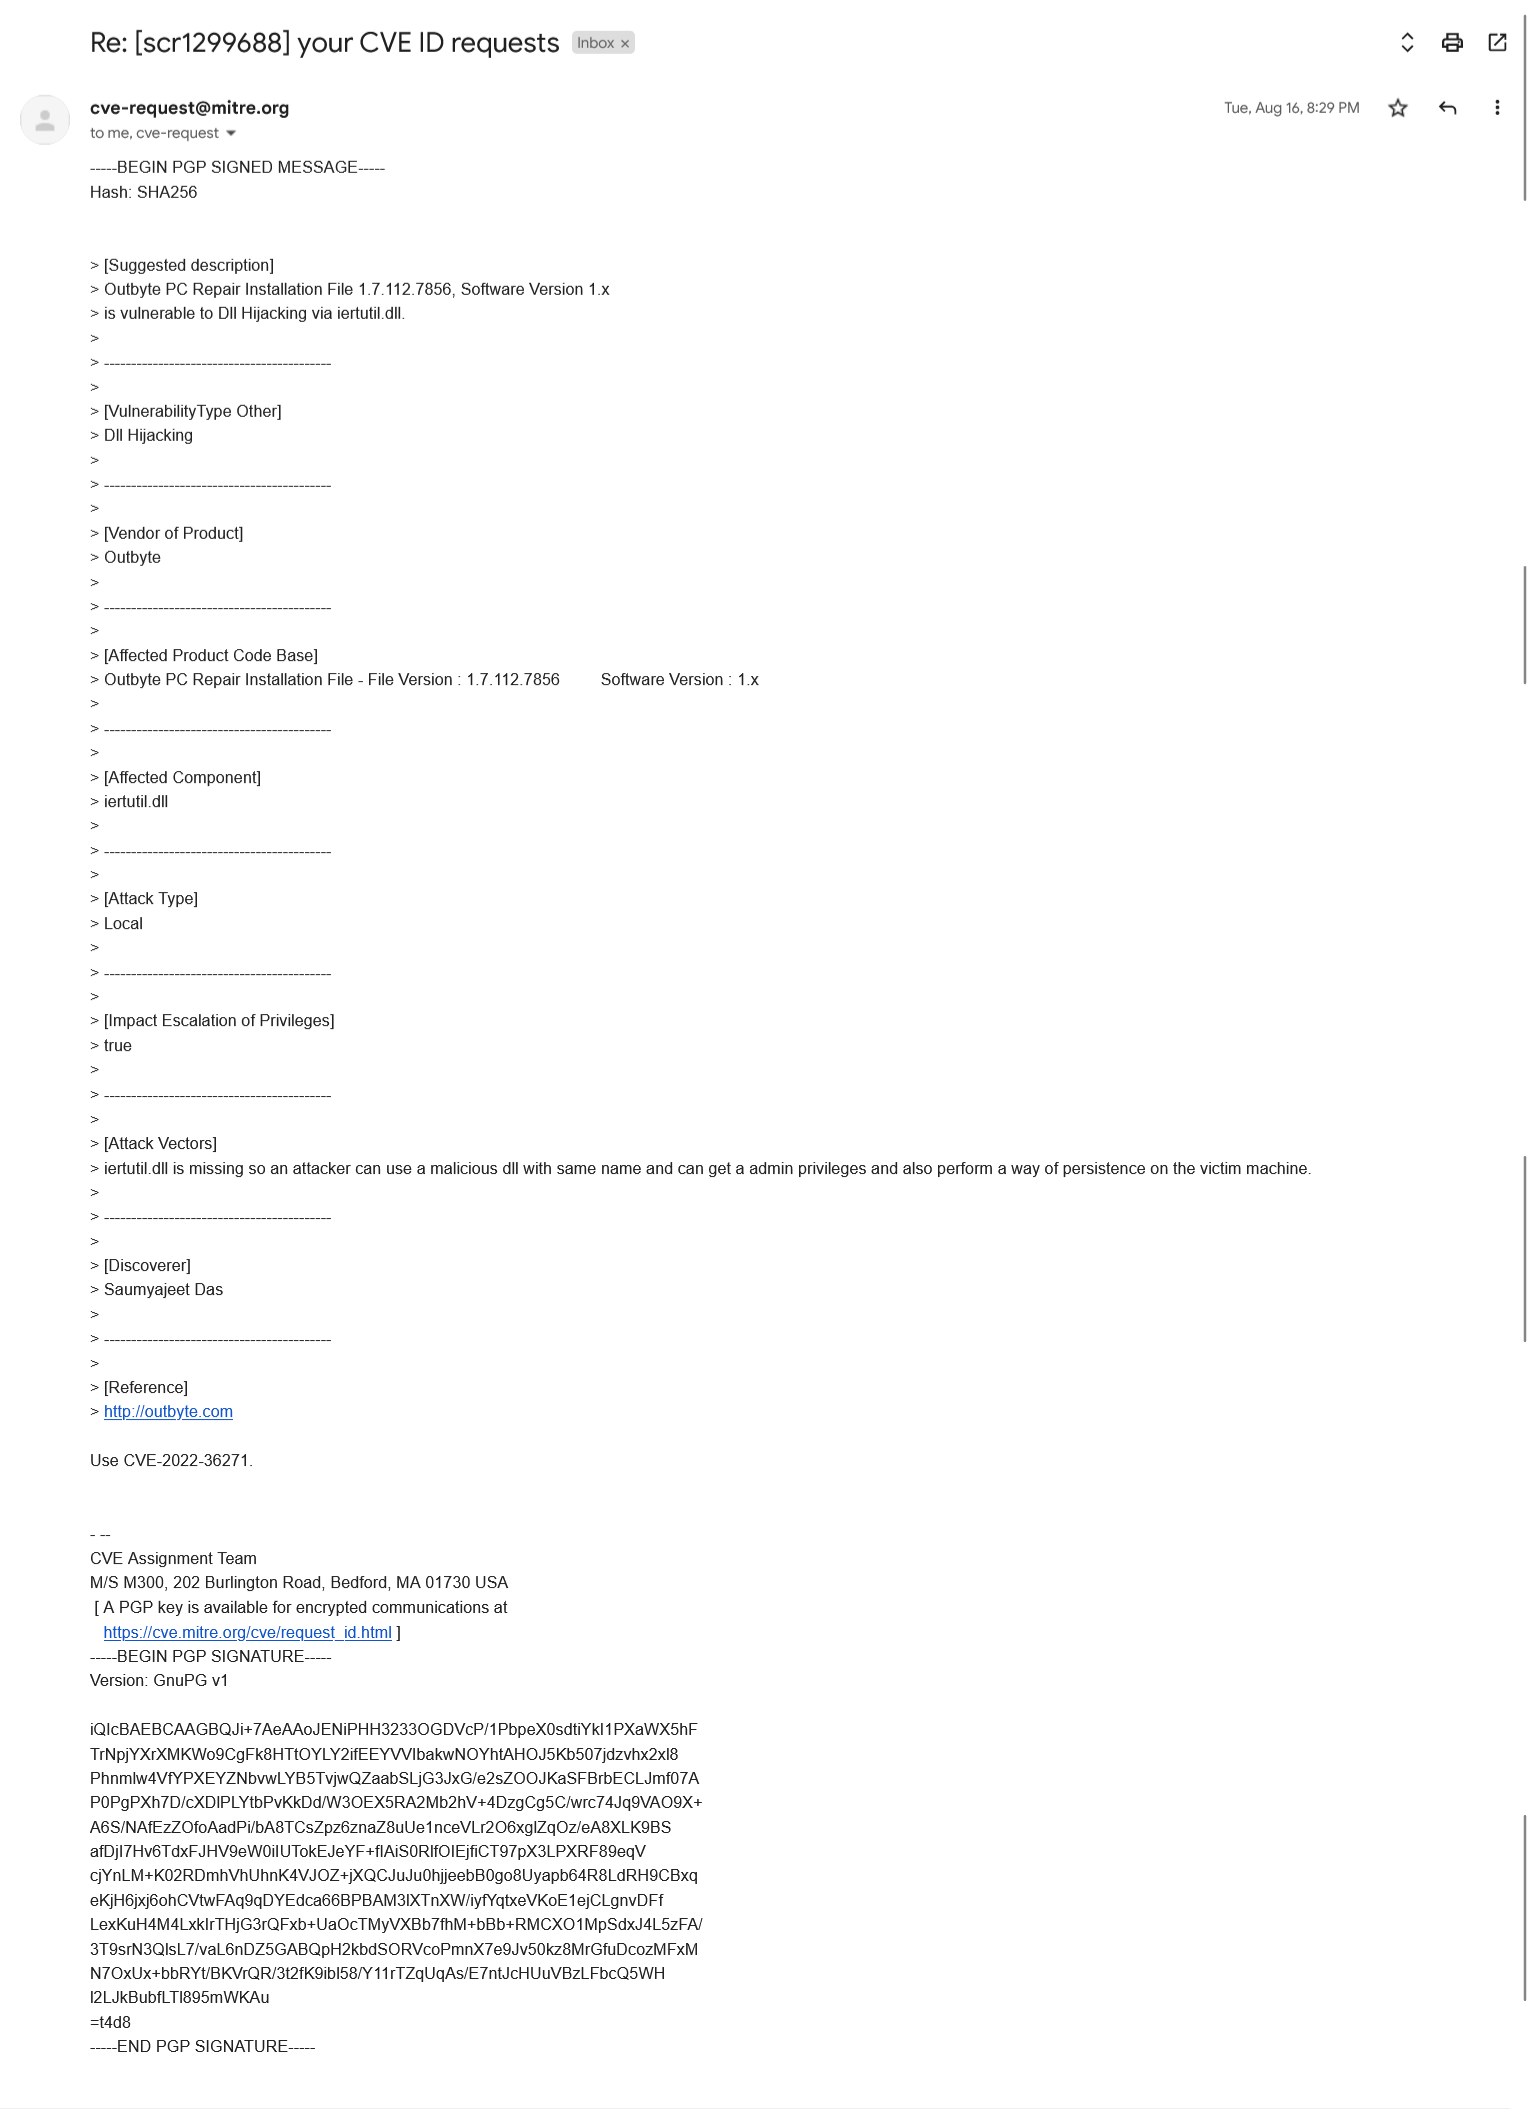 saumyajeetdas/poc-of-cve-2022-36271
这是 CVE-2022-36271 的有效 POC
 pexlexity/winrar-cve-2025-8088-path-traversal-poc
WinRAR 中 CVE-2025-8088 漏洞的概念验证(通过 ADS 进行路径遍历)
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 thesecretclub/sandboxbootkit
Windows Sandbox 的 Bootkit,用于禁用 DSE/PatchGuard。