#1
 shutdownrepo/dcshadow
Python 版 Mimikatz lsadump::dcshadow 的替代方案
 cys3c/evilosx
一个纯Python编写、用于macOS / OS X的后渗透远程管理工具(RAT)。
 rootup/git-fsmonitor
这是利用“fsmonitor”对抗IDE的工作量证明。
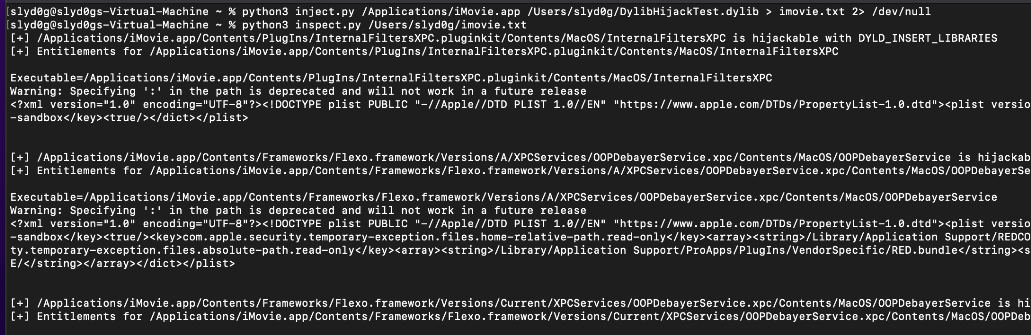 slyd0g/dylibhijacktest
在 macOS 上发现 DYLD_INSERT_LIBRARIES 劫持
 rvazarkar/antipwny
一个基于主机的入侵检测系统,用C#编写,针对Metasploit
 saru1718/thm---solar-exploiting-log-4j
该房间基于利用臭名昭著的 Log4j 漏洞(CVE-2021-44228),也称为 Log4Shell。该漏洞允许攻击者通过将恶意负载注入日志消息来执行远程代码。
 epsilonpoint88-glitch/epsilonpoint-
模块化漏洞利用框架,针对 WordPress 中的 CVE-2026-23550,具备批量利用、混淆、后渗透以及基于 Docker 的 C2 基础设施。
 zeromemoryex/chaos-rootkit
现在你看到我,现在你看不到我
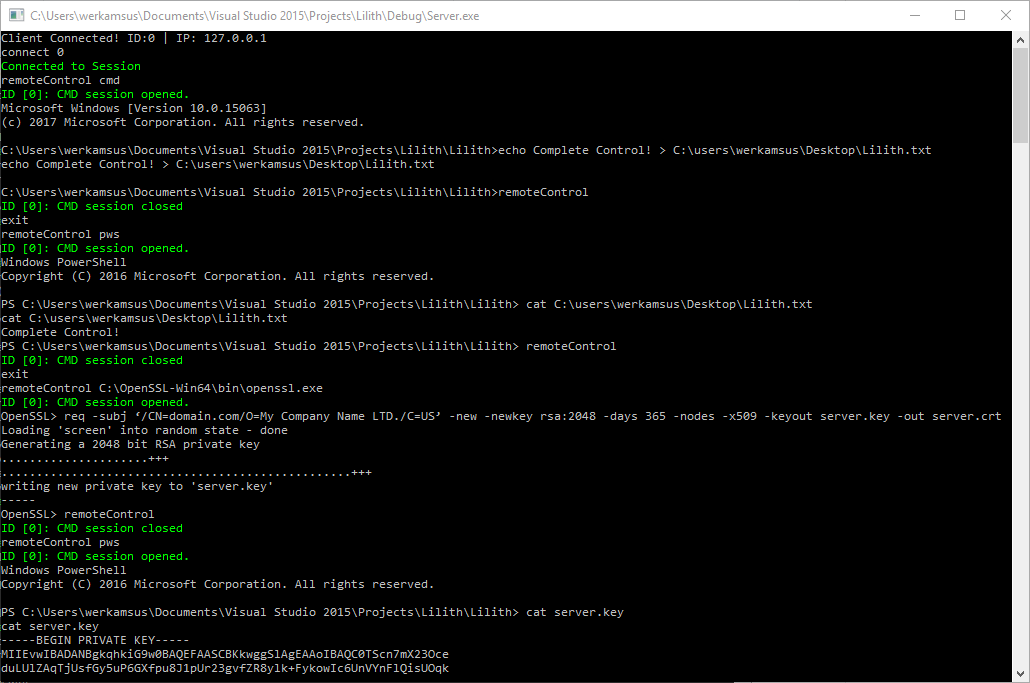 werkamsus/lilith
Lilith - 面向网络安全创业者的基础逆向工程资源(C++)
 0xthirteen/staykit
Cobalt Strike 扩展,利用 SharpStay .NET 程序集实现后渗透持久化。提供通过注册表键、计划任务、WMI 事件、LNK 后门等方式的 GUI 驱动的持久化功能。
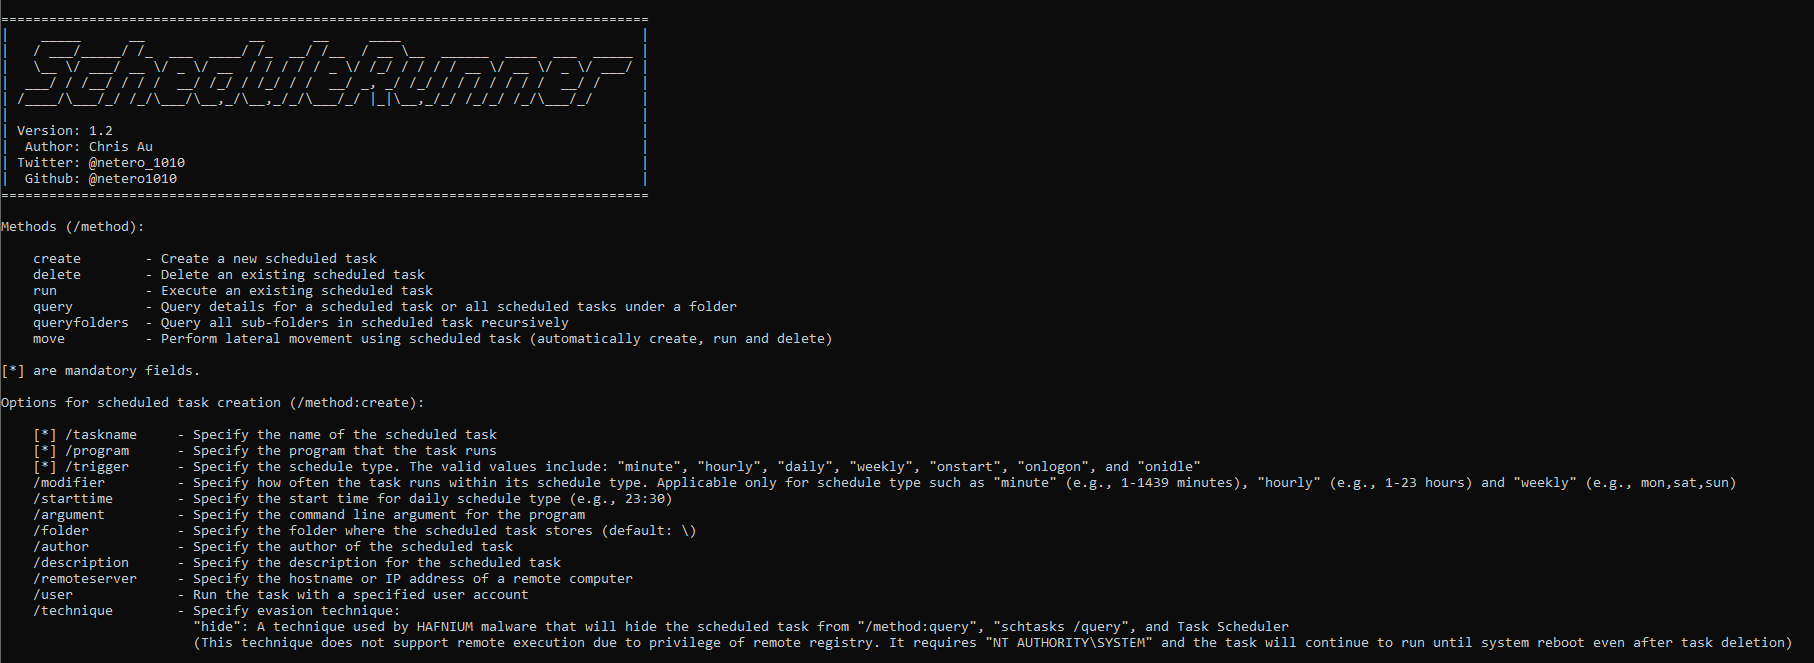 netero1010/schedulerunner
一个具有更高灵活性的C#工具,用于在红队操作中自定义计划任务,以实现持久化和横向移动。
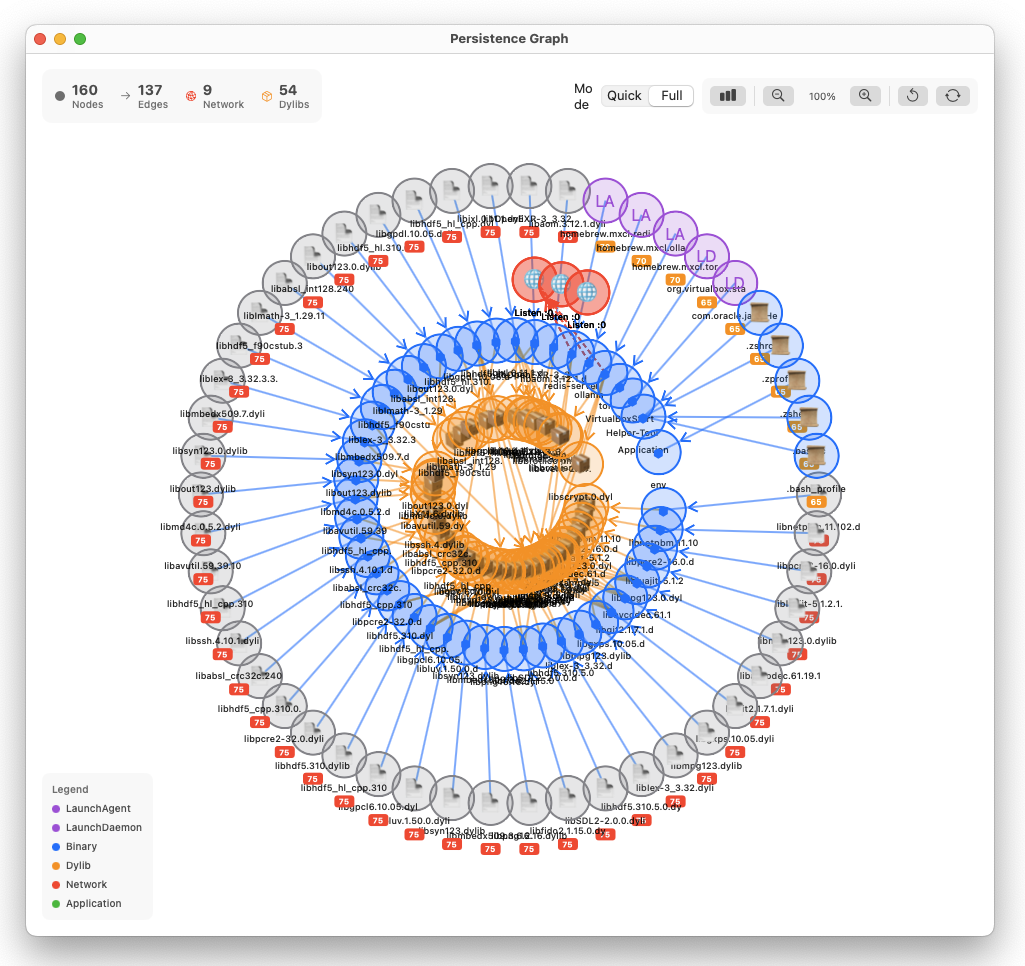 pinperepette/macpersistencechecker
macOS 持久化机制扫描器,具备代码签名验证和时间线追踪功能。
 praetorian-inc/swarmer
一个工具,用于将Windows注册表导出文件转换为Windows配置单元文件,可用于替换NTUSER.MAN。
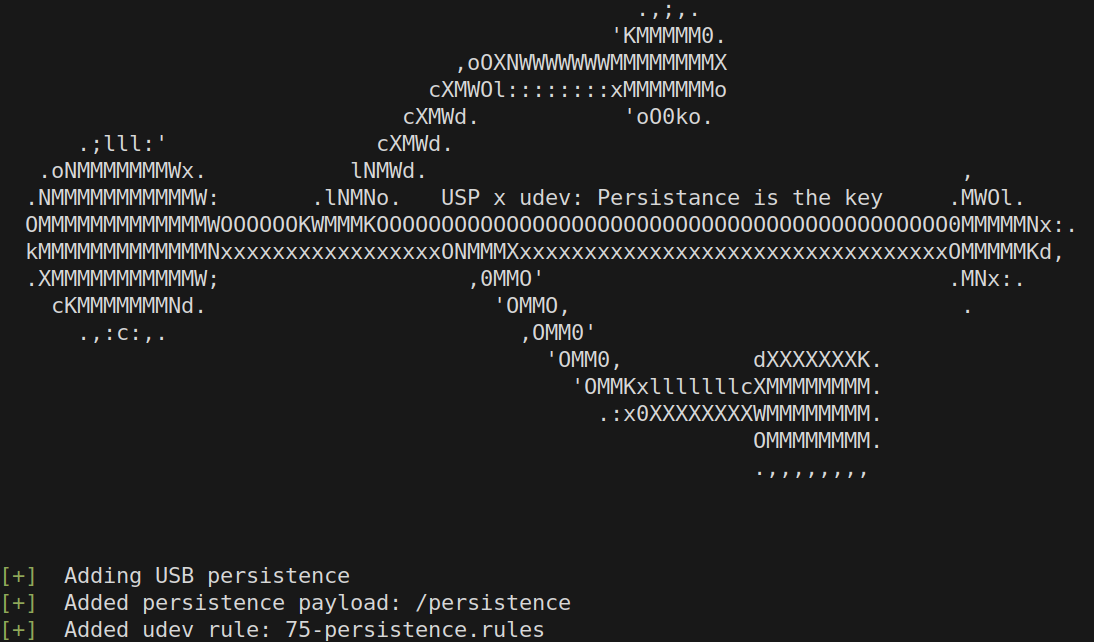 grahamhelton/usp
通过创建一条 udev 规则,在 Linux 系统上建立持久化,该规则触发执行指定的有效负载(二进制文件或脚本)。
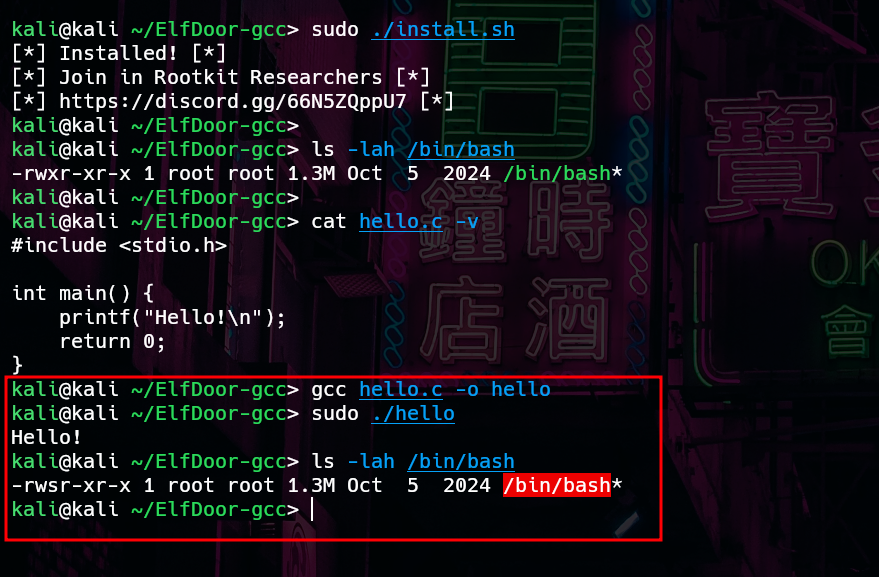 matheuzsecurity/elfdoor-gcc
基于LD_PRELOAD的工具,通过劫持gcc在链接期间向二进制文件注入恶意代码,可在不修改源代码的情况下实现隐蔽后门部署。
 rootup/git-clean-filter
这是一个滥用 git 的 clean filter 针对 IDE 与 Sublime 的概念验证。
 homjxi0e/cve-2017-9779
通过路径从Windows自动执行Payload,所有用户通过bashrc文件利用