#1

 johnhammond/cve-2021-34527
用于通过 PrintNightmare(CVE-2021-34527)进行本地权限提升的 PowerShell 脚本。注入自定义 DLL 载荷以添加本地管理员用户,利用 Print Spooler API,无需远程 RPC/SMB。
 evict/poc_cve-2018-1002105
CVE-2018-1002105 的概念验证漏洞利用,针对 Kubernetes API 服务器。支持通过 exec、portforward 或 attach 方法进行已认证和未认证的权限提升,以转储机密信息或获取 cluster-admin 权限。
 cravaterouge/autobloody
自动利用BloodHound显示的Active Directory权限提升路径的工具

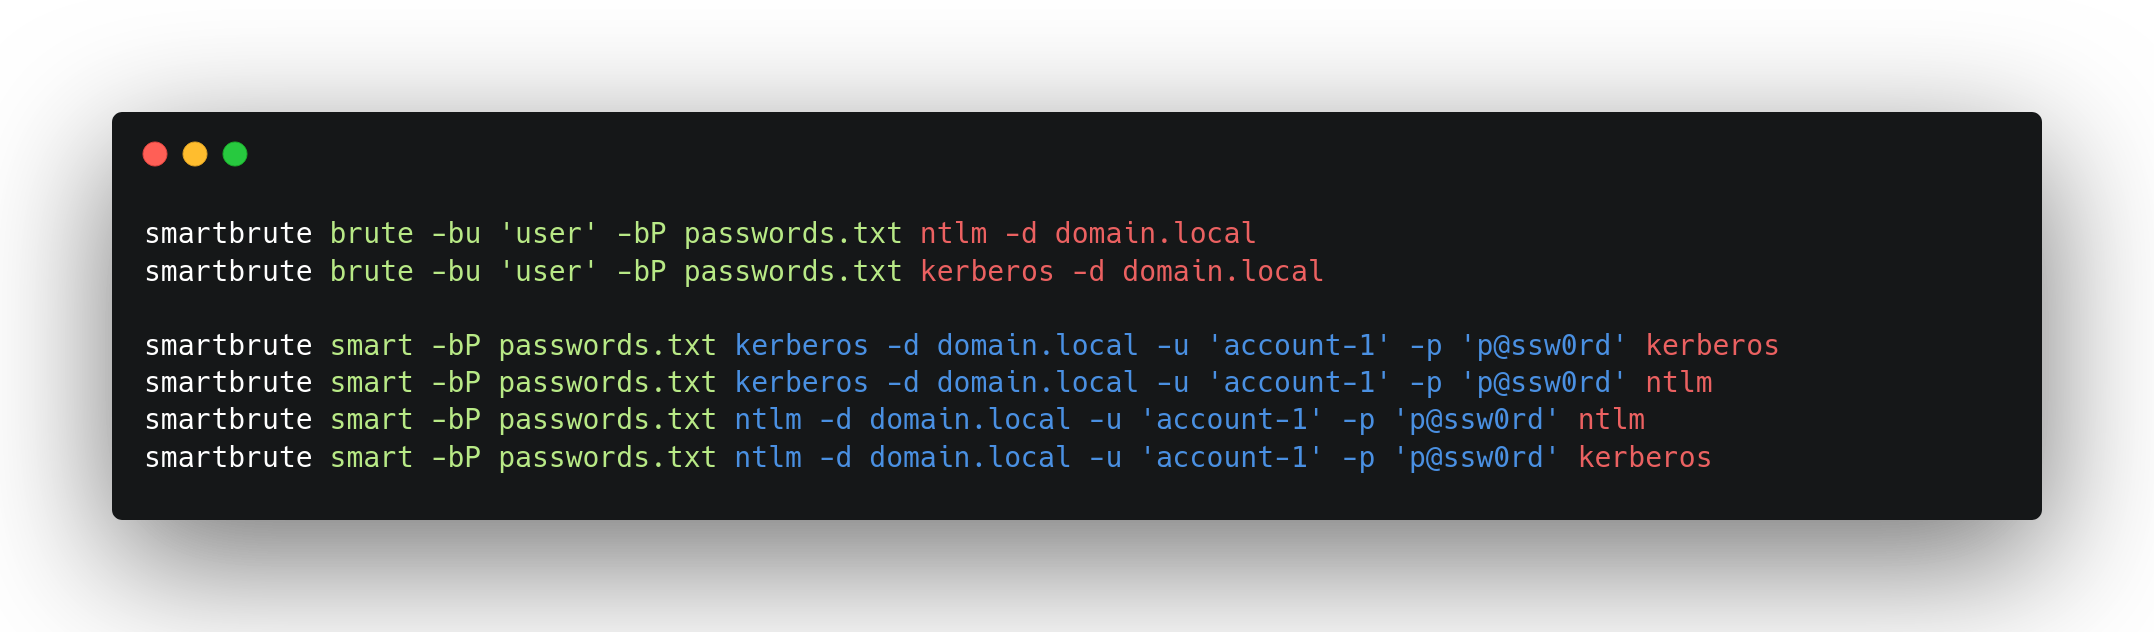 shutdownrepo/smartbrute
针对Active Directory域服务的密码喷洒与暴力破解工具
 revoltsecurities/shodanx
ShodanX是一个利用Shodan dorks收集目标信息的工具⚡。
 m8sec/pymeta
用于下载并提取组织文档元数据的实用工具。该技术可用于识别:域名、用户名、软件/版本号及命名约定。
 crisprss/rasmanpotato
滥用模拟权限,像其他 Potato 一样从服务账户提权到 SYSTEM
 spiderlabs/scavenger
scavenger 是一个多线程后渗透扫描工具,用于搜索系统,查找最常用的文件和文件夹,以及包含敏感信息的“有趣”文件。
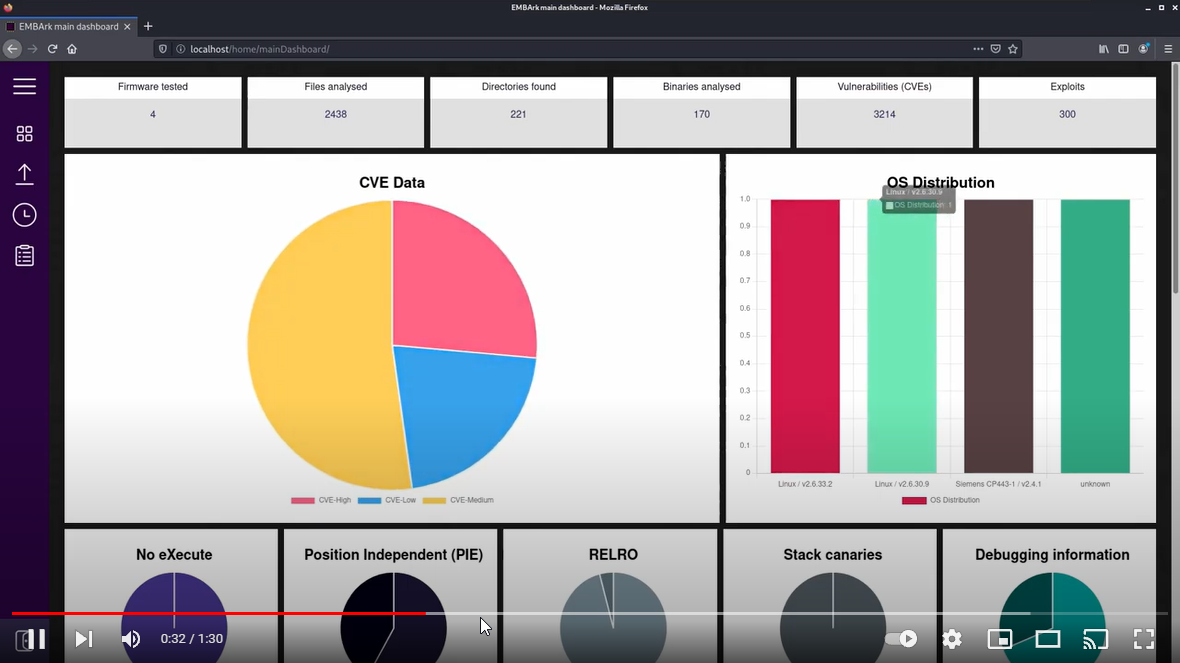 e-m-b-a/embark
集中式固件扫描与报告平台,提供 Web UI、REST API 和自动化分析工作流,用于保障嵌入式/IoT 设备的安全。
 post-cyberlabs/offensive_tools
用于渗透测试、漏洞利用和红队行动的攻击性安全工具集合,以 Java 实现,用于攻击模拟和安全评估。
 umutcamliyurt/pingrat
基于ICMP的命令与控制工具,通过使用ping负载隧道化C2流量穿越防火墙,大多数AV/EDR解决方案无法检测。
 arno0x/ntlmrelaytoews
针对 Exchange Web 服务的 NTLM 中继攻击
 jiangsir404/poc-s
POC-T强化版本 POC-S , 用于红蓝对抗中快速验证Web应用漏洞, 对功能进行强化以及脚本进行分类添加,自带dnslog等, 平台补充来自vulhub靶机及其他开源项目的高可用POC
 zhuowei/macdirtycowdemo
利用 CVE-2022-46689 在 macOS 13.0.1 上获取 root 权限(相当于 macOS 上的 Dirty Cow 漏洞),使用从 Apple 的 XNU 源码中提取的测试用例。