
 #1

 nilotpalbiswas/auto-root-exploit
自动 Root 漏洞利用工具
 quitten/doser.go
HTTP 请求拒绝服务(DoS)工具(灵感源自 hulk,但功能更丰富)
 chudry/xerror
全自动渗透测试工具
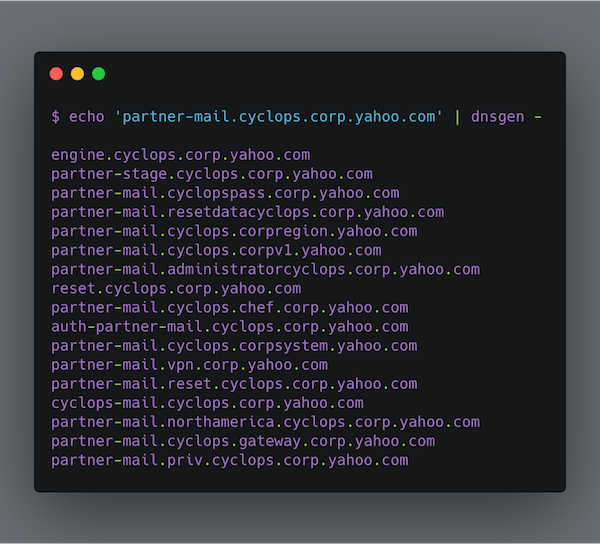 alephnullsk/dnsgen
生成用于子域名枚举与侦察的域名排列组合,支持自定义字典、云模式和快速模式,适用于安全评估。
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) 是一款用于测试容器环境安全的工具。
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall 暴力破解漏洞利用(0day)作者:1N3 @ CrowdShield
 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。

 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架
 bhdresh/cve-2017-0199
利用工具包 CVE-2017-0199 - v4.0 是一个便捷的 Python 脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方式来测试 Microsoft Office RCE。它可以生成恶意的 RTF/PPSX 文件,并在无需任何复杂配置的情况下,将 metasploit /…

 mthbernardes/rsg
ReverShellGenerator - 一个用于生成多种反向连接方式的工具
 fahrj/reverse-ssh
用于CTF等场景的静态链接SSH服务器,具有反向Shell功能

 dec0ne/hwsyscalls
HWSyscalls 是一种使用 HWBP、HalosGate 以及在 kernel32 上带有 HWBP 的合成蹦床来执行间接系统调用的新方法。
 orangetw/awesome-jenkins-rce-2019
自 2017 年 5 月起,Jenkins 中就不存在预认证 RCE 了,但这个就是!










