
 #1

 bhavsec/reconspider
🔎 最先进的开源情报(OSINT)框架,用于扫描IP地址、电子邮件、网站和组织。
 calebstewart/pwncat
后渗透利用平台,通过反向/绑定shell自动化枚举、权限提升、持久化和C2操作,支持Linux和Windows跨平台。
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 设计与参考指南
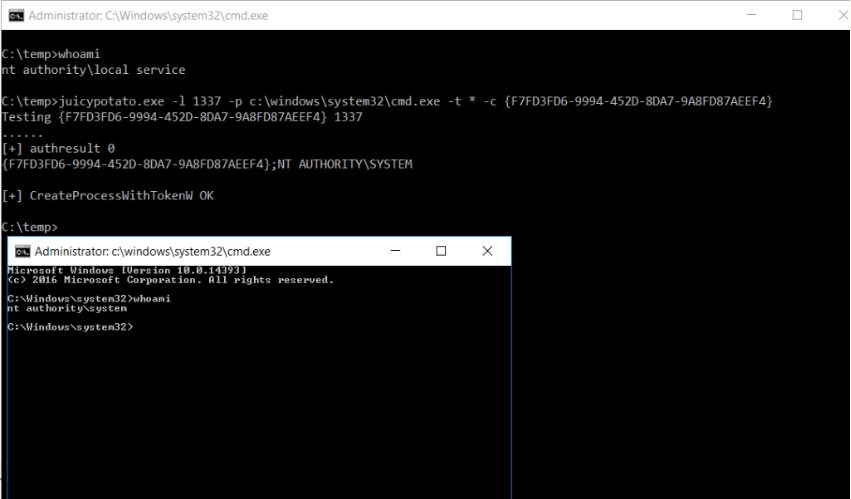 ohpe/juicy-potato
RottenPotatoNG 的加糖版,带点汁水——即另一个本地权限提升工具,从 Windows 服务账户提升至 NT AUTHORITY\SYSTEM。

 powershellempire/powertools
用于渗透测试中的侦察、权限提升和后利用的进攻性PowerShell项目集合。
 trimstray/htrace.sh
我用于http/https故障排查和性能分析的简易瑞士军刀。
 nextronsystems/aptsimulator
一套工具集,用于让系统看起来像是遭受了APT攻击
 gerenios/aadinternals
用于管理和审计Azure AD和Office 365的PowerShell模块,支持令牌操作、用户枚举以及Microsoft云环境的安全评估。
 ron190/jsql-injection
用于提取 Web 应用程序数据库信息的自动化 SQL 注入检测与利用工具,支持多种注入技术和绕过脚本。
 khalilbijjou/wafninja
WAFNinja 是一款包含两种功能的工具,用于攻击 Web 应用防火墙。

 rhinosecuritylabs/cves
Rhino Security Labs 团队发现的 CVE 的概念验证漏洞利用程序
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
将PE转换为shellcode









