Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
渗透测试 — 第 98 页 | Kitploit
分类

渗透测试

渗透测试方法论、框架、报告和自动化工具。

Kitploit 推荐

精选工具

10 已选择
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k17小时32分前
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k9小时58分前
nmap preview#3

nmap

GitHubnmap/nmap
13.3k3天前
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2k14小时24分前
zaproxy preview#5

zaproxy

GitHubzaproxy/zaproxy
15.6k15小时59分前
NetExec preview#6

NetExec

GitHubpennyw0rth/netexec
5.8k7小时8分前
impacket preview#7

impacket

GitHubfortra/impacket
16.0k1天前
ffuf preview#8

ffuf

GitHubffuf/ffuf
16.5k1个月前
amass preview#9

amass

GitHubowasp-amass/amass
15.0k2天前
subfinder preview#10

subfinder

GitHubprojectdiscovery/subfinder
14.2k1天前
最新相关性最受欢迎最近更新
20903 结果
ResetNightmare preview

ResetNightmare

GitHubsemperis-community/resetnightmare

POC 工具,用于 ResetNightmare(CVE-2026-27912)

authentication-authorizationprivilege-escalationpassword-attacks+3
2232个月前
PAGASUS-PRO preview

PAGASUS-PRO

GitHubthakur2309/pagasus-pro

基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
android-securityvulnerability-scannersmobile-app-pentesting+8
5462个月前
the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt preview

the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt

GitHubhunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt

PoC 工具包,可解包路由器固件、解密设备机密、伪造 JWT 令牌,并利用 CVE-2026-71960/71961 接管 Cudy WR3000 网状 MQTT 代理。
iot-securityexploitationnetwork-security+4
2个月前
Awesome-LLM4Cybersecurity preview

Awesome-LLM4Cybersecurity

GitHubtmylla/awesome-llm4cybersecurity

对756+篇关于LLM在网络安全中应用的论文进行的系统性文献综述,涵盖威胁情报、漏洞检测、模糊测试、攻击/防御以及未来研究方向。
vulnerability-analysisfuzzingpenetration-testing+6
1.7k2个月前
CVE-2026-48908-by-yora preview

CVE-2026-48908-by-yora

GitHubyora1928/cve-2026-48908-by-yora

影响 SP Page Builder 的 CVE-2026-48908 被动安全检测器
reconnaissancevulnerability-scannersweb-vulnerability-scanners+7
22个月前
CVE-2025-68999-POC preview

CVE-2025-68999-POC

GitHubfolks-iwd/cve-2025-68999-poc

针对 CVE-2025-68999 的 PoC 漏洞利用 - Happy Addons for Elementor <= 3.20.4 中的二次 SQL 注入
password-crackingvulnerability-analysisexploitation+3
32个月前
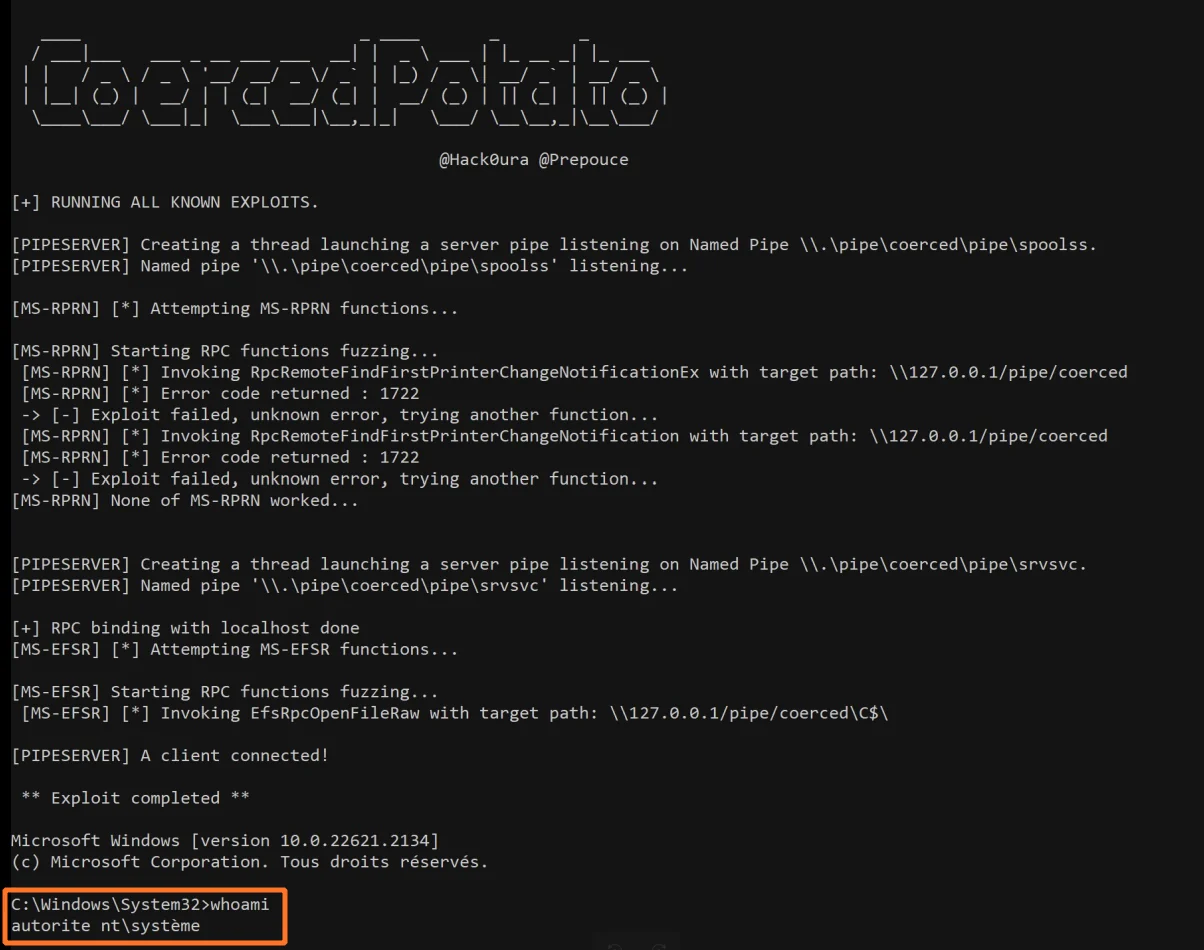
CoercedPotato preview

CoercedPotato

GitHubprepouce/coercedpotato

Windows 本地权限提升工具,通过 MS-RPRN 和 MS-EFSR RPC 强制调用滥用 SeImpersonatePrivilege,以 SYSTEM 权限执行命令。
privilege-escalationexploitationpost-exploitation+3
4012个月前
CVE-2026-67206 preview

CVE-2026-67206

GitHubanirbala98/cve-2026-67206

针对 Wolf CMS <= 0.8.3.1 的 PoC 漏洞利用:通过管理员身份认证,利用 FileManagerController 将任意 PHP 文件写入 /public,并通过 Web Shell 执行命令。
exploitationweb-application-exploitationpost-exploitation+3
12个月前
CVE-2026-8181 preview

CVE-2026-8181

GitHub0xterror/cve-2026-8181

针对 WordPress Burst Statistics 身份验证绕过的漏洞利用 PoC,允许通过精心构造的 Authorization 标头在未经身份验证的情况下冒充管理员。
authentication-authorizationprivilege-escalationvulnerability-analysis+4
2个月前
CVE-2026-47858 preview

CVE-2026-47858

GitHubrealstatus/cve-2026-47858

针对 Spring Tools 实时信息模式中未认证 JMX 远程代码执行漏洞的概念验证利用程序,通过 MLet 远程类加载在易受攻击的 Spring Boot 应用上执行任意命令。
payload-generationvulnerability-analysisexploitation+1
2个月前
PAYLOAD-LISTS preview

PAYLOAD-LISTS

GitHubnu11secur1ty/payload-lists

精心策划的注入载荷集合,用于Web应用安全测试,涵盖SSTI、XXE、XSS、SSRF、SQLi、NoSQLi、LDAP、命令注入等。
payload-generationvulnerability-analysisweb-application-exploitation+3
42个月前
Cybersec preview

Cybersec

GitHubamitr12/cybersec

面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
password-crackingprivilege-escalationreconnaissance+9
92个月前
halo-cve-2026-67919 preview

halo-cve-2026-67919

GitHubk0nnect/halo-cve-2026-67919

halo cms 插件单请求 RCE(通过 URL),PoC + 漏洞利用链
exploitationweb-application-exploitationweb-security+3
12个月前
phantom-grid preview

phantom-grid

GitHubevkir/phantom-grid

免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
payload-generationvulnerability-analysisweb-application-exploitation+7
12个月前
certighost preview

certighost

GitHubl0u7r3/certighost

CVE-2026-54121 的概念验证利用代码,经过改编和编辑,用于在受影响环境中验证该漏洞。
vulnerability-analysisexploitationpenetration-testing
2个月前
CVE-2026-15748 preview

CVE-2026-15748

GitHububaydev/cve-2026-15748

Forminator Forms <= 1.56.1 - 未认证的任意文件上传(通过伪造的上传字段配置)
vulnerability-analysisexploitationweb-application-exploitation+3
2个月前
CVE-2021-42013_821311 preview

CVE-2021-42013_821311

GitHubandreamammano89-maker/cve-2021-42013_821311

在渗透测试期间,利用 Apache HTTP Server CVE-2021-42013 进行路径遍历和基于 CGI 的远程代码执行。
vulnerability-analysisexploitationweb-application-exploitation+1
2个月前
CVE-2026-19501-poc preview

CVE-2026-19501-poc

GitHubtypedefabcd1234ntd/cve-2026-19501-poc

针对 SureForms 中未认证 CSV 公式注入的概念验证,演示了精心构造的表单提交在管理员导出时会触发电子表格公式。

payload-generationvulnerability-analysisexploitation+3
2个月前
上一页1…979899100下一页