#1
 skorpion96/cve-2026-40000
A poc for a vulnerability in ZTE File Manager (zte.com.cn.filer) which allows to read arbitrary files from other apps as the privileges of this file…
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
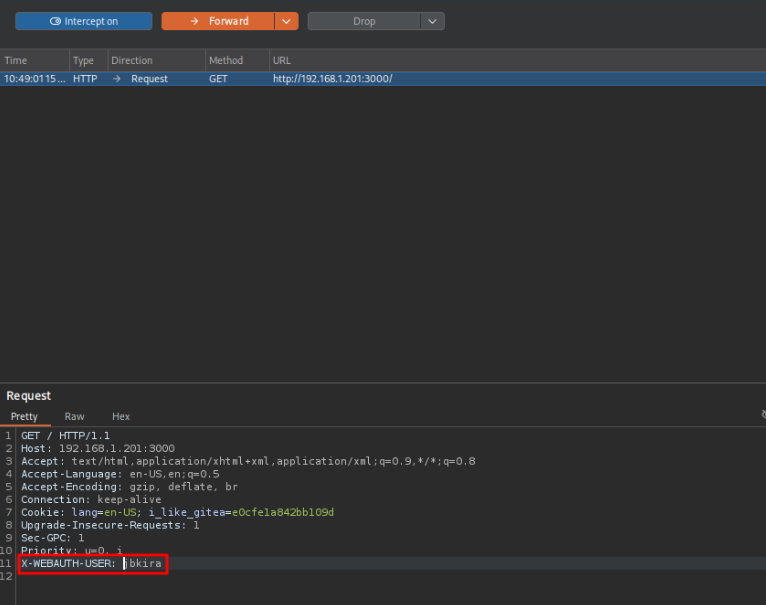 judgedbykira/cve-2026-20896-gitea-authentication-bypass
利用 Gitea 上 CVE-2026-20896 身份认证绕过漏洞的说明与 PoC。能够窃取 Gitea 实例中有效用户的会话令牌。
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 是 Oracle PeopleSoft Enterprise PeopleTools 中的一个严重的未认证本地文件包含(LFI)漏洞。该漏洞允许攻击者在无需任何认证的情况下读取目标服务器上的任意文件。
 0xterror/cve-2023-22047---oracle-peoplesoft-lfi
CVE-2023-22047 是 Oracle PeopleSoft Enterprise PeopleTools 中的一个严重的未认证本地文件包含(LFI)漏洞。此漏洞利用允许攻击者在无需任何认证的情况下读取目标服务器上的任意文件。
 kimdir01/cve-2026-9090-poc
CVE-2026-9090 的 PoC — Casdoor SAML 签名绕过 (CWE-347)。仅用于复现;经由 CERT/CC VU#780781 协调。
 appneta/tcpreplay
以任意速度编辑和重放捕获的网络流量——一套适用于 *NIX 和 Windows 的 pcap 工具。
 alixploit22/cve-2026-6440
寻找一个WordPress漏洞,并在该WordPress漏洞处上传shell
 alixploit22/cvex2shel
CVE-2026-64638 是 2026 年在 WordPress 中发现的一个 Pre-Auth 反射型跨站脚本(XSS)漏洞。该漏洞允许攻击者在无需事先认证的情况下,将恶意 JavaScript 代码注入 WordPress 登录页面(/wp-login.php)。
 alixploit22/cve-2026-53587
用于 CVE-2026-53587 的 Python 概念验证(PoC),提供一条聚焦的漏洞利用路径来复现该漏洞,并支持验证与防御性测试。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔离的 AD/Linux 攻击实验室:通过 Metasploit 利用 CVE-2007-2447,使用 Wazuh SIEM 检测并映射至 MITRE ATT&CK(T1190、T1059)
 amibhai/credential-attacks-toolkit
用于授权安全测试的完整凭据攻击套件 — SSH、FTP、Web登录、暴力破解、字典攻击
 h4zaz/cve-2026-8794
通过 PaperCut NG 中的认证时序侧信道进行用户名枚举
 hunt-benito/bring-your-own-key-cve-2026-73678-unauthenticated-rce-in-mindsdb-cowork
针对 CVE-2026-73678 的 PoC 漏洞利用:通过攻击者提供的 LLM 密钥及无沙箱的 scratchpad 执行,在 MindsDB Cowork 中实现未认证 RCE,以运行操作系统命令。
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 4minx/cve-2026-72898
CVE-2026-72898 PoC:Metabase 未认证 SQL 注入
 mreza-en/cve-2021-21994_poc
通过探测/模糊测试工具验证并利用 VMware ESXi SFCB 身份验证绕过漏洞(CVE-2021-21994),实现未认证的 CIM-XML 枚举。