
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
渗透测试 — 第 99 页 | Kitploit
分类

渗透测试

渗透测试方法论、框架、报告和自动化工具。

Kitploit 推荐

精选工具

10 已选择
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k3小时48分前
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k1天前
nmap preview#3

nmap

GitHubnmap/nmap
13.3k4天前
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1天前
zaproxy preview#5

zaproxy

GitHubzaproxy/zaproxy
15.6k1天前
NetExec preview#6

NetExec

GitHubpennyw0rth/netexec
5.8k21小时23分前
impacket preview#7

impacket

GitHubfortra/impacket
16.0k10小时30分前
ffuf preview#8

ffuf

GitHubffuf/ffuf
16.5k1个月前
amass preview#9

amass

GitHubowasp-amass/amass
15.0k3天前
subfinder preview#10

subfinder

GitHubprojectdiscovery/subfinder
14.2k2天前
最新相关性最受欢迎最近更新
20908 结果
CVE-2021-4034 preview

CVE-2021-4034

GitHubimmersive-labs-sec/cve-2021-4034

CVE-2021-4034 的概念验证漏洞利用程序,这是一个 Polkit 权限提升漏洞,用于在易受攻击的系统上演示本地权限提升。

privilege-escalationexploit-frameworksvulnerability-analysis+2
14年前
cve-2021-41773 preview

cve-2021-41773

GitHubvuongnv3389-sec/cve-2021-41773

# Apache HTTP Server 路径遍历与远程代码执行(CVE-2021-41773)的 Docker 化概念验证 包含构建说明及基于 curl 的利用步骤。
vulnerability-analysisexploitationweb-application-exploitation+2
4年前
CVE-2021-32648 preview

CVE-2021-32648

GitHubimmersive-labs-sec/cve-2021-32648

# OctoberCMS 身份验证绕过(CVE-2021-32648)的概念验证漏洞利用 该工具是 OctoberCMS 身份验证绕过漏洞(CVE-2021-32648)的概念验证漏洞利用代码,用于演示未授权访问,并为安全测试提供可用的 PoC。
authentication-authorizationvulnerability-analysisexploitation+2
124年前
CVE-2026-33439-PoC preview

CVE-2026-33439-PoC

GitHubibonok/cve-2026-33439-poc

OpenAM 预认证 RCE(CVE-2026-33439)的漏洞利用程序,使用 Java 反序列化 gadget 链执行命令,并直接在 HTTP 响应中返回输出。
vulnerability-analysisexploitationweb-application-exploitation+3
26个月前
CVE-2021-4034 preview

CVE-2021-4034

GitHubhrishitjoshi/cve-2021-4034

# PWNKIT - Linux(Polkit)上的本地权限提升漏洞
privilege-escalationvulnerability-analysisexploitation+2
14年前
Polkit-s-Pkexec-CVE-2021-4034 preview

Polkit-s-Pkexec-CVE-2021-4034

GitHubitmarcin2211/polkit-s-pkexec-cve-2021-4034

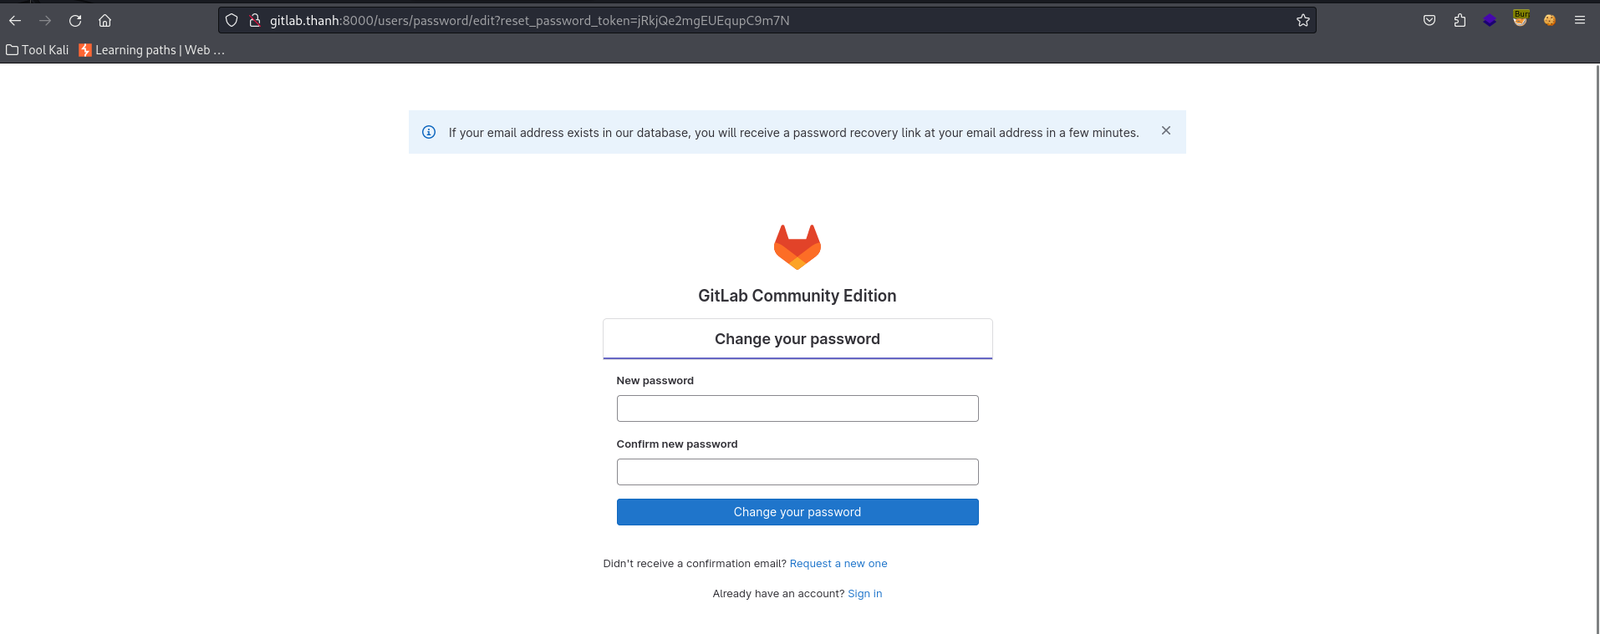
CVE-2021-4034(PwnKit)的概念验证漏洞利用,演示了 Polkit 的 pkexec 中的本地权限提升,包括修补说明。
privilege-escalationexploit-frameworksvulnerability-analysis+3
4年前
CVE-2023-7028 preview

CVE-2023-7028

GitHubthanhlam-attt/cve-2023-7028

CVE-2023-7028 的 GitLab 账户接管漏洞利用程序,演示了通过注入攻击者邮箱接收重置令牌来绕过密码重置。
vulnerability-analysisexploitationweb-application-exploitation+2
22年前
CVE-2026-4406 preview

CVE-2026-4406

GitHubhann1bl3l3ct3r/cve-2026-4406

Gravity Forms 插件(WordPress 版,测试至 2.9.28 版本)存在未认证的反射型跨站脚本(XSS)漏洞,该漏洞通过 `gform_get_config` AJAX 操作中的 `form_ids` 参数触发。
vulnerability-analysisexploitationweb-application-exploitation+2
6个月前
CVE-2021-4034 preview

CVE-2021-4034

GitHubtachote/cve-2021-4034

CVE-2021-4034 的漏洞利用程序,这是一个 Polkit pkexec 权限提升漏洞,允许非特权用户在 Linux 系统上获取 root 权限。
privilege-escalationexploit-frameworksvulnerability-analysis+2
14年前
CVE-2026-4112 preview

CVE-2026-4112

GitHubhann1bl3l3ct3r/cve-2026-4112

SonicWall SMA1000 系列设备中,对 SQL 命令中特殊元素的中和不当(“SQL 注入”)允许具有只读管理员权限的远程已认证攻击者将权限提升为主要管理员。
privilege-escalationvulnerability-analysisexploitation+2
16个月前
CVE-2026-1312 preview

CVE-2026-1312

GitHubsw0rd1ight/cve-2026-1312

复现 CVE-2026-1312,一个 Django SQL 注入漏洞,提供 Docker 化环境和分步 PoC 用于安全测试。
vulnerability-analysisexploitationweb-application-exploitation+2
28个月前
CVE-2026-41551 preview

CVE-2026-41551

GitHubselecthch/cve-2026-41551

针对 CVE-2026-41551 的概念验证漏洞利用,该漏洞是 Siemens ROS# file_server 中的路径遍历漏洞,演示了通过构造的 package:// 请求进行远程文件读取。
reconnaissancevulnerability-analysisexploitation+3
12个月前
CVE-2026-24061-NSE preview

CVE-2026-24061-NSE

GitHubhd0x01/cve-2026-24061-nse

该脚本执行完整的Telnet协商,精确镜像真实telnet -a客户端会话的字节序列。
vulnerability-scannersexploitationnetwork-security+2
7个月前
CVE-2026-42141-xibo-ssrf preview

CVE-2026-42141-xibo-ssrf

GitHubh4zaz/cve-2026-42141-xibo-ssrf

# Xibo CMS 中通过 uploadUrl 端点实现 SSRF 的概念验证 演示通过 uploadUrl 端点对 Xibo CMS 进行 SSRF 攻击,展示经身份验证的服务器端请求伪造,可访问内部资源。
vulnerability-analysisexploitationweb-application-exploitation+2
6个月前
CVE-2025-60500 preview

CVE-2025-60500

GitHubh4zaz/cve-2025-60500

# 关于学校管理系统 7.1 的漏洞利用(认证远程代码执行)
vulnerability-analysisexploitationweb-application-exploitation+2
1年前
CVE-2026-25232-PoC preview

CVE-2026-25232-PoC

GitHubh1sok444/cve-2026-25232-poc

CVE-2026-25232 的概念验证,这是 Gogs 中存在的一个权限提升漏洞。
privilege-escalationvulnerability-analysisexploitation+2
16个月前
CVE-2021-43798-poc preview

CVE-2021-43798-poc

GitHubrnsss/cve-2021-43798-poc

Grafana 8.x 任意文件读取漏洞(CVE-2021-43798)的概念验证利用工具,可通过构造的 URL 获取敏感文件。
vulnerability-analysisexploitationinformation-gathering+2
4年前
CVE-2026-21962-Oracle-HTTP-Server-WebLogic-Proxy-Plug-in-Critical- preview

CVE-2026-21962-Oracle-HTTP-Server-WebLogic-Proxy-Plug-in-Critical-

GitHubgeorge0papasotiriou/cve-2026-21962-oracle-http-server-weblogic-proxy-plug-in-critical-

Oracle Fusion Middleware Oracle HTTP Server / WebLogic Server Proxy Plug-in 存在一个易于利用、无需身份验证、可通过网络访问的漏洞,允许通过 HTTP 进行入侵。受影响的支持版本包括…


vulnerability-analysisexploitationweb-application-exploitation+3
38个月前
上一页1…9899100下一页