
 #1
用于开发、执行和管理渗透测试的集成平台。
Kitploit 推荐
 yaldobaoth/cve-2015-1578-poc-metasploit
这是一个针对CVE-2015-1578的概念验证型Metasploit模块漏洞利用,该漏洞是Windows上Achat 0.150 beta7中的一个缓冲区溢出漏洞。通过精心构造的UDP数据包,漏洞利用可实现远程代码执行。
 blueisbeautiful/cve-2018-19323
针对CVE-2018-19323 - GIGABYTE GDrv权限提升漏洞的漏洞利用框架,支持多架构和框架集成
 gmh5225/aggressor-aggregator
一个辅助脚本,用于将 Aggressor 和 BOF 仓库整合为单个 CNA 文件,供 Cobalt Strike 使用。
 ilk-toolkit/ilk-toolkit
一个工具包,可自动安装和配置所有必需的工具,将您的日常使用的Linux发行版转变为渗透测试机器。
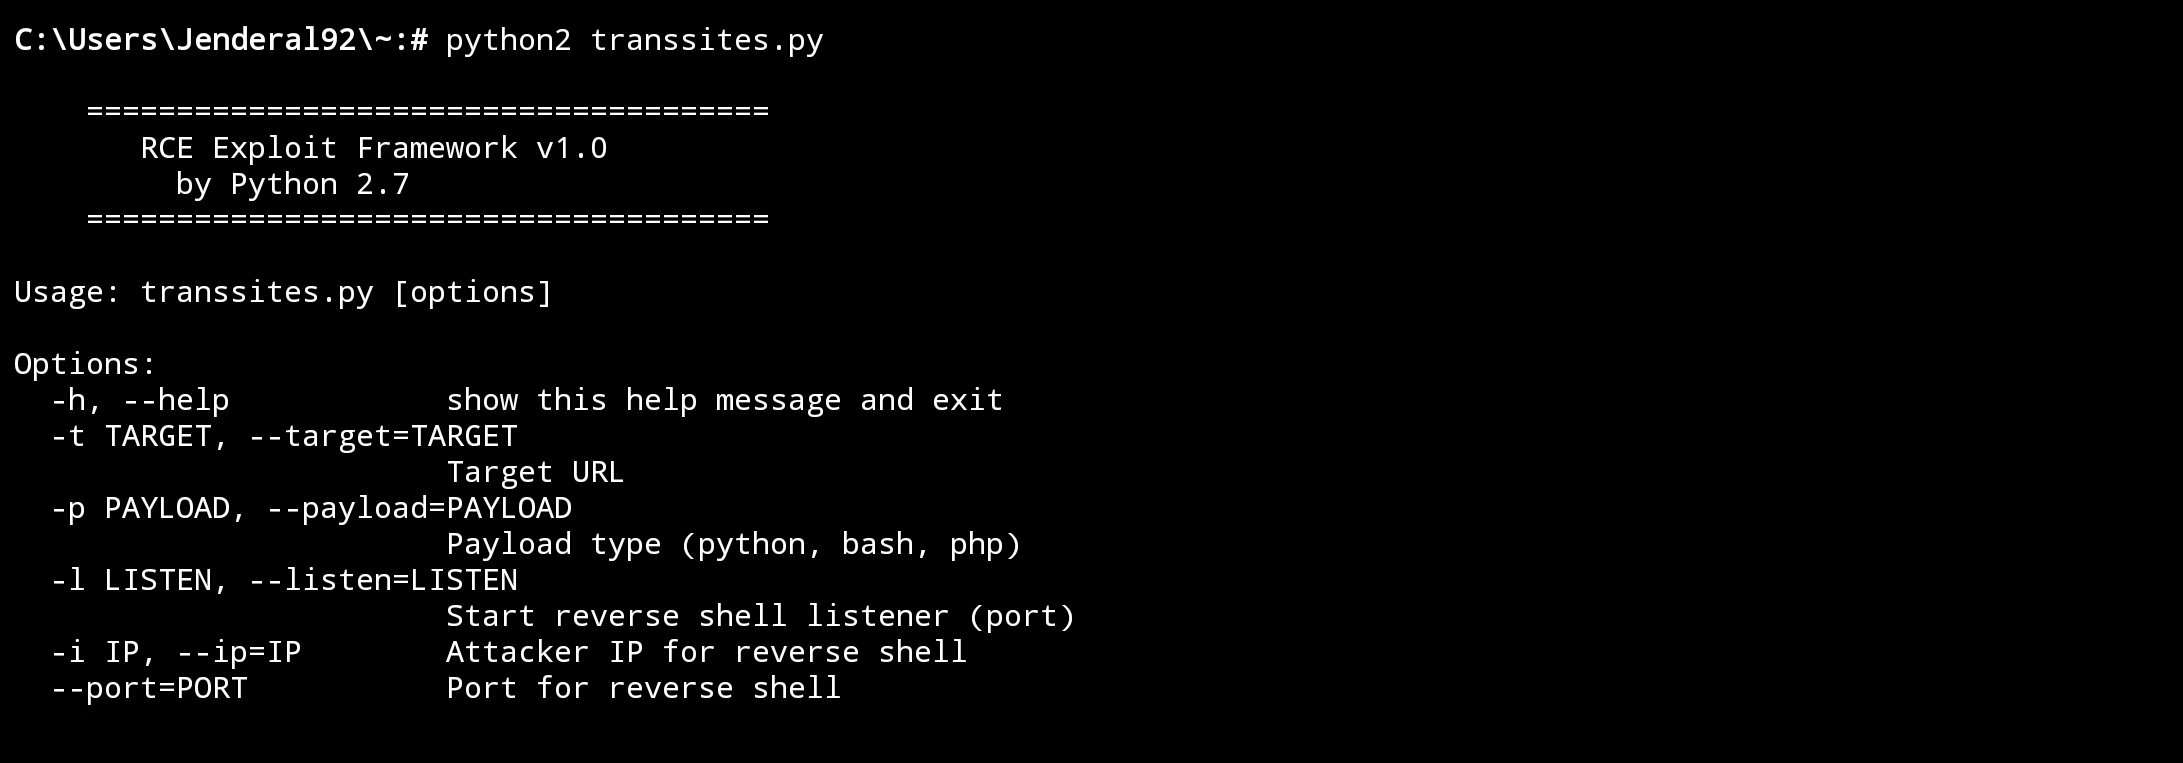 jenderal92/rce-exploit-framework
该框架旨在帮助渗透测试人员或开发人员理解远程代码执行(RCE)漏洞利用的机制。
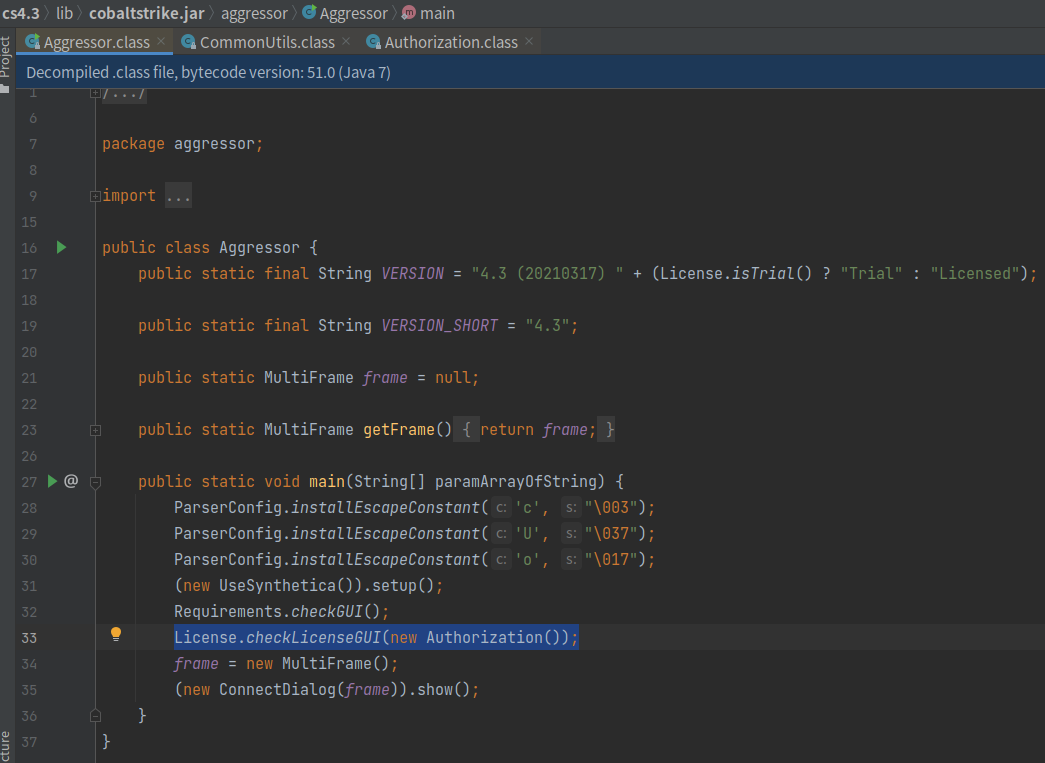 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC(LdapNightmare) 集成到 Metasploit
 cgv-dev/metasploit-module-tfm
用 Ruby 编写的模块,旨在利用 CVE-2023-2728 和 CVE-2024-3177 漏洞,这两个漏洞均与 Kubernetes 集群中的 Secret 挂载策略相关,并通过自定义 Metasploit 模块实现。属于网络安全硕士毕业设计项目的一部分。
 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。
 cro-thehacker/v1ew-s0urce
基于 Python 的渗透测试框架和侦察工具包,提供端口扫描、信息收集和网络扫描模块,用于安全评估。
 rapid7/metasploit-javapayload
已废弃的 Metasploit Java payload 库,提供使用 Maven 构建的 Java 和 Android Meterpreter 代理。已合并至 metasploit-payloads。
 n1nj4sec/pupy
Pupy 是一个开源、跨平台(Windows、Linux、OSX、Android)的 C2 与后渗透框架,使用 Python 和 C 编写。
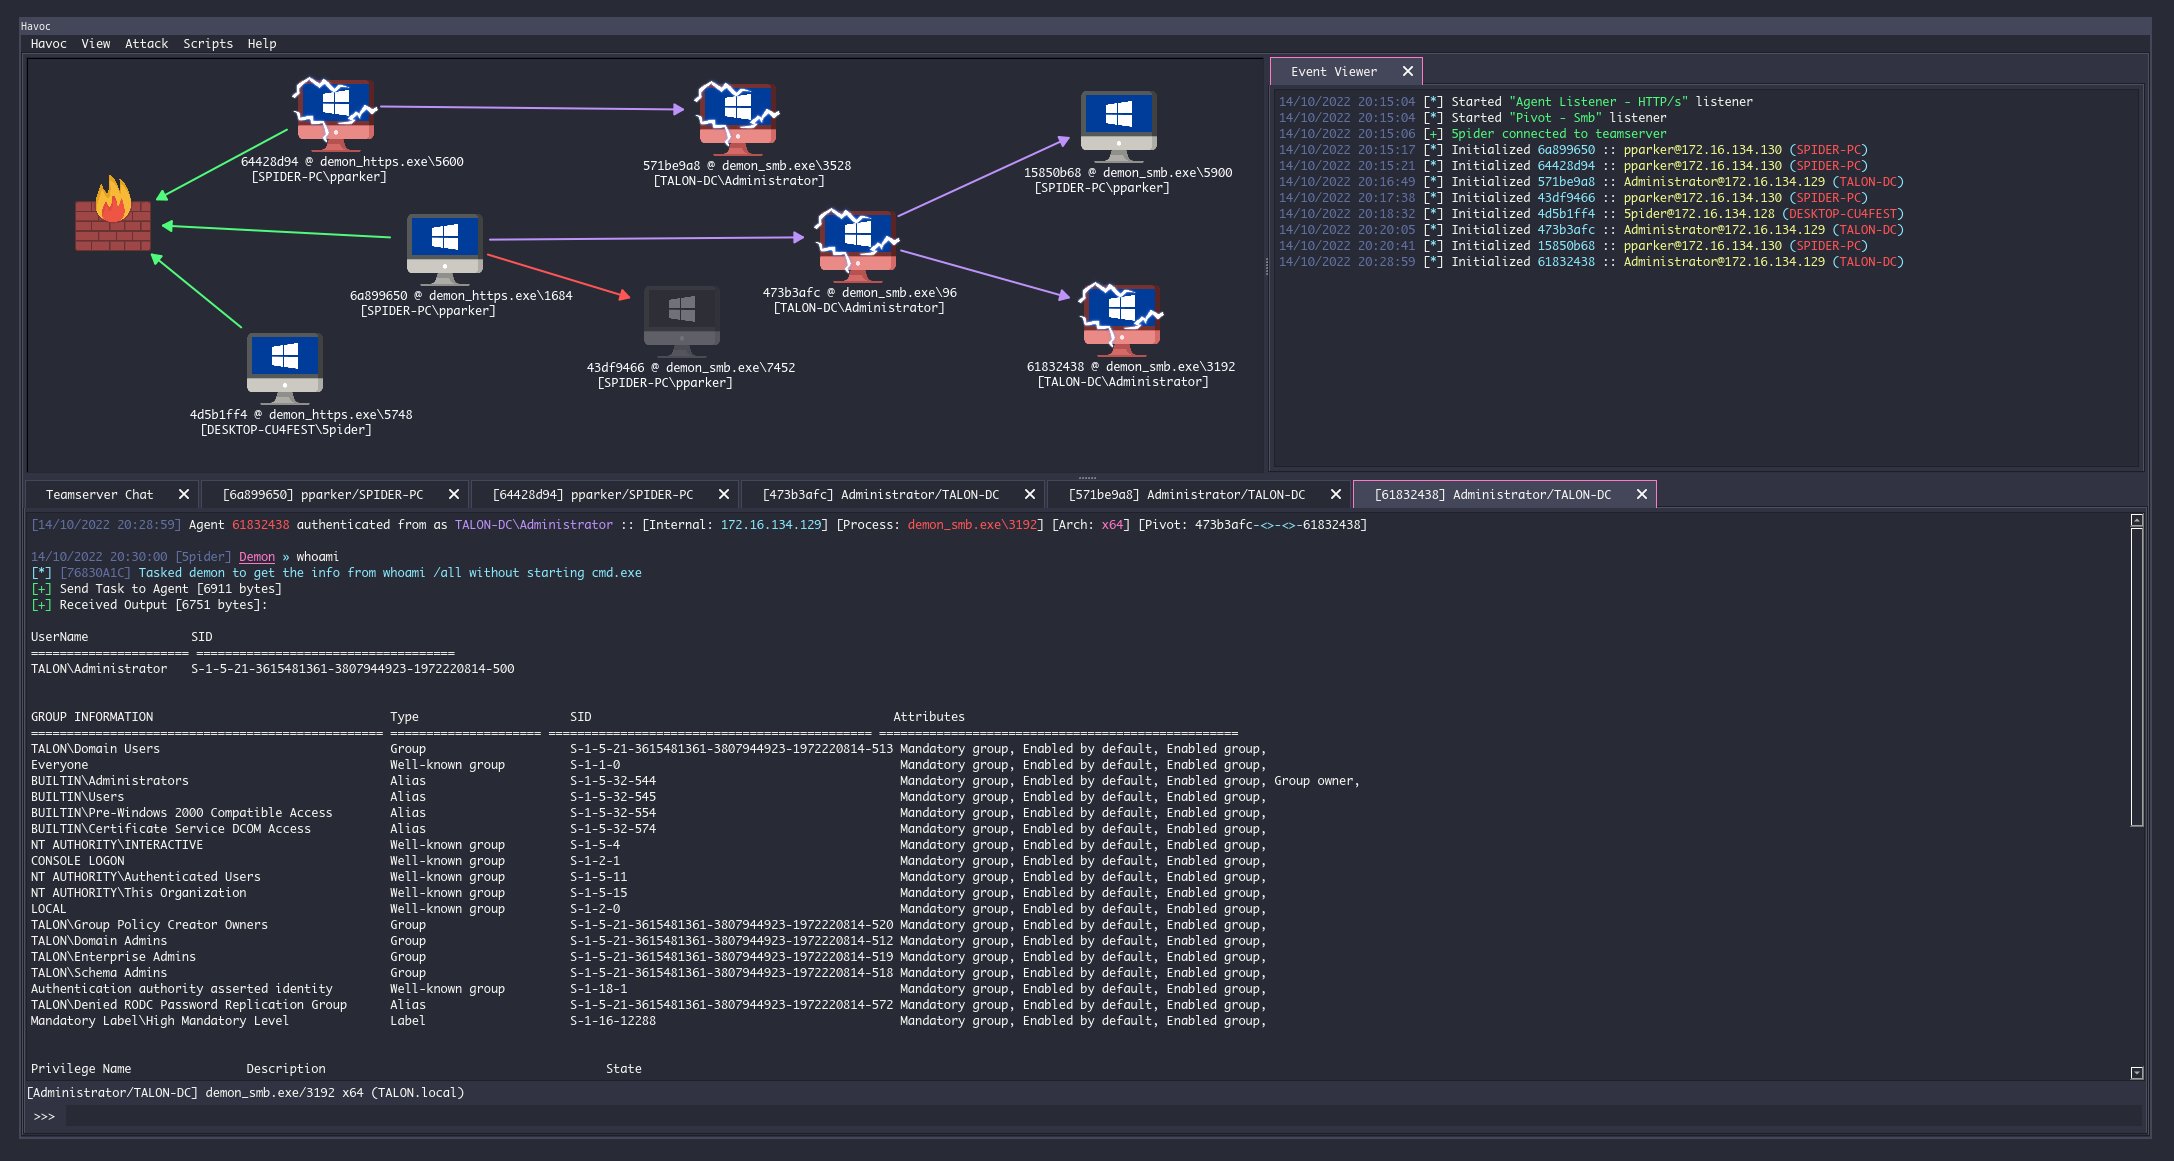 havocframework/havoc
Havoc Framework
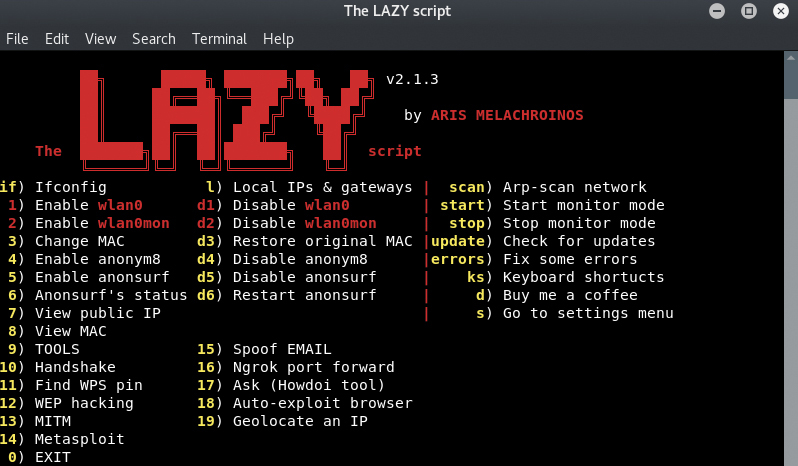 arismelachroinos/lscript
LAZY 脚本将使您的生活更轻松,当然也更快。
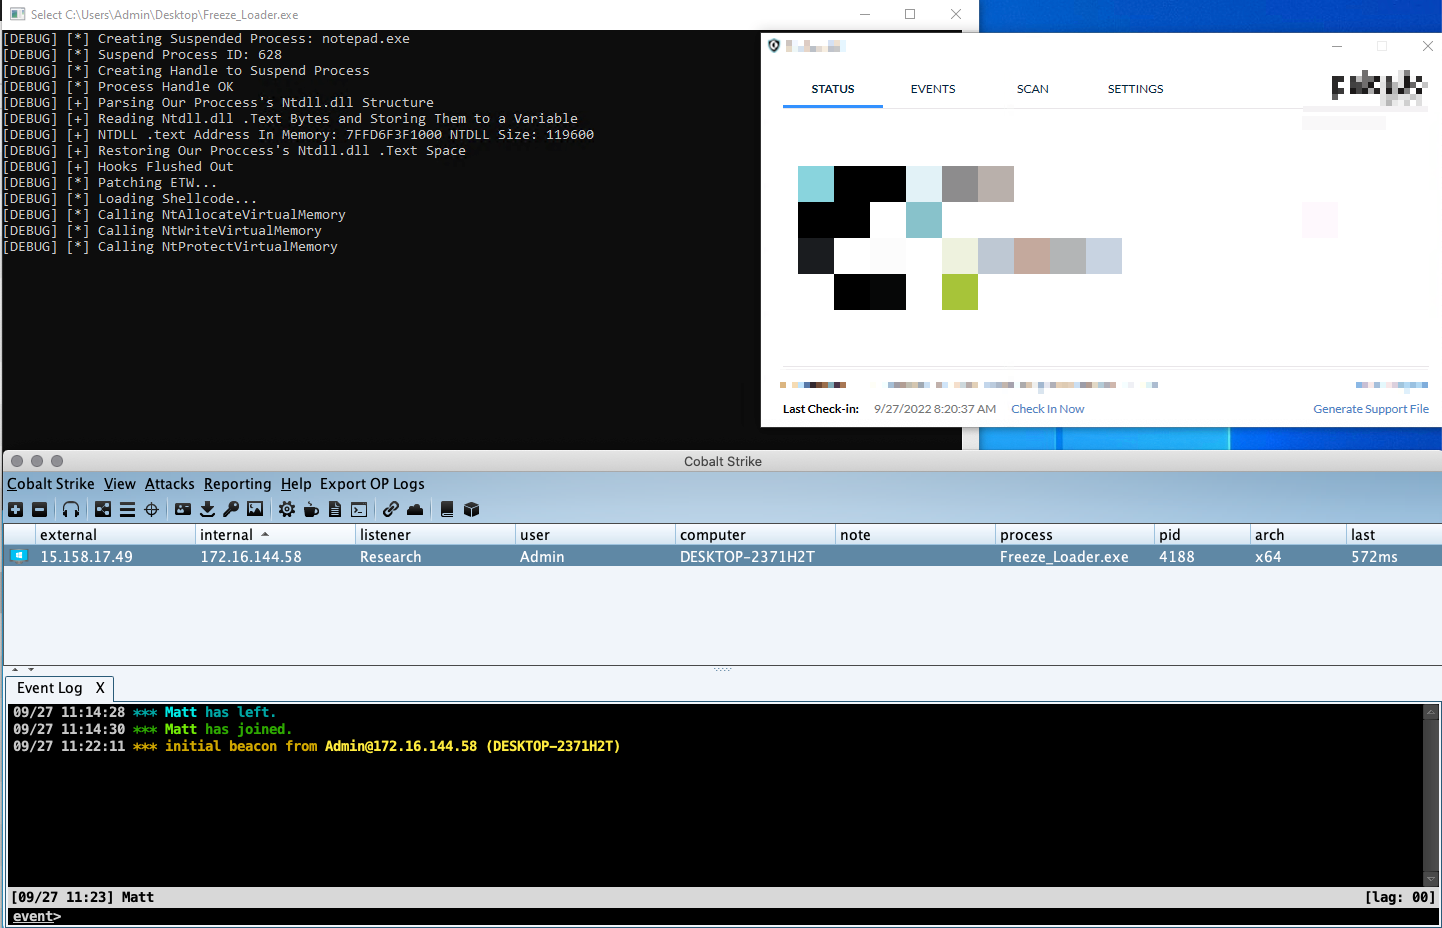 optiv/freeze
Freeze 是一款利用挂起进程、直接系统调用和替代执行方法来绕过 EDR 的载荷工具包。
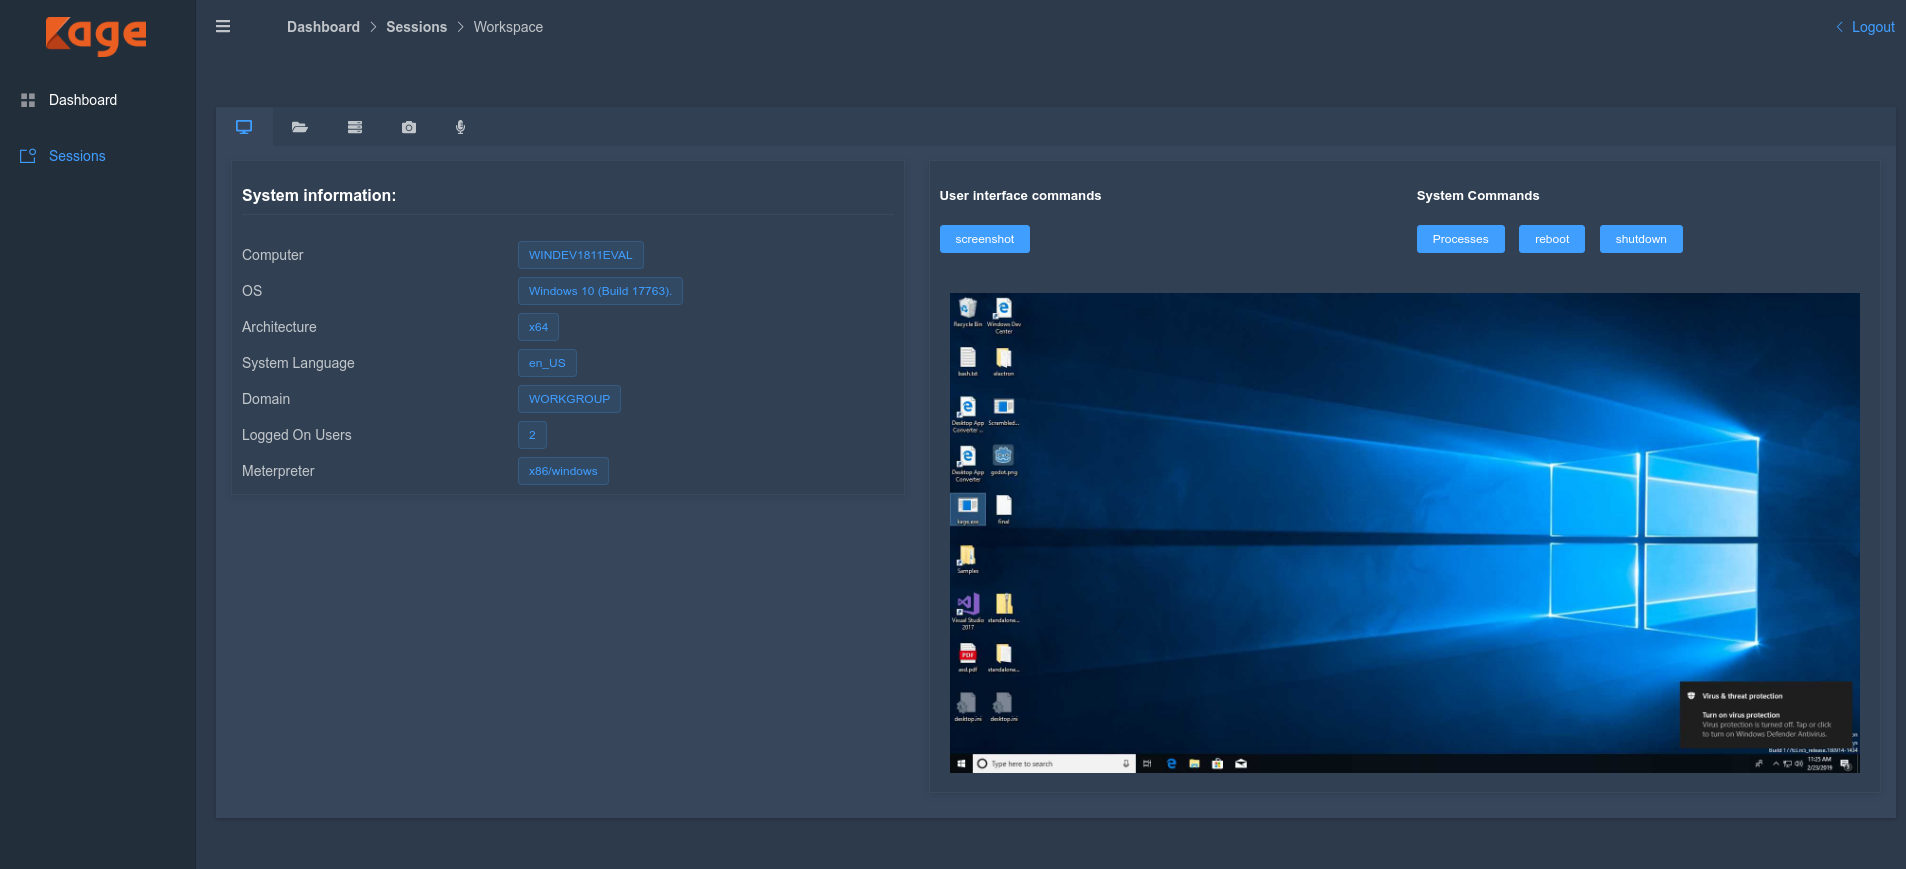 zerx0r/kage
Kage 是用于 Metasploit Meterpreter 和会话处理程序的图形用户界面。
 mttaggart/offensivenotion
Notion 作为进攻性作战的平台








