#1
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 jas502n/burpsuite-plugin
BurpSuite 插件(渗透测试人员)
 mythicc2profiles/httpx
可配置、社区驱动的 HTTP C2 配置文件
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 cogensec/gideon
用于威胁情报、漏洞研究、IOC分析和红队行动的自主安全运营代理。支持双模式操作,具有模块化技能,用于CVE研究、后渗透、载荷生成和AI驱动的防御分析。
 owasp/redteamtoolkit
基于 WASM 的安全工具包,适用于 Web 优先范式
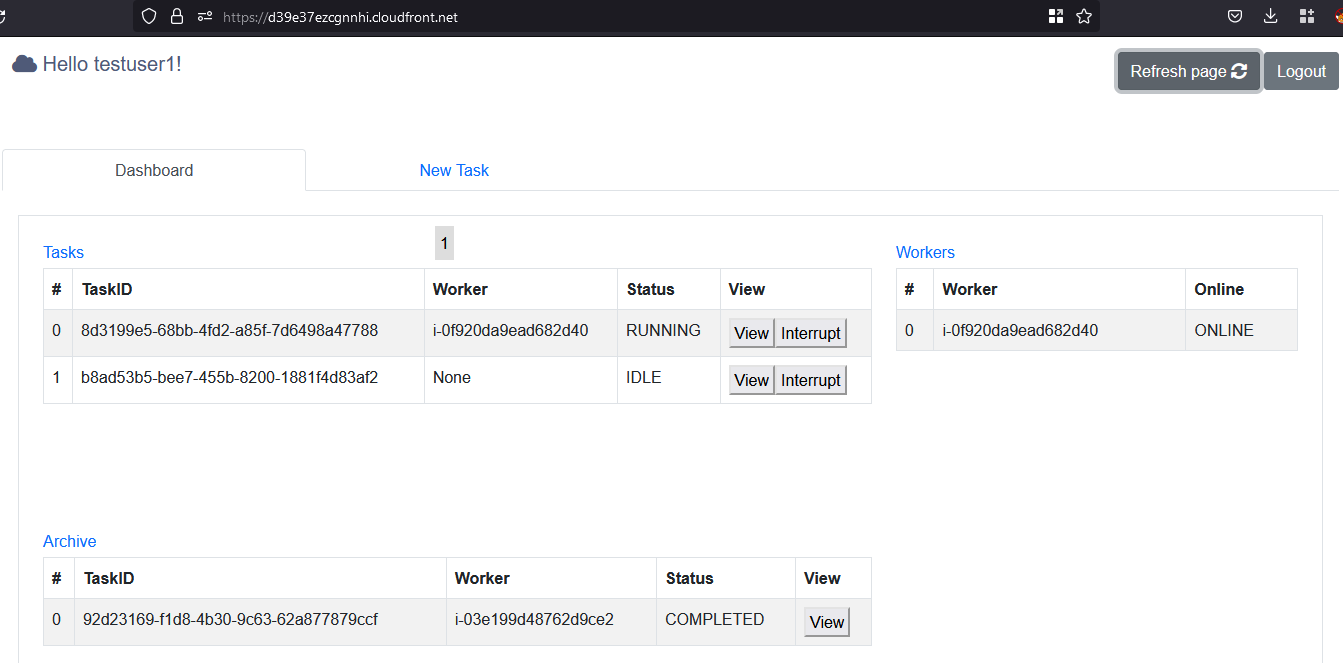 nccgroup/cowcloud
用于分发侦察和漏洞扫描工作负载的无服务器 AWS 解决方案。通过 Web UI 提交任务;EC2 worker 执行使用 Nmap 等工具的自定义 Python 脚本。
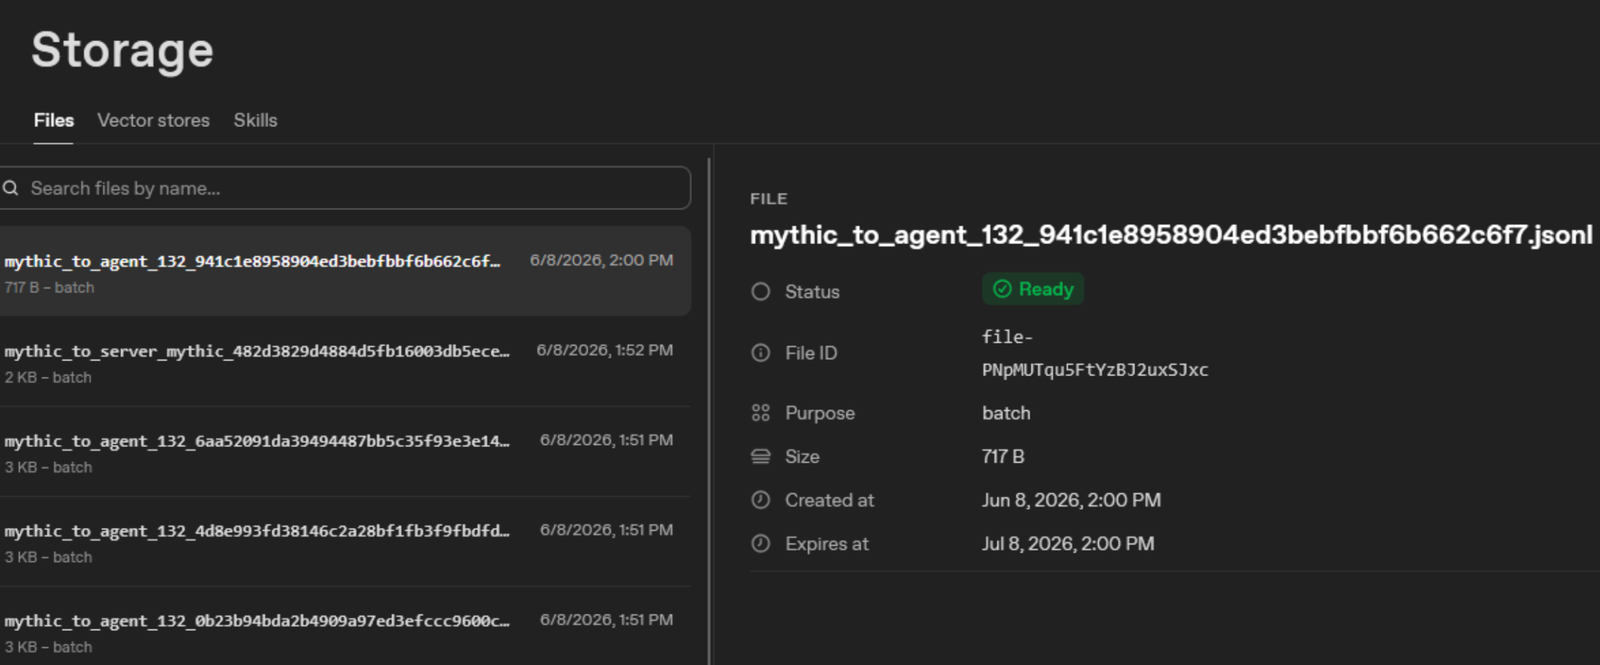 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
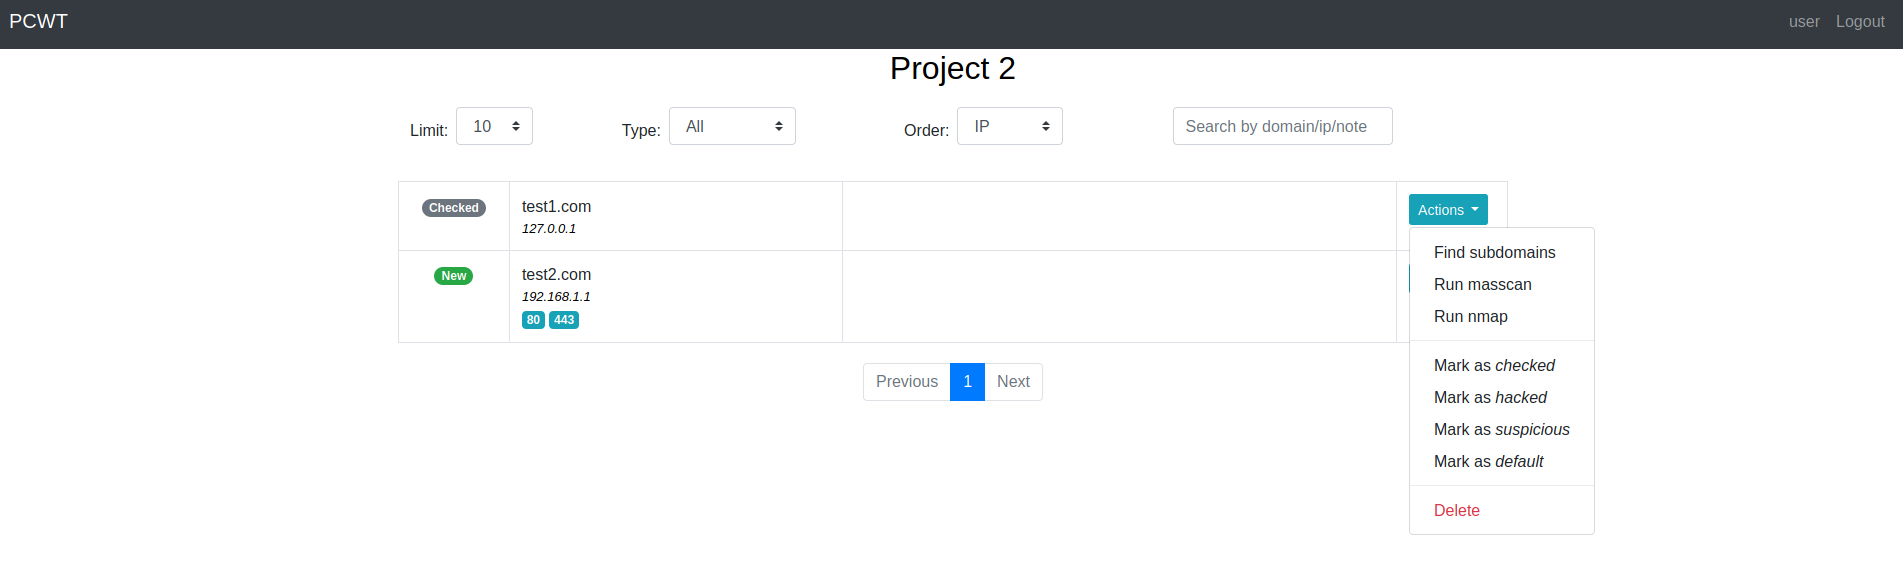 ascr0b/pcwt
基于Web的项目管理界面,用于渗透测试和漏洞赏金工作流,自动化端口扫描(使用Nmap/Masscan)和子域名枚举(通过Amass和Findomain)。
 vonahisec/pentesting_scripts
此仓库包含了一系列对从事渗透测试项目的顾问可能有用的工具列表。
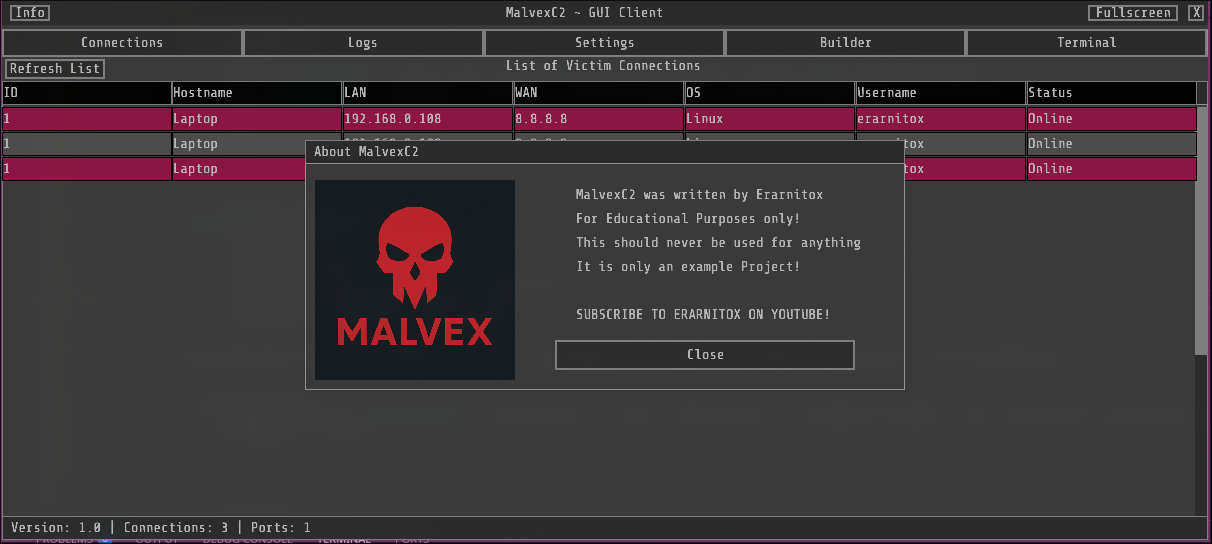 erarnitox/malvexc2
一个使用现代C++编写的简单C2框架
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 riswandans/litesploit
用于渗透测试工具的库和解释器
 noptrix/nullscan
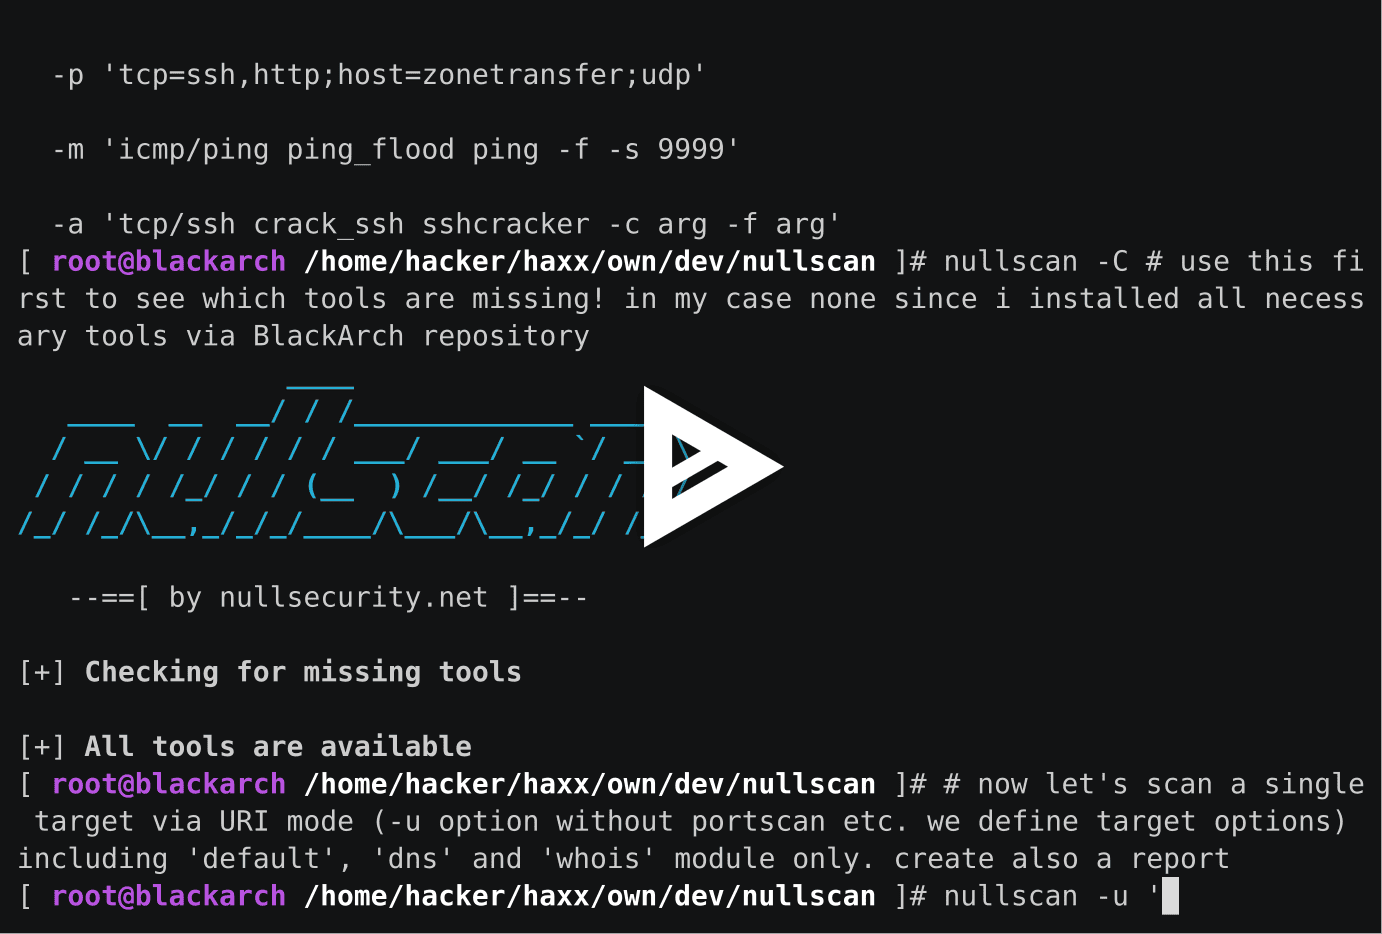
一个模块化框架,用于串联和自动化安全测试。