#1
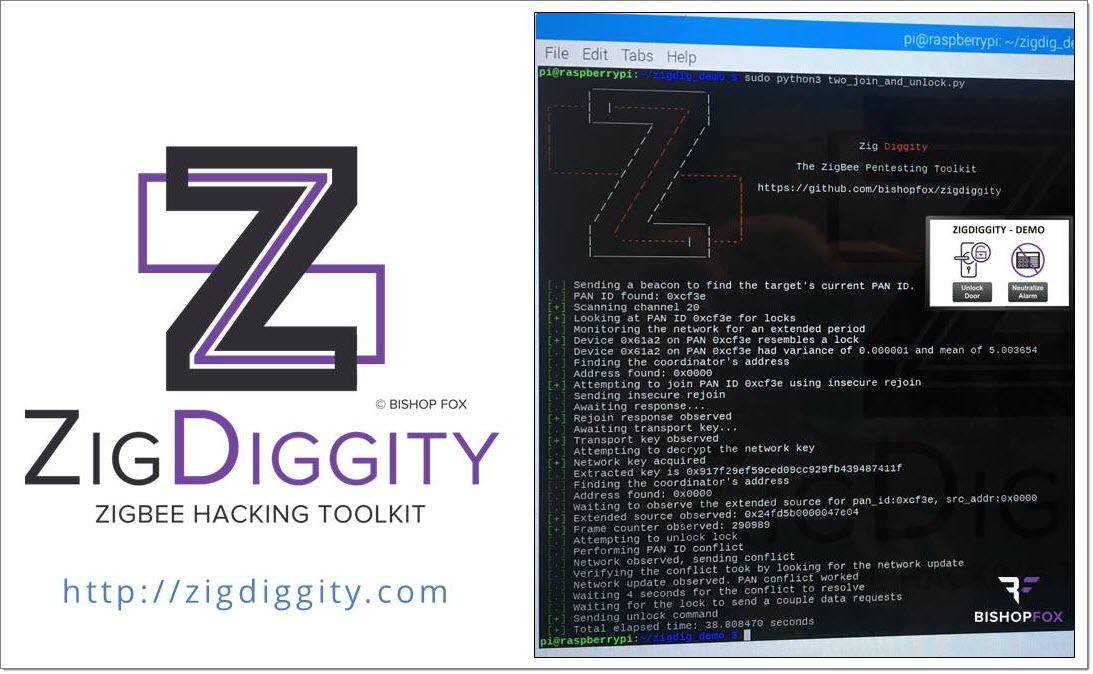
 bishopfox/zigdiggity
ZigBee 黑客工具包,由 Bishop Fox 开发
 0xm3r/cgpwn
一个轻量级虚拟机,适用于硬件破解、逆向工程(模糊测试、符号执行、漏洞利用等)以及战争游戏任务。
 jack-new-project/zeebsploit
模块化渗透测试漏洞利用框架,具备自动化有效载荷生成、侦察模块和后渗透利用能力。
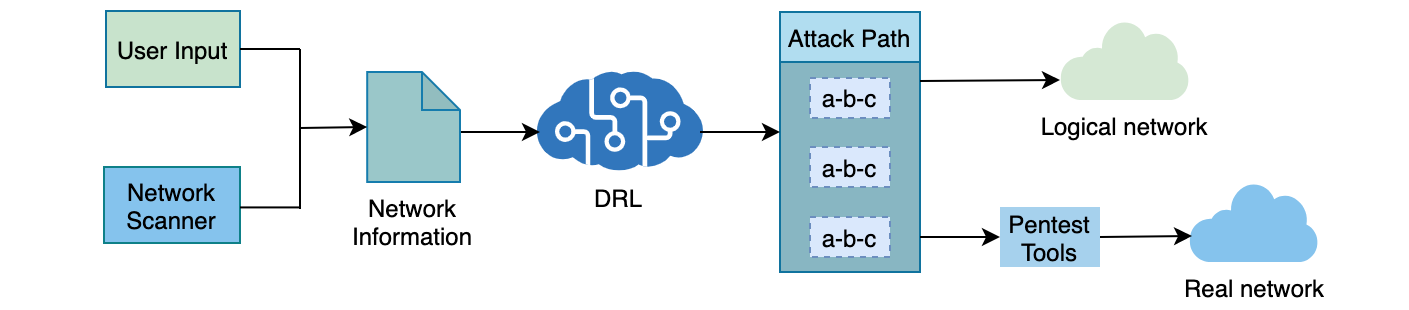 crond-jaist/autopentest-drl
AutoPentest-DRL:基于深度强化学习的自动化渗透测试
 shinthink/blitzstrike
MCP 服务器,封装三层渗透测试方法论:攻击面侦察、源到汇静态分析,以及带升级链的实时发现验证。
 und3rf10w/external_c2_framework
用于与 Cobalt Strike 的 External C2 规范配合使用的 Python API
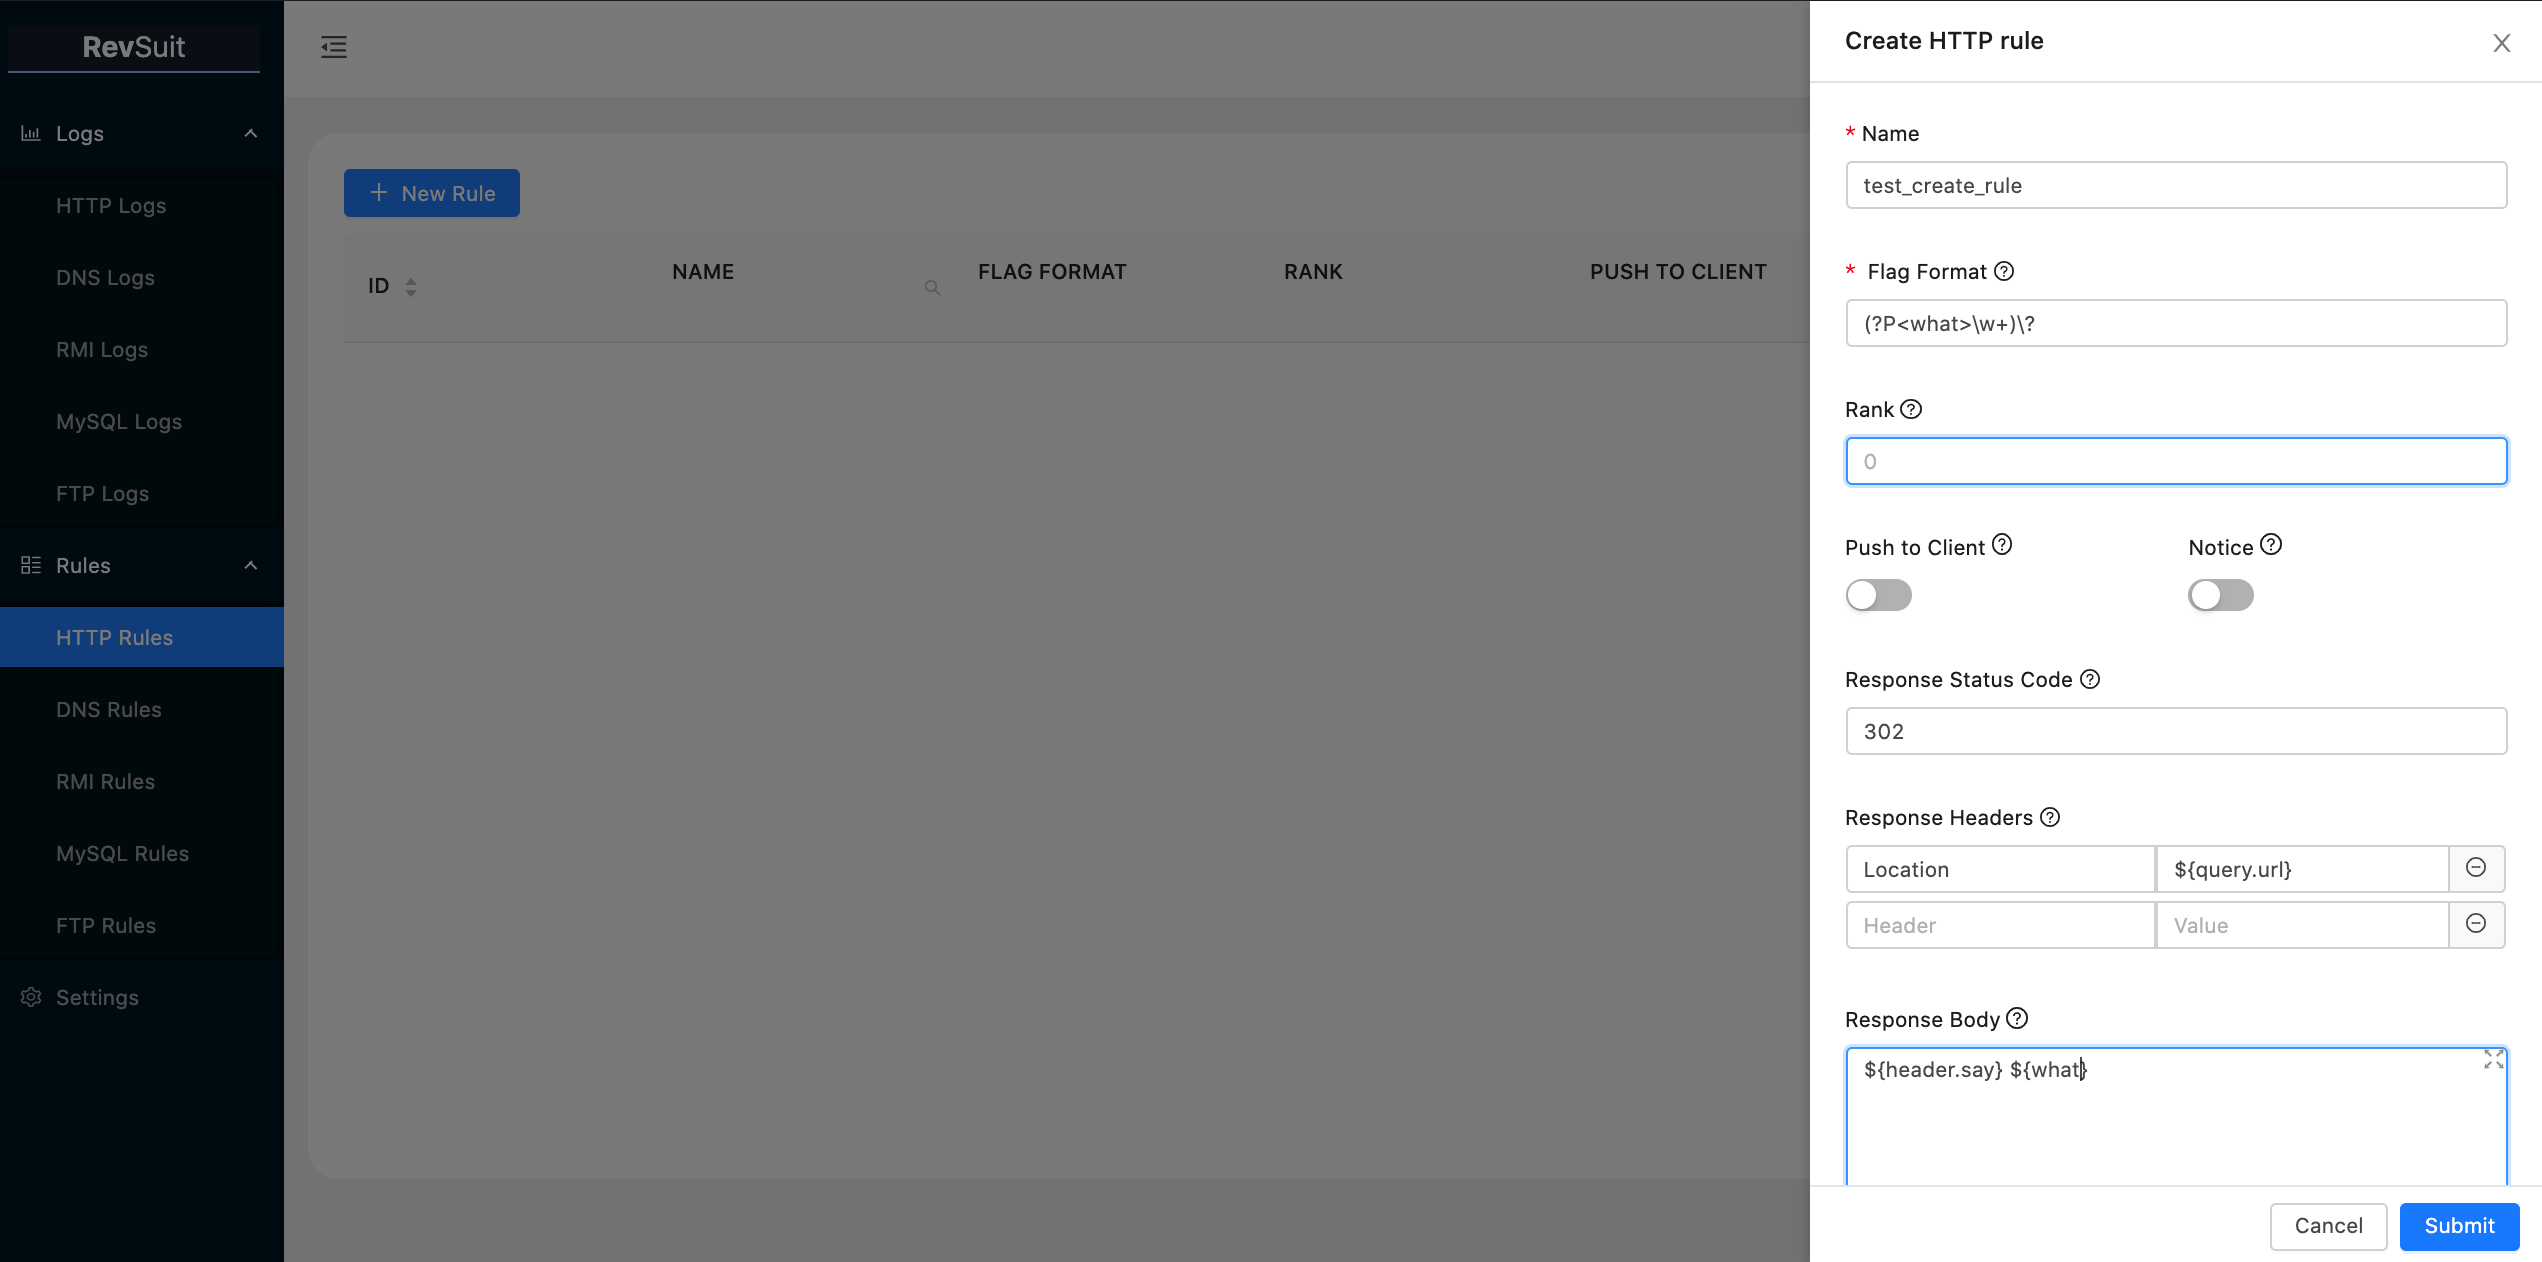 li4n0/revsuit
RevSuit 是一个灵活而强大的反向连接平台,专为在渗透测试中接收来自目标主机的连接而设计。
 enkomio/alanframework
一个 C2 后渗透框架
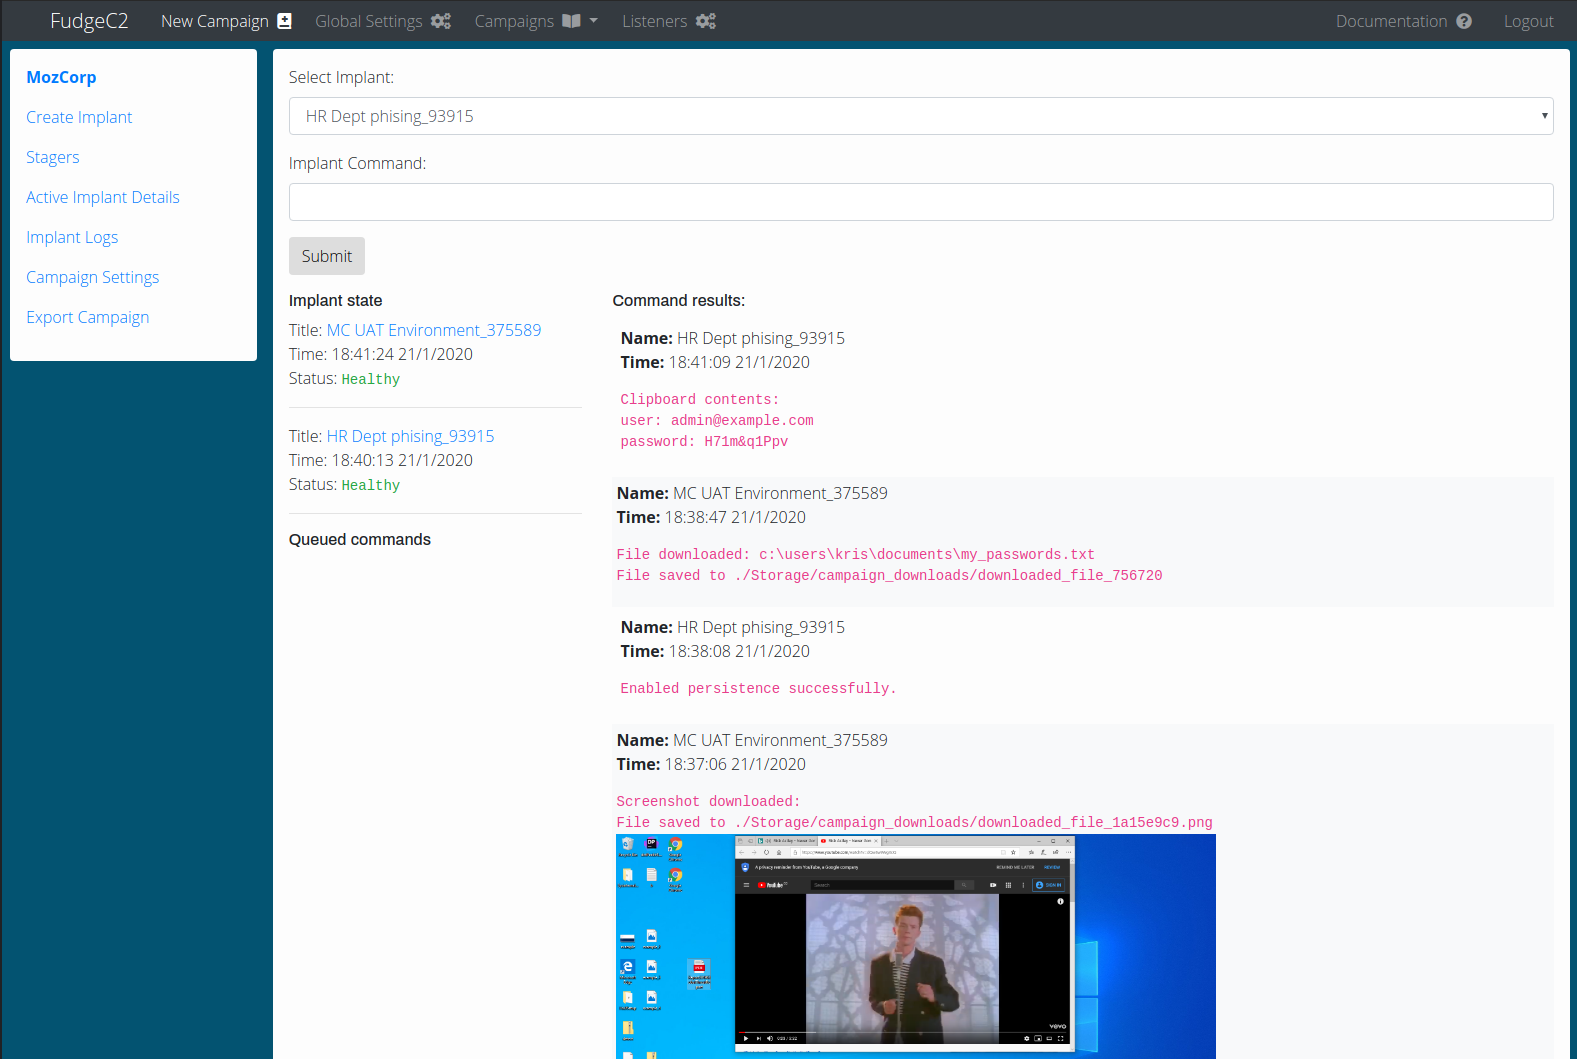 ziconius/fudgec2
FudgeC2 - 一个为团队协作和后期渗透活动设计的命令与控制框架。
 catsploit/catsploit
一个自动化渗透测试工具,使用网络攻击技术评分(CATS)来选择并通过Metasploit、Nmap和OpenVAS集成执行最优攻击场景。
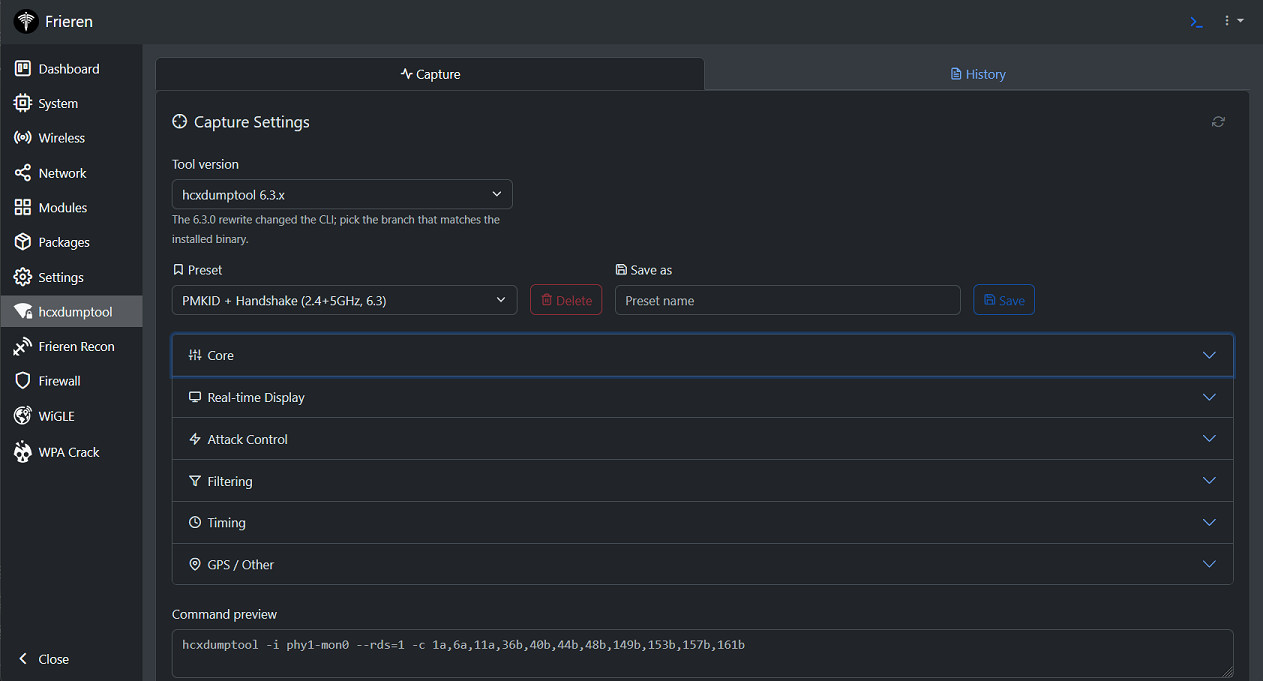 xchwarze/frieren
Frieren 是一个专为路由器和单板计算机(SBC)设计的微框架。该框架旨在轻量、高效,并易于集成到各种硬件项目中。
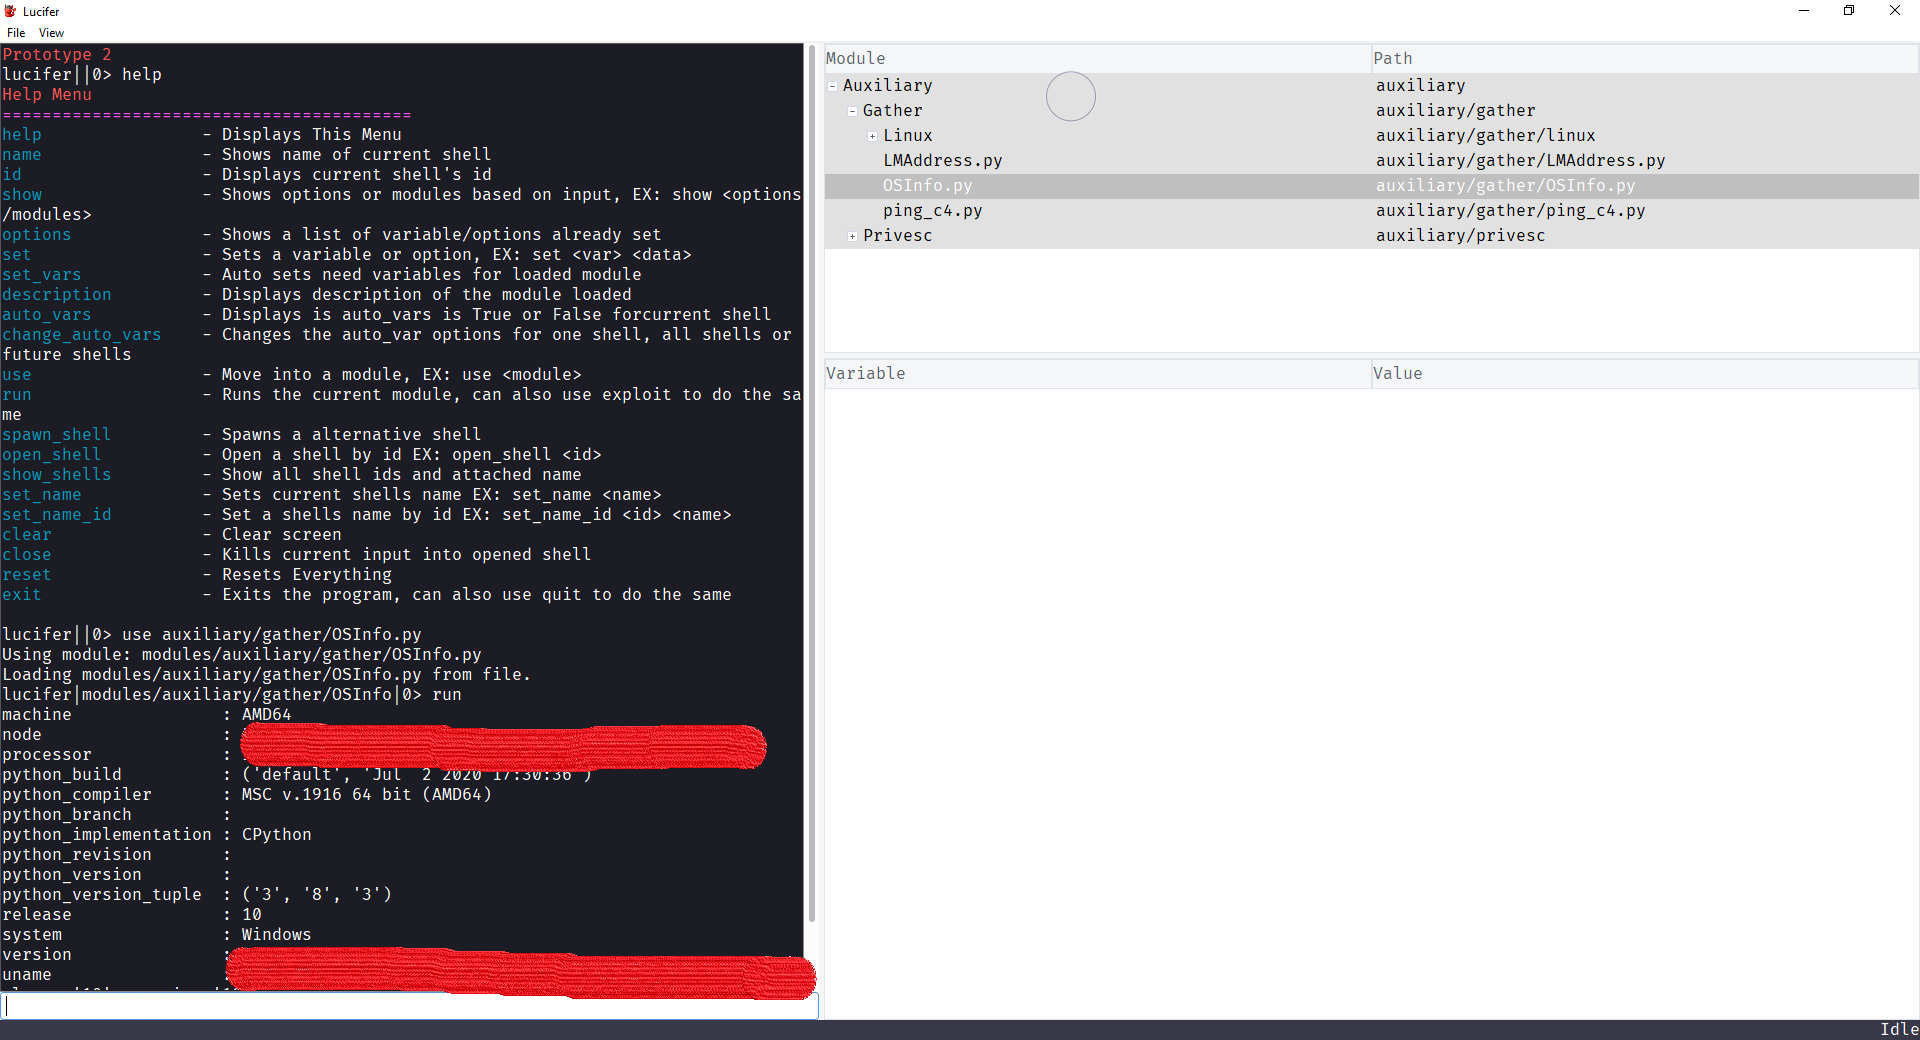 skiller9090/lucifer
一款强大的渗透测试工具,用于自动化执行本地权限提升、枚举、数据外泄等渗透任务... 使用或构建自动化模块以加速你的网络安全工作。
 fraunhofer-aisec/gallia
可扩展的汽车UDS接口渗透测试框架,支持可重复扫描、诊断故障码读取,并通过模块化插件架构实现后处理。
 nccgroup/autopwn
指定目标并针对它们运行工具集
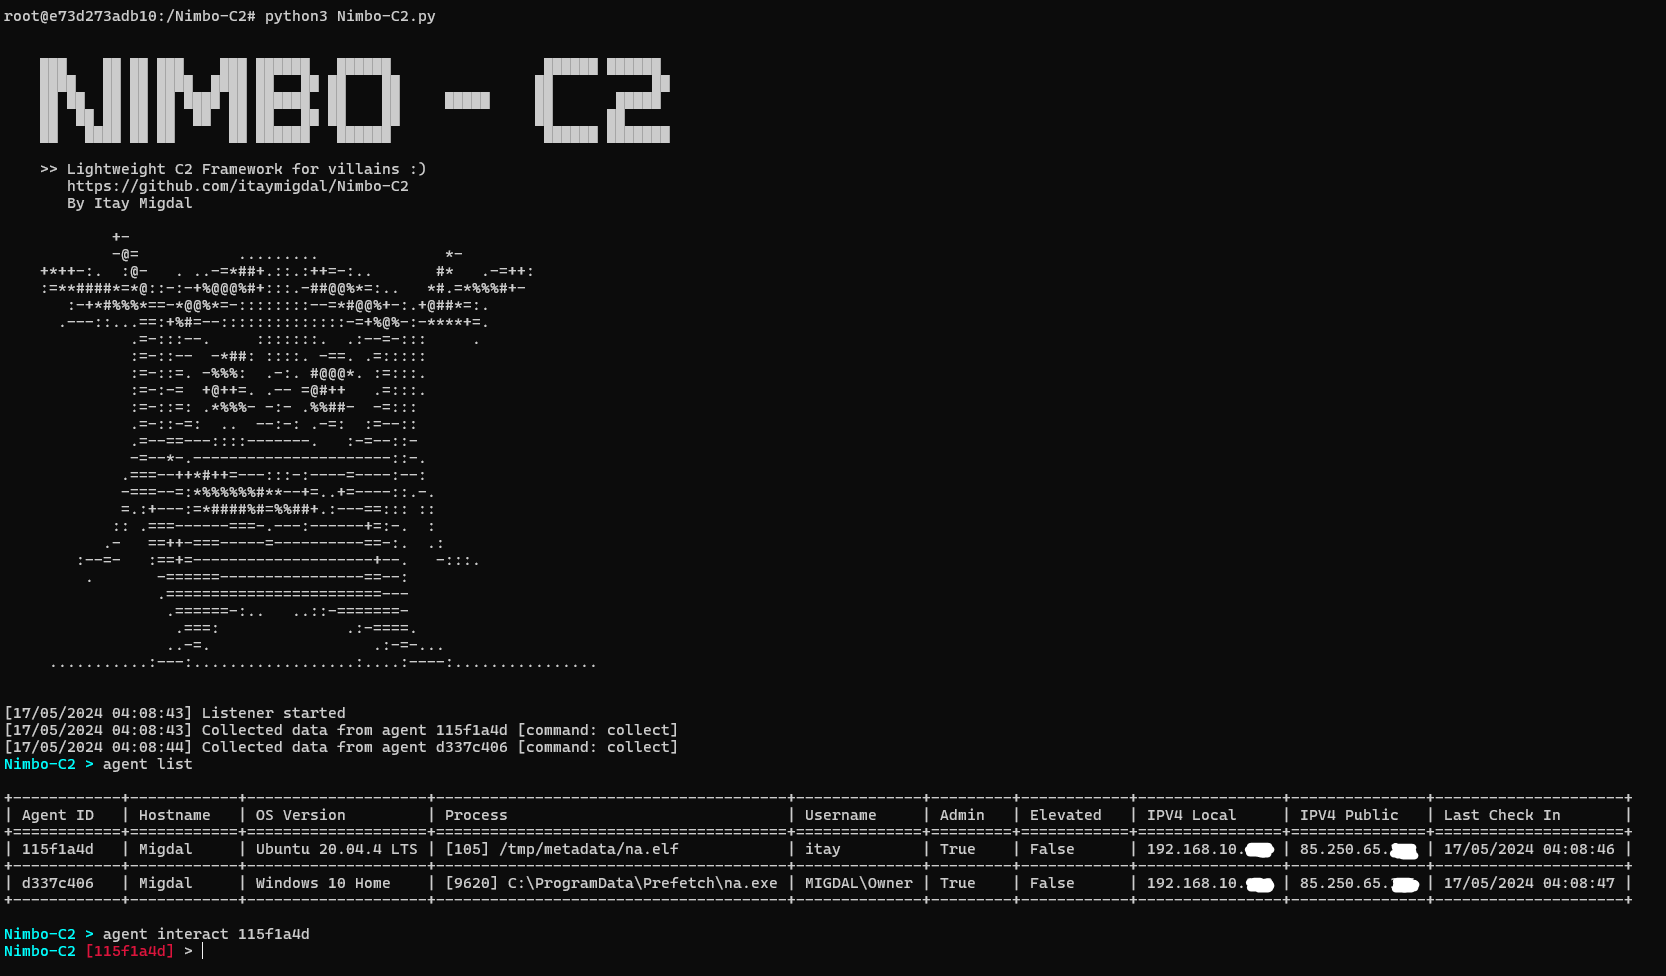 itaymigdal/nimbo-c2
Nimbo-C2 是又一个(简单且轻量级的)C2 框架
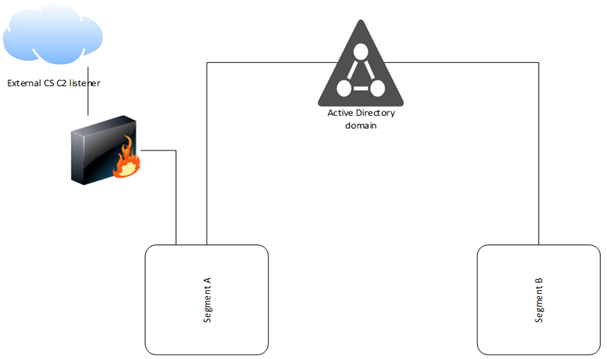 fox-it/ldapfragger
C2工具通过LDAP用户属性路由Cobalt Strike信标数据,用于在分段网络中进行隐蔽的命令与控制。