
 #1

 acheong08/cve-2025-55182-poc
真实的 CVE-2025-55182 检测与利用。不要废话的 LLMs。
 ckkok/spring4shell-poc
用于Spring4Shell (CVE-2022-22965)的概念验证漏洞利用程序,通过构造的HTTP请求向运行在Apache Tomcat上的有漏洞的Spring Boot应用程序部署JSP webshell。
 0dayninja/cve-2021-3560
Polkit D-Bus 认证绕过漏洞利用
 0xcan1337/cve-2025-47812-poc
针对Wing FTP Server RCE(CVE-2025-47812)的简单利用工具,用于运行命令并获取反弹shell。仅限教育用途。
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228(Log4Shell)概念验证
 ianxtianxt/discuz-ml-rce
影响系统及版本:Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
影响 FUXA 基于 Web 的过程可视化(SCADA/HMI/Dashboard)软件的 CVE-2023-33831 的描述与利用。
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC 漏洞利用
 abbarhissarh/follinaxploit
一个基于命令行的 Python 工具,用于利用 MSDT(Microsoft 支持诊断工具)中的零日漏洞,该漏洞也被称为“Follina”CVE-2022-30190。
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL 代码注入 (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 winrar 漏洞利用生成器并获得反向 shell
 immunityinc/log4j-jndiserver
该项目将帮助测试Log4j CVE-2021-44228漏洞。
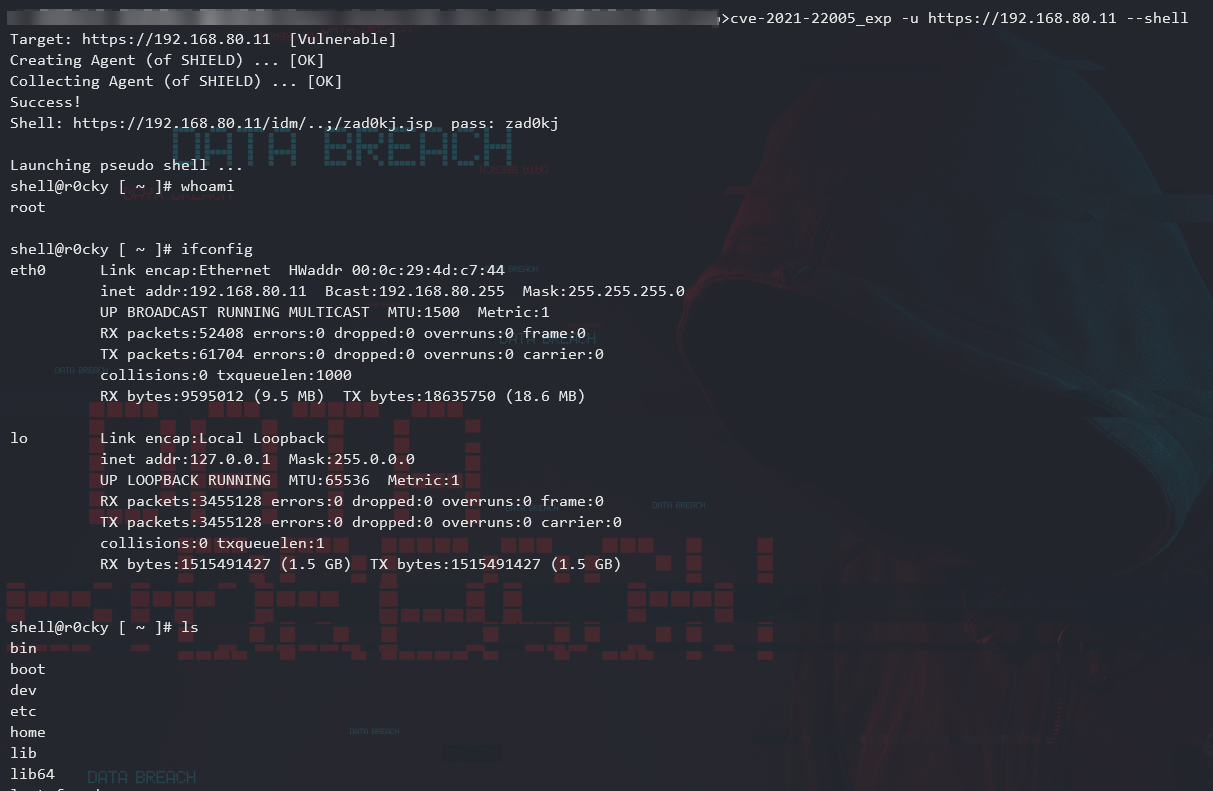 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server 文件上传导致远程代码执行(RCE)
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
针对Nexus Repository Manager中CVE-2019-5475的漏洞利用载荷,通过精心构造的Yum能力配置实现远程代码执行。
 aslitsecurity/zimbra-cve-2022-30333
Zimbra unrar 漏洞。现在已有公开的POC,是时候发布我们自己的POC了。
 exploit-io/cve-2021-41349
CVE-2021-41349 的漏洞利用工具,可生成 HTML 表单,向 Microsoft Exchange 服务器投递 XSS 载荷,从而执行任意 JavaScript。









