
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC for CVE-2026-66066 in Ruby on Rails
 boxhg/cve-2019-0604
详解 k8gege的SharePoint RCE exploit cve-2019-0604-exp.py的代码,动手制作自己的payload
 incredibleindishell/certi-bhai
AD CS 利用相关内容放在这里
 al1ex/cve-2021-2109
CVE-2021-2109 && 通过 JNDI 实现 WebLogic Server 远程代码执行
 synacktiv/exim-cve-2019-15846
用于利用 CVE-2019-15846 的 PoC 材料
 jpeanut/imagetragick-cve-2016-3714-rshell
Proof-of-concept exploit scripts for CVE-2016-3714 (ImageTragick) using MVG/SVG files to deliver reverse shells via bash, nc, and PHP for ethical…
 cybersecurity91/redforge
浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR Shell 上传
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360、Password Manager Pro 和 Access Manager Plus 未认证远程代码执行漏洞 PoC 漏洞利用程序
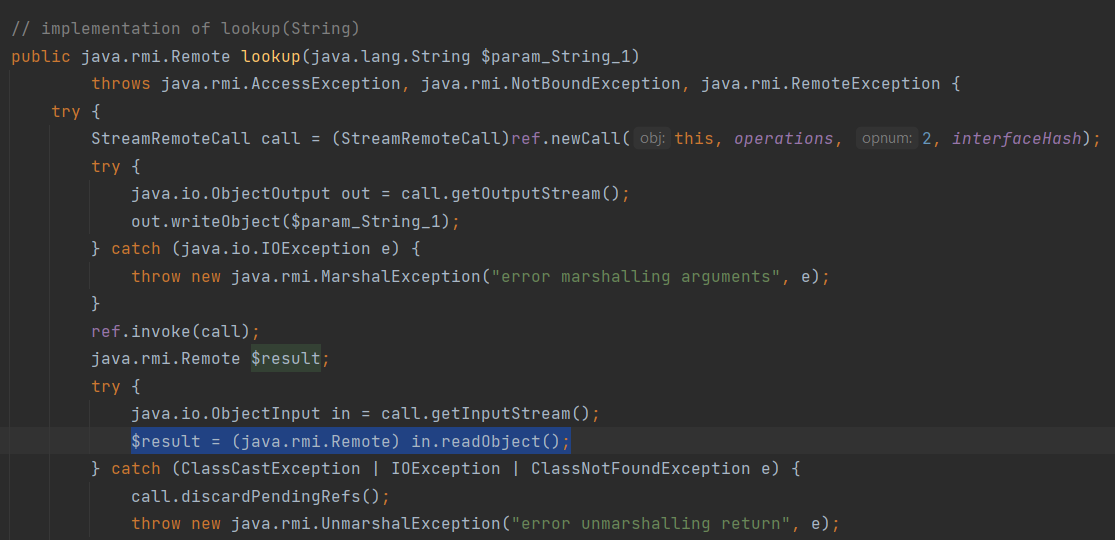 hakivvi/ermir
恶意RMI注册表通过list/lookup/bind方法利用不安全的Java反序列化。生成并传递Ysoserial gadgets以在易受攻击的客户端上触发远程代码执行。
 01rabbit/pakuri-thon
PAKURI-THON 是一个支持渗透测试人员使用多种渗透测试工具和 C4 服务器(命令与控制及聊天与通信服务器)的工具。PAKURI-THON 可以通过直观的网页操作和向聊天机器人发送命令来执行大部分操作。
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
CLI 封装工具,用于简化 MSFvenom 的有效载荷创建过程,支持配置文件管理、自动生成监听器,以及为渗透测试工作流提供有序的输出组织。
 chrisjd20/cve-2017-9805.py
针对 CVE-2017-9805 Apache Struts 的改进型漏洞利用代码
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Windows TCP/IP 协议栈中的一个严重 RCE 漏洞(CVE-2025-26686)使敏感内存处于未锁定状态,远程攻击者可借此劫持系统。该漏洞可通过网络利用,存在系统被完全入侵的风险。请立即修补。
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638









