
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

密码破解

用于从哈希、加密源或通过暴力/字典攻击恢复密码的工具。

Kitploit 推荐

精选工具

10 已选择
hashcat preview#1

hashcat

GitHubhashcat/hashcat
26.5k12小时44分前
john preview#2

john

GitHubopenwall/john
13.5k8天前
thc-hydra preview#3

thc-hydra

GitHubvanhauser-thc/thc-hydra
12.1k4天前
kerbrute preview#5

kerbrute

GitHubropnop/kerbrute
3.4k6年前
Responder preview#6

Responder

GitHublgandx/responder
6.5k5个月前
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8k1天前
impacket preview#8

impacket

GitHubfortra/impacket
16.0k1天前
mimikatz preview#9

mimikatz

GitHubgentilkiwi/mimikatz
21.8k20天前
LaZagne preview#10

LaZagne

GitHubalessandroz/lazagne
11.0k1年前
username-anarchy preview#11

username-anarchy

GitHuburbanadventurer/username-anarchy
1.4k2年前
最新相关性最受欢迎最近更新
628 结果
Penetration-Test preview

Penetration-Test

GitHubjeevananand1202/penetration-test

针对 `IP`(Ubuntu 虚拟机)的完整渗透测试报告。攻击链:目录枚举 → 备份文件发现 → 密码破解 → CMS 文件上传 → 反弹 Shell → 内核权限提升(Dirty Pipe,CVE-2022-0847)。

password-crackingprivilege-escalationreconnaissance+6
7个月前
Estudo-de-Caso-CVE-2024-21413 preview

Estudo-de-Caso-CVE-2024-21413

GitHubpedro-lucas-melo/estudo-de-caso-cve-2024-21413

CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。

password-crackingvulnerability-analysisexploitation+6
7个月前
lab-SMB-responder-CVE-2024-21413 preview

lab-SMB-responder-CVE-2024-21413

GitHubsallocinavalcante/lab-smb-responder-cve-2024-21413

为漏洞 CVE-2024-214113(MONIKER LINK)创建的渗透测试实验室。

password-crackingvulnerability-analysisexploitation+5
9个月前
CVE-2024-21413-Moniker-Link-Writeup preview

CVE-2024-21413-Moniker-Link-Writeup

GitHubsecurenetexpert/cve-2024-21413-moniker-link-writeup

# CVE-2024-21413(Moniker Link 漏洞)技术分析

password-crackingvulnerability-analysisexploitation+3
9个月前
HTB-Facts-Writeup preview

HTB-Facts-Writeup

GitHubkarimelsheikh1/htb-facts-writeup

HackTheBox Facts 机器解密文章——CVE-2025-2304、MinIO S3 枚举、SSH 密钥破解以及 facter 权限提升。

password-crackingprivilege-escalationreconnaissance+7
6个月前
Audit-BlackBox-Web-to-Root preview

Audit-BlackBox-Web-to-Root

GitHubfbm31/audit-blackbox-web-to-root

Drupal 7服务器的黑盒安全审计。演示完整的杀伤链:SQL注入(CVE-2014-3704)➔ 远程代码执行 ➔ 反向shell ➔ 提权至Root(SUID)。此仓库包含详细的技术报告、漏洞利用证明(PoC)以及保护基础设施的修复措施。
password-crackingprivilege-escalationreconnaissance+8
10个月前
CVE-2026-52614 preview

CVE-2026-52614

GitHubchinesespeople/cve-2026-52614

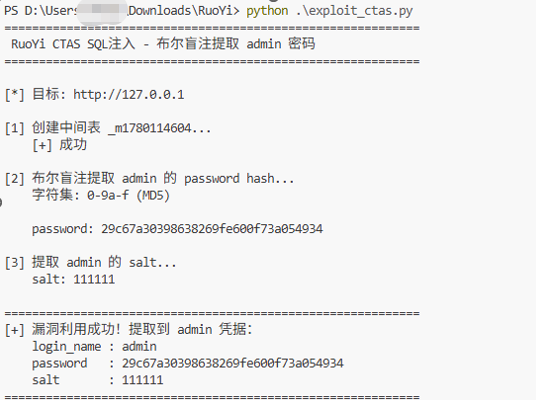
Ruoyi v4.8.3 后台存在 SQL 注入漏洞

password-crackingvulnerability-analysisexploitation+2
4个月前
cve-2026-39031-lansweeper-lsrunase2-lsencrypt2 preview

cve-2026-39031-lansweeper-lsrunase2-lsencrypt2

GitHubuser6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2

CVE-2026-39031 — 针对Lansweeper lsrunase 2.0 / lsencrypt 2.0 的离线明文密码恢复,利用硬编码的 RC4 密钥。包含 PoC + 技术建议。

password-crackingvulnerability-analysisexploitation+4
5个月前
rConfig_rce preview

rConfig_rce

GitHubcspanias/rconfig_rce

rConfig 的组合 PoC:SQL 注入 (CVE-2020-10220) 与命令注入 (CVE-2020-10879)

password-crackingvulnerability-analysisexploitation+4
1年前
CVE-2019-9053 preview

CVE-2019-9053

GitHubkalidas-7/cve-2019-9053

未经身份验证的基于时间的盲SQL注入漏洞利用,针对CMS Made Simple <= 2.2.9。提取管理员凭据,并可选择使用字典破解密码哈希。
password-crackingvulnerability-analysisexploitation+3
1年前
Seecret.it preview

Seecret.it

GitLabseecret.it/seecret.it

Seecret.it 是一个通过加密的一次性链接安全共享敏感信息的服务。非常适合传输密码、文件或机密消息而从不暴露它们。简单、快速,专为隐私而设计。

password-crackingencryption-decryption-toolsweb-security+3
11个月前
CVE-2008-6970 preview

CVE-2008-6970

GitHubkyomahooin/cve-2008-6970

盲SQL注入暴力破解。

password-crackingvulnerability-analysisexploitation+1
8年前
Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815- preview

Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815-

GitHubnitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-

CVE-2024-44815

embedded-systems-securitypassword-crackingreconnaissance+5
2年前
CVE-2026-33829-Writeup preview

CVE-2026-33829-Writeup

GitHubrahultb-sec/cve-2026-33829-writeup

漏洞案例研究:CVE-2026-33829 (Windows 截图工具 NTLM 强制)

password-crackingvulnerability-analysisexploitation+3
6个月前
CVE-2025-24071 preview

CVE-2025-24071

GitHubf4dee-backup/cve-2025-24071

CVE-2025-24071 的漏洞利用脚本,通过解压特制的 ZIP/RAR 文件,利用 .library-ms 文件处理机制,从 Windows 系统中泄露 NTLM 哈希。需要具有写入权限的 SMB 共享。

password-crackingvulnerability-analysisexploitation+2
1年前
CVE-2019-9053-POC preview

CVE-2019-9053-POC

GitHubcaelumisme/cve-2019-9053-poc

针对 CVE-2019-9053 的 Python 3 漏洞利用程序,这是 CMS Made Simple < 2.2.10 中未经身份验证的基于时间的盲 SQL 注入,可提取管理员凭据,并可选地破解密码哈希。

password-crackingvulnerability-analysisexploitation+3
1年前
Email-exploit-Moniker-Link-CVE-2024-21413- preview

Email-exploit-Moniker-Link-CVE-2024-21413-

GitHubyass2400012/email-exploit-moniker-link-cve-2024-21413-

CVE-2024-21413的概念验证漏洞利用,通过HTML电子邮件中的Moniker Link触发SMB连接,并借助Responder捕获netNTLMv2哈希。展示了渗透测试、Python脚本编写和网络协议分析技能。

password-crackingexploitationphishing+6
1年前
AutoPwn-Titanic.htb preview

AutoPwn-Titanic.htb

GitHubmaikneysm/autopwn-titanic.htb

这是一个针对 Hack The Box 机器 *Titanic* 的自动化利用脚本。它通过 LFI 提取 Gitea 用户哈希,协助破解,并利用 ImageMagick 漏洞 (CVE-2024-41817) 通过恶意共享库获得 root 访问权限。


password-crackingprivilege-escalationvulnerability-analysis+5
1年前
上一页1…303132…35下一页








