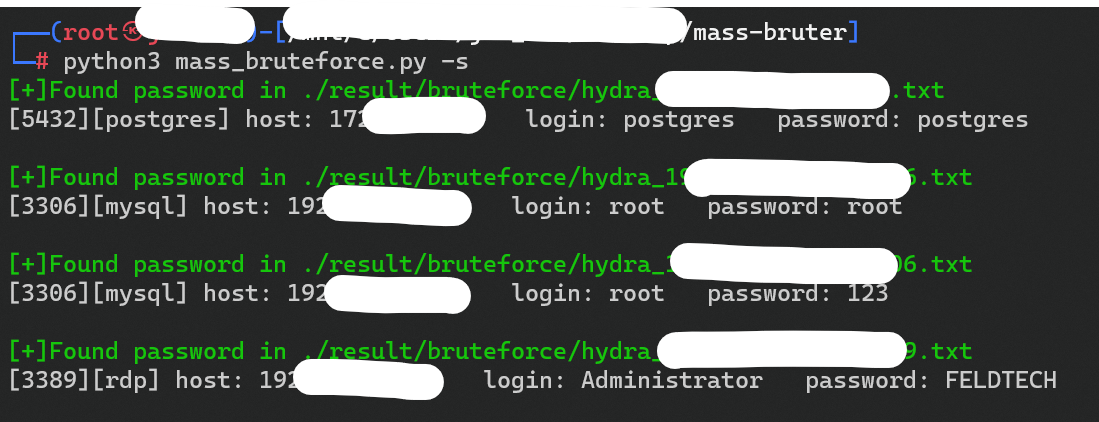
#1
 cyberheartmi9/cve-2017-8295
针对CVE-2017-8295的概念验证利用工具,该漏洞是WordPress密码重置漏洞,允许攻击者在无需身份验证的情况下获取重置链接,进而导致未授权账户访问。
 reidmefirst/moxapass
用于从多种 Moxa 设备(包括 NPort、OnCell、MGate 等)中检索密码的小脚本。
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 的密钥生成器
 nccgroup/untrue
用于针对 TrueCrypt 加密卷和磁盘检查密码,以及/或解密数据的工具。
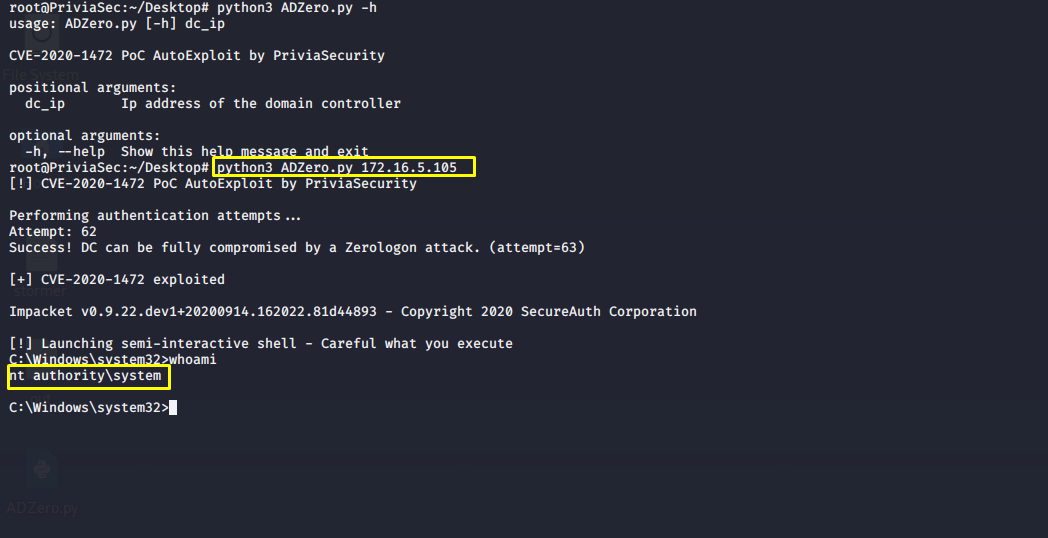 privia-security/adzero
Zerologon自动利用工具 | CVE-2020-1472
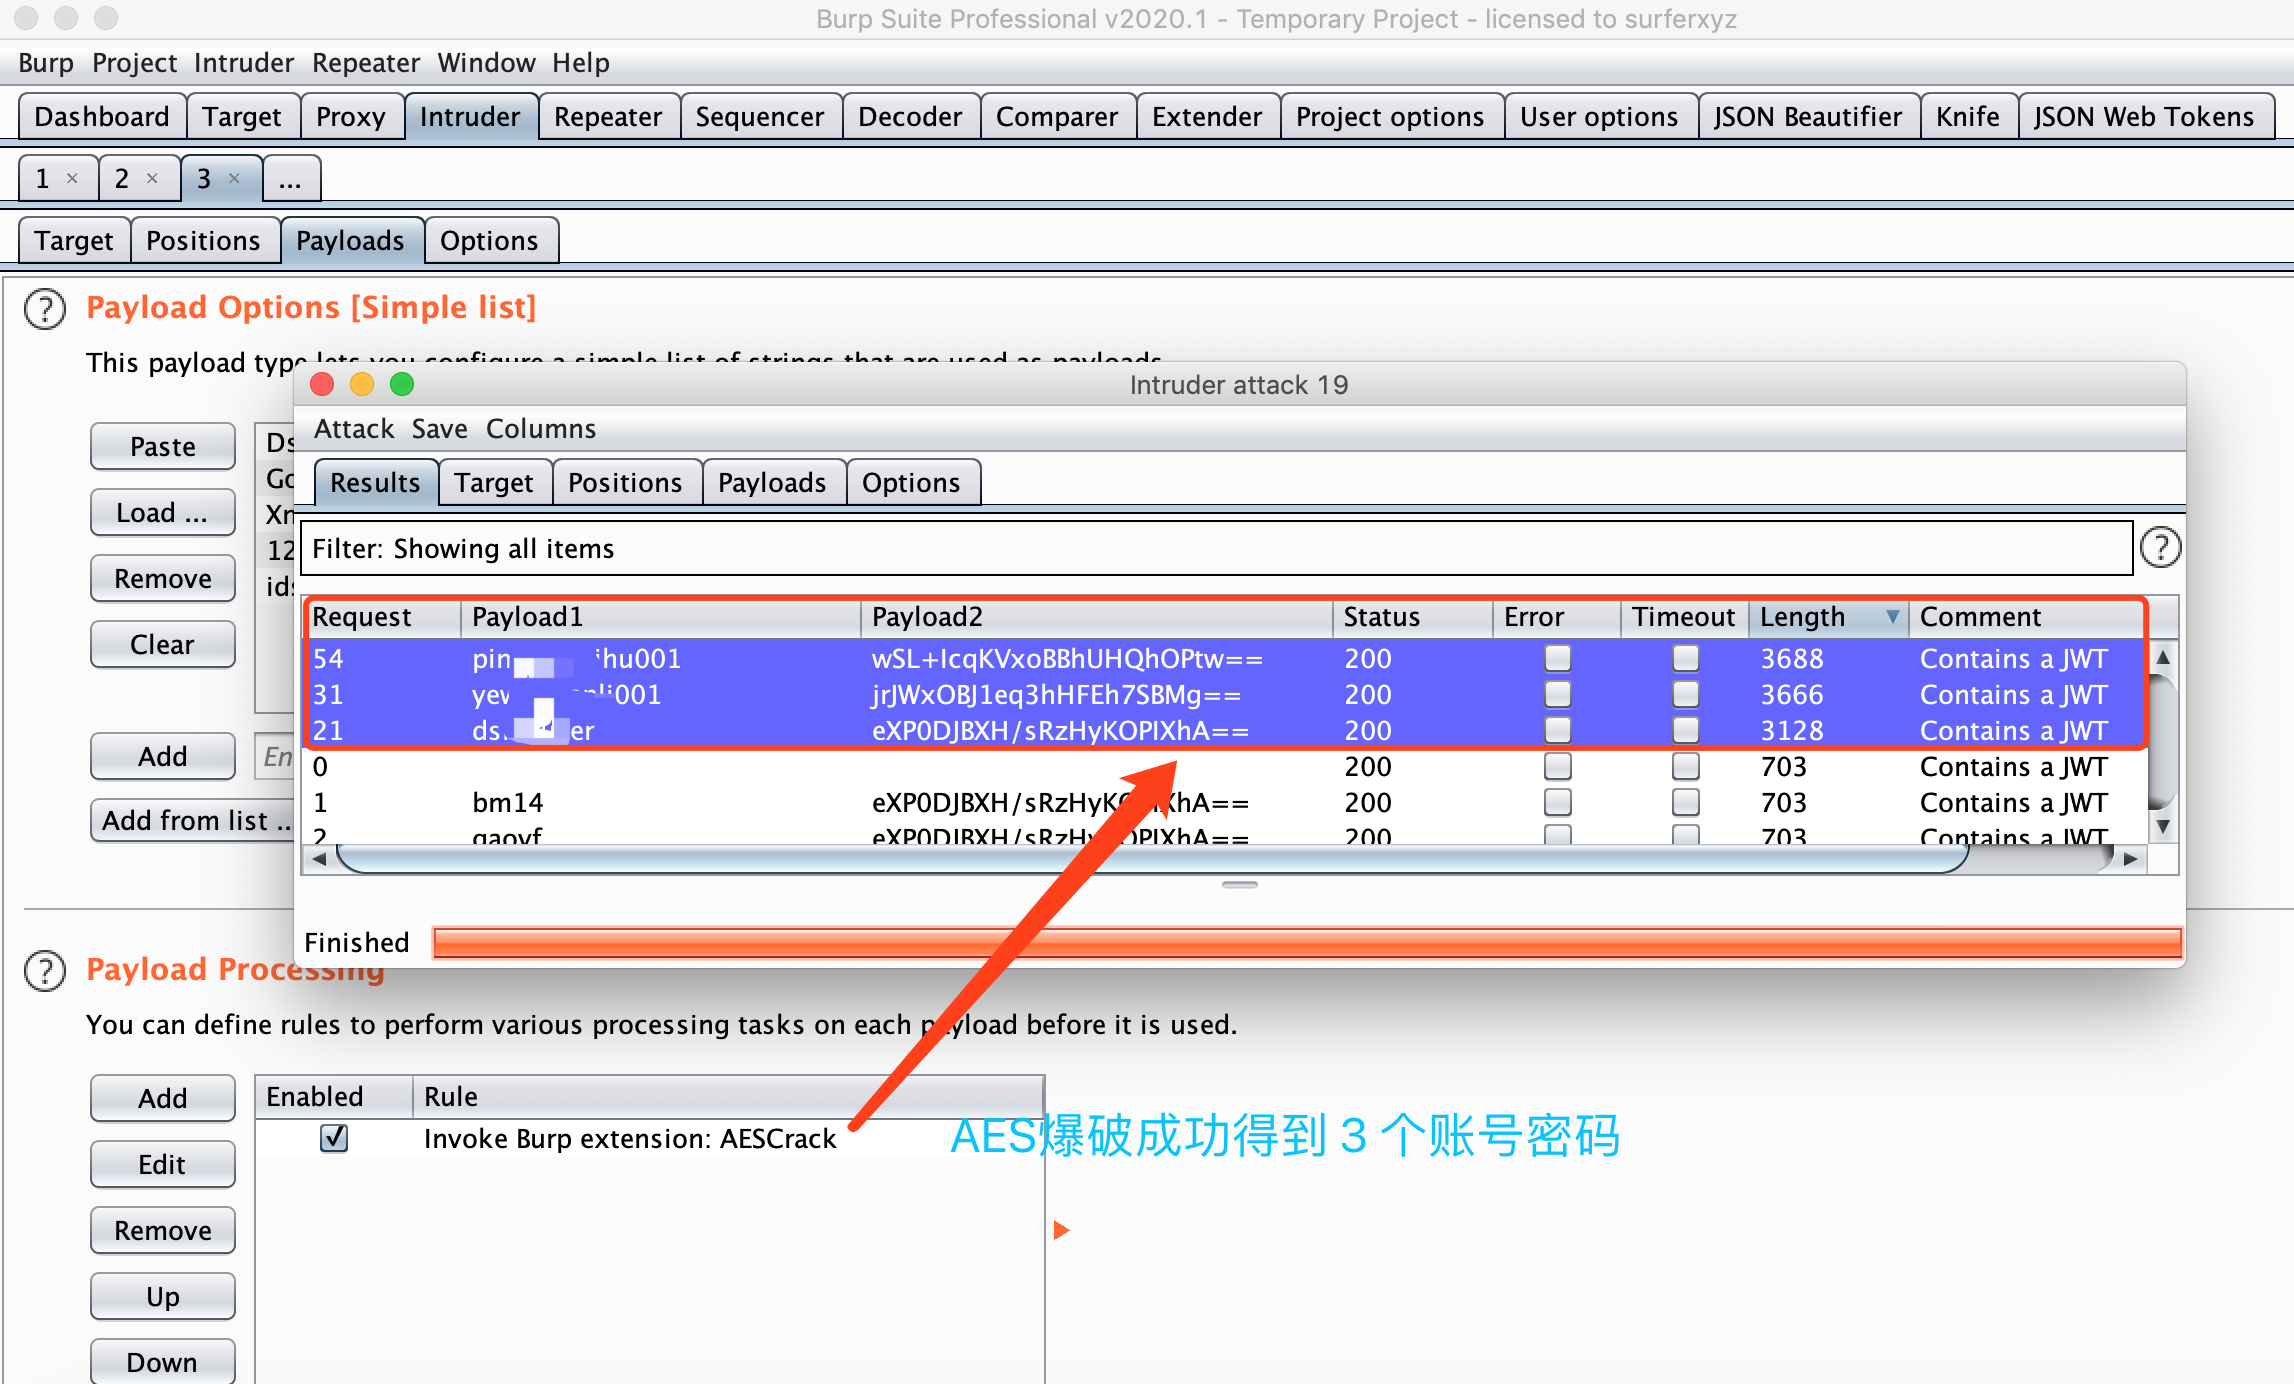 jas502n/burp_aes_plugin
Burpsuite 插件,用于 AES 破解
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 emerinohdz/facebrute
Facebook 暴力破解脚本
 owasp/sapkiln
OWASP SAPKiln 是一款图形用户界面(GUI)工具,旨在有效促进 SAP 系统的安全加固与审计。
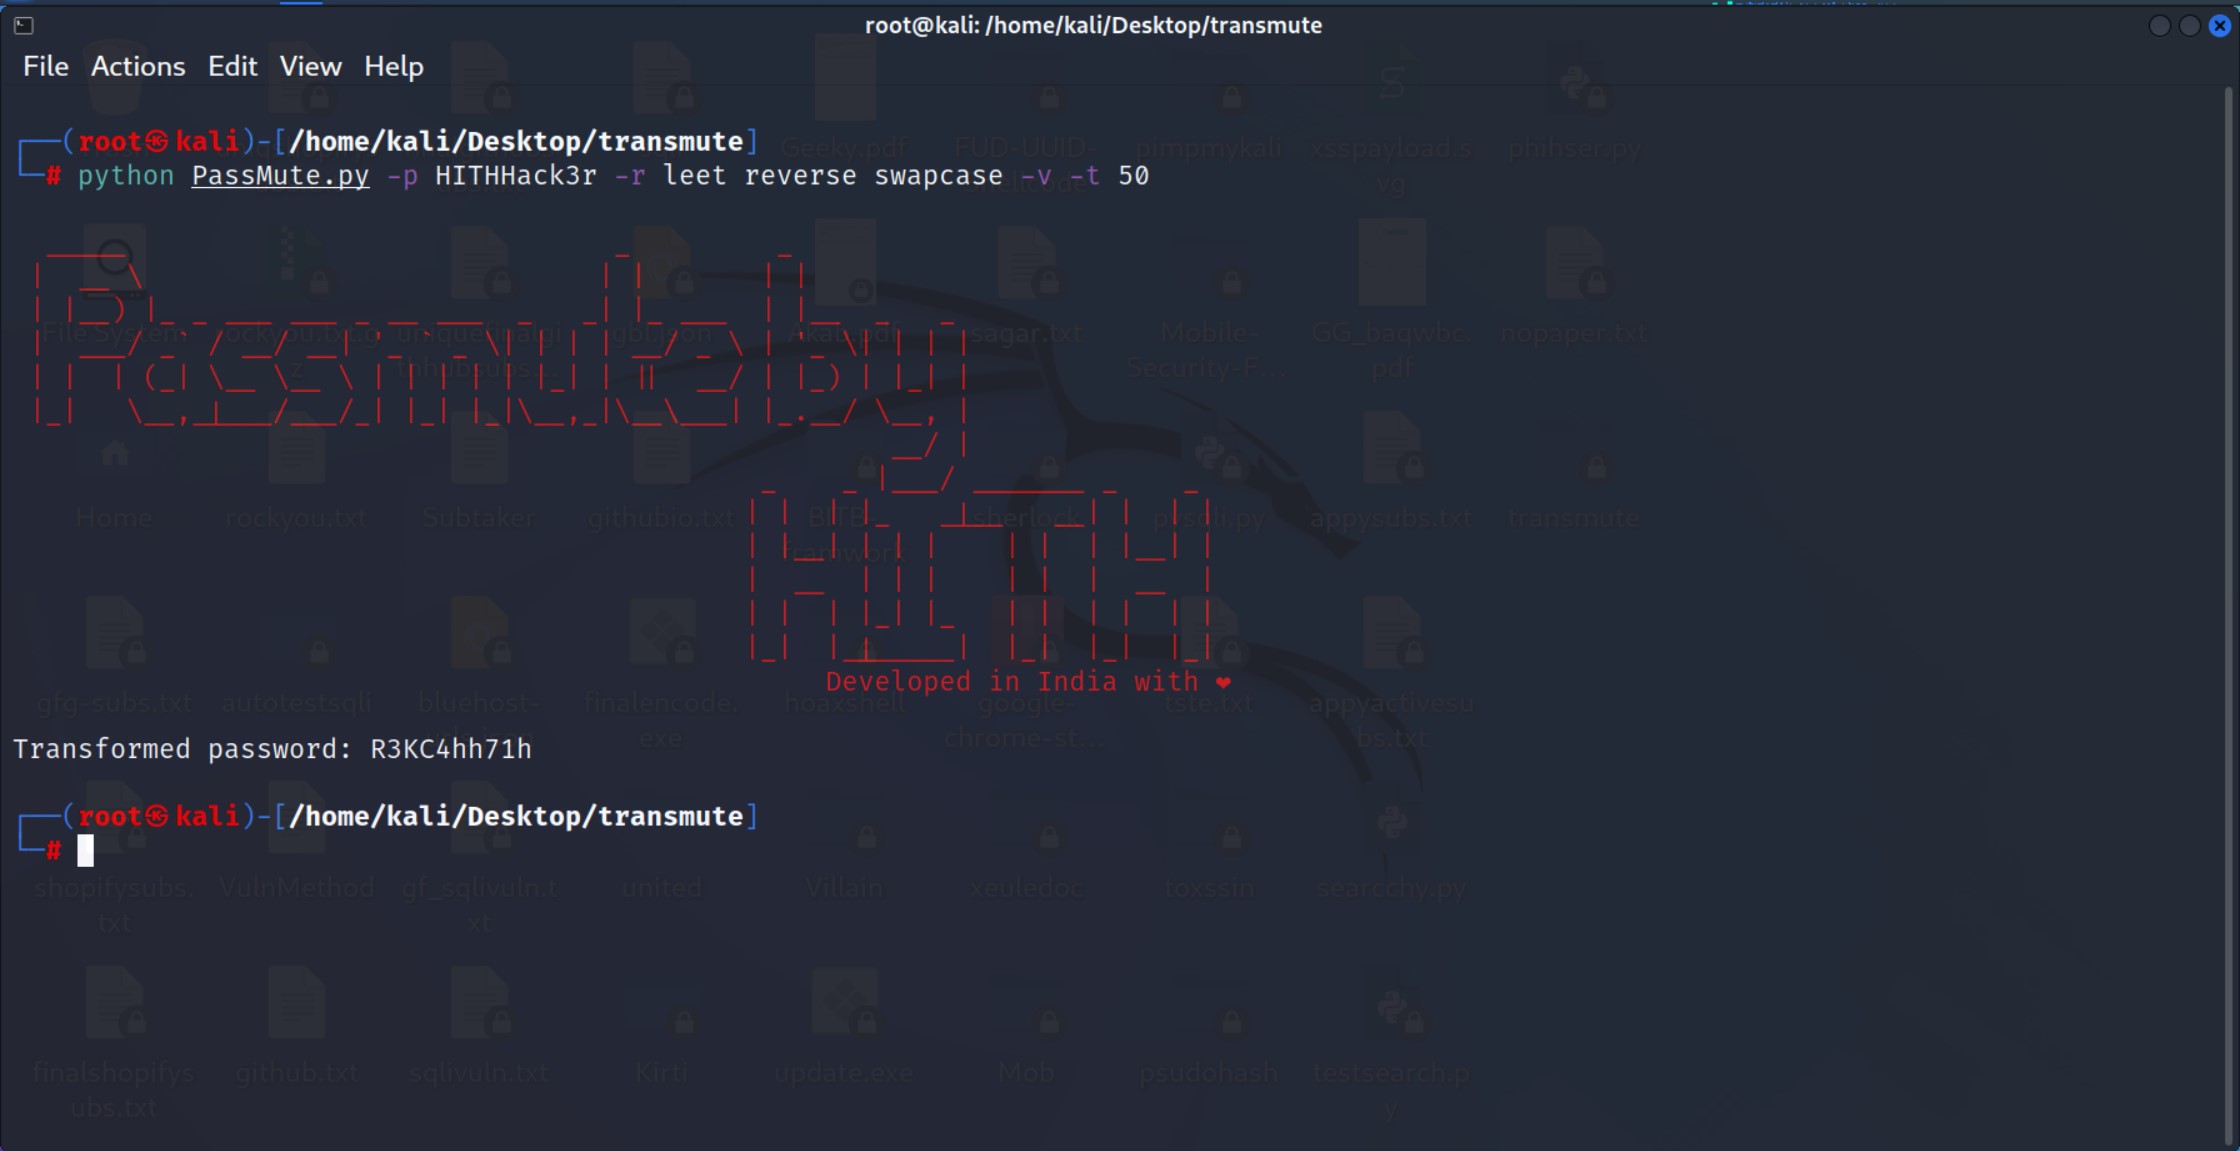 hackerinthehouse-official/passmute
CLI密码变异工具,应用转换规则(leet, reverse, case-swap)生成密码变体,用于安全测试和暴力攻击。
 whiteoaksecurity/goawsconsolespray
用于喷洒 AWS 控制台 IAM 登录的工具

 woolf/rtspbrute
用于RTSP的工具,可暴力破解路由和凭据,并截图!
 postmodern/wordlist.rb
一个用于生成和处理字典的 Ruby 库和命令行工具。
 horizon3ai/cyanide
自动化NTLM中继攻击工具,结合Responder投毒、Impacket中继及secretsdump,用于凭据捕获、哈希中继和横向移动。
 jonirinta-kahila/wpcracker
WordPress 渗透测试工具