#1

 tarlogicsecurity/kerbrute
一个使用 impacket 进行 Kerberos 暴力破解的脚本
 ins1gn1a/pwdlyser
Pwdlyser 是一个全面的安全审计工具。此仓库作为 Pwdlyser 新版本(此前为闭源)的开源基础。
 moon1705/easy_security
包含 sublist3r、massan、CVE-2018-15473、ssh 暴力破解、ftp 暴力破解和 nikto 的项目。
 randomrobbiebf/wordpress-bf
暴力破解 WordPress 博客。
 defaultnamehere/cookie_crimes
无需 root 权限或解密即可读取本地 Chrome 浏览器 cookies
 xfreed0m/adfspray
使用多种方法对Microsoft Online服务进行密码喷洒的Python3工具
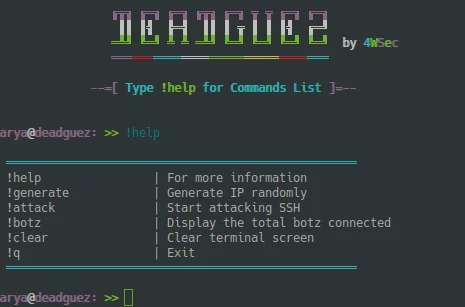 drau6/deadguez
快速 SSH 凭据扫描器,使用 sshpass 暴力破解 SSH 登录,帮助渗透测试人员识别暴露主机上的弱凭据或默认凭据。

 jas502n/database-druid
druid_decode
 huzaifahussain98/cve-2019-17525
D-LINK路由器 "型号: DIR-615" 与 "固件版本:20.10" & "硬件版本:T1"
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 nuid/nebulousad
NebulousAD 自动化凭据审计工具。
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p

 trustedsec/ridenum
Rid_enum 是一种用于暴力破解域控制器的空会话 RID 循环攻击。