
 #1

 zux0x3a/0xsp-mongoose
一个独特的网络安全仿真与红队操作框架,用于Windows审计以发现新的漏洞、错误配置和特权提升攻击,模拟网络中高级对手的策略和技术。
 optionalctf/ssoh-no
用于测试Azure AD的用户枚举和密码喷洒工具
 anthemtotheego/sharpsploitconsole
C# 控制台应用程序,用于后渗透和红队行动,集成了 SharpSploit 以执行 Mimikatz 命令、进行 Kerberoasting 攻击、绕过 UAC、转储凭据,并通过 WMI/DCOM 进行横向移动。
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933漏洞利用
 someshkar/colabcat
:smiley_cat: 在 Google Colab 上运行 Hashcat,支持会话备份与恢复。
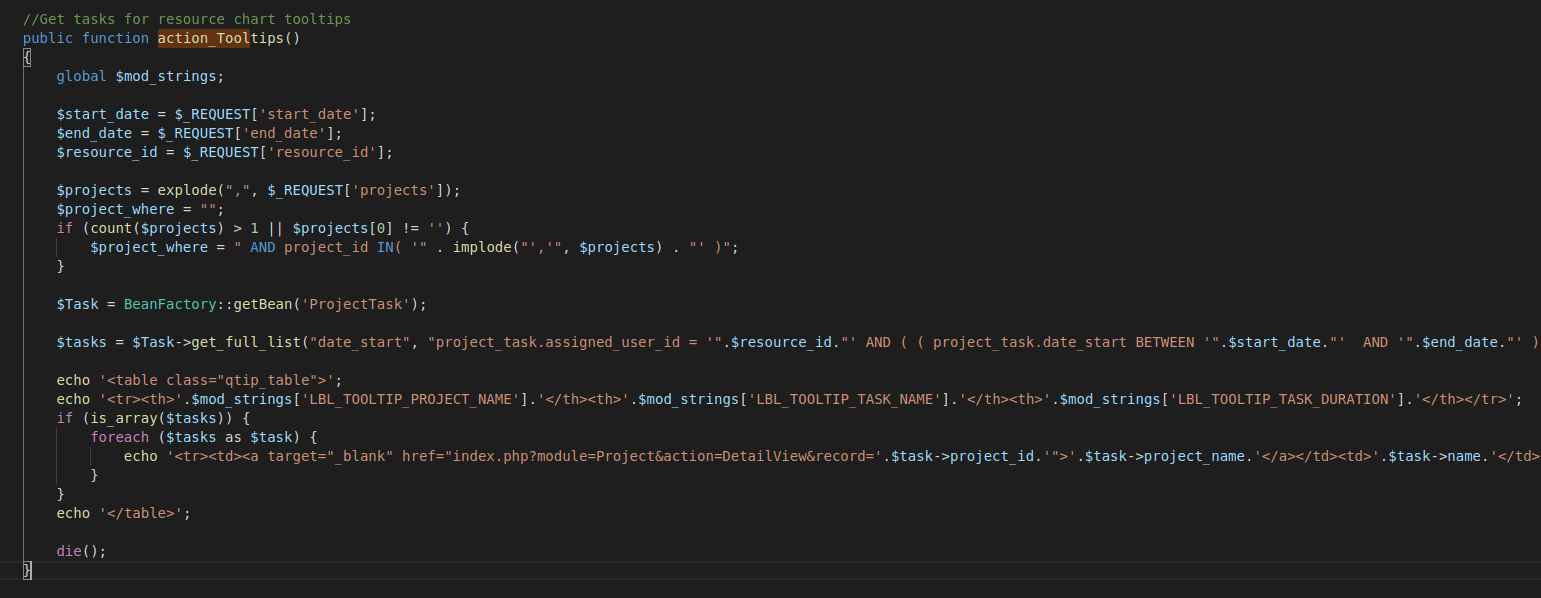 manuelz120/cve-2021-45041
CVE-2021-45041 的 PoC

 jas502n/woodpecker-plugins
woodpecker-plugins
 v1v1/decryptteamviewer
枚举并解密Windows注册表中的TeamViewer凭据
 dearpan/cve-2018-9995
针对DVR设备的CVE-2018-9995漏洞利用程序。发送特制的Cookie头,从Web控制面板中检索明文管理员凭据。
 randomrobbiebf/redash-reset
利用 Redash 弱密钥漏洞(GHSA-g8xr-f424-h2rv)为任意用户生成密码重置链接,从而在安全评估期间实现账户接管。
 entry33/aes256_passwd_store
使用AES-256加密的密码管理器,采用scrypt/SHA256密钥派生,支持创建、编辑、查询和主密码更改操作,并具备安全文件擦除功能。
 n000xy/cve-2019-19609-poc-python
Strapi框架,3.0.0-beta.17.4
 iomoath/sharpspray
Active Directory 密码喷射工具。自动获取用户列表并避免潜在的锁定。
 shmuelamar/cracken
一个快速的密码字典生成器,Smartlist 创建和密码混合掩码分析工具,使用纯安全 Rust 编写。
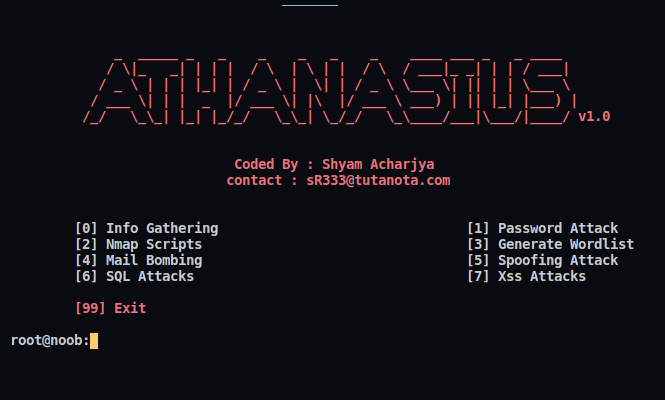 shyam999/athanasius
渗透测试框架。该软件可以识别从跨站脚本到SQL注入的所有漏洞。开发人员还可以使用此工具执行扫描和暴力破解攻击。Happy Hacking.
 cube0x0/sharpmapexec
Windows原生渗透测试瑞士军刀,用于横向移动、凭证访问、数据泄露和漏洞扫描,支持通过CIM、SMB、WinRM、LDAP和域协议,使用Kerberos/NTLM认证。









